
Zusammenfassung
- Die Erklärung des IAB vom 24. August formuliert einen anspruchsvollen Architekturtest: minimale Offenlegung, keine Verknüpfung über Dienste hinweg, kein zentraler Datenspeicher, Schutz der Verschlüsselung, Interoperabilität und kein voreiliges Festschreiben eines Verfahrens.
- Ein öffentliches Mandat-zu-Mechanismus-Protokoll sollte getrennt ausweisen, wer das rechtliche Ziel bestimmt, Architektur berät, das Signal ausstellt und prüft, Daten kontrolliert, die Leistung auditiert sowie Korrektur und Rechtsbehelf anbietet.
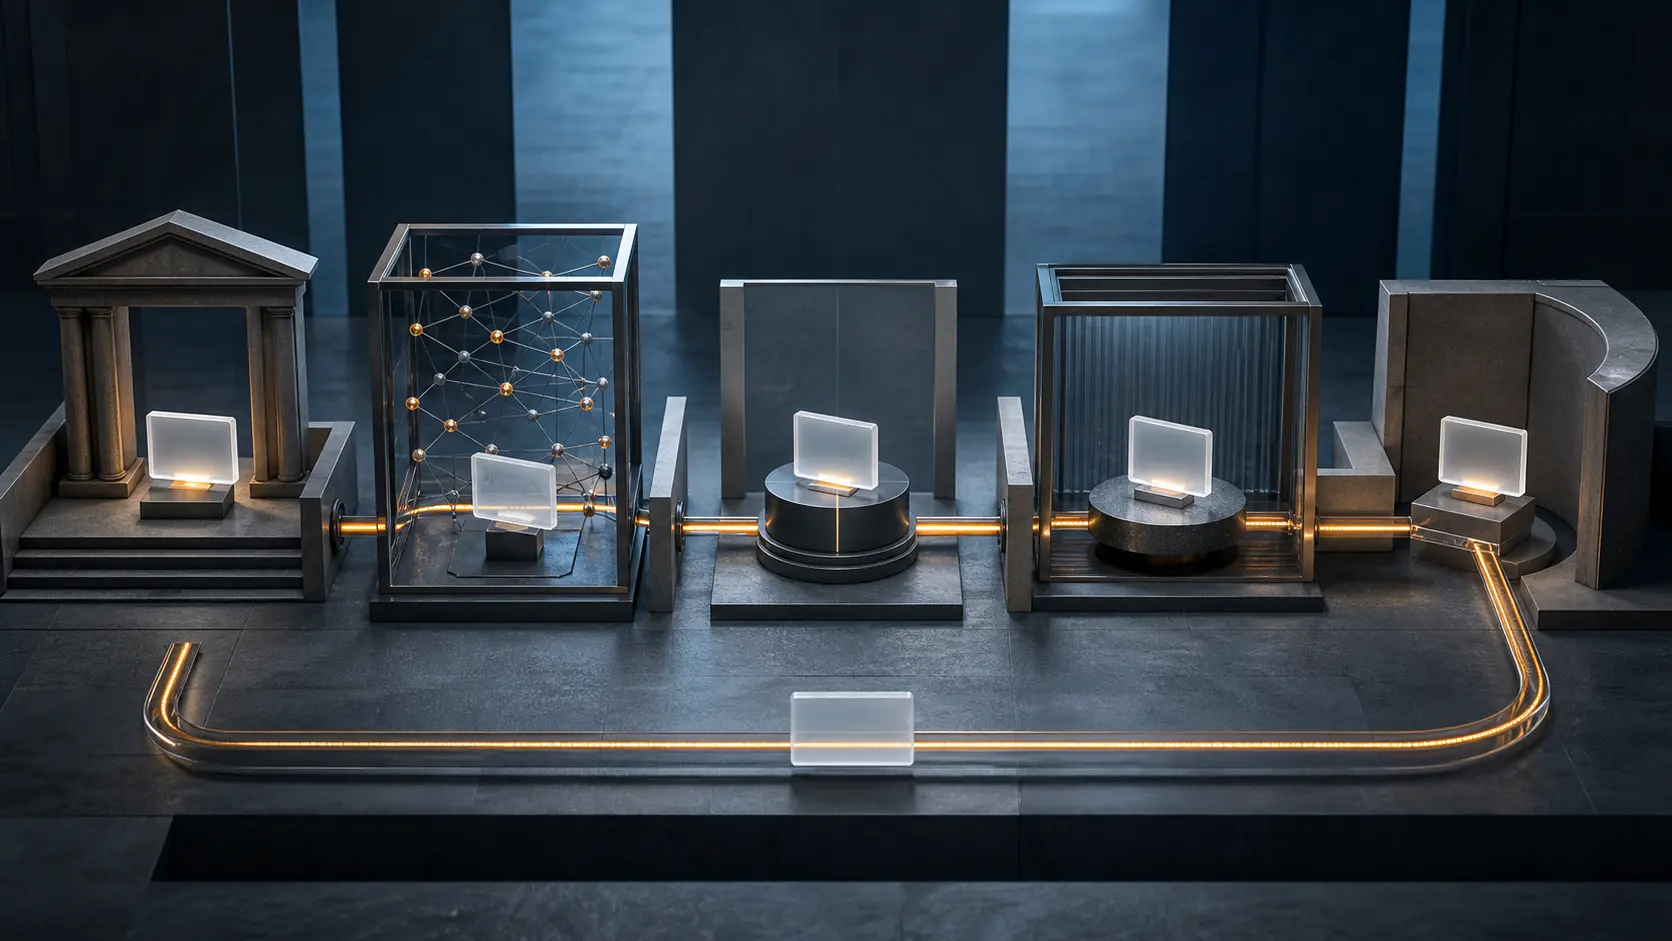
Fünf Verantwortungen hinter einer Altersabfrage
Eine Altersabfrage wird häufig wie eine einzelne Produktfunktion behandelt. Tatsächlich verbindet sie mindestens fünf Kontrollflächen. Zuerst steht das Recht: Welche Inhalte oder Funktionen sind für wen, in welchem Hoheitsgebiet, ab welchem Alter und mit welchen Ausnahmen beschränkt? Dann folgt die Architektur: Wo findet die Prüfung statt, welches Signal wird übertragen und welche Abhängigkeiten entstehen? Die Umsetzung verteilt Aufgaben auf Aussteller, Gerät, Betriebssystem, Browser, Netz und Dienst. Die Qualitätssicherung muss Genauigkeit, Robustheit, Zuverlässigkeit, Fairness, Datenschutz und Sicherheit messen.
Schließlich braucht es eine Stelle, die Fehlklassifizierungen, defekte Nachweise, Barrieren und rechtswidrige Ausschlüsse korrigiert.
Wer diese Ebenen als „die Lösung“ zusammenfasst, verdeckt Zuständigkeiten. Das Recht wirkt, als setze es sich selbst um. Eine Anbieterentscheidung erscheint als gesetzliche Notwendigkeit. Ein Dienst behandelt Auslagerung wie eine Übertragung der Verantwortung. Eine technische Empfehlung wird in späteren Dokumenten so oft zitiert, bis sie wie eine öffentliche Ermächtigung klingt.
Am 24. August 2026 veröffentlichte das Internet Architecture Board seine Erklärung zu altersbezogenen Beschränkungen und Online-Sicherheit. Sie beginnt mit einer wichtigen Anerkennung: Das IAB teilt das Ziel, Kinder zu schützen, und erkennt die Dringlichkeit für Familien und Politik an. Danach warnt es, dass gegenwärtige Ansätze sensible Informationen konzentrieren, Privatsphäre schwächen, Verschlüsselung unter Druck setzen, riskante Umgehung fördern, Torwächter verfestigen und den Zugang zwischen Rechtsordnungen fragmentieren können.
Genau darin liegt der legitime Beitrag eines Architekturgremiums. Es zeigt systemische Kosten, bevor Ausschreibungen, Zertifizierungen und Fristen daraus dauerhafte Abhängigkeiten machen. Die Erklärung ist jedoch weder Gesetz noch Regulierungsbescheid noch Gerichtsurteil. Diese Unterscheidung mindert ihren Wert nicht. Sie verhindert, dass Sachkunde durch eine Kette von Verweisen unbemerkt zu Zwangsgewalt wird.
Sieben Eigenschaften sind keine Zulassung
Das IAB nennt sieben Eigenschaften eines tragfähigen Mechanismus. Er soll nur ein zweckgebundenes minimales Alterssignal offenlegen, keine Nutzeraktivität melden, keine dienstübergreifend verknüpfbaren Signale erzeugen und demjenigen, der das Alter festgestellt hat, nicht verraten, wo der Nachweis eingesetzt wird. Er soll keinen zentralen Speicher sensibler Daten und keine erheblichen zusätzlichen Belastungen schaffen. Die Schnittstellen sollen offen, interoperabel und in einem Prozess mit mehreren Beteiligten entwickelt sein.
Diese Eigenschaften ziehen eine Grenze für vertretbare Architektur. Sie zertifizieren kein Produkt, wählen keinen Anbieter, bestimmen kein gesetzliches Alter und belegen keine Schutzwirkung. Ein Verfahren kann lediglich Ja oder Nein übertragen und auf einem gemeinsam genutzten Gerät scheitern. Eine Schnittstelle kann öffentlich beschrieben sein, obwohl ein zweiter Aussteller faktisch keinen Zugang erhält. Ein Dienst kann keinen Namen sehen und trotzdem Menschen ohne akzeptiertes Dokument ausschließen. Ein Laborwert kann gut sein, während die Korrektur im Alltag unbrauchbar bleibt.
Das IAB hält bei der heutigen Reife Mechanismen auf dem Endgerät für am vielversprechendsten. Die Einschränkung zählt. Vielversprechend bedeutet nicht fertig, und auf dem Gerät bedeutet nicht automatisch unter Kontrolle des Nutzers. Das IAB benennt ausdrücklich den Einfluss, den Geräte- und Betriebssystemanbieter dadurch erhalten. Auch eine belastbare Mehrbenutzerfähigkeit auf geteilten Geräten bleibt erforderlich.
Eine Prüfung vom Server eines Spezialanbieters auf ein Mobiltelefon zu verlagern, kann Offenlegung und Verknüpfung reduzieren. Gleichzeitig kann die Abhängigkeit zu App-Vertrieb, Hardware-Vertrauensankern, Plattformkonten, Wiederherstellung und Updatepolitik wandern. Gute Governance beschreibt dies als Machtverschiebung. Schlechte Governance behauptet, der Vermittler sei verschwunden, weil er nun anders heißt.
Ein wichtiges, aber begrenztes Mandat
RFC 2850 weist dem IAB Architekturaufsicht und langfristige technische Verantwortung zu. Das macht es zum einschlägigen Berater, wenn staatliche Regeln Verschlüsselung, Namenssystem, Routing, Anwendungsschnittstellen oder Ende-zu-Ende-Eigenschaften berühren. Dieselbe Charta macht das Board nicht zum Gesetzgeber, Identitätsamt, Fachregulierer oder Gericht.
Die Grenze bindet beide Seiten. Politik darf Architektur nicht als Detail behandeln, das erst nach der Grundentscheidung gelöst wird. Eine rechtmäßig erlassene Pflicht kann dennoch Überwachung, Konzentration, Sicherheitsrisiken oder Fragmentierung erzeugen. Technische Expertise ist kein Vetorecht, doch diese Folgen sind Belege für Wirksamkeit und Verhältnismäßigkeit.
Architekturgremien dürfen umgekehrt ihre Kompetenz nicht in ein stillschweigendes öffentliches Mandat verwandeln lassen. RFC 9998 dokumentiert einen gemeinsamen Workshop von IAB und W3C. Die Beteiligten können Zielkonflikte präzisieren. Sie stimmen nicht im Namen von Kindern, Eltern, Schulen, Diensten oder nationalen Wahlbevölkerungen ab. Ein grenzüberschreitendes Problem erschafft keinen weltweiten Prinzipal.
Eine legitime Kette muss zwei unabhängige Prüfungen bestehen. Ziel, Umfang und Durchsetzung müssen von einer zuständigen Institution kommen, die für Rechte, Verhältnismäßigkeit und Kontrolle verantwortlich ist. Der Mechanismus muss zusätzlich Datenschutz, Sicherheit, Resilienz, Interoperabilität und Umgehungsrisiken standhalten. Eine bestandene Prüfung ersetzt die andere nicht.
Das europäische Modell zeigt offene Zuständigkeiten
Der Bauplan der Europäischen Kommission zeigt, dass ein öffentliches Ziel und Datenminimierung keine Gegensätze sein müssen. In dem veröffentlichten Ablauf erhält eine Person über anerkannte Quellen einen Altersnachweis und legt einem Onlinedienst später einen anonymen Beleg vor. Nach Darstellung der Kommission wird die Verbindung zum Nachweisanbieter nach der Ausstellung getrennt, der Dienst erhält keine Identitätsdaten und der Aussteller erfährt den Einsatzort nicht.
Das sind bedeutsame Entwurfszusagen. Die Kommission erklärt außerdem, die Lösung sei seit April 2026 funktional bereit, könne von Mitgliedstaaten und Marktteilnehmern angepasst werden und unterstütze die Umsetzung des Digital Services Act. Ein europäisches Altersprüfungssystem soll ein Governance- und Vertrauensmodell sowie Listen vertrauenswürdiger Aussteller und Lösungen schaffen.
Der öffentliche Gegenstand ist deshalb größer als der Quellcode. Wer darf einen vertrauenswürdigen Beleg ausstellen? Wer bestätigt eine Implementierung? Wie bleiben nationale Varianten interoperabel? Wie tritt ein Anbieter in den Vertrauensrahmen ein oder aus? Wie berichtigt eine Person fehlerhafte Ausgangsdaten? Offener Code erhöht die Prüfbarkeit, verteilt aber keine Entscheidungsrechte.
Ofcom macht eine weitere Zuweisung ausdrücklich: Der regulierte Dienst bleibt für eine hochwirksame Altersprüfung verantwortlich, auch wenn ein Dritter sie ausführt. Der Rahmen verlangt technische Genauigkeit, Robustheit, Zuverlässigkeit und Fairness. Datenschutz ist keine Tauschmasse.
Damit kann Verantwortung nicht einfach ausgelagert werden. Der Dienst kann dennoch von einem Aussteller abhängen, den er nicht steuert, von einer Mobilplattform, die er nicht kurzfristig ersetzen kann, von regulatorisch anerkannten Beweisverfahren oder von Daten unter einer anderen Rechtsordnung. Sichtbar sein müssen sowohl der Verantwortliche als auch die Abhängigkeiten, die seine Wahl begrenzen.
Netzsperren schaffen einen weiteren Prinzipal
Das IAB betrachtet auch die Möglichkeit, dass Netze Dienste ohne Altersprüfung sperren. Es warnt davor, dass die Zielbestimmung mehr Verkehrssichtbarkeit verlangen, Verschlüsselung unter Druck setzen und den Zugang bei widersprüchlichen nationalen Pflichten aufspalten kann. RFC 7754 liefert den allgemeineren technischen Hintergrund zu Sperren und Filtern.
Daraus folgt nicht, dass ein Netz niemals eine rechtmäßige Anordnung ausführen darf. Der Eingriff fügt einen weiteren Prinzipal und neue Fehlerarten hinzu. Wer bestimmt das Ziel? Wer übersetzt eine Anordnung in Adresse, Namen, Anwendung oder Verkehrsregel? Wie werden gemeinsam genutzte Infrastruktur und Übersperrung behandelt? Wer kann eine falsche Regel sofort aussetzen? Wie erfährt ein Nutzer den Grund? Wo kann ein falsch eingestufter Dienst widersprechen?
Das Wort Compliance beantwortet diese Fragen nicht. Die Bezeichnung technische Umsetzung beseitigt die öffentliche Macht am Sperrpunkt ebenfalls nicht. Wer unbeteiligte Ressourcen beeinflussen oder geschützte Verkehrsmerkmale offenlegen kann, benötigt ein begrenztes Mandat, eine prüfbare Spur und einen angemessenen Korrekturweg.
Das fehlende Verbindungsprotokoll
Die geprüften Quellen enthalten Grundsätze, Spezifikationen, regulatorische Kriterien und Berichte aus der Praxis. Sie bilden kein gemeinsames Protokoll, das zeigt, wie ein bestimmtes Mandat zu einem bestimmten Signal in einem bestimmten Dienst wird. Das ist kein Beleg für Fehlverhalten. Institutionen veröffentlichen für unterschiedliche Zwecke, und sensible Systeme dürfen Identitäten, Verläufe oder Sicherheitsgeheimnisse nicht offenlegen.
Ein kompaktes Mandat-zu-Mechanismus-Protokoll könnte die Kette verbinden, ohne eine neue Identitätsdatenbank zu errichten. Für jede wesentliche Einführung sollte es festhalten:
- zuständige öffentliche Stelle und Rechtsgrundlage;
- betroffene Bevölkerung, Inhalte oder Funktion, Rechtsraum, Schwelle und Ausnahmen;
- Architekturberater und Status seiner Empfehlung;
- angefordertes Signal und ausdrücklich verbotene Offenlegungen;
- zulässige Rollen für Aussteller, Wallet, Gerät, Browser, Prüfer und Dienst;
- Verantwortlicher und Speichergrenze jedes dauerhaften Datensatzes;
- Nachweise zu Genauigkeit, Robustheit, Zuverlässigkeit, Fairness, Barrierefreiheit und Sicherheit;
- Anforderungen an Interoperabilität und Anbieter- oder Plattformwechsel;
- Auditverantwortlicher, Prüftermin und öffentliche Leistungskennzahlen;
- Korrektur- und Rechtsbehelfswege für Nutzer und Dienste; sowie
- Ablauf-, Aussetzungs- und Ersetzungsstatus.
Das Protokoll darf niemals die Identität eines Kindes, Browserverlauf, wiederverwendbaren Nachweis, biometrische Vorlage, Dokumentbild oder Sicherheitsschlüssel enthalten. Es soll nicht zeigen, wer die Schranke passiert hat. Es soll belegen, dass jede Institution an der Schranke innerhalb einer sichtbaren Rolle handelte.
Dringlichkeit braucht einen gesteuerten Übergang
Der stärkste Einwand gegen architektonische Vorsicht ist die Zeit. Kinder erleben Schäden heute. Familien können einen Standardisierungsplan zurückweisen, der gegenwärtige Gefahren als abstrakte Kosten behandelt. Das IAB erkennt diese Dringlichkeit an.
Die Antwort ist nicht, die Architekturprüfung aufzugeben, sondern den Übergang zu regeln. Eine vorläufige Maßnahme kann eng begrenzt, befristet, unabhängig gemessen und mit einer Ablauf- oder Ersetzungsklausel versehen sein. Regulierung kann Ergebnisse verlangen und bessere Verfahren trotzdem zulassen. Ein Dienst kann Schutzmaßnahmen einsetzen und Fehler- sowie Beschwerdedaten veröffentlichen. Standardisierungsgremien können unterscheiden, was heute einsetzbar, was experimentell und was lock-in-gefährdet ist.
Das IAB warnt vor Verknöcherung: Schwache Systeme werden schwer ersetzbar, sobald Anreize und Abhängigkeiten um sie wachsen. Das ist nicht bloß technische Eleganz. Wenn Staaten zertifizieren, Dienste integrieren, Plattformen Nachweise vermitteln und Vollzug auf denselben Verbindungen beruht, wird Austausch zur institutionellen Verhandlung. Der bleibende Preis eines schwachen Entwurfs ist die Koalition, die später von seinem Fortbestand profitiert.
Sources
- IAB-Erklärung zu altersbezogenen Beschränkungen und Online-Sicherheit
- Kopie der IAB-Erklärung im IETF-Ankündigungsarchiv
- RFC 9998: Bericht des IAB/W3C-Workshops zu altersbezogenen Zugangsbeschränkungen
- RFC 2850: Charta des Internet Architecture Board
- RFC 7754: Technische Erwägungen zu Sperren und Filtern von Internetdiensten
- RFC 8890: Das Internet ist für Endnutzer da
- Der EU-Ansatz zur Altersprüfung
- Bauplan für eine Altersprüfung zum Schutz Minderjähriger
- Ofcom: Pflichten zur Altersprüfung nach dem Online Safety Act
- Ofcom: Bericht 2026 über den Einsatz von Altersprüfungen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten