
Кратко
- DNSViz — это открытый проект диагностики, визуализации и измерений DNS и DNSSEC, созданный и поддерживаемый в основном Casey Deccio. DNS-OARC эксплуатирует публичную инстанцию на dnsviz.net, но хостинг сервиса не означает контроль над всеми решениями о разработке ПО.
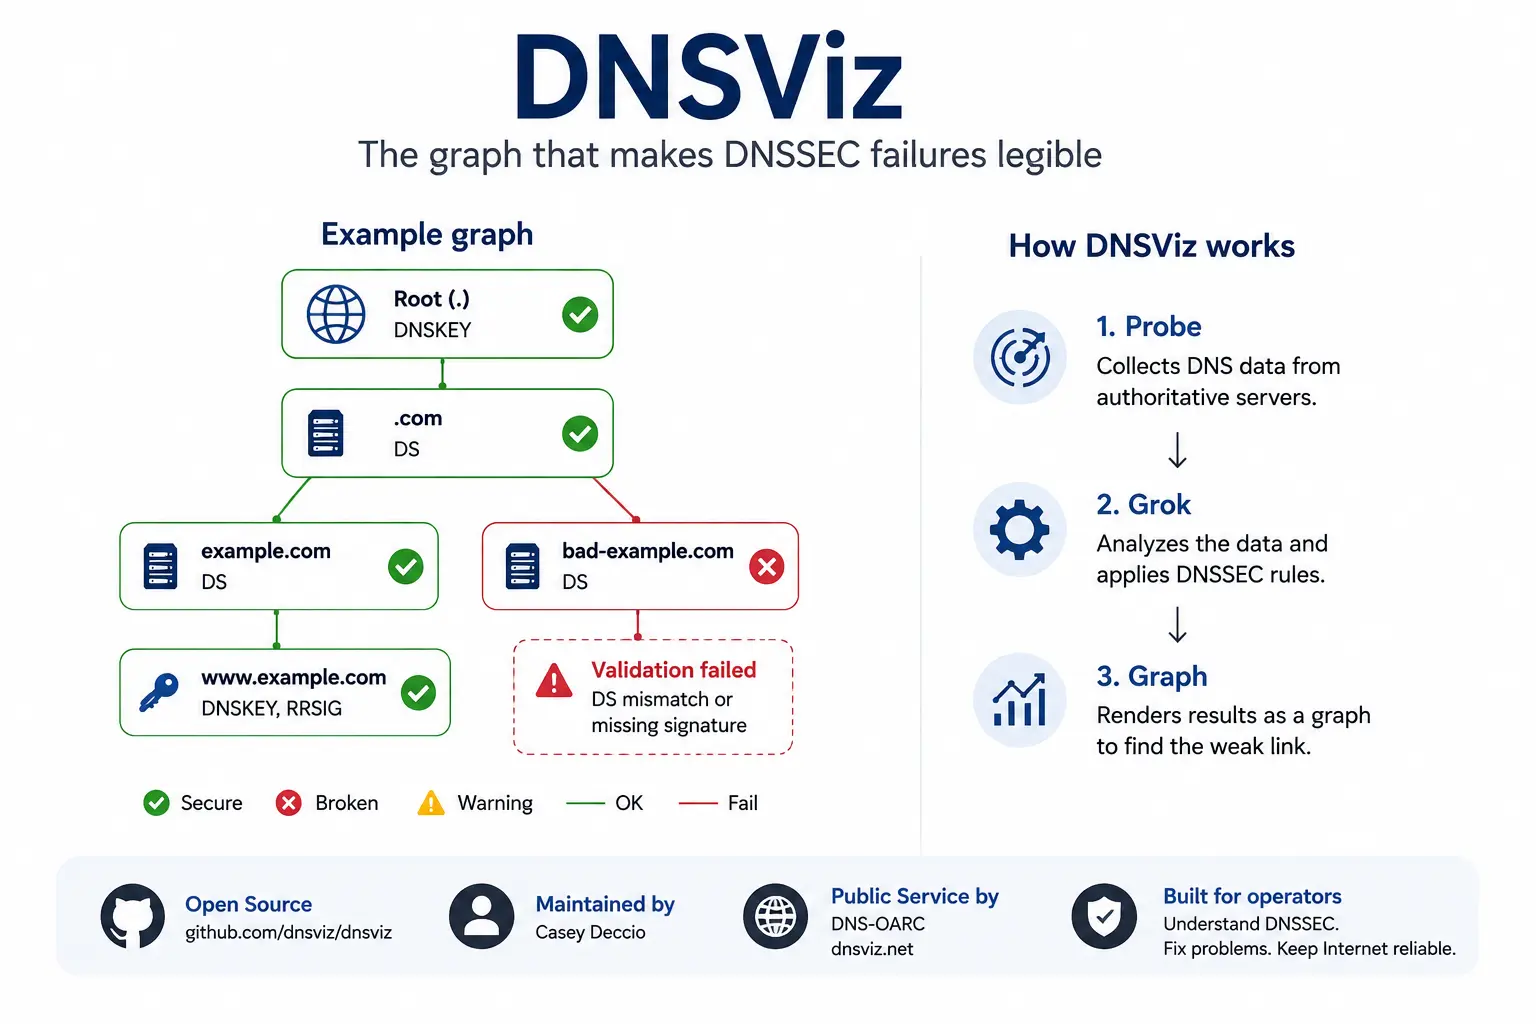
- Его характерный результат — граф отношений аутентификации и делегирования. Он связывает записи DS родительской зоны, DNSKEY дочерней зоны, подписи RRSIG и доказательства NSEC или NSEC3, показывая, какая связь выглядит отсутствующей, устаревшей, противоречивой или криптографически недействительной.
- DNSViz — это набор инструментов, а не только веб-сервис. Его конвейер командной строки разделяет сбор, анализ и визуализацию на
probe,grokиgraph, что позволяет сохранять наблюдения, автоматизировать проверки и работать из частных или контролируемых точек наблюдения. - Результат — это свидетельство конкретного места и момента, а не универсальный сертификат. Anycast, DNS с разделённым горизонтом, кэши, доверенные якоря, алгоритмические политики, кратковременная потеря пакетов и быстро меняющиеся состояния ротации могут дать другую картину в другом месте.
- DNSViz не чинит зону автоматически, и предупреждение само по себе не определяет бизнес-влияние. Зелёный граф не гарантирует успех у всех резолверов; красный описывает техническое состояние, а не злой умысел.
- Версия апреля 2025 года расширила анализ развёртываний с несколькими подписантами, сигналов CDS и CDNSKEY, согласованности отрицательных ответов и других современных операционных сценариев. Эти изменения отражают растущую сложность миграций между поставщиками и автоматизации между родительской и дочерней зонами.
- Повторяющиеся публичные диагностики стали и источником исследований. Академическое исследование 2025 года использовало большую коллекцию снимков DNSViz за 2020–2024 годы для изучения ошибок DNSSEC в масштабе, хотя корпус по-прежнему ограничен тем, какие имена отправлялись, как планировались сканирования и что сохранялось.
- DNSViz важен, потому что даёт операторам доменов, авторитативным провайдерам, регистраторам, реестрам и командам резолверов общее объяснение сбоя. Его долгосрочная ценность будет зависеть от регулярности релизов, преемственности мейнтейнеров, прозрачных политик обслуживания и совместного использования с журналами резолверов, инструментами детального анализа и записями об изменениях.
Когда защищённый домен вдруг оказывается «bogus»
Сбой DNSSEC обычно доходит до оператора как сжатый вердикт. Валидирующий резолвер помечает ответ как bogus, приложение перестаёт разрешать имя, или мониторинг сообщает, что подписанный домен больше недоступен. Сообщение может быть технически верным и при этом малополезным: оно говорит, что цепочка доказательств не прошла валидацию, но не указывает сразу, какая организация, какая запись или какой момент изменения привёл к разрыву.
Сложность возникает из-за распределённой ответственности. Родительская зона публикует информацию о дочерней; дочерняя публикует ключи и подписи; авторитативные серверы отдают данные; рекурсивные резолверы применяют доверенные якоря и локальную политику. Устаревший DS у родителя может сделать недействительной хорошо подписанную дочернюю зону; истёкшая подпись может испортить корректное делегирование; даже отрицательный ответ может не пройти валидацию, хотя имени действительно не существует.
DNSViz расширяет этот вердикт до проверяемого объяснения. Он собирает авторитативные данные, восстанавливает связи и отмечает точки, где наблюдаемая цепочка, судя по всему, рвётся. Он не упрощает протокол до полного исчезновения технических и административных границ; он делает видимой ровно ту сложность, которая нужна, чтобы решить, что проверить дальше.
DNSSEC распределяет одно решение между несколькими организациями
Разрешение DNS и так пересекает несколько систем, но DNSSEC добавляет к административной зависимости ещё и криптографическую. Родитель и дочерняя зона не просто делегируют полномочия: они должны публиковать объекты, математическая связь между которыми остаётся согласованной на протяжении смены ключей, миграций между поставщиками и времени жизни кэша. Ни одна сторона не контролирует весь путь, поэтому сбой может сохраняться, даже если каждая организация считает свой компонент корректным.
Родитель обычно выражает свою роль через DS, который идентифицирует дайджест ключа дочерней зоны. Дочерняя зона публикует DNSKEY и подписывает свои наборы записей с помощью RRSIG. Валидирующий резолвер идёт по этим доказательствам от настроенного якоря к запрошенному имени. Такое распределение осознанно, и его надёжность зависит и от криптографии, и от повседневной операционной координации.
Поэтому инциденты DNSSEC часто превращаются в споры об ответственности. Регистратор мог отправить изменение, реестр мог ещё не опубликовать его, провайдер мог внедрить новые ключи, а резолвер — хранить прежние данные. DNSViz не решает контрактные споры между ними, но помещает наблюдаемые записи и их связи в единую рамку — это полезнее, чем обмениваться разрозненными выводами команд.
Протокол уже является графом, даже если инструменты выводят его строками
Традиционные DNS-инструменты незаменимы: они показывают точные записи и детали. Но их вывод обычно линеен: один запрос и один ответ за раз. Оператору приходится мысленно восстанавливать зависимость между делегированием, ключами, подписями и доказательствами отсутствия. При ротации или миграции между несколькими поставщиками такая реконструкция становится трудной.
DNSViz делает зависимость главным объектом. Имена, ключи, наборы записей и отношения доверия становятся узлами и рёбрами, а предупреждения привязываются к соответствующей связи. Визуальный слой — не украшение: он представляет протокол так, как продвигается валидация, и показывает, почему запись, корректная сама по себе, может не образовать полного пути.
Граф меняет и разговор между специалистами и операторами широкого профиля. Он даёт общий объект, который можно раскрывать до деталей, не требуя от всех начинать с криптографической нотации. Есть и ограничения: сложные зоны дают плотные диаграммы, а цвет никогда не должен сам по себе запускать изменения в продакшене. Выигрыш не в том, чтобы устранить опыт, а в том, чтобы направлять его точнее.
Запись DS — это обещание родителя о дочерней зоне
DS — один из самых маленьких и при этом решающих объектов DNSSEC. Он публикуется в родительской зоне и идентифицирует дайджест, полученный из DNSKEY дочерней зоны, связывая аутентифицированную информацию родителя с материалом подписи дочерней зоны. Если дайджест, идентификатор ключа или алгоритм перестают совпадать, цепочка может разорваться, даже если обе зоны продолжают нормально отвечать.
Рассогласование возникает при замене ключей, миграциях или неполных откатах. Дочерняя зона может отозвать ключ до того, как родитель удалит DS; родитель может опубликовать новый DS до того, как все авторитативные серверы покажут ожидаемые ключи. Из-за распространения и кэширования каждый наблюдатель видит свою фазу. DNSViz сравнивает DS и DNSKEY и показывает, соответствует ли обещание родителя текущему состоянию дочерней зоны.
Графу неизвестен график оператора. Временное перекрытие может быть намеренным, а устойчивое расхождение — ошибкой. DNSViz показывает, что следует из опубликованных данных, но не выводит все планы обслуживания и процессы регистратора. Поэтому его нужно читать вместе с заявкой на изменение, документацией провайдера и ожидаемым временем ротации.
DNSKEY распределяют функции подписи, не устраняя операционный риск
Подписанная зона может публиковать несколько DNSKEY для разных функций или фаз ротации. В зависимости от модели одни ключи подписывают данные, другие защищают набор DNSKEY. Множественность сама по себе не подозрительна: она разделяет функции и позволяет заменять ключи, не ломая доверие резко.
Задача — сохранять согласованность всех связанных объектов. Подписи должны исходить из предусмотренных ключей, валидаторы должны поддерживать алгоритмы, а DS родителя должен сохранять действующий путь. Старые ключи и подписи должны перекрываться достаточно долго, чтобы истёк срок жизни удалённых кэшей. DNSViz сводит эти объекты в единую модель вместо ручного сравнения нескольких запросов.
Эта функция особенно полезна, когда зона не зависит от одной платформы. Граф может выявить разные наборы на разных серверах, но не всегда знает, намеренно ли это различие. Одни и те же данные могут описывать поэтапную миграцию, задержку синхронизации или реальную поломку. Операционный контекст отделяет диагноз от оценки.
Действительность RRSIG зависит от часов, покрытия и правильного ключа
RRSIG заявляет, что конкретный набор был подписан определённым алгоритмом и ключом, и включает моменты начала и истечения срока. Валидация — не просто вычисление: подпись должна покрывать ожидаемые данные, ключ должен быть доступен и связан с доверием, а наблюдение должно попадать во временное окно.
Время делает DNSSEC зависимым от строгой дисциплины. Неверные часы порождают подписи, которые ещё не действительны или уже истекли; задержка публикации оставляет новые данные без подписи; при ротации на некоторых серверах могут наблюдаться подписи ключа, которого уже нет. DNSViz проверяет эти связи и помещает временные свидетельства рядом с путём аутентификации.
Временная метка результата — часть диагноза. Граф до истечения срока и граф после могут быть двумя корректными описаниями разных состояний. Операторы должны сохранять время, сверять его с журналами подписи и развёртывания и повторять анализ, прежде чем действовать по устаревшему снимку.
NSEC и NSEC3 делают отсутствие доказуемым, а объяснение сбоя — более сложным
DNSSEC должен аутентифицировать и утверждение, что имя или тип не существует. NSEC и NSEC3 делают это, описывая интервалы или хешированные соотношения в подписанном пространстве имён. Без такого доказательства отрицательный ответ можно было бы подделать, чтобы скрыть реальную запись. Это важная часть протокола и для многих операторов одна из самых незнакомых — до тех пор, пока не сломается.
Доказательство может быть некорректным, потому что интервал не покрывает запрос, отсутствует подпись, параметры NSEC3 не совпадают или opt-out неожиданно взаимодействует с делегированием. Симптом выглядит как простое «не существует», но валидатор классифицирует его по доказательствам. DNSViz анализирует эти записи в том же графе, что и позитивную аутентификацию.
Визуализация помогает, потому что ошибка кроется в отношении между запросом и покрываемым пространством имён. Но она не снимает всех политических решений. Opt-out и некоторые делегирования создают легитимную сложность, а валидаторы могут применять разные правила. Правильный ответ — инспектировать, а не считать, что каждое предупреждение об отрицательном ответе требует одного и того же исправления.
Casey Deccio создал DNSViz там, где теория протокола встречалась с операционной путаницей
DNSViz вырос из работы Casey Deccio в среде исследований безопасности в Sandia National Laboratories. Потребность была практической: стандарты объясняли, как должно устанавливаться доверие, но операторам нужно было знать, почему реальное развёртывание соответствует этим правилам или нарушает их. Отчёт 2012 года задокументировал визуальную модель, а не просто очередную команду валидации.
Проект не стоит сводить ко всей карьере Deccio или путать с каждой последующей организацией. В то же время его архитектура и сопровождение тесно связаны с главным создателем. Справочник DNS-OARC по-прежнему отделяет разработку и сопровождение Deccio от эксплуатации сервиса самой организацией.
Такая концентрация — одновременно сила и риск. Согласованная модель выигрывает от непрерывного знания и мейнтейнера, который понимает её исторические допущения. Но инструменту, которым пользуются третьи стороны, нужны документация, рецензирование и пути, позволяющие другим понять код. Это также история небольшого исследовательского проекта, который берёт на себя обязательства, не формализованные при его рождении.
Работа Sandia 2012 года превратила валидацию в объяснительную модель
Отчёт Sandia зафиксировал главную редакционную идею: результат «безопасно» или «небезопасно» стоит меньше, чем объяснение доказательств, которые к нему привели. Проект представил компоненты и связи, чтобы аналитик мог переходить от общей цепочки к записям, на которых держится каждое суждение. Так он смог служить одновременно инцидентам, обучению и измерениям.
Прототипы часто демонстрируют концепцию, не превращаясь в рабочее ПО. DNSViz должен был охватить больше сред, меняющиеся алгоритмы и повторяемый сбор данных. Первоначальный интерфейс был началом, а не замороженной спецификацией. Последующая работа разделила наблюдение, анализ и визуализацию, чтобы их можно было переиспользовать.
Sandia обеспечила начальный контекст, но это не значит, что она сегодня спонсирует или контролирует проект. Позже в историю вошли публичный оператор, академические связи и открытый репозиторий. Точное изложение — это непрерывная линия разработки ПО через разные институциональные контексты.
Портативность превратила веб-страницу в переиспользуемую инфраструктуру
Публичный веб-сервис упрощает доступ, но не покрывает все сценарии. Внутренние зоны не видны из интернета, конвейерам нужны автоматизируемые выходы, а исследованиям могут понадобиться сырые данные до применения нового правила. Портативность превратила DNSViz из пункта назначения в набор инструментов.
В 2013–2014 годах проект был переделан, чтобы стать более портативным и расширяемым, и был представлен на воркшопе DNS-OARC. Пакет командной строки позволил запускать конвейер вне сайта и чётче разделил ПО, публичный сервис и данные наблюдения.
Портативность не гарантирует воспроизводимость. Версии меняют правила, зависимости меняют представление, наблюдения устаревают. Для воспроизведения нужно сохранять версию, точку наблюдения, время и данные. Модульная архитектура делает это возможным, но не заменяет дисциплину пользователя.
probeфиксирует, что на самом деле говорит авторитативная система
Сбор опрашивает делегирование и авторитативные серверы, собирая NS, DS, DNSKEY, RRSIG, NSEC, NSEC3 и связанные ответы. Он исходит не только из вердикта резолвера; он сохраняет элементы, необходимые для объяснения наблюдаемого пути доверия.
Любое активное измерение зависит от выбора серверов, маршрутов, потерь, таймингов и представлений. DNSViz может показать несогласованность ответов, но не гарантирует, что каждое отсутствие — устойчивое состояние. Отсутствие данных в одном запуске само по себе не доказывает, что данных нет ни в одной инстанции.
Разделение сбора и анализа позволяет сохранить снимок и пересмотреть его уже после того, как зона изменилась. Оно также позволяет применять к одним и тем же данным несколько вариантов анализа. Чтобы снимок сохранял смысл, он должен нести достаточно контекста о времени и способе сбора.
grokпревращает наблюдения в обоснованную модель зависимостей
Анализ не классифицирует изолированные записи. Он связывает делегирования, ключи, подписи и отрицательные доказательства и проверяет, удовлетворяют ли отношения правилам, реализованным в этой версии. Результат показывает не только то, что валидация не проходит, но и какая связь не подтверждается наблюдаемыми данными.
В логику встроены технические решения. Поддерживаемые алгоритмы, ротации, правила многосигнерных схем и обработка несогласованностей эволюционируют. Старая версия может интерпретировать тот же снимок иначе. Доверие растёт, когда правила, версии и тестовые сценарии видны.
Модель не воспроизводит все резолверы. У них могут быть другие якоря, отключённые алгоритмы или кэши, которых нет в авторитативном наблюдении.grokдаёт согласованную интерпретацию; оператор должен сверять её с релевантным резолвером и политикой.
graphпозволяет инспектировать цепочку, не скрывая записи
Этап визуализации превращает анализ в навигационный или сохраняемый граф. Хорошая визуализация снижает усилия по отслеживанию цепочки и сохраняет достаточно деталей для проверки вывода. DNSViz связывает оба уровня, а не подменяет доказательства упрощённой пометкой.
Узлы и рёбра показывают, какие объекты аутентифицируют или делегируют; аннотации направляют внимание на проблемную связь. Оператор может начать с разрыва, а затем открыть записи, ключи и подписи. Это полезно, когда несколько вероятных причин дают один и тот же симптом.
Графы могут быть плотными. Многосигнерные схемы, перекрывающиеся ротации и несогласованные серверы порождают реальную сложность. Цель не в том, чтобы скрыть её ради красивой картинки, а в том, чтобы помочь по ней пройтись и не закрывать вывод о том, что доказательств не хватает.
DNS-OARC поддерживает публичный сервис, не владея всем проектом
Публичная диагностика становится инфраструктурой, только если кто-то поддерживает её доступность, обновляет зависимости и реагирует на злоупотребления и сбои. DNS-OARC предоставляет такую площадку для dnsviz.net и связывает инструмент с сообществом, которое эксплуатирует авторитативные серверы и резолверы.
Граница управления хорошо задокументирована. DNS-OARC сообщает, что Casey Deccio разрабатывает и сопровождает DNSViz, а организация эксплуатирует публичную инстанцию. Обсуждение 2021 года повторило это разделение при разговоре о поддержке и алгоритмах. Хостинг, сопровождение и право задавать стандарты принадлежат разным субъектам.
Разделение предотвращает ошибочные приписывания и создаёт потребность в координации. Изменение кода требует обновления сервиса; инцидент сервиса может выявить дефект ПО. Собственный бюджет, полный SLA или план преемственности не публикуются. Ценность эндпоинта показывает, что эти задачи выполняются, хотя их институциональные условия мало видны.
Публичный эндпоинт и локальный набор инструментов отвечают на разные вопросы
Веб-сервис даёт быстрый внешний взгляд без установки и граф, которым можно поделиться между организациями во время инцидента. Эта простота имеет и педагогическую ценность: она приближает цепочку DNSSEC к людям, которые не стали бы вручную выполнять несколько запросов.
Локальный запуск полезен в частных сетях, при преддеплойных проверках, по повторяемому расписанию и для сохранения сырых данных. Он также позволяет зафиксировать версию и связать результат с журналом изменений. PyPI и документация делают такое использование возможным, не превращая DNSViz в платный сервис.
Дело не только в удобстве против сложности. Публичный эндпоинт даёт независимость от собственной среды; локальный зонд видит имена и пути, недоступные извне. Серьёзное расследование может использовать оба подхода и сверять их с реальным резолвером. Различия могут указывать как раз на ту границу, которую нужно изучить.
Результат DNSViz принадлежит месту и моменту
Любое активное измерение имеет точку наблюдения. Зонд опрашивает из конкретной сети, достигает определённых инстанций и фиксирует ответы в условиях маршрутизации этого момента. DNS распределяет сервис, а DNSSEC добавляет временные подписи и кэшированные делегирования. У графа есть координаты, даже если он выглядит как единая картинка.
Это ограничение честно определяет рамки. DNSViz объясняет, почему наблюдаемая цепочка выглядит действительной, небезопасной или разорванной по его правилам, но не удостоверяет, что каждый резолвер или регион видел то же самое. Результат надёжнее, когда сохраняет время и контекст.
Операторам стоит собирать сравнительные данные: другую сеть, авторитативные журналы, трассы резолвера и новый запуск после истечения кэша. Так они отличают локальное, временное или широко опубликованное состояние. Граф начинает это сравнение, но не завершает его.
Anycast может заставить авторитативный сервис выглядеть как несколько систем
Многие провайдеры анонсируют один и тот же адрес из нескольких мест. Маршрутизация направляет пользователей и зонды в разные точки, что повышает устойчивость и снижает задержки, но может выявить несинхронизированные версии, данные или состояния. Одно имя сервиса может порождать несколько операционных реальностей.
DNSViz сравнивает ответы, но публичный зонд достигает только тех инстанций, которые выбрала маршрутизация. Другой пользователь может попасть в другой узел, а потери или фильтрация могут сделать здоровую инстанцию похожей на отсутствующую. Это естественные границы измерения, а не исключения.
Если ключ или подпись есть на одних серверах и отсутствует на других, оператору нужно проверить синхронизацию между площадками и протестировать из нескольких сетей. DNSSEC делает рассогласование особенно опасным, потому что валидатор требует действующую цепочку для полученного ответа.
DNS с разделённым горизонтом задаёт границу любой публичной диагностики
DNS с разделённым горизонтом отдаёт разные ответы в зависимости от сети. Внутренние клиенты могут видеть имена и приватные адреса, которых нет снаружи. Такая схема может быть легитимной, но публичный анализатор не описывает внутреннюю картину, если не запущен с разрешения внутри неё.
Внешний зелёный результат может ничего не говорить о внутреннем приложении; красный может быть нерелевантен для имени, предназначенного только для внутренней сети. Локальный набор инструментов позволяет перенести ту же модель диагностики туда, где видна приватная картина.
Есть и вопрос безопасности. Внутренние имена, топология и ключи могут быть чувствительными, и их не стоит отправлять в публичный сервис ради удобства. Локальный анализ держит запросы и данные под контролем, хотя разрешения и обработка данных остаются ответственностью оператора.
Зелёный граф — это свидетельство, а не универсальный сертификат доступности
Корректный граф показывает, что наблюдаемые отношения выглядят согласованными. Это надёжное свидетельство о собранных авторитативных данных, но оно не доказывает, что все резолверы достигают домена. Другие маршруты, кэши, якоря, алгоритмические политики или сетевые сбои могут дать иной опыт.
Резолверы тоже применяют локальные ограничения: могут отключить алгоритм, хранить старый отрицательный ответ или не достигать площадки. Приложения падают из-за транспорта, сертификатов или конфигурации. DNSViz должен сужать область сбоя, а не отвергать сообщения, не совпадающие с графом.
Точная формулировка такая: наблюдаемая цепочка прошла валидацию из этой точки, этим анализом и в это время. Так сохраняется ценность результата без превращения его в несуществующую гарантию — особенно когда граф используется в споре между провайдерами.
Красный граф идентифицирует состояние, а не атакующего
DNSViz показывает отсутствующие, устаревшие, противоречивые или недействительные материалы, но не определяет причину. Разорванная цепочка может быть следствием поспешной ротации, задержки регистратора, неполной миграции, дефекта или атаки. Доказательство протокола говорит, что сломалось, а не кто хотел такого результата.
Командам безопасности не стоит путать визуальную серьёзность с атрибуцией. Недействительная подпись могла просто истечь; неожиданный DS может соответствовать авторизованному изменению. Прежде чем классифицировать инцидент, нужны история, журналы регистратора, авторитативные логи и причастные люди.
Это различие защищает точность и восстановление. Предположение об атаке может заморозить легитимную миграцию; предположение об ошибке может скрыть враждебное изменение. DNSViz даёт структурированную техническую находку, которую можно сопоставить с другими доказательствами и снизить долю спекуляций.
DNS с несколькими подписантами упрощает смену провайдера, но делает диагностику плотнее
Зона может использовать несколько подписантов или авторитативных провайдеров ради устойчивости, поддержки миграции или снижения зависимости. Участники должны публиковать совместимые ключи, подписи и делегирование. Коммерческая выгода может быть значительной, но криптографическое состояние распределяется шире, и растёт число легитимных промежуточных состояний.
Версия апреля 2025 года добавила или улучшила анализ многосигнерных схем, чтобы сравнивать наборы подписей и авторитативные ответы. Эта функция не делает все архитектуры эквивалентными; модели IETF координируют ключи и подписи по-разному.
Плотный граф не доказывает, что схема ошибочна. Он показывает, что устойчивость требует больше координации. Операторам нужны задокументированные функции, проверенные ротации и ясный способ отличать запланированное перекрытие от застрявшего перехода. DNSViz показывает состояние; команда вносит намерение.
Миграции между провайдерами создают легитимные состояния, похожие на сбои
Смена авторитативного провайдера или подписанта редко бывает атомарной. Новые серверы и ключи могут появиться до вывода старых, а DS родителя может меняться в другом темпе, чем дочерняя зона. Во время перехода сосуществуют несколько наборов. Инструмент, ожидающий только конечное состояние, может пометить безопасное перекрытие как ошибку.
Обратный риск — застревание временного состояния. Провайдер может продолжать отдавать старый ключ, обновление регистратора может не дойти до реестра, а откат может выводить объекты в неправильном порядке. Граф показывает полную картину связей, а не прячет переходные объекты за одной меткой.
Интерпретация должна следовать плану миграции. Можно фиксировать ожидаемые этапы, запускать DNSViz до и после каждого шага и сохранять результаты. Предупреждение, принятое для конкретной фазы, становится поводом для эскалации, если переживает запланированный срок. Привязка диагностики к управлению изменениями делает её безопаснее.
CDS и CDNSKEY автоматизируют делегирование, но переносят риск в политику
CDS и CDNSKEY позволяют дочерней зоне указывать родителю желаемые изменения в её материале DS. Механизм сокращает ручную работу и может сделать ротацию надёжнее в масштабе. Он также переносит доверие на автоматическое отношение: родитель или регистратор должны решать, когда и как принимать сигнал.
DNSViz сравнивает эти записи с DNSKEY дочерней зоны и DS, опубликованным родителем. Версия апреля 2025 года расширила анализ, чтобы показывать, выглядит ли обновление согласованным или неполным. Инструмент реализует отношения протокола, но не заставляет реестр применять определённую политику.
Автоматизация убирает один вид задержки и порождает вопросы управления: кто авторизует начальное доверие, как обрабатываются сигналы удаления и что происходит при неожиданной публикации. DNSViz делает данные видимыми, но безопасность зависит от политики родителя, управления ключами дочерней зоны и возможности провести расследование до того, как изменение станет сбоем.
Версия апреля 2025 года включила в граф современные сценарии
Инструмент стареет, когда инфраструктура меняется быстрее его правил. Сегодня DNSSEC использует более новые алгоритмы, нескольких провайдеров, автоматическую сигнализацию и более сложные отрицательные ответы. Версия апреля 2025 года сократила часть этого разрыва с помощью анализа многосигнерных схем, проверок CDS и CDNSKEY и улучшений согласованности отрицательных ответов.
Заметки о релизе доказывают, что код существует, но не то, что все среды обновлены или каждый пограничный случай решён. dnsviz.net может работать на одной версии, локальные пакеты могут отставать, а дистрибутивы — следовать другому графику. Стоит фиксировать версию каждого результата, особенно при сравнении исторического снимка с текущим диагнозом.
Эта публикация показывает, почему актуальность зависит от непрерывности. DNSSEC продолжает меняться как работающая система, даже при стабильных базовых стандартах. Инструмент должен переводить реально принятые модели в логику диагностики, и этот перевод — работа по сопровождению, а не автоматический эффект исходного дизайна.
Продольные снимки превращают устранение аварий в измерения
Один граф помогает при инциденте; серия показывает, как долго длится ошибка, как продвигается ротация или сколько времени занимает восстановление. Когда множество имён многократно наблюдается по согласованной модели, набор превращается в исследовательский корпус, а не просто в историю запросов.
DNSViz способствует этому переходу, потому что собирает и анализирует данные структурированно и с привязкой ко времени. Исследователи могут группировать условия, сравнивать состояния и изучать повторяющиеся сбои. Публичный сервис и автоматические запуски создают тем самым вторичную инфраструктуру: память о том, как DNSSEC работает на практике.
Исторические данные требуют осторожности. Снимок может зафиксировать ротацию, исправленную через несколько минут, а самые часто запрашиваемые имена могут оказаться перепредставленными. Политика хранения решает, какие истории выживают. Согласованность метода ценна, но не превращает выборку в репрезентативную перепись.
Исследование 2025 года показывает, что может выявить согласованный корпус
Исследование 2025 года использовало большую коллекцию результатов DNSViz за 2020–2024 годы для изучения ошибок DNSSEC в масштабе. Его ценность — выход за пределы единичного случая: общий анализатор выявляет повторяющиеся категории и позволяет спрашивать, как долго они длятся и возвращаются ли.
Он также показывает, что публичный сервис — это измерительная инфраструктура. Важно не только число снимков, но и приложенное объяснение. Набор ярлыков «успех/неудача» рассказал бы меньше о делегировании, подписи, отсутствии или согласованности. DNSViz даёт таксономию, основанную на графе.
Исследование не описывает автоматически все подписанные домены. Решения о выборке определяют совокупность. Имена, отправленные после сбоя, могут содержать больше ошибок, чем случайная выборка, а запланированные сканирования вносят другое смещение. Цифры защитимы только тогда, когда объяснено, как данные попали в корпус.
Anycast и точка наблюдения могут расходиться даже у двух честных наблюдений
Авторитативные провайдеры часто анонсируют один и тот же адрес из нескольких мест. Два наблюдателя могут достичь разных инстанций, даже запрашивая один и тот же IP. Если площадки не синхронизированы, зонд может увидеть ключи или подписи, отличные от тех, что получает резолвер в другой сети.
Различаются и фильтрация, фрагментация и кратковременные потери. Система может повторять запросы и собирать метаданные, но не претендует на обзор всех путей. Внешний результат нужно рассматривать как контролируемое наблюдение, которое сравнивается с другими данными, а не как всевидящее окно.
Этот урок особенно важен для DNS, потому что измеряемый сервис распределён, а система измерения живёт в другой распределённой сети. Различие должно порождать вопросы о месте, времени и достигнутом сервере, прежде чем превращаться в обвинение в адрес инструмента или оператора.
Кэши хранят старую «правду» после изменения авторитативной конфигурации
Резолверы хранят записи, чтобы снизить задержки и нагрузку. Во время ротации авторитативные серверы могут уже публиковать новую согласованную цепочку, пока часть резолверов продолжает использовать прежние DS, DNSKEY или RRSIG до истечения TTL. DNSViz может показать текущее состояние, не воспроизводя то, что видит пользователь за старым кэшем.
Возможен и обратный случай: кэш отдаёт действующую цепочку, когда авторитативное состояние уже сломано. Сбой проявляется постепенно по мере истечения данных, поэтому прошедшее время и TTL важны не меньше, чем граф в данный момент.
Расследование должно сочетать авторитативный анализ и трассы резолверов. Очистка кэша проверяет гипотезу, но не чинит мир. Операторам нужно планировать период сосуществования старых и новых состояний и не выдавать «актуальный» результат за немедленный универсальный опыт.
Политика резолвера и его якоря определяют результат, который граф предсказывает не полностью
DNSViz рассуждает на основе собранных данных и правил своей версии. Продакшн-резолвер может иметь другой доверенный якорь, отвергать алгоритм, использовать агрессивную валидацию или держать прежнее состояние в кэше. Две системы могут по-разному обработать одни и те же данные, и ни одна из них не собрала информацию неверно.
Это различие критично при алгоритмических миграциях или сбоях, затрагивающих конкретную популяцию. Согласованная авторитативная цепочка не гарантирует, что старая реализация или более строгая политика её примет; кэш может продолжать отвечать, когда опубликованное состояние уже неверно.
DNSViz — это точка отсчёта, а не универсальный эмулятор. Когда граф и резолвер расходятся, расследование должно найти якорь, алгоритм, кэш или путь, объясняющий разницу.
Серьёзность по протоколу и бизнес-влияние — разные меры
Предупреждение описывает техническое отношение, а не число пострадавших или важность сервиса. Сбой на малоиспользуемом имени может иметь небольшой немедленный эффект; тот же дефект в домене аутентификации может заблокировать целую организацию. Цвет не включает этот контекст.
Кажущееся незначительным предупреждение может предвещать сбой, когда истечёт подпись или из кэша исчезнет последний действующий объект. Состояние может быть лёгким сегодня и серьёзным завтра. Поэтому данные протокола нужно связывать с инвентарём, трафиком, зависимостями и календарём.
Разделение этих мер позволяет не преуменьшать проблему только потому, что она пока работает, и не реагировать непропорционально только потому, что граф красный. DNSViz классифицирует состояние по своей модели; организация переводит это состояние в риск.
Действительность DNSSEC не проверяет остальной путь приложения
Домен с идеальной цепочкой может оставаться недоступным из-за фильтрации, упавшего сервера, истёкшего TLS-сертификата или неверной конфигурации приложения. DNSViz не проверяет эти слои; он определяет согласованность наблюдаемой DNS-аутентификации.
Наоборот, приложение может временно работать при сломанном DNSSEC, если резолвер не валидирует или использует кэш. Этот видимый успех не доказывает безопасность — только неравномерное распространение сбоя.
Граф должен быть частью расследования, которое также проверяет связность, фактическое разрешение имён, TLS, здоровье приложения и пользовательский опыт. Его сила — в точном ограничении предметной области, а не в претензии на сквозную доступность.
Граф относится скорее к контролю изменений, чем к разбору кризиса
Самое ценное применение — как до, так и после запланированных изменений. Ротацию, перенос к регистратору, миграцию провайдера или многосигнерное развёртывание можно отрепетировать на локальном наборе инструментов, сохранить ожидаемый граф и определить приемлемые промежуточные состояния. Каждый шаг в продакшене сверяется с этим планом.
Диагностика превращается в контроль изменений. Она может проверить, что новый ключ опубликован, подписи существуют, связь с родителем согласована, а старое выводится только после перекрытия. Сбой останавливает операцию до того, как его заметят пользователи. Документация проекта облегчает автоматизацию, но каждая организация должна сама спроектировать свои процедуры одобрения и восстановления.
Не стоит сводить всё к «зелёному» или «красному» пропуску. Некоторые переходы намеренно смешанные. Самый безопасный контроль фиксирует конкретное правило, наблюдаемые объекты и причину, по которой ответственный считает состояние приемлемым.
Реагирование на инциденты улучшается, когда все стороны указывают на одно и то же разорванное ребро
В инцидент могут быть вовлечены владелец домена, DNS-провайдер, регистратор, реестр, резолвер и приложение. Каждый видит свою часть и может утверждать, что его компонент здоров. Граф создаёт общий объект: он может показать корректные ключи при устаревшем DS или сервер без подписи, которая есть у остальных.
Общее доказательство не устраняет границы полномочий. Регистратор может обновлять родителя, не контролируя подписанта; провайдер может корректно публиковать ошибочно переданные данные; резолвер может первым обнаружить проблему, не имея возможности её исправить. Процесс должен сопоставить разорванную связь с тем, кто может действовать, а затем проверить исправление с пути пользователя.
Сохранение исходного наблюдения, изменения, момента восстановления и длительности кэша даёт более полезный последующий анализ, чем фраза «лёг DNS». Он выявляет механизм и контроль, которые отказали.
Безопасная автоматизация требует доказательств, одобрения и возможности отката
Связать диагностику и исправление заманчиво: удалить DS, переопубликовать ключ или откатить провайдера, когда граф краснеет. Некоторые задачи можно безопасно автоматизировать в хорошо контролируемых средах. DNSViz, однако, не позиционирует себя как автопочинку — и это разумная граница.
Изменения пересекают системы, которые редко разделяют атомарную транзакцию. API принимает изменение до того, как все родители опубликуют его; платформа разворачивает по регионам; откат сталкивается с кэшами, уже содержащими новое состояние. Нужны контрольные точки, сроки, явные полномочия и доказательство, что прежнее состояние всё ещё пригодно.
Разумный дизайн оставляет наблюдение DNSViz, а решение — другому процессу. Действия с высоким риском требуют одобрения; проверки с низким риском могут быть непрерывными. Цель — не путать техническую классификацию с разрешением изменять инфраструктуру нескольких организаций.
Открытый код делает метод проверяемым, но не гарантирует его продолжение
Публичный код позволяет устанавливать, адаптировать и запускать анализ локально, не покупая сервис. Он снижает барьеры, открывает логику для проверки и даёт альтернативу, если публичный эндпоинт недоступен.
Но код сам не обновляет зависимости и не интерпретирует новые нормы. Меняются Python, библиотеки, рендереры и практики DNSSEC. Кто-то должен обновлять тесты, обрабатывать инциденты и выпускать версии. Версия 2025 года и доступность в августе 2026 года показывают активность, а не бесконечную способность.
Это различие резюмирует философию проекта: видимость позволяет действовать осознанно, но сама не действует. Репозиторий делает присмотр наблюдаемым; поддерживать его должны люди и институты.
Небольшая база мейнтейнеров концентрирует знания, которыми пользуются многие операторы
Управление строится вокруг Deccio, контрибьюторов репозитория и эксплуатации DNS-OARC. Фонд, совет или коммерческий продукт, посвящённый исключительно проекту, не выявлены. Лёгкая структура работает уже более десяти лет, но не публикует полный реестр мейнтейнеров и план преемственности.
Этот риск важен, потому что качество зависит от накопленного суждения. Новый алгоритм или многосигнерный сценарий требует решений о представлении, серьёзности и совместимости, а не только программирования. Эти знания можно документировать и распределять, но они остаются сконцентрированными, когда рецензирование зависит от очень немногих людей.
Свидетельств неминуемого провала нет. Риск в том, что операционная значимость растёт быстрее, чем управление и ресурсы. Поэтому наряду с техническими новостями нужно следить за релизами, вкладом сообщества, поддержкой DNS-OARC и ясностью ролей.
У DNSViz нет единственного конкурента, потому что сбои DNS имеют несколько слоёв
Операторы могут использовать dig, drill или delv для точных записей; Zonemaster — для более широких проверок зоны; Internet.nl — для проверки соответствия стандартам; RIPE Atlas — для распределённых измерений; журналы резолверов — для реального поведения. DNSViz отличается графическим объяснением отношений аутентификации и делегирования DNSSEC.
Каждый инструмент отвечает на свой вопрос. Команды показывают детали, широкие наборы выявляют проблемы транспорта или политики, зонды добавляют географию, а журналы раскрывают конкретные кэш и политику. DNSViz занимает промежуточное место: он превращает криптографическую цепочку в объект, который можно обсуждать между командами.
Выбор накопительный. Предупреждение проверяется прямыми запросами, трассами и сверкой с реестром. Граф лучше работает как карта расследования, чем как аргумент для отбрасывания остальных инструментов.
Проект делает криптографическую инфраструктуру читаемой, не претендуя на контроль над ней
DNSSEC обещает аутентифицированные данные через распределённые решения: генерацию и защиту ключей, обновление подписей, публикацию корректных DS, синхронизацию серверов и валидацию в резолверах. Распределённый протокол распределяет и свои сценарии отказа.
DNSViz делает это распределение читаемым. Он не управляет корневой зоной, реестром, регистратором, авторитативными серверами или резолвером пользователя. Он наблюдает опубликованные данные и объясняет, как они складываются из его точки. Он может сократить инцидент, указав, куда смотреть, но исправлять должна другая сторона.
Это утверждение скромнее и долговечнее, чем лозунг автоматизации. Инфраструктура улучшается, когда различает наблюдение и полномочия, диагноз и устранение, модель и реальность. DNSViz жив потому, что показывает эти границы вместе с цепочкой.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров