
Résumé
- DNSViz est un projet ouvert de diagnostic, de visualisation et de mesure de DNS et de DNSSEC, créé et principalement maintenu par Casey Deccio. DNS-OARC exploite l’instance publique sur dnsviz.net, mais héberger le service ne revient pas à contrôler toutes les décisions du logiciel.
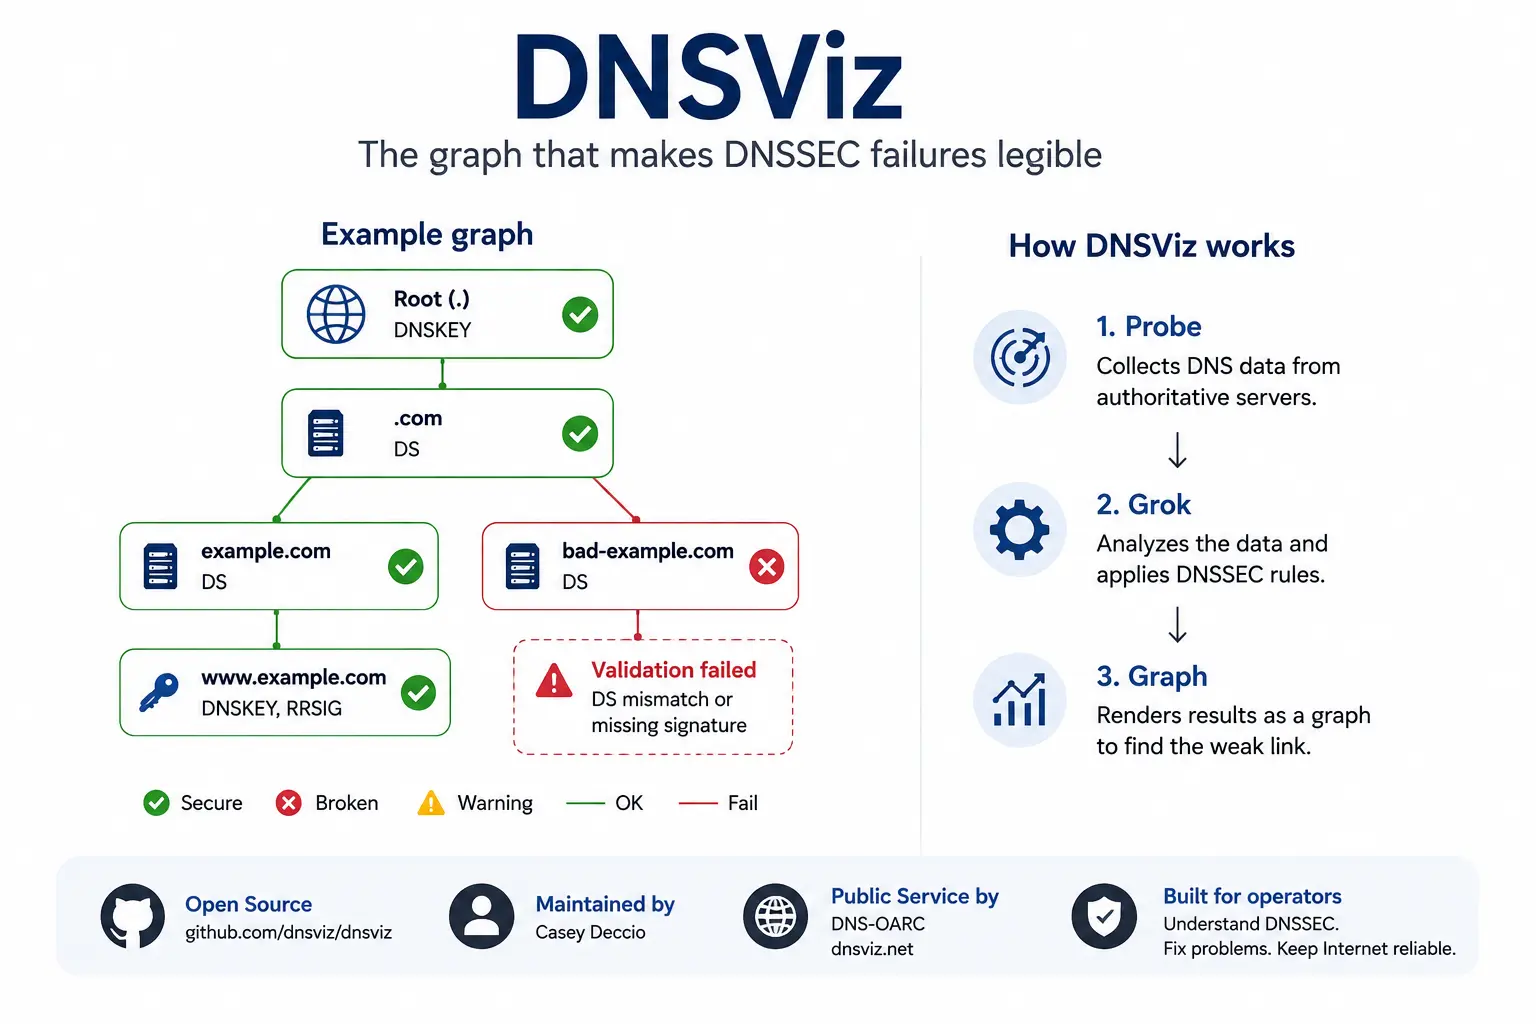
- Sa sortie caractéristique est un graphe de relations d’authentification et de délégation. Il relie les enregistrements DS du parent, les DNSKEY de l’enfant, les signatures RRSIG et les preuves NSEC ou NSEC3 pour montrer quel lien semble absent, obsolète, incohérent ou cryptographiquement invalide.
- DNSViz est une suite et pas seulement un site web. Son flux en ligne de commande sépare la collecte, l’analyse et la représentation grâce à
probe,groketgraph, ce qui permet de conserver des observations, d’automatiser des contrôles et de travailler depuis des points d’observation privés ou maîtrisés. - Un résultat constitue une preuve d’un lieu et d’un moment précis, pas un certificat universel. L’anycast, le DNS à horizon partagé, les caches, les ancres de confiance, les politiques algorithmiques, la perte transitoire de paquets et les états de rotation qui changent rapidement peuvent produire une observation différente ailleurs.
- DNSViz ne répare pas automatiquement une zone et un avertissement ne détermine pas à lui seul l’impact métier. Un graphe vert ne garantit pas la réussite de tous les résolveurs; un graphe rouge décrit une condition technique, pas une intention malveillante.
- La version d’avril 2025 a étendu l’analyse des déploiements multi-signataires, des signaux CDS et CDNSKEY, de la cohérence des réponses négatives et d’autres cas opérationnels modernes. Ces changements reflètent la complexité croissante des migrations de fournisseur et de l’automatisation entre parent et enfant.
- Les diagnostics publics répétés ont également produit une source de recherche. Une étude universitaire de 2025 a utilisé une grande collection d’instantanés DNSViz de 2020 à 2024 pour étudier les erreurs DNSSEC à grande échelle, même si le corpus reste conditionné par les noms envoyés, la programmation des analyses et la rétention.
- DNSViz compte parce qu’il offre aux opérateurs de domaines, aux fournisseurs faisant autorité, aux bureaux d’enregistrement, aux registres et aux équipes de résolveurs une explication partagée de la panne. Sa valeur à long terme dépendra de la continuité des versions, de la relève des mainteneurs, de politiques de service transparentes et de son usage avec des journaux de résolveurs, des outils de détail et des dossiers de changement.
Lorsqu’un domaine sécurisé apparaît soudainement comme « bogus »
Une panne DNSSEC arrive souvent à l’opérateur sous la forme d’un verdict comprimé. Un résolveur validant marque la réponse comme bogus, une application cesse de résoudre un nom ou la surveillance annonce qu’un domaine signé n’est plus joignable. Le message peut être techniquement correct et pourtant peu utile: il dit qu’une chaîne de preuves n’a pas validé, mais il n’identifie pas immédiatement quelle organisation, quel enregistrement ou quel moment du changement a provoqué la rupture.
La difficulté vient de la responsabilité distribuée. La zone parente publie les informations de l’enfant; l’enfant publie des clés et des signatures; les serveurs faisant autorité délivrent les données; et les résolveurs récursifs appliquent des ancres de confiance et une politique locale. Un DS obsolète chez le parent peut invalider un enfant correctement signé; une signature expirée peut ruiner une délégation valable; même une réponse négative peut échouer alors que le nom n’existe réellement pas.
DNSViz étend ce verdict jusqu’à en faire une explication vérifiable. Il rassemble les données faisant autorité, reconstruit les relations et marque les points où la chaîne observée semble défaillir. Il ne simplifie pas le protocole jusqu’à effacer ses frontières techniques et administratives; il rend visible la complexité nécessaire pour décider de ce qui doit être contrôlé ensuite.
DNSSEC répartit une décision entre plusieurs organisations
La résolution DNS traverse déjà plusieurs systèmes, mais DNSSEC ajoute une dépendance cryptographique à la dépendance administrative. Parent et enfant ne font pas que déléguer une autorité: ils doivent publier des objets dont la relation mathématique reste cohérente pendant les changements de clé, les migrations de fournisseur et les durées de vie des caches. Aucune partie ne contrôle forcément tout le parcours, si bien qu’une panne peut persister alors même que chaque organisation juge correct son propre composant.
Le parent exprime généralement son rôle par un DS qui identifie l’empreinte d’une clé de l’enfant. L’enfant publie des DNSKEY et signe ses ensembles d’enregistrements avec des RRSIG. Le résolveur validant suit ces preuves depuis une ancre configurée jusqu’au nom demandé. La distribution est délibérée et sa fiabilité dépend autant de la cryptographie que de la coordination opérationnelle quotidienne.
C’est pourquoi les incidents DNSSEC se transforment souvent en conflits de responsabilité. Le bureau d’enregistrement a peut-être envoyé un changement, le registre ne l’a pas encore publié, le fournisseur a introduit de nouvelles clés et le résolveur conserve des données antérieures. DNSViz ne règle pas le contrat entre eux, mais replace les enregistrements observés et leurs relations dans un cadre commun, plus utile que d’échanger des sorties de commandes isolées.
Le protocole est déjà un graphe, même si les outils l’impriment sous forme de lignes
Les outils DNS traditionnels restent indispensables parce qu’ils montrent des enregistrements et des détails exacts. Leur sortie est toutefois souvent linéaire: une requête et une réponse à la fois. L’opérateur doit reconstruire mentalement la dépendance entre délégation, clés, signatures et preuves d’inexistence. Lors d’une rotation ou d’une migration entre plusieurs fournisseurs, cette reconstruction devient difficile.
DNSViz traite la dépendance comme l’objet principal. Noms, clés, ensembles d’enregistrements et relations de confiance deviennent des nœuds et des arêtes, et les avertissements sont attachés au lien pertinent. La couche visuelle n’est pas décorative: elle représente le protocole tel que progresse la validation et montre pourquoi un enregistrement valide isolément peut ne pas former un chemin complet.
Le graphe change aussi la conversation entre spécialistes et opérateurs généralistes. Il offre un objet commun qui peut être ouvert jusqu’au détail sans exiger que tout le monde commence par la notation cryptographique. Il a des limites: les zones complexes produisent des diagrammes denses et la couleur ne devrait jamais ordonner un changement en production. Le gain n’est pas de supprimer l’expertise, mais de la diriger avec davantage de précision.
Un enregistrement DS est la promesse du parent au sujet de l’enfant
Le DS est l’un des objets les plus petits et décisifs de DNSSEC. Publié dans la zone parente, il identifie une empreinte dérivée d’une DNSKEY de l’enfant, reliant l’information authentifiée du parent au matériel de signature de l’enfant. Si l’empreinte, l’identifiant de clé ou l’algorithme cessent de correspondre, la chaîne peut se rompre alors que les deux zones continuent de répondre normalement.
La dissonance apparaît lors des remplacements de clés, des migrations ou des retours en arrière incomplets. L’enfant peut retirer une clé avant que le parent supprime le DS; le parent peut publier le nouveau DS avant que tous les serveurs faisant autorité exposent les clés attendues. La propagation et le cache font que chaque observateur voit une phase différente. DNSViz compare DS et DNSKEY pour montrer si la promesse du parent correspond à l’état actuel de l’enfant.
Le graphe ne connaît pas le calendrier prévu par l’opérateur. Un chevauchement temporaire peut être délibéré et une discordance persistante peut être une erreur. DNSViz montre ce qu’impliquent les données publiées, mais ne déduit pas tous les plans de maintenance ni les processus du bureau d’enregistrement. Il doit donc se lire avec le ticket de changement, la documentation du fournisseur et la durée attendue de la rotation.
Les DNSKEY répartissent les fonctions de signature sans supprimer le risque opérationnel
Une zone signée peut publier plusieurs DNSKEY pour des fonctions différentes ou des phases d’une rotation. Certaines clés signent les données, d’autres protègent l’ensemble DNSKEY, selon le modèle. La multiplicité n’est pas suspecte en soi: elle sépare les fonctions et permet de remplacer des clés sans rompre la confiance de façon brutale.
Le défi est de maintenir cohérents tous les objets liés. Les signatures doivent provenir des clés prévues, les validateurs doivent accepter les algorithmes et le DS du parent doit conserver un chemin valide. Les anciennes clés et signatures doivent se chevaucher assez longtemps pour que les caches distants expirent. DNSViz réunit ces objets dans un modèle unique au lieu d’exiger la comparaison manuelle de plusieurs requêtes.
Cette fonction est particulièrement utile lorsque la zone ne dépend pas d’une plateforme unique. Le graphe peut révéler des ensembles différents sur des serveurs différents, mais ne sait pas toujours si la différence est intentionnelle. La même preuve peut décrire une migration progressive, un retard de synchronisation ou une panne réelle. Le contexte opérationnel sépare diagnostic et jugement.
La validité d’un RRSIG dépend de l’horloge, de la couverture et de la bonne clé
Un RRSIG déclare qu’un ensemble précis a été signé avec un algorithme et une clé, et inclut des instants de début et d’expiration. La validation n’est pas qu’un calcul: la signature doit couvrir les données attendues, la clé doit être disponible et reliée à la confiance, et l’observation doit tomber dans la fenêtre temporelle.
Le temps rend DNSSEC dépendant d’une discipline rigoureuse. Une horloge incorrecte produit des signatures pas encore valides ou déjà expirées; une publication retardée laisse des données nouvelles sans leur signature; une rotation peut montrer des signatures d’une clé absente sur certains serveurs. DNSViz vérifie ces relations et place la preuve temporelle à côté du chemin d’authentification.
L’horodatage du résultat fait partie du diagnostic. Un graphe antérieur à l’expiration et un autre postérieur peuvent être deux descriptions correctes d’états différents. Les opérateurs doivent conserver l’heure, la comparer aux journaux de signature et de déploiement et répéter l’analyse avant d’agir sur un instantané ancien.
NSEC et NSEC3 rendent l’absence démontrable et la panne plus difficile à expliquer
DNSSEC doit aussi authentifier l’affirmation selon laquelle un nom ou un type n’existe pas. NSEC et NSEC3 le font en décrivant des intervalles ou des relations chiffrées dans l’espace signé. Sans cette preuve, une réponse négative pourrait être falsifiée pour cacher un enregistrement réel. C’est une partie essentielle du protocole et, pour beaucoup d’opérateurs, l’une des moins familières jusqu’à ce qu’elle échoue.
La preuve peut être incorrecte parce que l’intervalle ne couvre pas la requête, qu’une signature manque, que les paramètres NSEC3 ne correspondent pas ou que l’opt-out interagit avec la délégation de façon inattendue. Le symptôme ressemble à un simple « inexistant », mais le validateur le classe selon la preuve. DNSViz analyse ces enregistrements dans le même graphe que l’authentification positive.
La visualisation aide parce que l’erreur se trouve dans la relation entre la requête et la zone de noms couverte. Elle n’élimine toutefois pas toutes les décisions de politique. L’opt-out et certaines délégations créent une complexité légitime, et les validateurs peuvent imposer des règles différentes. La bonne réponse consiste à inspecter, pas à supposer que chaque avertissement de réponse négative exige la même correction.
Casey Deccio a construit DNSViz là où la théorie du protocole rencontrait la confusion opérationnelle
DNSViz est né du travail de Casey Deccio dans un environnement de recherche en sécurité aux Sandia National Laboratories. Le besoin était pratique: les normes expliquaient comment la confiance devait s’établir, mais les opérateurs avaient besoin de savoir pourquoi un déploiement réel respectait ou non ces règles. Le rapport de 2012 a documenté un modèle visuel, pas une simple commande de validation supplémentaire.
Le projet ne doit pas être réduit à toute la carrière de Deccio ni confondu avec chaque institution ultérieure. Son architecture et sa maintenance restent néanmoins étroitement associées à un créateur principal. Le répertoire de DNS-OARC distingue encore le développement et la maintenance assurés par Deccio de l’exploitation du service par l’organisation.
Cette concentration est à la fois une force et un risque. Un modèle cohérent bénéficie d’une connaissance continue et d’un mainteneur qui comprend ses hypothèses historiques. Mais un outil utilisé par des tiers a besoin de documentation, de revue et de voies permettant à d’autres de comprendre le code. Cette histoire est aussi celle d’un petit projet de recherche qui acquiert des obligations non formalisées à sa naissance.
Le travail de Sandia de 2012 a transformé la validation en modèle explicatif
Le rapport de Sandia a fixé l’idée éditoriale centrale: un résultat sûr ou non sûr vaut moins qu’une explication des preuves qui le produisent. Le projet a représenté des composants et des relations pour que l’analyste passe de la chaîne générale aux enregistrements qui soutiennent chaque jugement. Il a ainsi pu servir à la fois aux incidents, à l’enseignement et à la mesure.
Les prototypes démontrent souvent un concept sans devenir un logiciel opérationnel. DNSViz a dû prendre en charge davantage d’environnements, des algorithmes changeants et une collecte reproductible. L’interface d’origine était un début, pas une spécification figée. Le travail ultérieur a séparé observation, analyse et représentation afin de pouvoir les réutiliser.
Sandia a fourni le contexte initial, mais ne sponsorise ni ne contrôle aujourd’hui le projet. Un opérateur public, des affiliations universitaires et un dépôt ouvert sont ensuite entrés dans l’histoire. Le récit exact est celui d’une ligne logicielle continue à travers des contextes institutionnels différents.
La portabilité a transformé une page web en infrastructure réutilisable
Un site public facilite l’accès, mais ne couvre pas tous les usages. Les zones internes ne sont pas visibles depuis Internet, les chaînes de traitement exigent des sorties automatisables et la recherche peut avoir besoin de données brutes avant d’appliquer une nouvelle règle. La portabilité a fait de DNSViz non plus une destination, mais un ensemble d’outils.
Entre 2013 et 2014, le projet a été refait pour être plus portable et extensible, puis présenté lors d’un atelier de DNS-OARC. Le paquet en ligne de commande a permis d’exécuter le flux hors du site et a séparé plus clairement logiciel, service public et données d’une observation.
La portabilité ne garantit pas la reproductibilité. Les versions changent les règles, les dépendances modifient la représentation et les observations vieillissent. Reproduire exige de conserver la version, le point d’observation, l’heure et les données. L’architecture modulaire le rend possible, mais ne remplace pas la discipline de l’utilisateur.
probeenregistre ce que le système faisant autorité dit réellement
La collecte interroge la délégation et les serveurs faisant autorité pour rassembler NS, DS, DNSKEY, RRSIG, NSEC, NSEC3 et les réponses associées. Elle ne part pas uniquement du verdict d’un résolveur; elle conserve les éléments nécessaires pour expliquer le chemin de confiance observé.
Toute mesure active dépend du choix des serveurs, des routes, des pertes, des délais et des vues. DNSViz peut montrer une incohérence entre réponses, mais ne garantit pas que chaque absence soit un état persistant. L’absence d’une donnée lors d’une exécution ne prouve pas à elle seule que cette donnée n’existe dans aucune instance.
Séparer collecte et analyse permet de sauvegarder un instantané et de le réexaminer lorsque la zone a déjà changé. Cela permet aussi d’appliquer plusieurs analyses à la même preuve. Pour conserver son sens, l’instantané doit garder suffisamment de contexte sur l’heure et la façon dont il a été collecté.
groktransforme les observations en modèle raisonné de dépendances
L’analyse ne classe pas des enregistrements isolés. Elle relie les délégations, les clés, les signatures et les preuves négatives, puis vérifie si les relations satisfont les règles implémentées par cette version. Le résultat indique non seulement que la validation échoue, mais quel lien ne tient pas avec les données observées.
La logique intègre des décisions techniques. Les algorithmes acceptés, les rotations, les règles multi-signataires et le traitement des incohérences évoluent. Une version ancienne peut interpréter le même instantané autrement. La crédibilité augmente lorsque règles, versions et cas de test sont visibles.
Le modèle ne reproduit pas tous les résolveurs. Ceux-ci peuvent avoir des ancres différentes, désactiver des algorithmes ou conserver des caches absents de l’observation faisant autorité.grokoffre une lecture cohérente; l’opérateur doit la comparer au résolveur et à la politique pertinents.
graphpermet d’inspecter la chaîne sans cacher les enregistrements
La phase de représentation transforme l’analyse en un graphe navigable ou exportable. Une bonne visualisation réduit l’effort pour suivre la chaîne et conserve assez de détail pour vérifier le jugement. DNSViz relie les deux niveaux au lieu de remplacer la preuve par une note simplifiée.
Les nœuds et les arêtes montrent quels objets authentifient ou délèguent; les annotations attirent l’attention sur le lien problématique. L’opérateur peut commencer par la rupture puis ouvrir les enregistrements, les clés et les signatures. C’est utile lorsque plusieurs causes plausibles produisent le même symptôme.
Les graphes peuvent être denses. La multi-signature, les rotations chevauchées et les serveurs incohérents génèrent une complexité réelle. L’objectif ne doit pas être de la masquer pour embellir l’image, mais d’aider à la parcourir tout en gardant ouverte la conclusion qu’il manque des preuves.
DNS-OARC maintient le service public sans posséder tout le projet
Un diagnostic public ne devient une infrastructure que si quelqu’un le maintient accessible, met à jour les dépendances et répond aux abus et aux pannes. DNS-OARC offre ce foyer à dnsviz.net et relie l’outil à la communauté qui exploite des serveurs faisant autorité et des résolveurs.
La frontière de gouvernance est bien documentée. DNS-OARC indique que Casey Deccio développe et maintient DNSViz tandis que l’organisation exploite l’instance publique. Une discussion de 2021 a répété la séparation à propos du support et des algorithmes. Hébergement, maintenance et autorité sur les normes relèvent d’acteurs distincts.
La séparation évite les attributions erronées et crée des besoins de coordination. Un changement de code exige de mettre à jour le service; un incident de service peut révéler un défaut logiciel. Aucun budget propre, aucun SLA complet ni aucun plan de succession n’est publié. La valeur du point d’accès démontre que ces tâches sont accomplies, même si leurs conditions institutionnelles restent peu visibles.
Le point d’accès public et la suite locale répondent à des questions différentes
Le site offre une vue externe rapide, sans installation, et un graphe partageable entre organisations pendant un incident. Cette simplicité a aussi une valeur pédagogique et rapproche la chaîne DNSSEC de personnes qui n’exécuteraient pas plusieurs requêtes manuelles.
Une exécution locale sert dans les réseaux privés, lors des contrôles avant déploiement, dans des calendriers reproductibles et pour conserver les données brutes. Elle permet aussi de figer la version et d’intégrer le résultat aux journaux de changement. PyPI et la documentation rendent cet usage possible sans transformer DNSViz en service payant.
Il ne s’agit pas seulement de confort face à la sophistication. Le point d’accès public apporte une indépendance vis-à-vis de son propre environnement; la sonde locale voit des noms et des chemins inaccessibles depuis l’extérieur. Une enquête solide peut utiliser les deux et les comparer au résolveur réel. Les différences peuvent précisément signaler la frontière à étudier.
Un résultat DNSViz appartient à un lieu et à un moment
Toute mesure active possède un point d’observation. La sonde interroge depuis un réseau précis, atteint certaines instances et enregistre des réponses selon les routes de ce moment. Le DNS distribue le service et DNSSEC ajoute des signatures temporaires et des délégations en cache. Le graphe a des coordonnées même s’il apparaît comme une image unique.
La limite définit honnêtement le périmètre. DNSViz explique pourquoi la chaîne observée semble valide, non sécurisée ou rompue selon ses règles, mais il ne certifie pas que chaque résolveur ou chaque région a vu la même chose. Le résultat est plus fiable lorsqu’il conserve l’heure et le contexte.
Les opérateurs devraient rassembler des preuves comparatives: un autre réseau, les journaux faisant autorité, les traces du résolveur et une nouvelle exécution après expiration du cache. Ils distinguent ainsi un état local, transitoire ou largement publié. Le graphe ouvre cette comparaison; il ne la clôt pas.
L’anycast peut donner à un service faisant autorité l’apparence de plusieurs systèmes
Beaucoup de fournisseurs annoncent la même adresse depuis plusieurs sites. Le routage dirige utilisateurs et sondes vers des lieux différents, ce qui améliore résilience et latence, mais peut exposer des versions, des données ou des conditions non synchronisées. Un seul nom de service peut produire plusieurs réalités opérationnelles.
DNSViz compare les réponses, mais la sonde publique n’atteint que les instances choisies par le routage. Un autre utilisateur peut arriver sur un autre site, et la perte ou le filtrage peut faire paraître absente une instance saine. Ce sont des limites propres à la mesure, pas des exceptions.
Si une clé ou une signature apparaît sur certains serveurs et pas sur d’autres, l’opérateur doit vérifier la synchronisation entre les sites et tester depuis plusieurs réseaux. DNSSEC rend le désaccord particulièrement dangereux car le validateur exige une chaîne valide pour la réponse qu’il reçoit.
Le DNS à horizon partagé marque la limite de tout diagnostic public
Le DNS à horizon partagé fournit des réponses différentes selon le réseau. Les clients internes peuvent voir des noms et des adresses privées qui n’existent pas à l’extérieur. La conception peut être légitime, mais un analyseur public ne décrit pas la vue interne sauf s’il est exécuté avec autorisation à l’intérieur.
Un résultat vert externe peut ne rien dire d’une application interne; un résultat rouge peut être sans pertinence pour un nom destiné uniquement à l’intérieur. La suite locale permet de déplacer le même modèle de diagnostic là où la vue privée est visible.
Il existe aussi une question de sécurité. Des noms, une topologie et des clés internes peuvent être sensibles et ne doivent pas être envoyés à un service public par commodité. L’analyse locale garde requêtes et preuves sous contrôle, même si les permissions et le traitement des données restent de la responsabilité de l’opérateur.
Un graphe vert est une preuve, pas un certificat universel de disponibilité
Un graphe correct montre que les relations observées semblent cohérentes. C’est une preuve solide sur les données faisant autorité collectées, mais cela ne démontre pas que tous les résolveurs atteignent le domaine. D’autres routes, caches, ancres, politiques algorithmiques ou pannes réseau peuvent produire une autre expérience.
Les résolveurs appliquent aussi des restrictions locales: ils peuvent désactiver un algorithme, conserver une vieille réponse négative ou ne pas atteindre un site. Les applications échouent à cause du transport, des certificats ou de la configuration. DNSViz doit réduire le domaine de la panne, pas écarter les signalements qui ne correspondent pas au graphe.
La formulation précise est que la chaîne observée a validé depuis ce point, avec cette analyse et à cette heure. Cela conserve la valeur du résultat sans en faire une garantie inexistante, surtout lorsque le graphe est utilisé dans un différend entre fournisseurs.
Un graphe rouge identifie une condition, pas un attaquant
DNSViz expose un matériel absent, ancien, incohérent ou invalide, mais ne détermine pas le motif. Une chaîne rompue peut provenir d’une rotation précipitée, d’un retard du bureau d’enregistrement, d’une migration incomplète, d’un défaut ou d’une attaque. La preuve protocolaire dit ce qui a échoué, pas qui a voulu le résultat.
Les équipes de sécurité ne doivent pas confondre gravité visuelle et attribution. Une signature invalide peut avoir expiré; un DS inattendu peut correspondre à un changement autorisé. Historiques, journaux du bureau d’enregistrement, journaux faisant autorité et responsables humains sont nécessaires avant de classer l’incident.
Cette distinction protège l’exactitude et la récupération. Supposer une attaque peut geler une migration légitime; supposer une erreur peut cacher un changement hostile. DNSViz apporte un constat technique structuré à corréler avec d’autres preuves afin de réduire la spéculation.
Le DNS multi-signataire facilite le choix du fournisseur et densifie le diagnostic
Une zone peut utiliser plusieurs signataires ou fournisseurs faisant autorité pour gagner en résilience, accompagner une migration ou réduire une dépendance. Les entités doivent publier des clés, des signatures et une délégation compatibles. L’avantage commercial peut être important, mais l’état cryptographique devient plus réparti et les états intermédiaires légitimes se multiplient.
La version d’avril 2025 a ajouté ou amélioré l’analyse multi-signataire pour comparer les ensembles de signatures et les réponses faisant autorité. La fonction ne rend pas toutes les architectures équivalentes; les modèles de l’IETF coordonnent clés et signatures de plusieurs manières.
Un graphe dense ne démontre pas que la conception est erronée. Il montre que la résilience exige davantage de coordination. Les opérateurs ont besoin de fonctions documentées, de rotations testées et d’un moyen clair de distinguer le chevauchement prévu d’une transition bloquée. DNSViz expose l’état; l’équipe apporte l’intention.
Les migrations de fournisseur créent des états légitimes qui ressemblent à des pannes
Changer de fournisseur faisant autorité ou de signature est rarement atomique. Les nouveaux serveurs et clés peuvent apparaître avant le retrait des anciens, et le DS du parent peut changer à un autre rythme que la zone enfant. Pendant la transition, plusieurs ensembles coexistent. Un outil qui n’attendrait que l’état final peut marquer comme erreur un chevauchement sûr.
Le risque inverse est qu’un état temporaire reste bloqué. Un fournisseur peut continuer à servir une ancienne clé, la mise à jour du bureau d’enregistrement ne pas atteindre le registre ou un retour en arrière retirer des objets dans le mauvais ordre. Le graphe montre la relation complète au lieu de cacher les objets transitoires derrière une seule étiquette.
L’interprétation doit suivre le plan de migration. On peut consigner les étapes attendues, exécuter DNSViz avant et après chaque étape et conserver les sorties. Un avertissement accepté pour une phase précise devient un motif d’escalade lorsqu’il survit au délai prévu. Relier le diagnostic à la gouvernance du changement le rend plus sûr.
CDS et CDNSKEY automatisent la délégation, mais déplacent le risque vers la politique
CDS et CDNSKEY permettent à la zone enfant de signaler au parent les changements souhaités de son matériel DS. Le mécanisme réduit le travail manuel et peut fiabiliser la rotation à grande échelle. Il déplace aussi la confiance vers une relation automatique: le parent ou le bureau d’enregistrement doit décider quand et comment accepter le signal.
DNSViz compare ces enregistrements aux DNSKEY de l’enfant et au DS publié par le parent. La version d’avril 2025 a étendu l’analyse pour montrer si une mise à jour semble cohérente ou incomplète. L’outil implémente des relations protocolaires, mais n’oblige pas un registre à appliquer une politique donnée.
L’automatisation supprime un type de retard et crée des questions de contrôle: qui autorise la confiance initiale, comment sont gérés les signaux de suppression ou que se passe-t-il lors d’une publication inattendue. DNSViz rend la preuve visible, mais la sécurité dépend de la politique du parent, de la gestion des clés de l’enfant et de la capacité à enquêter avant que le changement ne devienne une interruption.
La version d’avril 2025 a intégré des schémas modernes au graphe
Un outil vieillit quand l’infrastructure change plus vite que ses règles. DNSSEC utilise aujourd’hui des algorithmes plus récents, plusieurs fournisseurs, une signalisation automatique et des réponses négatives plus complexes. La version d’avril 2025 a traité une partie de cet écart avec une analyse multi-signataire, des contrôles CDS et CDNSKEY et des améliorations de la cohérence des réponses négatives.
Les notes de version démontrent qu’il existe du code, pas que tous les environnements sont à jour ni que chaque cas limite est résolu. dnsviz.net peut exécuter une version, les paquets locaux prendre du retard et les distributions suivre un autre calendrier. Il convient d’enregistrer la version de chaque résultat, surtout lorsqu’on compare un instantané historique à un diagnostic actuel.
La publication montre pourquoi la pertinence dépend de la continuité. DNSSEC continue de changer comme système opérationnel même avec des normes centrales stables. L’outil doit traduire les modèles réellement adoptés en logique de diagnostic, et cette traduction est un travail de maintenance, pas un effet automatique de la conception d’origine.
Les instantanés longitudinaux transforment le dépannage en mesure
Un graphe aide lors d’un incident; une série montre combien de temps dure une erreur, comment avance une rotation ou combien de temps prend la réparation. Lorsque de nombreux noms sont observés répétitivement avec un modèle cohérent, l’ensemble devient un corpus de recherche et non plus un simple historique de requêtes.
DNSViz favorise cette transition parce qu’il collecte et analyse de façon structurée avec un temps associé. Les chercheurs peuvent regrouper des conditions, comparer des états et examiner des pannes récurrentes. Le service public et les exécutions automatiques créent ainsi une infrastructure secondaire: une mémoire du fonctionnement réel de DNSSEC.
Les données historiques exigent du soin. Un instantané peut capturer une rotation corrigée quelques minutes plus tard, et les noms les plus consultés peuvent être surreprésentés. La rétention décide quelles histoires survivent. La cohérence de la méthode est précieuse, mais ne transforme pas l’échantillonnage en recensement représentatif.
L’étude de 2025 montre ce qu’un corpus cohérent peut révéler
La recherche de 2025 a utilisé une grande collection de résultats DNSViz de 2020 à 2024 pour étudier les erreurs DNSSEC à grande échelle. Sa valeur est de dépasser l’anecdote isolée: un analyseur commun identifie des catégories récurrentes et permet de demander combien de temps elles durent et si elles reviennent.
Elle démontre aussi que le service public est une infrastructure de mesure. Ce n’est pas seulement le nombre d’instantanés qui compte, mais l’explication jointe. Un ensemble d’étiquettes de succès ou d’échec en dirait moins sur la délégation, la signature, l’inexistence ou la cohérence. DNSViz apporte une taxonomie fondée sur le graphe.
L’étude ne décrit pas automatiquement tous les domaines signés. Les décisions d’échantillonnage définissent la population. Les noms envoyés après une panne peuvent contenir plus d’erreurs qu’un échantillon aléatoire, et les analyses programmées introduisent un autre biais. Les chiffres ne sont défendables que si l’on explique comment ils sont entrés dans le corpus.
L’anycast et le point d’observation peuvent faire diverger deux observations honnêtes
Les fournisseurs faisant autorité annoncent souvent la même adresse depuis plusieurs lieux. Deux observateurs peuvent atteindre des instances différentes même en interrogeant la même IP. Si les sites ne sont pas synchronisés, une sonde peut voir des clés ou des signatures différentes de celles reçues par un résolveur sur un autre réseau.
Le filtrage, la fragmentation et la perte transitoire varient aussi. Un système peut réessayer et collecter des métadonnées, mais ne prétend pas offrir une vue de tous les chemins. Le résultat externe doit être traité comme une observation contrôlée à comparer à d’autres preuves, pas comme une fenêtre omnisciente.
La leçon est particulièrement forte dans le DNS parce que le service mesuré est distribué et que le système de mesure vit dans un autre réseau distribué. Une différence doit ouvrir des questions sur le lieu, l’heure et le serveur atteint avant de devenir une accusation contre un outil ou un opérateur.
Les caches conservent des vérités anciennes après le changement de la configuration faisant autorité
Les résolveurs conservent des enregistrements pour réduire latence et charge. Pendant une rotation, les serveurs faisant autorité peuvent déjà publier une chaîne nouvelle et cohérente alors que certains résolveurs continuent d’utiliser des DS, DNSKEY ou RRSIG antérieurs jusqu’à l’expiration du TTL. DNSViz peut montrer l’état actuel sans reproduire ce que voit un utilisateur derrière un vieux cache.
L’inverse peut aussi se produire: le cache sert une chaîne valide alors que l’état faisant autorité est déjà cassé. L’interruption apparaît progressivement à mesure que les données expirent, si bien que le temps écoulé et les TTL importent autant que le graphe du moment.
L’enquête doit combiner analyse faisant autorité et traces de résolveurs. Vider un cache vérifie une hypothèse, mais ne répare pas le monde. Les opérateurs doivent planifier la période où anciens et nouveaux états coexistent et éviter de présenter le résultat « actuel » comme une expérience universelle immédiate.
La politique du résolveur et ses ancres définissent un résultat que le graphe ne prédit pas entièrement
DNSViz raisonne avec les données collectées et les règles de sa version. Un résolveur de production peut avoir une autre ancre de confiance, rejeter un algorithme, utiliser une validation agressive ou conserver un état antérieur en cache. Deux systèmes peuvent traiter différemment les mêmes données sans que l’un ait mal collecté l’information.
La distinction est cruciale dans les migrations algorithmiques ou les pannes qui touchent une population précise. Une chaîne faisant autorité cohérente ne garantit pas qu’une implémentation ancienne ou une politique plus stricte l’accepte; un cache peut continuer à répondre alors que l’état publié est déjà incorrect.
DNSViz est un point de référence, pas un émulateur universel. Lorsque le graphe et le résolveur divergent, l’enquête doit localiser l’ancre, l’algorithme, le cache ou le chemin qui explique la différence.
La gravité protocolaire et l’impact métier sont des mesures différentes
Un avertissement décrit une relation technique, pas le nombre de personnes touchées ni l’importance du service. Une panne sur un nom peu utilisé peut avoir peu d’effet immédiat; le même défaut sur un domaine d’authentification peut bloquer une organisation. La couleur n’inclut pas ce contexte.
Un avertissement apparemment mineur peut annoncer une interruption lorsqu’une signature expire ou que le dernier objet valide d’un cache disparaît. La condition peut être légère aujourd’hui et grave demain. La preuve protocolaire doit donc être reliée à l’inventaire, au trafic, aux dépendances et au calendrier.
Séparer les deux mesures évite de minimiser un problème parce qu’il fonctionne encore ou de réagir de façon disproportionnée parce que le graphe est rouge. DNSViz classe la condition selon son modèle; l’organisation traduit cette condition en risque.
La validité DNSSEC ne vérifie pas le reste du chemin applicatif
Un domaine avec une chaîne parfaite peut rester inaccessible à cause du filtrage, d’un serveur arrêté, d’un certificat TLS expiré ou d’une mauvaise configuration de l’application. DNSViz ne teste pas ces couches; il détermine la cohérence de l’authentification DNS observée.
Inversement, une application peut fonctionner temporairement avec un DNSSEC cassé si le résolveur ne valide pas ou utilise un cache. Ce succès apparent ne démontre pas la sécurité, seulement une propagation inégale de la panne.
Le graphe doit faire partie d’une enquête qui examine aussi la connectivité, la résolution effective, le TLS, la santé de l’application et l’expérience utilisateur. Sa force est de bien délimiter son périmètre, pas de revendiquer une disponibilité de bout en bout.
Le graphe appartient à la revue du changement plutôt qu’à l’appel de crise
L’usage le plus précieux se situe souvent avant et après les changements prévus. Une rotation, un transfert de bureau d’enregistrement, une migration de fournisseur ou un déploiement multi-signataire peut être répété avec la suite locale, sauvegarder le graphe attendu et définir des états intermédiaires acceptables. Chaque étape de production est confrontée à ce plan.
Le diagnostic devient ainsi un contrôle du changement. Il peut vérifier que la nouvelle clé est publiée, que les signatures existent, que le lien avec le parent est cohérent et que l’ancien est retiré seulement après le chevauchement. Une panne suspend l’opération avant que les utilisateurs ne la remarquent. La documentation du projet facilite l’usage automatisé, mais chaque entité doit concevoir son approbation et sa récupération.
Il ne faut pas tout réduire à une porte rouge ou verte. Certaines transitions sont délibérément mixtes. Le contrôle le plus sûr consigne la règle concrète, les objets observés et la raison pour laquelle le responsable juge l’état acceptable.
La réponse aux incidents s’améliore quand toutes les parties désignent la même arête cassée
Un incident peut impliquer le propriétaire du domaine, le fournisseur DNS, le bureau d’enregistrement, le registre, le résolveur et l’application. Chacun voit une partie et peut affirmer que son composant est sain. Le graphe crée un objet commun: il peut montrer des clés correctes avec un DS ancien ou un serveur sans la signature présente chez les autres.
La preuve partagée n’élimine pas les limites d’autorité. Le bureau d’enregistrement peut mettre à jour le parent sans contrôler le signataire; le fournisseur peut publier correctement des données livrées de façon erronée; le résolveur peut détecter en premier sans pouvoir réparer. Le processus doit relier la relation cassée à celui qui peut agir, puis vérifier depuis le chemin de l’utilisateur.
Conserver l’observation initiale, le changement, le moment de la récupération et la durée du cache produit une analyse ultérieure plus utile que de dire « le DNS est tombé ». Cela identifie le mécanisme et le contrôle qui ont échoué.
L’automatisation sûre exige preuve, approbation et retour en arrière
Relier diagnostic et correction est tentant: supprimer un DS, republier une clé ou revenir sur un fournisseur quand le graphe devient rouge. Certaines tâches peuvent être automatisées en sécurité dans des environnements bien maîtrisés. DNSViz ne se présente toutefois pas comme une réparation automatique, frontière prudente.
Les changements traversent des systèmes qui partagent rarement une transaction atomique. Une API accepte avant que tous les parents publient, une plateforme déploie par régions et un retour en arrière rencontre des caches qui contiennent déjà le nouvel état. Il faut des points de contrôle, des délais, une autorité explicite et la preuve que l’état antérieur reste utilisable.
Une conception raisonnable laisse DNSViz observer et un autre flux décider. Les actions à haut risque exigent une approbation et les contrôles à faible risque peuvent être continus. L’objectif est de ne pas confondre une classification technique avec l’autorisation de modifier l’infrastructure de plusieurs organisations.
L’open source rend la méthode inspectable, pas sa continuité automatique
Le code public permet d’installer, d’adapter et d’exécuter l’analyse localement sans acheter de service. Il réduit les barrières, ouvre la logique à l’examen et offre une alternative si le point d’accès public n’est pas disponible.
Mais le code ne maintient pas les dépendances et n’interprète pas les nouvelles normes. Python, les bibliothèques, les moteurs de rendu et les pratiques DNSSEC changent. Quelqu’un doit mettre à jour les tests, résoudre les incidents et publier des versions. La version de 2025 et la disponibilité en août 2026 démontrent une activité, pas une capacité indéfinie.
La distinction résume la philosophie du projet: la visibilité permet d’agir en connaissance de cause, mais elle n’agit pas seule. Le dépôt rend observable la conservation; des personnes et des institutions doivent la soutenir.
Une petite base de mainteneurs concentre un savoir utilisé par de nombreux opérateurs
La gouvernance s’organise autour de Deccio, des contributeurs du dépôt et de l’exploitation de DNS-OARC. Aucune fondation, aucun conseil ni produit commercial exclusivement dédié au projet n’a été identifié. La structure légère fonctionne depuis plus d’une décennie, mais elle ne publie ni un recensement complet des mainteneurs ni un plan de succession.
Le risque importe parce que la qualité dépend d’un jugement accumulé. Un nouvel algorithme ou un cas multi-signataire exige de décider représentation, sévérité et compatibilité, pas seulement de programmer. Ce savoir peut être documenté et réparti, mais il reste concentré lorsque la revue dépend de très peu de personnes.
Il n’y a pas de preuve d’un échec imminent. Le risque est que l’importance opérationnelle croisse plus vite que la gouvernance et les ressources. Il faut donc surveiller les versions, la contribution, le soutien de DNS-OARC et la clarté des rôles en même temps que les nouveautés techniques.
DNSViz n’a pas un seul concurrent parce que les pannes DNS ont plusieurs couches
Les opérateurs peuvent utiliser dig, drill ou delv pour des enregistrements exacts; Zonemaster pour des tests de zone plus larges; Internet.nl pour la conformité; RIPE Atlas pour la mesure distribuée; et les journaux de résolveurs pour le comportement réel. DNSViz se distingue en expliquant graphiquement les relations d’authentification et de délégation DNSSEC.
Chaque outil répond à une autre question. Les commandes montrent des détails, les suites larges détectent des problèmes de transport ou de politique, les sondes ajoutent la géographie et les journaux révèlent le cache et la politique concrète. DNSViz occupe l’espace intermédiaire: il transforme la chaîne cryptographique en un objet discutable entre équipes.
Le choix est cumulatif. Un avertissement est suivi de requêtes directes, de traces et de la vérification du registre. Le graphe fonctionne mieux comme carte d’enquête que comme argument pour écarter les autres instruments.
Le projet rend lisible l’infrastructure cryptographique sans en revendiquer le contrôle
DNSSEC promet des données authentifiées au moyen de décisions réparties: générer et protéger des clés, renouveler des signatures, publier des DS corrects, synchroniser des serveurs et valider dans les résolveurs. Un protocole distribué répartit aussi ses modes de panne.
DNSViz rend cette répartition lisible. Il n’exploite ni la racine, ni un registre, ni un bureau d’enregistrement, ni une flotte faisant autorité, ni le résolveur de l’utilisateur. Il observe la preuve publiée et explique comment elle s’assemble depuis son point de vue. Il peut raccourcir l’incident en indiquant où regarder, mais une autre partie doit réparer.
C’est une affirmation plus modeste et durable qu’un slogan d’automatisation. L’infrastructure s’améliore quand elle distingue observation et autorité, diagnostic et remédiation, modèle et réalité. DNSViz perdure parce qu’il montre ces frontières en même temps que la chaîne.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance