
Resumo
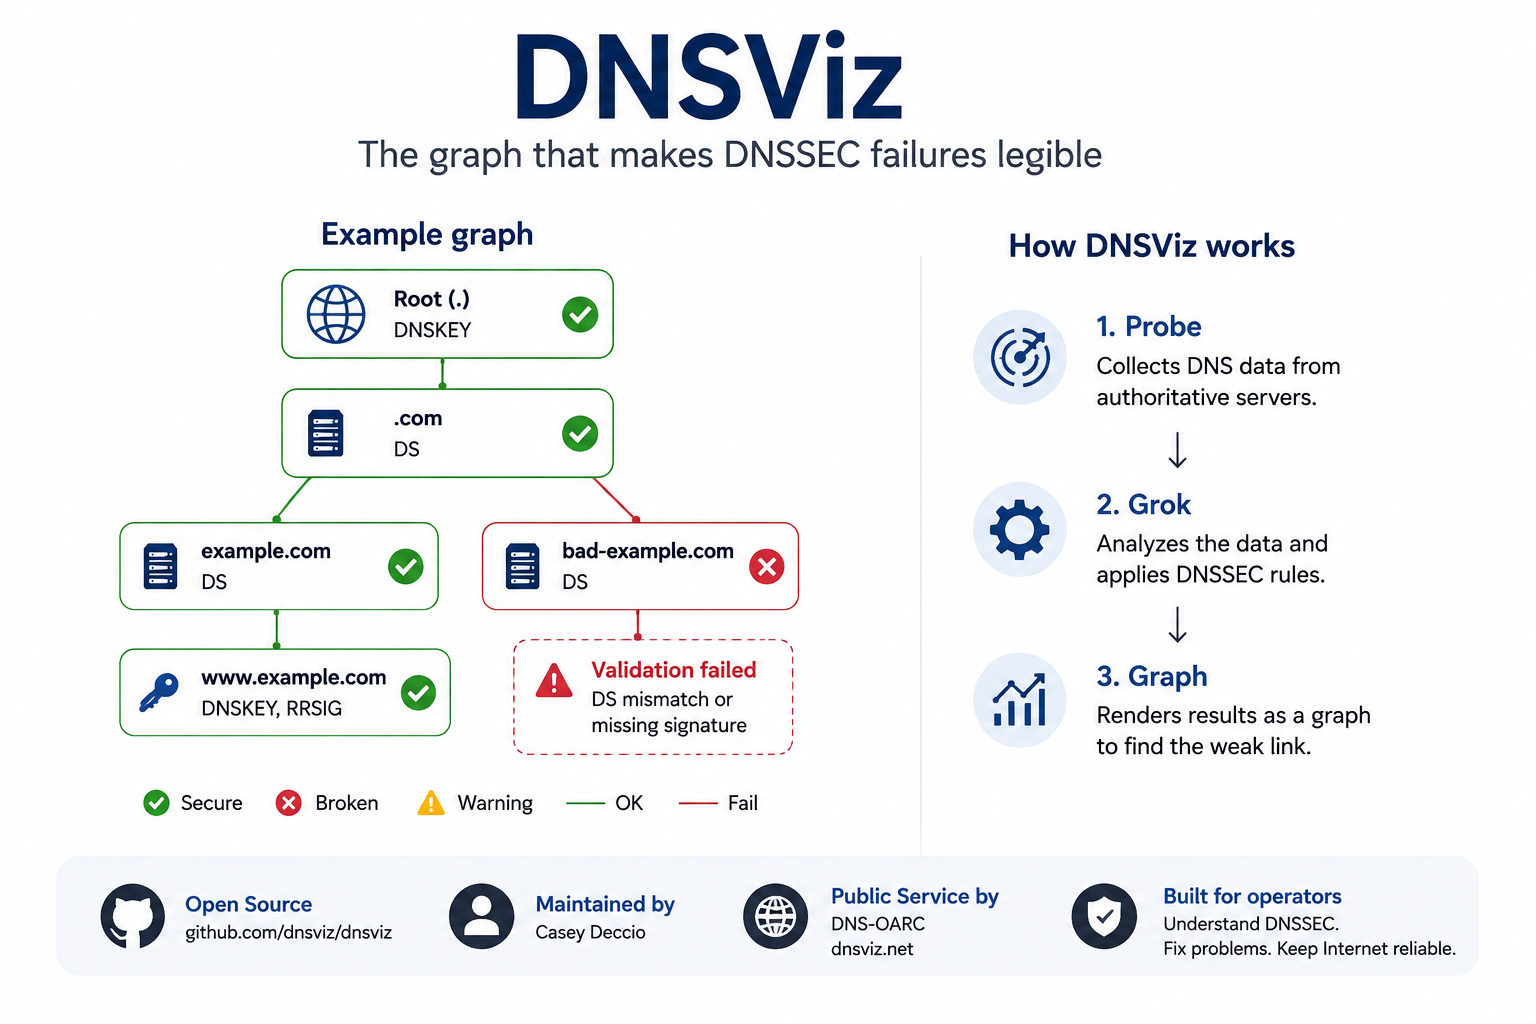
- DNSViz é um projeto aberto de diagnóstico, visualização e medição de DNS e DNSSEC criado e mantido principalmente por Casey Deccio. A DNS-OARC opera a instância pública em dnsviz.net, mas hospedar o serviço não equivale a controlar todas as decisões do software.
- Sua saída característica é um grafo das relações de autenticação e delegação. Conecta os registros DS do pai, as DNSKEY do filho, as assinaturas RRSIG e as provas NSEC ou NSEC3 para mostrar qual vínculo parece ausente, desatualizado, incoerente ou criptograficamente inválido.
- DNSViz é uma suíte, não apenas um site. Seu fluxo de linha de comando separa coleta, análise e representação por meio de
probe,grokegraph, o que permite conservar observações, automatizar verificações e trabalhar a partir de pontos de observação privados ou controlados. - Um resultado é evidência de um lugar e de um momento específicos, não um certificado universal. Anycast, DNS de horizonte dividido, caches, âncoras de confiança, políticas algorítmicas, perda transitória de pacotes e estados de rotação que mudam rapidamente podem produzir uma observação diferente em outro local.
- DNSViz não repara automaticamente uma zona, e um alerta não determina por si só o impacto nos negócios. Um grafo verde não garante o sucesso de todos os resolvedores; um vermelho descreve uma condição técnica, não uma intenção maliciosa.
- A versão de abril de 2025 ampliou a análise de implantações com múltiplos assinantes, sinais CDS e CDNSKEY, coerência de respostas negativas e outros casos operacionais modernos. Essas mudanças refletem a crescente complexidade das migrações de provedor e da automação entre pai e filho.
- Os diagnósticos públicos repetidos também geraram uma fonte de pesquisa. Um estudo acadêmico de 2025 utilizou uma grande coleção de instantâneos do DNSViz de 2020 a 2024 para estudar erros de DNSSEC em escala, embora o corpus continue condicionado pelos nomes enviados, pela programação dos escaneamentos e pela retenção.
- DNSViz importa porque oferece a operadores de domínios, provedores autoritativos, registradores, registros e equipes de resolvedores uma explicação compartilhada da falha. Seu valor de longo prazo dependerá da continuidade das versões, da sucessão de mantenedores, de políticas de serviço transparentes e de seu uso junto com registros de resolvedores, ferramentas de detalhamento e históricos de mudanças.
Quando um domínio seguro aparece de repente como "bogus"
Uma falha de DNSSEC costuma chegar ao operador como um veredicto comprimido. Um resolvedor validador marca a resposta como bogus, um aplicativo deixa de resolver um nome ou o monitoramento anuncia que um domínio assinado não está mais acessível. A mensagem pode ser tecnicamente correta e, ainda assim, pouco útil: diz que uma cadeia de provas não validou, mas não identifica de imediato qual organização, registro ou momento da mudança causou a ruptura.
A dificuldade nasce da responsabilidade distribuída. A zona pai publica informações do filho; o filho publica chaves e assinaturas; os servidores autoritativos entregam os dados; e os resolvedores recursivos aplicam âncoras de confiança e política local. Um DS antigo no pai pode invalidar um filho bem assinado; uma assinatura expirada pode arruinar uma delegação correta; até uma resposta negativa pode falhar mesmo que o nome não exista de fato.
DNSViz amplia esse veredicto até transformá-lo em uma explicação inspecionável. Reúne os dados autoritativos, reconstrói as relações e marca os pontos onde a cadeia observada parece falhar. Não simplifica o protocolo a ponto de eliminar suas fronteiras técnicas e administrativas; torna visível a complexidade suficiente para decidir o que deve ser verificado depois.
DNSSEC distribui uma decisão entre várias organizações
A resolução DNS já atravessa vários sistemas, mas DNSSEC acrescenta uma dependência criptográfica à dependência administrativa. Pai e filho não apenas delegam autoridade: precisam publicar objetos cuja relação matemática continue coerente durante trocas de chaves, migrações de provedor e vidas de cache. Nenhuma parte controla necessariamente todo o caminho, por isso uma falha pode persistir mesmo que cada organização considere correto o seu componente.
O pai costuma expressar seu papel com um DS que identifica o resumo de uma chave do filho. O filho publica DNSKEY e assina seus conjuntos de registros com RRSIG. O resolvedor validador segue essas provas desde uma âncora configurada até o nome solicitado. A distribuição é deliberada e sua confiabilidade depende tanto da criptografia quanto da coordenação operacional cotidiana.
Por isso os incidentes de DNSSEC frequentemente se transformam em disputas de responsabilidade. O registrador pode ter enviado uma mudança, o registro ainda não a ter publicado, o provedor ter introduzido novas chaves e o resolvedor conservar dados anteriores. DNSViz não resolve o contrato entre eles, mas coloca os registros observados e suas relações em um mesmo quadro, mais útil do que trocar saídas de comandos isoladas.
O protocolo já é um grafo, ainda que as ferramentas o imprimam como linhas
As ferramentas DNS tradicionais são indispensáveis porque mostram registros e detalhes exatos. Sua saída, no entanto, costuma ser linear: uma consulta e uma resposta por vez. O operador precisa reconstruir mentalmente a dependência entre delegação, chaves, assinaturas e provas de inexistência. Em uma rotação ou migração entre vários provedores, essa reconstrução se torna difícil.
DNSViz trata a dependência como objeto principal. Nomes, chaves, conjuntos de registros e relações de confiança viram nós e arestas, e os alertas são fixados no vínculo relevante. A camada visual não é decoração: representa o protocolo na forma como a validação progride e mostra por que um registro válido isoladamente pode não formar um caminho completo.
O grafo também muda a conversa entre especialistas e operadores generalistas. Oferece um objeto comum que pode ser aberto até o detalhe sem exigir que todos comecem pela notação criptográfica. Há limites: zonas complexas produzem diagramas densos e a cor nunca deveria ordenar uma mudança em produção. O ganho não é eliminar a experiência, mas direcioná-la com mais precisão.
Um registro DS é a promessa do pai sobre o filho
O DS é um dos objetos menores e mais decisivos do DNSSEC. É publicado na zona pai e identifica um resumo derivado de uma DNSKEY do filho, ligando a informação autenticada do pai ao material de assinatura do filho. Se o resumo, o identificador de chave ou o algoritmo deixarem de coincidir, a cadeia pode se romper mesmo que ambas as zonas continuem respondendo normalmente.
O desajuste aparece durante substituições de chaves, migrações ou reversões incompletas. O filho pode retirar uma chave antes de o pai remover o DS; o pai pode publicar o novo DS antes de todos os autoritativos exporem as chaves esperadas. Propagação e cache fazem cada observador ver uma fase distinta. DNSViz compara DS e DNSKEY para mostrar se a promessa do pai corresponde ao estado atual do filho.
O grafo não conhece o cronograma previsto pelo operador. Uma sobreposição temporária pode ser deliberada, e uma discordância persistente pode ser um erro. DNSViz mostra o que os dados publicados implicam, mas não deduz todos os planos de manutenção nem os processos do registrador. Por isso deve ser lido junto com o ticket de mudança, a documentação do provedor e o tempo esperado da rotação.
As DNSKEY distribuem funções de assinatura sem eliminar o risco operacional
Uma zona assinada pode publicar várias DNSKEY para funções distintas ou fases de uma rotação. Algumas chaves assinam os dados e outras protegem o conjunto DNSKEY, conforme o modelo. A multiplicidade não é suspeita por si só: separa funções e permite substituir chaves sem romper a confiança de forma abrupta.
O desafio é manter coerentes todos os objetos relacionados. As assinaturas devem vir das chaves previstas, os validadores devem aceitar os algoritmos e o DS do pai deve conservar um caminho válido. Chaves e assinaturas antigas precisam se sobrepor pelo tempo suficiente para que os caches remotos expirem. DNSViz reúne esses objetos em um único modelo em vez de exigir a comparação manual de várias consultas.
A função é especialmente útil quando a zona não depende de uma única plataforma. O grafo pode revelar conjuntos distintos em servidores diferentes, mas nem sempre sabe se a diferença é intencional. A mesma evidência pode descrever uma migração escalonada, um atraso de sincronização ou uma falha real. O contexto operacional separa diagnóstico e julgamento.
A validade de um RRSIG depende do relógio, da cobertura e da chave adequada
Um RRSIG declara que um conjunto específico foi assinado com um algoritmo e uma chave e inclui momentos de início e expiração. A validação não é apenas um cálculo: a assinatura deve cobrir os dados esperados, a chave deve estar disponível e conectada à confiança, e a observação deve cair dentro da janela de tempo.
O tempo faz o DNSSEC depender de uma disciplina rigorosa. Um relógio incorreto gera assinaturas ainda não válidas ou já expiradas; uma publicação atrasada deixa dados novos sem assinatura; uma rotação pode mostrar assinaturas de uma chave ausente em alguns servidores. DNSViz verifica essas relações e coloca a evidência temporal junto ao caminho de autenticação.
A marca de tempo do resultado faz parte do diagnóstico. Um grafo anterior à expiração e outro posterior podem ser duas descrições corretas de estados distintos. Os operadores devem conservar a hora, compará-la com os registros de assinatura e implantação e repetir a análise antes de agir sobre um instantâneo antigo.
NSEC e NSEC3 tornam demonstrável a ausência e mais difícil de explicar a falha
DNSSEC também precisa autenticar a afirmação de que um nome ou tipo não existe. NSEC e NSEC3 fazem isso descrevendo intervalos ou relações cifradas dentro do espaço assinado. Sem essa prova, uma resposta negativa poderia ser falsificada para ocultar um registro real. É uma parte essencial do protocolo e, para muitos operadores, uma das menos familiares até falhar.
A prova pode estar incorreta porque o intervalo não cobre a consulta, falta uma assinatura, os parâmetros NSEC3 não correspondem ou o opt-out interage com a delegação de maneira inesperada. O sintoma parece um simples "não existe", mas o validador o classifica segundo a evidência. DNSViz analisa esses registros dentro do mesmo grafo da autenticação positiva.
A visualização ajuda porque o erro está na relação entre a consulta e a zona de nomes coberta. Ainda assim, não elimina todas as decisões de política. Opt-out e certas delegações criam complexidade legítima, e os validadores podem impor regras diferentes. A resposta correta é inspecionar, não assumir que cada alerta de resposta negativa exige a mesma correção.
Casey Deccio construiu o DNSViz onde a teoria do protocolo encontrava a confusão operacional
DNSViz surgiu do trabalho de Casey Deccio em um ambiente de pesquisa de segurança no Sandia National Laboratories. A necessidade era prática: os padrões explicavam como a confiança deveria ser estabelecida, mas os operadores precisavam saber por que uma implantação real cumpria ou descumpria essas regras. O relatório de 2012 documentou um modelo visual, não uma mera ordem de validação adicional.
O projeto não deve ser reduzido a toda a carreira de Deccio nem confundido com cada instituição posterior. Ao mesmo tempo, sua arquitetura e manutenção estão estreitamente associadas a um criador principal. O diretório da DNS-OARC ainda distingue o desenvolvimento e a manutenção de Deccio da operação do serviço pela organização.
Essa concentração é força e risco. Um modelo coerente se beneficia de conhecimento contínuo e de um mantenedor que entende suas premissas históricas. Mas uma ferramenta usada por terceiros precisa de documentação, revisão e caminhos para que outros compreendam o código. A história também é a de um pequeno projeto de pesquisa que adquire obrigações que não estavam formalizadas quando nasceu.
O trabalho da Sandia de 2012 converteu a validação em um modelo explicativo
O relatório da Sandia fixou a ideia editorial central: um resultado seguro ou inseguro vale menos do que uma explicação das provas que o produzem. O projeto representou componentes e relações para que o analista passasse da cadeia geral aos registros que sustentam cada julgamento. Assim pôde servir ao mesmo tempo a incidentes, ensino e medição.
Protótipos costumam demonstrar um conceito sem se tornar software operacional. DNSViz precisou aceitar mais ambientes, algoritmos em mudança e coleta repetível. A interface original era um começo, não uma especificação congelada. O trabalho posterior separou observação, análise e representação para que pudessem ser reutilizados.
A Sandia forneceu o contexto inicial, mas não patrocina nem controla o projeto hoje. Mais tarde entraram na história um operador público, afiliações acadêmicas e um repositório aberto. O relato preciso é uma linha de software contínua através de contextos institucionais diferentes.
A portabilidade converteu uma página web em infraestrutura reutilizável
Um site público facilita o acesso, mas não cobre todos os usos. Zonas internas não são visíveis pela internet, pipelines exigem saídas automatizáveis e a pesquisa pode precisar de dados brutos antes de aplicar uma nova regra. A portabilidade converteu o DNSViz de um destino em um conjunto de ferramentas.
Entre 2013 e 2014 o projeto foi refeito para ser mais portável e extensível e foi apresentado em um workshop da DNS-OARC. O pacote de linha de comando permitiu executar o fluxo fora do site e separou com mais clareza software, serviço público e dados de uma observação.
A portabilidade não garante reprodutibilidade. Versões mudam regras, dependências alteram a representação e observações envelhecem. Reproduzir exige conservar versão, ponto de observação, hora e dados. A arquitetura modular torna isso possível, mas não substitui a disciplina do usuário.
proberegistra o que o sistema autoritativo realmente diz
A coleta consulta a delegação e os servidores autoritativos para reunir NS, DS, DNSKEY, RRSIG, NSEC, NSEC3 e respostas relacionadas. Não parte apenas do veredicto de um resolvedor; conserva os elementos necessários para explicar o caminho de confiança observado.
Toda medição ativa depende de seleção de servidores, rotas, perdas, tempos e vistas. DNSViz pode mostrar incoerência entre respostas, mas não garante que cada ausência seja um estado persistente. A falta de um dado em uma execução não é, por si só, prova de que o dado não exista em nenhuma instância.
Separar coleta e análise permite guardar um instantâneo e revisá-lo quando a zona já mudou. Também possibilita aplicar várias análises à mesma evidência. Para que continue fazendo sentido, o instantâneo deve manter contexto suficiente sobre a hora e a forma de coleta.
grokconverte observações em um modelo raciocinado de dependências
A análise não classifica registros isolados. Conecta delegações, chaves, assinaturas e provas negativas e verifica se as relações satisfazem as regras que aquela versão implementa. O resultado indica não apenas que a validação falha, mas qual vínculo não se sustenta com os dados observados.
A lógica incorpora decisões técnicas. Algoritmos aceitos, rotações, regras de múltiplos assinantes e tratamento de inconsistências evoluem. Uma versão antiga pode interpretar o mesmo instantâneo de outra forma. A credibilidade melhora quando regras, versões e casos de teste ficam visíveis.
O modelo não reproduz todos os resolvedores. Eles podem ter âncoras diferentes, desativar algoritmos ou conservar caches não presentes na observação autoritativa.grokoferece uma leitura coerente; o operador deve compará-la com o resolvedor e a política relevantes.
graphpermite inspecionar a cadeia sem ocultar os registros
A fase de representação transforma a análise em um grafo navegável ou salvável. Uma boa visualização reduz o esforço de seguir a cadeia e conserva detalhe suficiente para verificar o julgamento. DNSViz liga os dois níveis em vez de substituir a evidência por uma nota simplificada.
Nós e arestas mostram quais objetos autenticam ou delegam; as anotações direcionam a atenção para o vínculo problemático. O operador pode começar pela ruptura e abrir depois registros, chaves e assinaturas. Isso é útil quando várias causas plausíveis produzem o mesmo sintoma.
Os grafos podem ser densos. Assinatura múltipla, rotações sobrepostas e servidores incoerentes geram complexidade real. O objetivo não deve ser ocultá-la para embelezar a imagem, mas ajudar a percorrê-la e manter aberta a conclusão de que falta evidência.
DNS-OARC mantém o serviço público sem possuir todo o projeto
Um diagnóstico público só vira infraestrutura se alguém o mantém acessível, atualiza dependências e responde a abusos e falhas. DNS-OARC oferece esse lar ao dnsviz.net e conecta a ferramenta à comunidade que opera servidores autoritativos e resolvedores.
A fronteira de governança está bem documentada. DNS-OARC afirma que Casey Deccio desenvolve e mantém o DNSViz, enquanto a organização opera a instância pública. Uma discussão de 2021 repetiu a separação ao falar de suporte e algoritmos. Hospedagem, manutenção e autoridade de padrões correspondem a atores distintos.
A separação evita atribuições erradas e cria necessidades de coordenação. Uma mudança de código exige atualizar o serviço; um incidente de serviço pode revelar uma falha de software. Não se publica um orçamento próprio, um SLA completo nem um plano de sucessão. O valor do endpoint demonstra que essas tarefas são realizadas, embora suas condições institucionais sejam pouco visíveis.
O endpoint público e a suíte local respondem a perguntas diferentes
O site oferece uma visão externa rápida, sem instalação, e um grafo que pode ser compartilhado entre organizações durante um incidente. Essa simplicidade também tem valor pedagógico e aproxima a cadeia DNSSEC de pessoas que não executariam várias consultas manuais.
Uma execução local serve dentro de redes privadas, em controles anteriores à implantação, em cronogramas repetíveis e para conservar dados brutos. Também permite fixar versão e integrar o resultado aos registros de mudança. PyPI e a documentação possibilitam esse uso sem transformar o DNSViz em um serviço pago.
Não é apenas conforto contra sofisticação. O endpoint público traz independência do ambiente próprio; a sonda local vê nomes e caminhos inacessíveis de fora. Uma investigação sólida pode usar ambos e compará-los com o resolvedor real. As diferenças podem apontar exatamente a fronteira que deve ser estudada.
Um resultado do DNSViz pertence a um lugar e a um momento
Toda medição ativa tem um ponto de observação. A sonda consulta a partir de uma rede concreta, alcança determinadas instâncias e registra respostas sob as rotas daquele momento. O DNS distribui o serviço e o DNSSEC acrescenta assinaturas temporais e delegações em cache. O grafo tem coordenadas ainda que seja exibido como uma imagem única.
A limitação define honestamente o alcance. DNSViz explica por que a cadeia observada parece válida, insegura ou quebrada segundo suas regras, mas não certifica que cada resolvedor ou região tenha visto o mesmo. O resultado é mais confiável quando conserva hora e contexto.
Os operadores deveriam reunir evidência comparativa: outra rede, registros autoritativos, rastros do resolvedor e uma nova execução após o cache expirar. Assim distinguem um estado local, transitório ou amplamente publicado. O grafo inicia essa comparação; não a termina.
Anycast pode fazer um serviço autoritativo parecer vários sistemas
Muitos provedores anunciam o mesmo endereço a partir de vários lugares. O roteamento direciona usuários e sondas a locais distintos, o que melhora resiliência e latência, mas pode expor versões, dados ou condições não sincronizadas. Um único nome de serviço pode produzir várias realidades operacionais.
DNSViz compara respostas, mas a sonda pública só alcança as instâncias escolhidas pelo roteamento. Outro usuário pode chegar a outro local, e a perda ou o filtro pode fazer uma instância saudável parecer ausente. São limites próprios da medição, não exceções.
Se uma chave ou assinatura aparece em alguns servidores e não em outros, o operador deve revisar a sincronização entre locais e testar a partir de várias redes. DNSSEC torna o desacordo especialmente perigoso porque o validador exige uma cadeia válida para a resposta que recebe.
O DNS de horizonte dividido marca o limite de qualquer diagnóstico público
O DNS de horizonte dividido oferece respostas diferentes conforme a rede. Clientes internos podem ver nomes e endereços privados que não existem fora. O desenho pode ser legítimo, mas um analisador público não descreve a visão interna a menos que seja executado com autorização dentro dela.
Um resultado verde externo pode não dizer nada sobre um aplicativo interno; um vermelho pode ser irrelevante para um nome destinado apenas ao interior. A suíte local permite levar o mesmo modelo de diagnóstico ao lugar onde a visão privada é visível.
Há também uma questão de segurança. Nomes, topologia e chaves internas podem ser sensíveis e não devem ser enviados a um serviço público por conveniência. A análise local mantém consultas e evidências sob controle, ainda que permissões e tratamento de dados continuem sendo responsabilidade do operador.
Um grafo verde é evidência, não um certificado universal de disponibilidade
Um grafo correto mostra que as relações observadas parecem coerentes. É evidência sólida sobre os dados autoritativos coletados, mas não demonstra que todos os resolvedores alcancem o domínio. Outras rotas, caches, âncoras, políticas algorítmicas ou falhas de rede podem produzir outra experiência.
Os resolvedores também aplicam restrições locais: podem desativar um algoritmo, conservar uma resposta negativa antiga ou não alcançar um local. Aplicativos falham por transporte, certificados ou configuração. DNSViz deve reduzir o domínio da falha, não descartar relatos que não coincidam com o grafo.
A formulação precisa é que a cadeia observada validou a partir daquele ponto, com aquela análise e naquela hora. Assim se conserva o valor do resultado sem transformá-lo em uma garantia inexistente, sobretudo quando o grafo é usado em uma disputa entre provedores.
Um grafo vermelho identifica uma condição, não um atacante
DNSViz expõe material ausente, antigo, incoerente ou inválido, mas não determina o motivo. Uma cadeia quebrada pode vir de uma rotação apressada, de um atraso do registrador, de uma migração incompleta, de um defeito ou de um ataque. A prova do protocolo diz o que falhou, não quem quis o resultado.
As equipes de segurança não deveriam confundir gravidade visual com atribuição. Uma assinatura inválida pode ter expirado; um DS inesperado pode corresponder a uma mudança autorizada. Históricos, registros do registrador, logs autoritativos e responsáveis humanos são necessários antes de classificar o incidente.
A distinção protege a exatidão e a recuperação. Supor ataque pode congelar uma migração legítima; supor erro pode ocultar uma mudança hostil. DNSViz traz um achado técnico estruturado para correlacionar com outras provas e reduzir a especulação.
O DNS com múltiplos assinantes facilita escolher provedor e torna o diagnóstico mais denso
Uma zona pode usar mais de um assinante ou provedor autoritativo para ganhar resiliência, apoiar uma migração ou reduzir dependência. Os participantes devem publicar chaves, assinaturas e delegação compatíveis. A vantagem comercial pode ser importante, mas o estado criptográfico fica mais distribuído e crescem os estados intermediários legítimos.
A versão de abril de 2025 adicionou ou melhorou a análise de múltiplos assinantes para comparar conjuntos de assinaturas e respostas autoritativas. A função não torna equivalentes todas as arquiteturas; os modelos da IETF coordenam chaves e assinaturas de várias maneiras.
Um grafo denso não demonstra que o desenho está errado. Mostra que a resiliência exige mais coordenação. Os operadores precisam de funções documentadas, rotações testadas e uma forma clara de distinguir a sobreposição prevista de uma transição estagnada. DNSViz expõe o estado; a equipe traz a intenção.
As migrações de provedor criam estados legítimos que se parecem com falhas
Trocar de provedor autoritativo ou de assinatura raramente é atômico. Servidores e chaves novos podem aparecer antes de os anteriores serem retirados, e o DS do pai pode mudar em outro ritmo que a zona filha. Durante a transição convivem vários conjuntos. Uma ferramenta que só espere o estado final pode marcar como erro uma sobreposição segura.
O risco contrário é que um estado temporário fique bloqueado. Um provedor pode continuar servindo uma chave antiga, a atualização do registrador pode não chegar ao registro ou uma reversão retirar objetos na ordem errada. O grafo mostra a relação completa em vez de ocultar os objetos transitórios atrás de um único rótulo.
A interpretação deve seguir o plano de migração. É possível registrar etapas esperadas, executar o DNSViz antes e depois de cada passo e conservar as saídas. Um alerta aceito para uma fase específica vira motivo de escalada quando sobrevive ao prazo previsto. Vincular o diagnóstico à governança da mudança o torna mais seguro.
CDS e CDNSKEY automatizam a delegação, mas transferem risco para a política
CDS e CDNSKEY permitem que a zona filha sinalize ao pai as mudanças desejadas em seu material DS. O mecanismo reduz trabalho manual e pode tornar a rotação mais confiável em escala. Também desloca a confiança para uma relação automática: pai ou registrador devem decidir quando e como aceitar o sinal.
DNSViz compara esses registros com as DNSKEY do filho e o DS publicado pelo pai. A versão de abril de 2025 ampliou a análise para mostrar se uma atualização parece coerente ou incompleta. A ferramenta implementa relações do protocolo, mas não obriga um registro a aplicar uma política determinada.
A automação elimina um tipo de atraso e cria perguntas de controle: quem autoriza a confiança inicial, como são tratados sinais de remoção ou o que ocorre diante de uma publicação inesperada. DNSViz torna a evidência visível, mas a segurança depende da política do pai, da gestão de chaves do filho e da capacidade de investigar antes que a mudança vire interrupção.
A versão de abril de 2025 incorporou padrões modernos ao grafo
Uma ferramenta envelhece quando a infraestrutura muda mais rápido do que suas regras. DNSSEC usa hoje algoritmos mais novos, vários provedores, sinalização automática e respostas negativas mais complexas. A versão de abril de 2025 abordou parte dessa distância com análise de múltiplos assinantes, verificações de CDS e CDNSKEY e melhorias na coerência de respostas negativas.
As notas de versão demonstram que existe código, não que todos os ambientes estão atualizados ou que cada caso-limite está resolvido. dnsviz.net pode executar uma versão, os pacotes locais atrasarem e as distribuições seguirem outro calendário. Convém registrar a versão de cada resultado, especialmente ao comparar um instantâneo histórico com um diagnóstico atual.
A publicação mostra por que a relevância depende da continuidade. DNSSEC continua mudando como sistema operacional mesmo com padrões centrais estáveis. A ferramenta deve traduzir os modelos realmente adotados em lógica de diagnóstico, e essa tradução é trabalho de manutenção, não um efeito automático do desenho original.
Os instantâneos longitudinais convertem a resolução de falhas em medição
Um grafo ajuda em um incidente; uma série mostra quanto tempo dura um erro, como avança uma rotação ou quanto tempo leva o reparo. Quando muitos nomes são observados repetidamente com um modelo coerente, o conjunto vira corpus de pesquisa e não apenas histórico de consultas.
DNSViz favorece essa transição porque coleta e analisa de forma estruturada e com tempo associado. Pesquisadores podem agrupar condições, comparar estados e examinar falhas recorrentes. O serviço público e as execuções automáticas criam assim uma infraestrutura secundária: uma memória de como o DNSSEC funciona na prática.
Os dados históricos exigem cuidado. Um instantâneo pode capturar uma rotação corrigida minutos depois, e os nomes mais consultados podem ficar sobrerrepresentados. A retenção decide quais histórias sobrevivem. A consistência do método é valiosa, mas não converte a amostragem em um censo representativo.
O estudo de 2025 mostra o que um corpus coerente pode revelar
A pesquisa de 2025 usou uma grande coleção de resultados do DNSViz de 2020 a 2024 para estudar erros de DNSSEC em escala. Seu valor é superar a anedota isolada: um analisador comum identifica categorias recorrentes e permite perguntar quanto tempo duram e se retornam.
Também demonstra que o serviço público é infraestrutura de medição. Não importa apenas o número de instantâneos, mas a explicação anexada. Um conjunto de rótulos de sucesso ou fracasso diria menos sobre delegação, assinatura, inexistência ou coerência. DNSViz traz uma taxonomia fundada no grafo.
O estudo não descreve automaticamente todos os domínios assinados. As decisões de amostragem definem a população. Nomes enviados depois de uma falha podem conter mais erros do que uma amostra aleatória, e escaneamentos programados introduzem outro viés. Os números só são defensáveis quando se explica como entraram no corpus.
Anycast e o ponto de observação podem fazer duas observações honestas divergirem
Provedores autoritativos costumam anunciar o mesmo endereço a partir de vários lugares. Dois observadores podem alcançar instâncias diferentes ainda que consultem o mesmo IP. Se os locais não estão sincronizados, uma sonda pode ver chaves ou assinaturas diferentes das que um resolvedor recebe em outra rede.
Também variam o filtro, a fragmentação e a perda transitória. Um sistema pode tentar novamente e coletar metadados, mas não reivindica uma visão de todos os caminhos. O resultado externo deve ser tratado como uma observação controlada que se compara a outras provas, não como uma janela onisciente.
A lição é especialmente forte em DNS porque o serviço medido é distribuído e o sistema de medição vive em outra rede distribuída. Uma diferença deve abrir perguntas sobre lugar, hora e servidor alcançado antes de virar acusação contra uma ferramenta ou um operador.
Os caches conservam verdades antigas depois de mudar a configuração autoritativa
Os resolvedores guardam registros para reduzir latência e carga. Durante uma rotação, os autoritativos podem já publicar uma cadeia nova e coerente enquanto alguns resolvedores continuam usando DS, DNSKEY ou RRSIG anteriores até o TTL expirar. DNSViz pode mostrar o estado atual sem reproduzir o que um usuário vê atrás de um cache antigo.
Também pode ocorrer o contrário: o cache serve uma cadeia válida quando o estado autoritativo já está quebrado. A interrupção aparece gradualmente à medida que os dados expiram, por isso o tempo decorrido e os TTL são tão importantes quanto o grafo do momento.
A investigação deve combinar análise autoritativa e rastros de resolvedores. Limpar um cache testa uma hipótese, mas não repara o mundo. Os operadores precisam planejar o período em que convivem estados antigos e novos e evitar apresentar o resultado "atual" como experiência universal imediata.
A política do resolvedor e suas âncoras definem um resultado que o grafo não prevê por completo
DNSViz raciocina com os dados coletados e as regras de sua versão. Um resolvedor de produção pode ter outra âncora de confiança, rejeitar um algoritmo, usar validação agressiva ou manter um estado anterior em cache. Dois sistemas podem tratar os mesmos dados de forma diferente sem que um tenha coletado mal a informação.
A distinção é crucial em migrações algorítmicas ou falhas que afetam uma população concreta. Uma cadeia autoritativa coerente não garante que uma implementação antiga ou uma política mais rígida a aceite; um cache pode continuar respondendo quando o estado publicado já está incorreto.
DNSViz é um ponto de referência, não um emulador universal. Quando o grafo e o resolvedor divergem, a investigação deve localizar a âncora, o algoritmo, o cache ou o caminho que explica a diferença.
A gravidade do protocolo e o impacto empresarial são medidas diferentes
Um alerta descreve uma relação técnica, não o número de pessoas afetadas nem a importância do serviço. Uma falha em um nome pouco usado pode ter efeito imediato pequeno; o mesmo defeito em um domínio de autenticação pode bloquear uma organização. A cor não inclui esse contexto.
Um alerta aparentemente menor pode antecipar uma interrupção quando uma assinatura expirar ou desaparecer o último objeto válido de um cache. A condição pode ser leve hoje e grave amanhã. Por isso a evidência do protocolo deve ser relacionada a inventário, tráfego, dependências e cronograma.
Separar as duas medidas evita minimizar um problema porque ainda funciona ou reagir de forma desproporcional porque o grafo está vermelho. DNSViz classifica a condição segundo seu modelo; a organização traduz essa condição em risco.
A validade DNSSEC não verifica o resto do caminho do aplicativo
Um domínio com uma cadeia perfeita pode continuar inacessível por filtro, servidor fora do ar, certificado TLS expirado ou má configuração do aplicativo. DNSViz não testa essas camadas; determina a coerência da autenticação DNS observada.
Inversamente, um aplicativo pode funcionar temporariamente com DNSSEC quebrado se o resolvedor não valida ou usa cache. Esse sucesso aparente não demonstra segurança, apenas uma propagação desigual da falha.
O grafo deve fazer parte de uma investigação que também revise conectividade, resolução efetiva, TLS, saúde do aplicativo e experiência do usuário. Sua força está em limitar bem seu escopo, não em reivindicar disponibilidade de ponta a ponta.
O grafo pertence à revisão da mudança antes da chamada de crise
O uso mais valioso costuma ser anterior e posterior a mudanças previstas. Uma rotação, transferência de registrador, migração de provedor ou implantação com múltiplos assinantes pode ser ensaiada com a suíte local, guardar o grafo esperado e definir estados intermediários aceitáveis. Cada passo de produção é contrastado com esse plano.
O diagnóstico se torna assim controle de mudança. Pode verificar que a nova chave está publicada, que existem assinaturas, que o vínculo com o pai é coerente e que o antigo é retirado apenas após a sobreposição. Uma falha pausa a operação antes que os usuários percebam. A documentação do projeto facilita o uso automatizado, mas cada entidade deve desenhar sua aprovação e recuperação.
Não convém reduzir tudo a uma porta vermelha ou verde. Algumas transições são deliberadamente mistas. O controle mais seguro registra a regra concreta, os objetos observados e a razão pela qual o responsável considera o estado aceitável.
A resposta a incidentes melhora quando todas as partes apontam a mesma aresta quebrada
Um incidente pode envolver o dono do domínio, provedor de DNS, registrador, registro, resolvedor e aplicativo. Cada um vê uma parte e pode afirmar que seu componente está saudável. O grafo cria um objeto comum: pode mostrar chaves corretas com um DS antigo ou um servidor sem a assinatura presente nos demais.
A prova compartilhada não elimina limites de autoridade. O registrador pode atualizar o pai sem controlar o assinante; o provedor pode publicar corretamente dados entregues de forma errada; o resolvedor pode detectar primeiro sem poder reparar. O processo deve mapear a relação quebrada para quem pode agir e verificar depois a partir do caminho do usuário.
Guardar a observação inicial, a mudança, o momento da recuperação e a duração do cache produz uma análise posterior mais útil do que dizer "o DNS caiu". Identifica o mecanismo e o controle que falharam.
A automação segura precisa de evidência, aprovação e retorno ao estado anterior
Conectar diagnóstico e correção é tentador: remover um DS, republicar uma chave ou reverter um provedor quando o grafo fica vermelho. Algumas tarefas podem ser automatizadas com segurança em ambientes bem controlados. DNSViz, no entanto, não se apresenta como reparo automático, uma fronteira prudente.
As mudanças cruzam sistemas que raramente compartilham uma transação atômica. Uma API aceita antes de todos os pais publicarem, uma plataforma implanta por regiões e uma reversão encontra caches que já contêm o estado novo. São necessários pontos de controle, prazos, autoridade explícita e prova de que o estado anterior continua utilizável.
Um desenho sensato deixa o DNSViz observar e outro fluxo decidir. Ações de alto risco exigem aprovação, e verificações de baixo risco podem ser contínuas. O objetivo é não confundir uma classificação técnica com permissão para modificar infraestrutura de várias organizações.
O código aberto torna o método inspecionável, não automática sua continuidade
O código público permite instalar, adaptar e executar a análise localmente sem comprar um serviço. Reduz barreiras, abre a lógica ao exame e oferece uma alternativa se o endpoint público não estiver disponível.
Mas o código não mantém dependências nem interpreta novas normas. Mudam Python, bibliotecas, renderizadores e práticas de DNSSEC. Alguém deve atualizar testes, resolver incidentes e publicar versões. A versão de 2025 e a disponibilidade em agosto de 2026 demonstram atividade, não capacidade indefinida.
A distinção resume a filosofia do projeto: a visibilidade torna possível agir com conhecimento, mas não age por si só. O repositório torna a custódia observável; pessoas e instituições devem sustentá-la.
Uma base pequena de mantenedores concentra conhecimento usado por muitos operadores
A governança gira em torno de Deccio, colaboradores do repositório e da operação da DNS-OARC. Não foi identificada uma fundação, conselho ou produto comercial dedicado exclusivamente ao projeto. A estrutura leve funciona há mais de uma década, mas não publica um censo completo de mantenedores nem um plano de sucessão.
O risco importa porque a qualidade depende de julgamento acumulado. Um novo algoritmo ou um caso de múltiplos assinantes exige decidir representação, severidade e compatibilidade, não apenas programar. Esse conhecimento pode ser documentado e distribuído, mas continua concentrado quando a revisão depende de poucas pessoas.
Não há evidência de fracasso iminente. O risco é que a importância operacional cresça mais rápido do que a governança e os recursos. Por isso devem ser monitoradas versões, contribuição, apoio da DNS-OARC e clareza de funções junto com as novidades técnicas.
DNSViz não tem um único concorrente porque as falhas de DNS têm várias camadas
Os operadores podem usar dig, drill ou delv para registros exatos; Zonemaster para testes de zona mais amplos; Internet.nl para conformidade; RIPE Atlas para medição distribuída; e logs de resolvedores para comportamento real. DNSViz se distingue por explicar graficamente as relações de autenticação e delegação DNSSEC.
Cada ferramenta responde a outra pergunta. Os comandos mostram detalhes, as suítes amplas detectam problemas de transporte ou política, as sondas acrescentam geografia e os logs revelam cache e política concretas. DNSViz ocupa o espaço intermediário: converte a cadeia criptográfica em um objeto discutível entre equipes.
A escolha é cumulativa. Um alerta é seguido por consultas diretas, rastros e verificação do registro. O grafo funciona melhor como mapa de investigação do que como argumento para descartar os demais instrumentos.
O projeto torna legível a infraestrutura criptográfica sem reivindicar seu controle
DNSSEC promete dados autenticados por meio de decisões distribuídas: gerar e proteger chaves, renovar assinaturas, publicar DS corretos, sincronizar servidores e validar nos resolvedores. Um protocolo distribuído também distribui seus modos de falha.
DNSViz torna legível essa distribuição. Não opera a raiz, um registro, um registrador, uma frota autoritativa nem o resolvedor do usuário. Observa evidência publicada e explica como ela se encaixa a partir de seu ponto. Pode encurtar o incidente ao indicar onde olhar, mas outra parte precisa reparar.
É uma afirmação mais modesta e duradoura do que um slogan de automação. A infraestrutura melhora quando distingue observação de autoridade, diagnóstico de remediação e modelo de realidade. DNSViz perdura porque mostra essas fronteiras ao mesmo tempo que a cadeia.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance