
概要
- DNSViz は、主に Casey Deccio が開発・保守する DNS および DNSSEC の診断・可視化・測定のオープンプロジェクトである。DNS-OARC は dnsviz.net で公開インスタンスを運用しているが、サービスのホスティングはソフトウェアのあらゆる決定を支配することを意味しない。
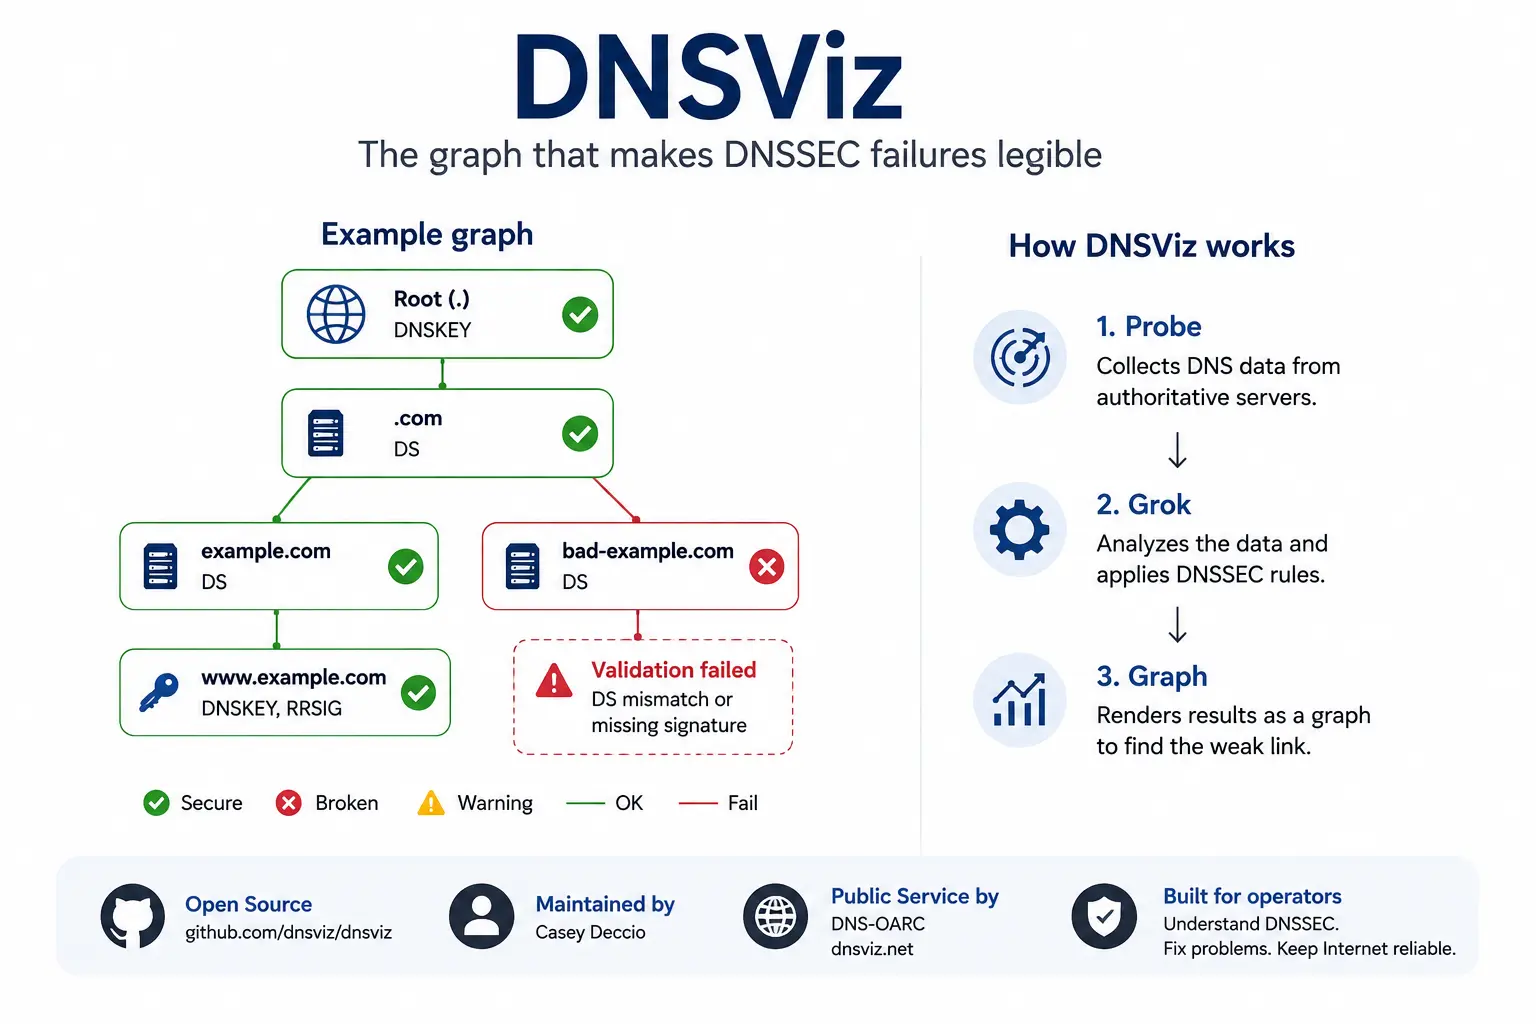
- 特徴的な出力は認証と委任の関係グラフである。親の DS レコード、子の DNSKEY、RRSIG 署名、NSEC または NSEC3 の証明を結び付け、どのリンクが欠如、古い、不整合、または暗号的に無効に見えるかを示す。
- DNSViz はウェブだけのものではなくスイートである。コマンドラインフローは
probe、grok、graphによって収集、分析、表現を分離し、観測の保存、チェックの自動化、プライベートまたは管理された観測点からの作業を可能にする。 - 結果は特定の場所と時点の証拠であり、普遍的な証明ではない。Anycast、スプリットホライズン DNS、キャッシュ、トラストアンカー、アルゴリズムポリシー、一時的なパケット損失、急速に変化するローテーション状態は、別の場所で異なる観測を生み出しうる。
- DNSViz はゾーンを自動修復せず、警告だけではビジネス影響を決定できない。緑のグラフはすべてのリゾルバの成功を保証せず、赤いグラフは技術的条件を説明するものであって悪意を示すものではない。
- 2025年4月版はマルチ署名展開、CDS および CDNSKEY シグナル、否定応答の一貫性など、現代的な運用ケースの分析を拡張した。これらの変更は、プロバイダー移行と親子間自動化の複雑さの高まりを反映している。
- 繰り返される公開診断は研究資源も生み出した。2025年の学術研究は、2020年から2024年までの DNSViz スナップショットの大規模コレクションを用いて DNSSEC エラーを大規模に調査した。ただしコーパスは投入されたドメイン名、スキャンのスケジュール、保存方針によって依然として条件付けられている。
- DNSViz が重要なのは、ドメイン運用者、権威プロバイダー、レジストラ、レジストリ、リゾルバチームに障害の共通説明を提供するからである。長期的な価値は、バージョンの継続、メンテナーの承継、透明なサービス方針、リゾルバログや詳細ツール、変更記録と併用されるかどうかに依存する。
安全なドメインが突然「bogus」になるとき
DNSSEC の障害は、多くの場合、圧縮された判定として運用者に届く。検証リゾルバが応答を bogus とみなし、アプリケーションが名前を解決できなくなり、監視が署名済みドメインの到達不能を通知する。そのメッセージは技術的には正しくても、あまり役に立たない。証明の連鎖が検証に失敗したとは言うが、どの組織、どのレコード、変化のどの時点が断絶を引き起こしたかを即座に特定しない。
その難しさは責任の分散に由来する。親ゾーンは子の情報を公開し、子は鍵と署名を公開し、権威サーバーはデータを配信し、再帰リゾルバはトラストアンカーとローカルポリシーを適用する。親にある古い DS が適切に署名された子を無効にし、期限切れの署名が正しい委任を台無しにし、名前が実際には存在しなくても否定応答が失敗することがある。
DNSViz はその判定を、検査可能な説明へと拡張する。権威データを収集し、関係を再構築し、観測された連鎖が失敗しているように見える点を示す。プロトコルを単純化して技術的・管理的境界を消すのではなく、次に何を調べるべきかを判断できるだけの複雑さを可視化する。
DNSSEC は複数の組織に決定を分散させる
DNS 解決はすでに複数のシステムを横断するが、DNSSEC は管理的依存に暗号的依存を追加する。親と子は権限を委任するだけでなく、鍵の変更、プロバイダー移行、キャッシュ寿命の間に数学的な関係が一貫し続けるようオブジェクトを公開しなければならない。どの当事者も必ずしも全経路を管理しないため、各組織が自分のコンポーネントは正しいと考えていても障害が持続しうる。
親は通常、子の鍵のダイジェストを識別する DS で自分の役割を示す。子は DNSKEY を公開し、RRSIG で自身のリソースレコード集合に署名する。検証リゾルバは、設定されたアンカーから要求された名前まで、それらの証明をたどる。この分散は意図的であり、その信頼性は暗号と日常的な運用調整の両方に依存する。
そのため DNSSEC インシデントはしばしば責任の争いになる。レジストラが変更を送信し、レジストリがまだ公開しておらず、プロバイダーが新しい鍵を導入し、リゾルバが以前のデータを保持していることがある。DNSViz は当事者間の契約を解決しないが、観測されたレコードとその関係を同じ枠組みに置く。それは孤立したコマンド出力を交換するより有用である。
プロトコルはもともとグラフだが、ツールは行として出力する
従来の DNS ツールは、レコードと正確な詳細を示すため不可欠である。しかしその出力は多くの場合線形である。一度に一つのクエリと一つの応答。運用者は委任、鍵、署名、不在証明の間の依存関係を頭の中で再構築しなければならない。複数のプロバイダーにまたがるローテーションや移行では、その再構築が難しくなる。
DNSViz は依存関係を主要なオブジェクトとして扱う。名前、鍵、レコード集合、信頼関係がノードとエッジになり、警告は関連するリンクに付けられる。視覚層は装飾ではない。検証が進む形でプロトコルを表現し、単独では有効なレコードが完全な経路を形成しない理由を示す。
グラフはまた、専門家と一般運用者の会話を変える。全員が暗号表記から始めることを要求せずに、詳細まで開ける共通オブジェクトを提供する。限界もある。複雑なゾーンは密な図を生み、色が本番変更を命じるべきではない。得られるものは経験の排除ではなく、より正確な方向付けである。
DS レコードは親による子への約束である
DS は DNSSEC で最も小さく決定的なオブジェクトの一つである。親ゾーンで公開され、子の DNSKEY から導出されたダイジェストを識別し、親の認証済み情報と子の署名材料を結び付ける。ダイジェスト、鍵識別子、アルゴリズムのいずれかが一致しなくなると、両方のゾーンが正常に応答し続けていても連鎖が断絶しうる。
不一致は鍵の置き換え、移行、不完全なロールバックの際に現れる。親が DS を削除する前に子が鍵を撤回したり、すべての権威サーバーが期待される鍵を公開する前に親が新しい DS を公開したりする。伝播とキャッシュにより、各観測者は異なる段階を見る。DNSViz は DS と DNSKEY を比較し、親の約束が子の現在の状態と一致するかを示す。
グラフは運用者が予定したスケジュールを知らない。一時的な重複は意図的かもしれず、持続的な不一致は誤りかもしれない。DNSViz は公開されたデータが何を意味するかを示すが、すべての保守計画やレジストラのプロセスを推測しない。だからこそ、変更チケット、プロバイダー文書、ローテーションの予想時間と併せて読むべきである。
DNSKEY は署名機能を分担するが運用リスクは残る
署名済みゾーンは、異なる機能やローテーションの段階のために複数の DNSKEY を公開することがある。モデルによって、データに署名する鍵と DNSKEY 集合を保護する鍵が分かれる。複数であること自体は疑わしくない。機能を分離し、信頼を急に壊さずに鍵を置き換えることを可能にする。
課題は関連するすべてのオブジェクトの一貫性を保つことである。署名は予期された鍵から生成され、バリデータはアルゴリズムをサポートし、親の DS は有効な経路を保持しなければならない。古い鍵と署名は、リモートキャッシュが期限切れになるまで十分な期間重複する必要がある。DNSViz は複数のクエリを手動で比較させるのではなく、それらのオブジェクトを一つのモデルにまとめる。
この機能は、ゾーンが単一のプラットフォームに依存しない場合に特に役立つ。グラフは異なるサーバーで異なる集合を明らかにできるが、その違いが意図的かどうかを常に知っているわけではない。同じ証拠が、段階的な移行、同期遅延、実際の障害を示すことがある。運用コンテキストが診断と判断を分ける。
RRSIG の有効性はクロック、適用範囲、正しい鍵に依存する
RRSIG は、特定の集合がアルゴリズムと鍵で署名されたことを宣言し、開始時刻と失効時刻を含む。検証は単なる計算ではない。署名が期待されるデータをカバーし、鍵が利用可能で信頼に接続され、観測が時間枠内にある必要がある。
時間によって、DNSSEC は厳格な規律に依存する。誤ったクロックはまだ有効でないかすでに期限切れの署名を生み、遅れた公開は新しいデータに署名を付けず、ローテーションは一部のサーバーで不在の鍵の署名を示すことがある。DNSViz はそれらの関係を調べ、時間的証拠を認証経路の隣に置く。
結果のタイムスタンプは診断の一部である。失効前のグラフと失効後のグラフは、異なる状態の二つの正しい記述でありうる。運用者は時刻を保存し、署名と展開の記録と比較し、古いスナップショットに基づいて行動する前に分析を繰り返すべきである。
NSEC と NSEC3 は不在を証明可能にし、障害の説明を難しくする
DNSSEC はまた、名前やタイプが存在しないという主張も認証しなければならない。NSEC と NSEC3 は、署名済み空間内の区間や暗号化された関係を記述することによってこれを行う。その証明がなければ、実際のレコードを隠すために否定応答を偽造できる。これはプロトコルの本質的な部分であり、多くの運用者にとって、故障するまで最も馴染みのない部分の一つである。
証明が誤っているのは、区間がクエリをカバーしない、署名がない、NSEC3 パラメータが一致しない、opt-out が予期せぬ形で委任と相互作用する、などの場合である。症状は単純な「存在しない」に見えるが、バリデータは証拠に基づいて分類する。DNSViz は肯定認証と同じグラフ内でそれらのレコードを分析する。
エラーはクエリとカバーされる名前ゾーンの関係にあるため、可視化が役立つ。それでもすべてのポリシー決定を排除しない。opt-out や一部の委任は正当な複雑さを生み、バリデータは異なるルールを課すことがある。正しい対応は検査することであり、すべての否定応答警告が同じ修正を必要とすると仮定しないことである。
Casey Deccio はプロトコル理論と運用の混乱が交わる場所で DNSViz を構築した
DNSViz は、Sandia National Laboratories のセキュリティ研究環境における Casey Deccio の作業から生まれた。必要性は実践的だった。標準は信頼がどのように確立されるべきかを説明していたが、運用者は実際の展開がなぜそのルールを満たすか満たさないかを知る必要があった。2012年の報告書は、単なる追加検証コマンドではなく、視覚モデルを文書化した。
このプロジェクトを Deccio の全経歴に還元したり、後の各組織と混同したりすべきではない。同時に、そのアーキテクチャと保守は主要な作者と密接に関連している。DNS-OARC のディレクトリは、Deccio の開発・保守と組織によるサービス運用を今も区別している。
その集中は強みでありリスクでもある。一貫したモデルは、継続的な知識と、その歴史的前提を理解するメンテナーから恩恵を受ける。しかし第三者に使われるツールは、他者がコードを理解するための文書、レビュー、経路を必要とする。その歴史はまた、誕生時には正式化されていなかった義務を負う小さな研究プロジェクトの物語でもある。
2012年のサンディアの作業は検証を説明可能なモデルに変えた
Sandia の報告書は中心的な編集思想を定めた。安全か不安全かという結果は、それを生み出す証明の説明ほど価値がない。プロジェクトはコンポーネントと関係を表現し、分析者が一般的な連鎖から各判断を支えるレコードへ進めるようにした。それにより、インシデント、教育、測定に同時に役立つことができた。
プロトタイプは通常、運用ソフトウェアにならずに概念を実証する。DNSViz はより多くの環境、変化するアルゴリズム、再現可能な収集をサポートしなければならなかった。当初のインターフェースは出発点であり、凍結された仕様ではない。その後の作業は、再利用できるよう観測・分析・表現を分離した。
Sandia は初期の文脈を提供したが、それによって今日のプロジェクトを後援または管理するわけではない。後に、公開運用者、学術的所属、オープンリポジトリが物語に加わった。正確な記述は、異なる組織的文脈を通じた継続的なソフトウェアの系譜である。
可搬性がウェブページを再利用可能なインフラに変えた
公開ウェブはアクセスを容易にするが、すべての用途をカバーしない。内部ゾーンはインターネットから見えず、パイプラインは自動化可能な出力を必要とし、研究は新しいルールを適用する前に生データを必要とするかもしれない。可搬性が DNSViz を目的地からツール群に変えた。
2013年から2014年にかけて、プロジェクトはより可搬で拡張可能になるよう作り直され、DNS-OARC のワークショップで発表された。コマンドラインパッケージによりフローをサイト外で実行でき、ソフトウェア、公開サービス、観測データがより明確に分離された。
可搬性は再現性を保証しない。バージョンがルールを変え、依存関係が表現を変え、観測は古くなる。再現にはバージョン、観測点、時刻、データの保存が必要である。モジュラーアーキテクチャはそれを可能にするが、ユーザーの規律に取って代わらない。
probeは権威システムが実際に言うことを記録する
収集は委任と権威サーバーに問い合わせ、NS、DS、DNSKEY、RRSIG、NSEC、NSEC3、関連する応答を集める。単一のリゾルバの判定だけから始めず、観測された信頼経路を説明するために必要な要素を保存する。
すべてのアクティブ測定は、サーバー選択、経路、損失、時間、ビューに依存する。DNSViz は応答間の不整合を示せるが、すべての不在が永続的な状態であることを保証しない。ある実行でデータがないことは、それだけでデータがどのインスタンスにも存在しない証拠にはならない。
収集と分析を分離すると、スナップショットを保存し、ゾーンがすでに変わった後で確認できる。同じ証拠に複数の分析を適用することも可能になる。意味を保つには、スナップショットが時刻と収集方法に関する十分なコンテキストを保持しなければならない。
grokは観測を依存関係の推論モデルに変換する
分析は孤立したレコードを分類しない。委任、鍵、署名、否定証明を結び付け、その関係がそのバージョンが実装するルールを満たすかを調べる。結果は検証が失敗するということだけでなく、観測データではどのリンクが成立しないかを示す。
ロジックは技術的決定を組み込む。サポートされるアルゴリズム、ローテーション、マルチ署名ルール、不整合の扱いは進化する。古いバージョンは同じスナップショットを別の方法で解釈することがある。ルール、バージョン、テストケースが可視であると信頼性が高まる。
モデルはすべてのリゾルバを再現しない。リゾルバは異なるアンカーを持ち、アルゴリズムを無効化し、権威観測に存在しないキャッシュを保持することがある。grokは一貫した読み方を提供する。運用者はそれを関連するリゾルバとポリシーと比較しなければならない。
graphはレコードを隠さずチェーンを検査できるようにする
表現段階は分析をナビゲート可能または保存可能なグラフに変換する。優れた可視化は連鎖をたどる労力を減らし、判断を検証する十分な詳細を保つ。DNSViz は証拠を単純化された注記で置き換えるのではなく、両方のレベルを結び付ける。
ノードとエッジはどのオブジェクトが認証または委任するかを示し、注釈は問題のあるリンクに注意を向ける。運用者は断絶から始め、レコード、鍵、署名を後で開くことができる。複数のもっともらしい原因が同じ症状を生む場合にこれは有用である。
グラフは密になりうる。マルチ署名、重複するローテーション、不整合なサーバーは現実の複雑さを生む。目標は画像を美しくするために隠すことではなく、辿るのを助け、証拠が欠けているという結論を開いたままにすることである。
DNS-OARC はプロジェクト全体を所有せずに公開サービスを維持する
公開診断は、誰かがアクセス可能に保ち、依存関係を更新し、悪用や障害に対応して初めてインフラになる。DNS-OARC は dnsviz.net にその居場所を提供し、権威サーバーやリゾルバを運用するコミュニティとツールを結び付ける。
ガバナンスの境界は十分に文書化されている。DNS-OARC は、Casey Deccio が DNSViz を開発・保守し、組織が公開インスタンスを運用すると述べている。2021年の議論は、サポートとアルゴリズムについて語る際にこの分離を繰り返した。ホスティング、保守、標準の権威は異なる主体に属する。
この分離は誤った帰属を防ぎ、調整の必要性を生む。コードの変更にはサービスの更新が必要であり、サービスのインシデントはソフトウェアの欠陥を明らかにすることがある。専用の予算、完全な SLA、承継計画は公開されていない。エンドポイントの価値はそれらの作業が行われていることを示すが、その組織的条件はあまり可視でない。
公開エンドポイントとローカルスイートは異なる問いに答える
ウェブはインストール不要で迅速な外部ビューを提供し、インシデント中に組織間で共有できるグラフを提供する。そのシンプルさは教育的価値もあり、複数の手動クエリを実行しない人々にも DNSSEC の連鎖を近づける。
ローカル実行はプライベートネットワーク内、展開前チェック、反復可能なスケジュール、生データの保存に役立つ。バージョンを固定し、結果を変更記録と統合することも可能にする。PyPI と文書化により、DNSViz を有料サービスにせずにこの利用が可能になる。
これは単なる利便性と洗練の対比ではない。公開エンドポイントは自環境からの独立性をもたらし、ローカルプローブは外部から到達できない名前と経路を見る。堅実な調査は両方を使い、実際のリゾルバと比較できる。その違いはまさに調査すべき境界を示すことがある。
DNSViz の結果は特定の場所と時点のものである
すべてのアクティブ測定には観測点がある。プローブは特定のネットワークから問い合わせ、特定のインスタンスに到達し、その時点の経路の下で応答を記録する。DNS はサービスを分散し、DNSSEC は時間的な署名とキャッシュされた委任を加える。グラフは一枚の画像のように見えても座標を持つ。
この限界が範囲を正直に定義する。DNSViz は、観測された連鎖がそのルールに従って有効、不安全、または壊れているように見える理由を説明するが、すべてのリゾルバや地域が同じものを見たことを証明しない。結果は時刻とコンテキストを保存するとより信頼できる。
運用者は比較証拠を集めるべきである。別のネットワーク、権威記録、リゾルバトレース、キャッシュ期限後の再実行。それにより局所的、一時的、広く公開された状態を区別できる。グラフはその比較を開始するが、終わらせない。
Anycast は権威サービスを複数のシステムのように見せることがある
多くのプロバイダーは複数の場所から同じアドレスを広告する。ルーティングはユーザーとプローブを異なるサイトへ導き、復元力と遅延を改善するが、同期していないバージョン、データ、条件を露呈することがある。一つのサービス名が複数の運用現実を生みうる。
DNSViz は応答を比較するが、公開プローブはルーティングによって選択されたインスタンスにしか到達しない。別のユーザーは別のサイトに到達し、損失やフィルタリングにより健全なインスタンスが不在に見えることがある。これらは測定固有の限界であり、例外ではない。
鍵や署名があるサーバーに現れ他のサーバーに現れない場合、運用者は場所間の同期を確認し、複数のネットワークからテストすべきである。DNSSEC は、バリデータが受信した応答に対して有効な連鎖を要求するため、不一致を特に危険にする。
スプリットホライズン DNS は公開診断の限界を示す
スプリットホライズン DNS はネットワークに応じて異なる応答を提供する。内部クライアントは外部に存在しないプライベートな名前とアドレスを見ることがある。設計は正当でありうるが、公開アナライザは内部ビューを、その中で許可を得て実行しない限り記述できない。
外部の緑の結果は内部アプリケーションについて何も言わないかもしれず、赤い結果は内部専用の名前にとって無関係かもしれない。ローカルスイートにより、同じ診断モデルをプライベートビューが見える場所へ移すことができる。
セキュリティの問題もある。内部の名前、トポロジー、鍵は機微であり、利便性のために公開サービスへ送るべきではない。ローカル分析は権限とデータの扱いが依然として運用者の責任であるものの、クエリと証拠を管理下に保つ。
緑のグラフは証拠であり、可用性の普遍的証明ではない
正しいグラフは、観測された関係が一貫しているように見えることを示す。収集された権威データに関する強力な証拠であるが、すべてのリゾルバがドメインに到達できることを証明しない。他の経路、キャッシュ、アンカー、アルゴリズムポリシー、ネットワーク障害は別の体験を生みうる。
リゾルバもローカル制限を適用する。アルゴリズムを無効化し、古い否定応答を保持し、サイトに到達できないことがある。アプリケーションはトランスポート、証明書、設定で失敗する。DNSViz は障害の領域を縮小すべきであり、グラフと一致しない報告を却下すべきではない。
正確な表現は、観測された連鎖がその時点、その分析、その時刻で、その地点から検証に成功したということである。これにより、特にグラフがプロバイダー間の争いで使われる場合、結果の価値を保ちながら、存在しない保証に変えない。
赤いグラフは状態を示すのであって攻撃者を特定しない
DNSViz は不在、古い、不整合、無効な材料を明らかにするが、理由を決定しない。壊れた連鎖は、急いだローテーション、レジストラの遅延、不完全な移行、欠陥、攻撃から生じうる。プロトコルの証明は何が失敗したかを示し、誰がその結果を望んだかは示さない。
セキュリティチームは視覚的な重大度を帰属と混同すべきではない。無効な署名は期限切れかもしれず、予期しない DS は承認された変更に対応するかもしれない。履歴、レジストラ記録、権威ログ、担当者がインシデントを分類する前に必要である。
この区別は正確さと回復を守る。攻撃を想定すると正当な移行を凍結させ、誤りを想定すると敵対的な変更を隠すことがある。DNSViz は、他の証拠と相関させ、推測を減らすための構造化された技術的発見を提供する。
マルチ署名 DNS はプロバイダー選択を容易にし、診断を複雑にする
ゾーンは復元力の獲得、移行の支援、依存の低減のために複数の署名者または権威プロバイダーを使うことができる。参加者は互換性のある鍵、署名、委任を公開しなければならない。商業的な利点は重要でありうるが、暗号的状態はより分散し、正当な中間状態が増える。
2025年4月版は、署名集合と権威応答を比較するマルチ署名分析を追加または改善した。この機能はすべてのアーキテクチャを同等にするわけではない。IETF のモデルは鍵と署名をさまざまな方法で調整する。
密なグラフは設計が誤っていることを証明しない。復元力にはより多くの調整が必要であることを示す。運用者は文書化された機能、テスト済みローテーション、予期される重複と停滞した移行を区別する明確な方法を必要とする。DNSViz は状態を示し、チームが意図を提供する。
プロバイダー移行は障害のように見える正当な状態を作る
権威または署名プロバイダーの変更はめったに原子的ではない。新しいサーバーと鍵は以前のものを撤回する前に現れることがあり、親の DS は子ゾーンと異なる速度で変わることがある。移行中は複数の集合が共存する。最終状態だけを期待するツールは、安全な重複をエラーとして示すかもしれない。
逆のリスクは一時的な状態が固定されることである。プロバイダーが古い鍵を配信し続け、レジストラの更新がレジストリに届かず、ロールバックが悪い順序でオブジェクトを撤回することがある。グラフは一時的なオブジェクトを単一のラベルの背後に隠すのではなく、完全な関係を示す。
解釈は移行計画に従わなければならない。予期される段階を記録し、各ステップの前後に DNSViz を実行し、出力を保存できる。特定の段階で許容された警告は、予定された期限を過ぎるとエスカレーションの理由になる。診断を変更ガバナンスに結び付けるとより安全になる。
CDS と CDNSKEY は委任を自動化するが、リスクをポリシーへ移す
CDS と CDNSKEY により、子ゾーンは親へ希望する DS 材料の変更を通知できる。この仕組みは手作業を減らし、大規模なローテーションをより信頼できるものにできる。また信頼を自動関係へ移す。親またはレジストラは、いつどのようにシグナルを受け入れるかを決定しなければならない。
DNSViz はそれらのレコードを子の DNSKEY と親が公開する DS と比較する。2025年4月版は、更新が一貫しているか不完全かを見せるため分析を拡張した。ツールはプロトコルの関係を実装するが、レジストリに特定のポリシーを適用するよう強制しない。
自動化はある種の遅延を排除し、管理の問いを生む。誰が最初の信頼を承認するか、削除シグナルをどう扱うか、予期しない公開で何が起こるか。DNSViz は証拠を可視化するが、セキュリティは親のポリシー、子の鍵管理、変更が中断になる前に調査する能力に依存する。
2025年4月版は現代的なパターンをグラフに取り入れた
インフラがルールより速く変わるとツールは老朽化する。DNSSEC は今日、より新しいアルゴリズム、複数のプロバイダー、自動シグナリング、より複雑な否定応答を使う。2025年4月版はマルチ署名分析、CDS および CDNSKEY チェック、否定応答の一貫性の改善でその差の一部に取り組んだ。
リリースノートはコードが存在することを示すが、すべての環境が更新されていることや、すべてのエッジケースが解決されていることを示さない。dnsviz.net はあるバージョンを実行し、ローカルパッケージは遅れ、ディストリビューションは別のスケジュールに従うことがある。特に履歴スナップショットと現在の診断を比較する場合、各結果のバージョンを記録すべきである。
この公開は、関連性が継続性に依存する理由を示す。中央標準が安定していても、DNSSEC は運用システムとして変わり続ける。ツールは実際に採用されたモデルを診断ロジックに翻訳しなければならず、その翻訳は保守作業であり、元の設計の自動的な効果ではない。
縦断的スナップショットは障害対応を測定に変える
グラフはインシデントで役立つ。一連のグラフはエラーがどれだけ続くか、ローテーションがどう進むか、修復にどれだけかかるかを示す。多くの名前が一貫したモデルで繰り返し観測されると、集合はクエリ履歴ではなく研究コーパスになる。
DNSViz は構造化され、時刻が関連付けられた収集と分析を行うため、この移行を促す。研究者は条件をグループ化し、状態を比較し、再発する障害を調べることができる。公開サービスと自動実行は、二次的インフラ、すなわち DNSSEC が実際にどう機能するかの記憶を生み出す。
履歴データには注意が必要である。スナップショットは数分後に修正されたローテーションを捉えることがあり、最も多くクエリされた名前が過剰に代表されることがある。保存がどの物語が生き残るかを決める。方法の一貫性は価値があるが、サンプリングを代表性のある国勢調査に変えない。
2025年の研究は一貫したコーパスが明らかにできることを示す
2025年の研究は、2020年から2024年までの DNSViz 結果の大規模コレクションを用いて DNSSEC エラーを大規模に調査した。その価値は孤立した逸話を超えることにある。共通のアナライザが再発するカテゴリを特定し、どれくらい続くか、再発するかを問うことを可能にする。
また、公開サービスが測定インフラであることを示す。重要なのはスナップショットの数だけでなく、付けられた説明である。成功・失敗ラベルの集合は、委任、署名、不在、一貫性についてあまり語らない。DNSViz はグラフに基づく分類を提供する。
この研究はすべての署名済みドメインを自動的に記述しない。サンプリングの決定が母集団を定義する。障害後に送信された名前はランダムサンプルより多くのエラーを含み、スケジュールされたスキャンは別のバイアスを導入する。数値は、どのようにコーパスに入ったかが説明されて初めて擁護可能である。
Anycast と観測点は二つの誠実な観測を食い違わせうる
権威プロバイダーは通常、複数の場所から同じアドレスを広告する。二つの観測者は同じ IP に問い合わせても異なるインスタンスに到達しうる。サイトが同期していない場合、あるプローブは別のネットワークのリゾルバが受信するのとは異なる鍵や署名を見ることがある。
フィルタリング、断片化、一時的な損失も変わる。システムは再試行してメタデータを収集できるが、すべての経路のビューを主張しない。外部結果は、他の証拠と比較される管理された観測として扱うべきであり、全知の窓としてではない。
この教訓は DNS で特に強い。測定されるサービスが分散しており、測定システムが別の分散ネットワークに住んでいるからである。違いは、ツールや運用者への非難になる前に、場所、時刻、到達したサーバーについての問いを開くべきである。
キャッシュは権威設定変更後も古い真実を保持する
リゾルバは遅延と負荷を減らすためレコードを保存する。ローテーション中、権威サーバーはすでに新しい一貫した連鎖を公開している一方、一部のリゾルバは TTL が切れるまで以前の DS、DNSKEY、RRSIG を使い続けることがある。DNSViz は現在の状態を示すが、古いキャッシュの背後にいるユーザーが見るものを再現しない。
逆も起こりうる。権威状態がすでに壊れているのにキャッシュが有効な連鎖を提供する。データが期限切れになるにつれて中断が徐々に現れるため、経過時間と TTL はその時点のグラフと同じくらい重要である。
調査は権威分析とリゾルバトレースを組み合わせるべきである。キャッシュをフラッシュすることは仮説を確認するが、世界を修復しない。運用者は古い状態と新しい状態が共存する期間を計画し、「現在の」結果を即時の普遍的体験として提示することを避けるべきである。
リゾルバのポリシーとトラストアンカーはグラフが完全には予測しない結果を定義する
DNSViz は収集したデータとそのバージョンのルールで推論する。本番リゾルバは別のトラストアンカーを持ち、アルゴリズムを拒否し、アグレッシブ検証を使い、以前の状態をキャッシュしていることがある。二つのシステムは、どちらかが誤って収集したわけでもなく、同じデータを異なる方法で扱うことができる。
この区別は、アルゴリズム移行や特定の母集団に影響する障害で重要である。一貫した権威連鎖は、古い実装やより厳格なポリシーが受け入れることを保証しない。公開状態がすでに誤っていてもキャッシュが応答し続けることがある。
DNSViz は基準点であり、普遍的なエミュレータではない。グラフとリゾルバが食い違う場合、調査はその違いを説明するアンカー、アルゴリズム、キャッシュ、または経路を特定しなければならない。
プロトコル上の重大度とビジネス影響は別の尺度である
警告は技術的関係を記述するものであり、影響を受ける人の数やサービスの重要度ではない。あまり使われない名前の障害は即時の影響が小さく、認証ドメインの同じ欠陥は組織を停止させうる。色はそのコンテキストを含まない。
一見軽微な警告は、署名が期限切れになるかキャッシュの最後の有効オブジェクトが消えると中断を予告することがある。条件は今日軽く、明日深刻になりうる。だからプロトコルの証拠は、インベントリ、トラフィック、依存関係、スケジュールと関連付けなければならない。
二つの尺度を分けると、まだ機能しているから問題を過小評価したり、グラフが赤いから過剰反応したりするのを避けられる。DNSViz はモデルに従って条件を分類する。組織はその条件をリスクに翻訳する。
DNSSEC の有効性はアプリケーション経路の残りを検証しない
完全な連鎖を持つドメインも、フィルタリング、サーバーダウン、期限切れの TLS 証明書、アプリケーションの設定不良によって到達不能でありうる。DNSViz はそれらの層をテストせず、観測された DNS 認証の一貫性を判定する。
逆に、リゾルバが検証しないかキャッシュを使う場合、アプリケーションは DNSSEC が壊れていても一時的に機能しうる。その見かけの成功はセキュリティを示さず、障害の不均一な伝播を示すだけである。
グラフは、接続性、実効的な解決、TLS、アプリケーションの健全性、ユーザー体験も確認する調査の一部であるべきである。その強みは範囲をうまく限定することにあり、エンドツーエンドの可用性を主張しないことにある。
グラフは危機対応より変更レビューに属する
最も価値ある利用は、通常、予定された変更の前後である。ローテーション、レジストラ移管、プロバイダー移行、マルチ署名展開は、ローカルスイートでリハーサルし、期待されるグラフを保存し、許容可能な中間状態を定義できる。本番の各ステップはその計画と照合される。
診断は変更管理になる。新しい鍵が公開され、署名が存在し、親とのつながりが一貫し、古いものは重複後にのみ撤回されることを確認できる。障害はユーザーが気づく前に操作を一時停止する。プロジェクトの文書化は自動利用を容易にするが、各主体は承認と回復を設計しなければならない。
すべてを赤か緑のゲートに縮小すべきではない。一部の移行は意図的に混合状態である。最も安全な管理は、具体的なルール、観測されたオブジェクト、担当者がその状態を許容可能と考える理由を記録する。
関係者全員が同じ壊れたエッジを指すとインシデント対応は改善する
インシデントには、ドメイン所有者、DNS プロバイダー、レジストラ、レジストリ、リゾルバ、アプリケーションが関与しうる。各々が一部を見て、自分のコンポーネントは健全だと主張できる。グラフは共通オブジェクトを作る。正しい鍵と古い DS、または他のサーバーにはある署名のないサーバーを示すことができる。
共有された証拠は権限の境界を消さない。レジストラは署名者を管理せずに親を更新でき、プロバイダーは誤って渡されたデータを正しく公開でき、リゾルバは修復できずに最初に検出できる。プロセスは壊れた関係を行動できる人に対応付け、その後ユーザーの経路から検証しなければならない。
最初の観測、変更、回復時刻、キャッシュ期間を保存すると、「DNS が落ちた」と言うより有用な事後分析ができる。失敗したメカニズムと管理を特定する。
安全な自動化には証拠、承認、ロールバックが必要
診断と修正を結び付けるのは魅力的である。グラフが赤くなったら DS を削除し、鍵を再公開し、プロバイダーを戻す。一部のタスクは十分に管理された環境で安全に自動化できる。しかし DNSViz は自動修復として提示されておらず、それは慎重な境界である。
変更は原子トランザクションをめったに共有しないシステムを横断する。API はすべての親が公開する前に受け入れ、プラットフォームは地域ごとに展開し、ロールバックはすでに新しい状態を含むキャッシュに遭遇する。チェックポイント、期限、明示的な権限、以前の状態が依然として使用可能であることの証明が必要である。
賢明な設計は、DNSViz に観測させ、別のフローに決定させる。高リスクのアクションは承認を必要とし、低リスクのチェックは継続的でよい。目標は、技術的分類を複数組織のインフラを変更する許可と混同しないことである。
オープンソースは手法を検査可能にするが、継続性を自動にはしない
公開コードにより、サービスを購入せずに分析をローカルにインストール、適応、実行できる。障壁を下げ、ロジックを検証に開き、公開エンドポイントが利用できない場合の代替を提供する。
しかしコードは依存関係を保守せず、新しい規範を解釈しない。Python、ライブラリ、レンダラ、DNSSEC の慣行は変わる。誰かがテストを更新し、問題を解決し、バージョンを公開しなければならない。2025年版と2026年8月時点の可用性は活動を示すが、無期限の能力を示さない。
この区別はプロジェクトの哲学を要約する。可視性は知識を持って行動することを可能にするが、それ自体で行動しない。リポジトリは管理を観測可能にする。人と組織がそれを支えなければならない。
少数のメンテナー基盤は多くの事業者が使う知識を集中させる
ガバナンスは Deccio、リポジトリの協力者、DNS-OARC の運用を中心に回る。プロジェクト専用の財団、評議会、商用製品は確認されなかった。軽量な構造は10年以上機能してきたが、完全なメンテナーの一覧や承継計画を公開していない。
品質が蓄積された判断に依存するため、リスクは重要である。新しいアルゴリズムやマルチ署名ケースは、単にプログラミングするだけでなく、表現、重大度、互換性を決定することを要求する。その知識は文書化・分散できるが、レビューがごく少数の人に依存する間は集中したままである。
差し迫った失敗の証拠はない。リスクは、運用上の重要性がガバナンスとリソースより速く成長することである。そのため、技術的な新機能とともに、バージョン、貢献、DNS-OARC の支援、役割の明確さを監視すべきである。
DNS 障害は多層的なので DNSViz に唯一の競合はない
運用者は正確なレコードに dig、drill、delv を使い、より広範なゾーンテストに Zonemaster、コンプライアンスに Internet.nl、分散測定に RIPE Atlas、実際の動作にリゾルバログを使える。DNSViz は DNSSEC の認証と委任の関係をグラフィカルに説明することで区別される。
各ツールは別の問いに答える。コマンドは詳細を示し、広範なスイートはトランスポートやポリシーの問題を検出し、プローブは地理を加え、ログは具体的なキャッシュとポリシーを明らかにする。DNSViz は中間の空間を占める。暗号的連鎖をチーム間で議論できるオブジェクトに変える。
選択は累積的である。警告の後には直接クエリ、トレース、レジストリの確認が続く。グラフは他の手段を捨てる議論としてではなく、調査の地図として最もよく機能する。
プロジェクトは暗号インフラを制御せず可読化する
DNSSEC は分散された決定を通じて認証済みデータを約束する。鍵の生成と保護、署名の更新、正しい DS の公開、サーバーの同期、リゾルバでの検証。分散プロトコルは失敗モードも分散する。
DNSViz はその分散を可読にする。ルート、レジストリ、レジストラ、権威フリート、ユーザーのリゾルバを運用しない。公開された証拠を観測し、その地点からどう適合するかを説明する。どこを見るべきかを示すことでインシデントを短縮できるが、修復は別の当事者が行わなければならない。
これは自動化のスローガンより控えめで長持ちする主張である。インフラは、観測と権限、診断と修復、モデルと現実を区別すると改善する。DNSViz はその境界を連鎖とともに示すから持続する。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加