
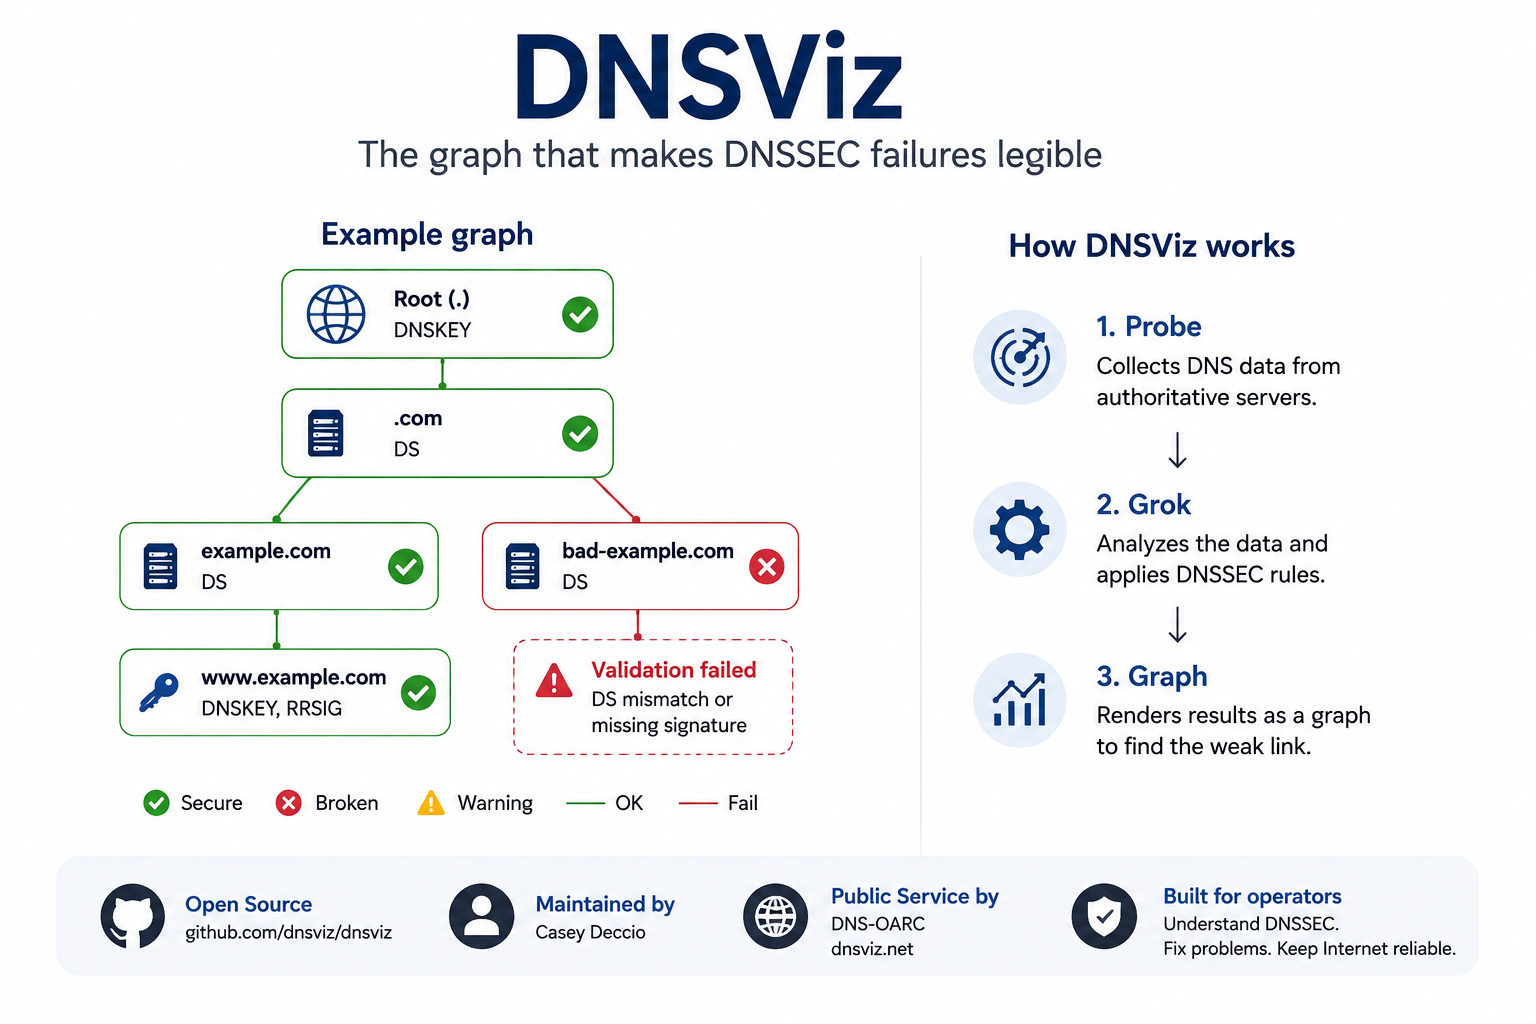
Zusammenfassung
- DNSViz ist ein offenes Projekt zur Diagnose, Visualisierung und Messung von DNS und DNSSEC, das hauptsächlich von Casey Deccio entwickelt und gepflegt wird. DNS-OARC betreibt die öffentliche Instanz unter dnsviz.net, doch das Hosting des Dienstes bedeutet nicht, alle Entscheidungen über die Software zu kontrollieren.
- Seine charakteristische Ausgabe ist ein Graph der Authentifizierungs- und Delegationsbeziehungen. Er verbindet die DS-Einträge der übergeordneten Zone, die DNSKEY der untergeordneten Zone, die RRSIG-Signaturen und die NSEC- oder NSEC3-Nachweise, um zu zeigen, welche Verknüpfung zu fehlen, veraltet, inkonsistent oder kryptografisch ungültig zu sein scheint.
- DNSViz ist eine Suite und nicht nur eine Website. Sein Kommandozeilen-Workflow trennt Erfassung, Analyse und Darstellung über
probe,grokundgraphund ermöglicht so, Beobachtungen aufzubewahren, Prüfungen zu automatisieren und von privaten oder kontrollierten Beobachtungspunkten aus zu arbeiten. - Ein Ergebnis ist ein Beleg für einen konkreten Ort und Zeitpunkt, kein universelles Zertifikat. Anycast, Split-Horizon-DNS, Caches, Trust Anchors, algorithmische Richtlinien, vorübergehender Paketverlust und sich schnell ändernde Rotationszustände können an einem anderen Ort eine andere Beobachtung erzeugen.
- DNSViz repariert eine Zone nicht automatisch, und eine Warnung bestimmt für sich genommen noch nicht die geschäftlichen Auswirkungen. Ein grüner Graph garantiert nicht den Erfolg aller Resolver; ein roter beschreibt einen technischen Zustand, keine böswillige Absicht.
- Die Version vom April 2025 erweiterte die Analyse von Multi-Signer-Deployments, CDS- und CDNSKEY-Signalen, der Konsistenz negativer Antworten und weiterer moderner Betriebsfälle. Diese Änderungen spiegeln die wachsende Komplexität von Anbieterwechseln und der Automatisierung zwischen über- und untergeordneter Zone wider.
- Wiederholte öffentliche Diagnosen haben zudem eine Forschungsquelle geschaffen. Eine akademische Studie aus dem Jahr 2025 nutzte eine große Sammlung von DNSViz-Schnappschüssen aus den Jahren 2020 bis 2024, um DNSSEC-Fehler in großem Maßstab zu untersuchen; der Korpus bleibt jedoch durch die übermittelten Namen, die Scan-Zeitpläne und die Aufbewahrung geprägt.
- DNSViz ist wichtig, weil es Domain-Betreibern, autoritativen Anbietern, Registraren, Registries und Resolver-Teams eine gemeinsame Erklärung des Fehlers bietet. Sein langfristiger Wert hängt von der Kontinuität der Versionen, der Nachfolge der Maintainer, transparenten Service-Richtlinien und der Nutzung zusammen mit Resolver-Logs, Detailwerkzeugen und Änderungsakten ab.
Wenn eine sichere Domain plötzlich als „bogus“ erscheint
Ein DNSSEC-Fehler erreicht den Betreiber meist als komprimiertes Urteil. Ein validierender Resolver markiert die Antwort als bogus, eine Anwendung kann einen Namen nicht mehr auflösen oder das Monitoring meldet, dass eine signierte Domain nicht mehr erreichbar ist. Die Meldung kann technisch korrekt und dennoch wenig hilfreich sein: Sie sagt, dass eine Nachweiskette nicht validiert wurde, benennt aber nicht sofort, welche Organisation, welcher Eintrag oder welcher Zeitpunkt der Änderung den Bruch verursacht hat.
Die Schwierigkeit entsteht aus der verteilten Verantwortung. Die übergeordnete Zone veröffentlicht Informationen der untergeordneten Zone; die untergeordnete Zone veröffentlicht Schlüssel und Signaturen; die autoritativen Server liefern die Daten; und die rekursiven Resolver wenden Trust Anchors und lokale Richtlinien an. Ein alter DS im Parent kann ein korrekt signiertes Child entwerten; eine abgelaufene Signatur kann eine korrekte Delegation zerstören; selbst eine negative Antwort kann fehlschlagen, obwohl der Name tatsächlich nicht existiert.
DNSViz erweitert dieses Urteil zu einer überprüfbaren Erklärung. Es sammelt die autoritativen Daten, rekonstruiert die Beziehungen und markiert die Stellen, an denen die beobachtete Kette zu scheitern scheint. Es vereinfacht das Protokoll nicht so weit, dass dessen technische und administrative Grenzen verschwinden; es macht gerade genug Komplexität sichtbar, um zu entscheiden, was anschließend geprüft werden muss.
DNSSEC verteilt eine Entscheidung auf mehrere Organisationen
Die DNS-Auflösung durchläuft bereits mehrere Systeme, doch DNSSEC fügt der administrativen Abhängigkeit eine kryptografische Abhängigkeit hinzu. Über- und untergeordnete Zone delegieren nicht nur Autorität: Sie müssen Objekte veröffentlichen, deren mathematische Beziehung bei Schlüsselwechseln, Anbieterwechseln und Cache-Lebensdauern kohärent bleibt. Keine Partei kontrolliert notwendigerweise den gesamten Weg, sodass ein Fehler fortbestehen kann, obwohl jede Organisation ihre Komponente für korrekt hält.
Die übergeordnete Zone drückt ihre Rolle meist über einen DS aus, der den Digest eines Schlüssels des Childs identifiziert. Das Child veröffentlicht DNSKEY und signiert seine Record-Sets mit RRSIG. Der validierende Resolver verfolgt diese Nachweise von einem konfigurierten Anker bis zum angefragten Namen. Die Verteilung ist beabsichtigt, und ihre Zuverlässigkeit hängt ebenso von der Kryptografie wie von der täglichen betrieblichen Koordination ab.
Deshalb werden DNSSEC-Vorfälle oft zu Zuständigkeitsstreitigkeiten. Der Registrar hat möglicherweise eine Änderung übermittelt, das Registry hat sie noch nicht veröffentlicht, der Anbieter hat neue Schlüssel eingeführt und der Resolver hält noch alte Daten. DNSViz löst den Vertrag zwischen ihnen nicht auf, ordnet die beobachteten Einträge und ihre Beziehungen aber in einen gemeinsamen Rahmen ein – nützlicher als der Austausch isolierter Befehlsausgaben.
Das Protokoll ist bereits ein Graph, auch wenn Werkzeuge es als Zeilen ausgeben
Traditionelle DNS-Werkzeuge sind unverzichtbar, weil sie Einträge und exakte Details zeigen. Ihre Ausgabe ist jedoch meist linear: ein Query und eine Antwort pro Schritt. Der Betreiber muss die Abhängigkeit zwischen Delegation, Schlüsseln, Signaturen und Nichtexistenz-Nachweisen gedanklich rekonstruieren. Bei einer Rotation oder einem Wechsel zwischen mehreren Anbietern wird diese Rekonstruktion schwierig.
DNSViz behandelt die Abhängigkeit als Hauptgegenstand. Namen, Schlüssel, Record-Sets und Vertrauensbeziehungen werden zu Knoten und Kanten, und Warnungen werden der relevanten Verknüpfung zugeordnet. Die visuelle Ebene ist keine Dekoration: Sie stellt das Protokoll in der Form dar, in der die Validierung fortschreitet, und zeigt, warum ein isoliert gültiger Eintrag keinen vollständigen Pfad bilden kann.
Der Graph verändert auch das Gespräch zwischen Spezialisten und generalistischen Betreibern. Er bietet einen gemeinsamen Gegenstand, der bis ins Detail geöffnet werden kann, ohne dass alle mit der kryptografischen Notation beginnen müssen. Es gibt Grenzen: Komplexe Zonen erzeugen dichte Diagramme, und Farben sollten niemals eine Änderung in Produktion anordnen. Der Gewinn liegt nicht darin, Fachwissen zu ersetzen, sondern es präziser zu lenken.
Ein DS-Eintrag ist das Versprechen des Parents über das Child
Der DS ist eines der kleinsten und entscheidendsten Objekte von DNSSEC. Er wird in der übergeordneten Zone veröffentlicht und identifiziert einen von einer DNSKEY des Childs abgeleiteten Digest; so verbindet er die authentifizierten Informationen des Parents mit dem Signaturmaterial des Childs. Wenn Digest, Schlüsselkennung oder Algorithmus nicht mehr übereinstimmen, kann die Kette brechen, obwohl beide Zonen weiterhin normal antworten.
Die Fehlanpassung tritt bei Schlüsselwechseln, Migrationen oder unvollständigen Rollbacks auf. Das Child kann einen Schlüssel zurückziehen, bevor der Parent den DS entfernt; der Parent kann den neuen DS veröffentlichen, bevor alle autoritativen Server die erwarteten Schlüssel ausliefern. Propagation und Cache sorgen dafür, dass jeder Beobachter eine andere Phase sieht. DNSViz vergleicht DS und DNSKEY, um zu zeigen, ob das Versprechen des Parents dem aktuellen Zustand des Childs entspricht.
Der Graph kennt den vom Betreiber geplanten Zeitplan nicht. Eine vorübergehende Überlappung kann beabsichtigt sein, eine dauerhafte Abweichung kann ein Fehler sein. DNSViz zeigt, was die veröffentlichten Daten implizieren, leitet daraus aber nicht alle Wartungspläne oder Registrar-Prozesse ab. Deshalb sollte er zusammen mit dem Änderungsticket, der Anbieterdokumentation und der erwarteten Rotationsdauer gelesen werden.
Die DNSKEY verteilen Signierfunktionen, ohne das Betriebsrisiko zu beseitigen
Eine signierte Zone kann mehrere DNSKEY für verschiedene Funktionen oder Phasen einer Rotation veröffentlichen. Je nach Modell signieren einige Schlüssel die Daten und andere schützen das DNSKEY-Set. Die Vielfalt ist für sich genommen nicht verdächtig: Sie trennt Funktionen und ermöglicht es, Schlüssel zu ersetzen, ohne das Vertrauen abrupt zu brechen.
Die Herausforderung besteht darin, alle zusammenhängenden Objekte kohärent zu halten. Die Signaturen müssen von den vorgesehenen Schlüsseln stammen, die Validatoren müssen die Algorithmen unterstützen, und der DS des Parents muss einen gültigen Pfad bewahren. Alte Schlüssel und Signaturen müssen sich lange genug überlappen, damit entfernte Caches ablaufen. DNSViz führt diese Objekte in einem einzigen Modell zusammen, statt den manuellen Vergleich mehrerer Abfragen zu verlangen.
Die Funktion ist besonders nützlich, wenn die Zone nicht von einer einzigen Plattform abhängt. Der Graph kann unterschiedliche Sets auf verschiedenen Servern offenlegen, weiß aber nicht immer, ob der Unterschied beabsichtigt ist. Dieselbe Evidenz kann eine gestufte Migration, eine Synchronisationsverzögerung oder einen echten Ausfall beschreiben. Der betriebliche Kontext trennt Diagnose und Bewertung.
Die Gültigkeit einer RRSIG hängt von Uhr, Abdeckung und passendem Schlüssel ab
Eine RRSIG erklärt, dass ein bestimmtes Set mit einem Algorithmus und einem Schlüssel signiert wurde, und enthält Start- und Ablaufzeitpunkte. Die Validierung ist nicht nur eine Berechnung: Die Signatur muss die erwarteten Daten abdecken, der Schlüssel muss verfügbar und mit dem Vertrauen verbunden sein, und die Beobachtung muss in das Zeitfenster fallen.
Die Zeit macht DNSSEC von einer strengen Disziplin abhängig. Eine falsche Uhr erzeugt Signaturen, die noch nicht gültig oder bereits abgelaufen sind; eine verzögerte Veröffentlichung lässt neue Daten ohne ihre Signatur; eine Rotation kann Signaturen eines Schlüssels zeigen, der auf einigen Servern fehlt. DNSViz prüft diese Beziehungen und stellt die zeitliche Evidenz neben den Authentifizierungspfad.
Der Zeitstempel des Ergebnisses gehört zur Diagnose. Ein Graph vor dem Ablauf und ein weiterer danach können zwei korrekte Beschreibungen unterschiedlicher Zustände sein. Betreiber sollten die Uhrzeit festhalten, sie mit den Signatur- und Deployment-Protokollen vergleichen und die Analyse wiederholen, bevor sie auf Basis eines alten Schnappschusses handeln.
NSEC und NSEC3 machen Abwesenheit beweisbar und den Fehler schwerer erklärbar
DNSSEC muss auch die Aussage authentifizieren, dass ein Name oder Typ nicht existiert. NSEC und NSEC3 tun dies, indem sie Intervalle oder verschlüsselte Beziehungen innerhalb des signierten Namensraums beschreiben. Ohne diesen Nachweis könnte eine negative Antwort gefälscht werden, um einen echten Eintrag zu verbergen. Es ist ein wesentlicher Teil des Protokolls und für viele Betreiber einer der am wenigsten vertrauten, bis er fehlschlägt.
Der Nachweis kann fehlerhaft sein, weil das Intervall die Abfrage nicht abdeckt, eine Signatur fehlt, die NSEC3-Parameter nicht passen oder das Opt-out auf unerwartete Weise mit der Delegation interagiert. Das Symptom wirkt wie ein einfaches „existiert nicht“, aber der Validator klassifiziert es anhand der Evidenz. DNSViz analysiert diese Einträge im selben Graphen wie die positive Authentifizierung.
Die Visualisierung hilft, weil der Fehler in der Beziehung zwischen Abfrage und abgedecktem Namensraum liegt. Dennoch beseitigt sie nicht alle Richtlinienentscheidungen. Opt-out und bestimmte Delegationen erzeugen legitime Komplexität, und Validatoren können unterschiedliche Regeln anwenden. Die richtige Antwort ist zu prüfen, nicht anzunehmen, dass jede Warnung zu einer negativen Antwort dieselbe Korrektur erfordert.
Casey Deccio baute DNSViz dort, wo die Protokolltheorie auf operative Verwirrung traf
DNSViz entstand aus der Arbeit von Casey Deccio in einer Sicherheitsforschungsumgebung bei den Sandia National Laboratories. Das Bedürfnis war praktischer Natur: Die Standards erklärten, wie Vertrauen hergestellt werden sollte, aber die Betreiber mussten wissen, warum ein reales Deployment diese Regeln erfüllte oder verletzte. Der Bericht von 2012 dokumentierte ein visuelles Modell, nicht bloß einen weiteren Validierungsbefehl.
Das Projekt darf weder auf Deccios gesamte Laufbahn reduziert noch mit jeder späteren Institution verwechselt werden. Zugleich sind Architektur und Pflege eng mit einem Hauptschöpfer verbunden. Das Verzeichnis von DNS-OARC unterscheidet bis heute die Entwicklung und Wartung durch Deccio vom Betrieb des Dienstes durch die Organisation.
Diese Konzentration ist Stärke und Risiko zugleich. Ein kohärentes Modell profitiert von kontinuierlichem Wissen und einem Maintainer, der seine historischen Annahmen versteht. Doch ein von Dritten genutztes Werkzeug braucht Dokumentation, Review und Wege, auf denen andere den Code verstehen. Die Geschichte ist auch die eines kleinen Forschungsprojekts, das Verpflichtungen übernimmt, die bei seiner Entstehung nicht formalisiert waren.
Die Sandia-Arbeit von 2012 machte aus der Validierung ein erklärendes Modell
Der Sandia-Bericht legte die zentrale redaktionelle Idee fest: Ein sicheres oder unsicheres Ergebnis ist weniger wert als eine Erklärung der Nachweise, die es hervorbringen. Das Projekt stellte Komponenten und Beziehungen dar, damit Analysten von der allgemeinen Kette zu den Einträgen gelangen, die jedes Urteil stützen. So konnte es zugleich Vorfällen, Lehre und Messung dienen.
Prototypen beweisen oft ein Konzept, ohne zu betrieblicher Software zu werden. DNSViz musste mehr Umgebungen, wechselnde Algorithmen und wiederholbare Erfassung unterstützen. Die ursprüngliche Oberfläche war ein Anfang, keine eingefrorene Spezifikation. Die spätere Arbeit trennte Beobachtung, Analyse und Darstellung, um sie wiederverwenden zu können.
Sandia lieferte den ursprünglichen Kontext, fördert oder kontrolliert das Projekt heute aber nicht. Später kamen ein öffentlicher Betreiber, akademische Zugehörigkeiten und ein offenes Repository hinzu. Die genaue Erzählung ist eine kontinuierliche Softwarelinie durch verschiedene institutionelle Kontexte.
Portabilität machte aus einer Webseite wiederverwendbare Infrastruktur
Eine öffentliche Website erleichtert den Zugang, deckt aber nicht alle Anwendungsfälle ab. Interne Zonen sind aus dem Internet nicht sichtbar, Pipelines benötigen automatisierbare Ausgaben, und Forschung kann Rohdaten brauchen, bevor eine neue Regel angewendet wird. Portabilität machte aus DNSViz ein Werkzeugset statt eines Ziels.
Zwischen 2013 und 2014 wurde das Projekt überarbeitet, um portabler und erweiterbarer zu sein, und auf einem DNS-OARC-Workshop vorgestellt. Das Kommandozeilenpaket ermöglichte es, den Ablauf außerhalb der Website auszuführen, und trennte Software, öffentlichen Dienst und Beobachtungsdaten klarer.
Portabilität garantiert keine Reproduzierbarkeit. Versionen ändern Regeln, Abhängigkeiten verändern die Darstellung, und Beobachtungen altern. Reproduktion erfordert, Version, Beobachtungspunkt, Zeit und Daten festzuhalten. Die modulare Architektur macht dies möglich, ersetzt aber nicht die Disziplin des Nutzers.
probeerfasst, was das autoritative System tatsächlich sagt
Die Erfassung fragt die Delegation und die autoritativen Server ab, um NS, DS, DNSKEY, RRSIG, NSEC, NSEC3 und zugehörige Antworten zu sammeln. Sie beginnt nicht nur mit dem Urteil eines Resolvers; sie bewahrt die Elemente auf, die nötig sind, um den beobachteten Vertrauenspfad zu erklären.
Jede aktive Messung hängt von Serverauswahl, Pfaden, Verlust, Zeitpunkten und Sichten ab. DNSViz kann Inkonsistenz zwischen Antworten zeigen, garantiert aber nicht, dass jedes Fehlen ein dauerhafter Zustand ist. Das Fehlen eines Datensatzes in einem Lauf ist für sich allein kein Beweis, dass der Datensatz in keiner Instanz existiert.
Die Trennung von Erfassung und Analyse erlaubt es, einen Schnappschuss zu speichern und ihn erneut zu prüfen, wenn sich die Zone bereits geändert hat. Zudem lassen sich mehrere Analysen auf dieselbe Evidenz anwenden. Damit dies aussagekräftig bleibt, muss der Schnappschuss ausreichend Kontext zu Zeitpunkt und Art der Erfassung bewahren.
grokverwandelt Beobachtungen in ein begründetes Abhängigkeitsmodell
Die Analyse klassifiziert keine isolierten Einträge. Sie verbindet Delegationen, Schlüssel, Signaturen und negative Nachweise und prüft, ob die Beziehungen den Regeln genügen, die diese Version implementiert. Das Ergebnis zeigt nicht nur, dass die Validierung fehlschlägt, sondern auch, welche Verknüpfung mit den beobachteten Daten nicht trägt.
Die Logik enthält technische Entscheidungen. Unterstützte Algorithmen, Rotationen, Multi-Signer-Regeln und der Umgang mit Inkonsistenzen entwickeln sich weiter. Eine alte Version kann denselben Schnappschuss anders interpretieren. Die Glaubwürdigkeit steigt, wenn Regeln, Versionen und Testfälle sichtbar sind.
Das Modell bildet nicht alle Resolver ab. Diese können andere Anchors haben, Algorithmen deaktivieren oder Caches halten, die in der autoritativen Beobachtung nicht enthalten sind.grokbietet eine kohärente Lesart; der Betreiber muss sie mit dem relevanten Resolver und der relevanten Richtlinie vergleichen.
grapherlaubt die Prüfung der Kette, ohne die Einträge zu verbergen
Die Darstellungsphase verwandelt die Analyse in einen navigierbaren oder speicherbaren Graphen. Eine gute Visualisierung verringert den Aufwand, der Kette zu folgen, und bewahrt genügend Details, um das Urteil zu überprüfen. DNSViz verbindet beide Ebenen, statt die Evidenz durch eine vereinfachte Anmerkung zu ersetzen.
Knoten und Kanten zeigen, welche Objekte authentifizieren oder delegieren; Annotationen lenken die Aufmerksamkeit auf die problematische Verknüpfung. Der Betreiber kann beim Bruch beginnen und anschließend Einträge, Schlüssel und Signaturen öffnen. Das ist nützlich, wenn mehrere plausible Ursachen dasselbe Symptom erzeugen.
Graphen können dicht sein. Multi-Signing, überlappende Rotationen und inkonsistente Server erzeugen echte Komplexität. Das Ziel darf nicht sein, sie zu verbergen, um das Bild zu verschönern, sondern zu helfen, sie zu durchschreiten und die Schlussfolgerung offenzuhalten, dass Evidenz fehlt.
DNS-OARC betreibt den öffentlichen Dienst, ohne das gesamte Projekt zu besitzen
Eine öffentliche Diagnose wird erst dann zu Infrastruktur, wenn jemand sie erreichbar hält, Abhängigkeiten aktualisiert und auf Missbrauch und Ausfälle reagiert. DNS-OARC bietet dnsviz.net dieses Zuhause und verbindet das Werkzeug mit der Community, die autoritative Server und Resolver betreibt.
Die Governance-Grenze ist gut dokumentiert. DNS-OARC gibt an, dass Casey Deccio DNSViz entwickelt und pflegt, während die Organisation die öffentliche Instanz betreibt. Eine Diskussion aus dem Jahr 2021 wiederholte die Trennung, als es um Support und Algorithmen ging. Hosting, Wartung und Standardisierungsautorität liegen bei unterschiedlichen Akteuren.
Die Trennung verhindert falsche Zuschreibungen und schafft Koordinationsbedarf. Eine Code-Änderung erfordert die Aktualisierung des Dienstes; ein Dienstvorfall kann einen Softwarefehler offenlegen. Es werden kein eigenes Budget, kein vollständiges SLA und kein Nachfolgeplan veröffentlicht. Der Wert des Endpunkts zeigt, dass diese Aufgaben erledigt werden, auch wenn ihre institutionellen Bedingungen wenig sichtbar sind.
Öffentlicher Endpunkt und lokale Suite beantworten unterschiedliche Fragen
Die Website bietet eine schnelle externe Sicht ohne Installation und einen Graphen, der während eines Vorfalls zwischen Organisationen geteilt werden kann. Diese Einfachheit hat auch pädagogischen Wert und bringt die DNSSEC-Kette Menschen näher, die nicht mehrere manuelle Abfragen ausführen würden.
Eine lokale Ausführung dient innerhalb privater Netze, bei Vorabprüfungen vor dem Deployment, in wiederholbaren Zeitplänen und zur Aufbewahrung von Rohdaten. Sie erlaubt zudem, eine Version festzulegen und das Ergebnis mit den Änderungsprotokollen zu integrieren. PyPI und die Dokumentation ermöglichen diesen Einsatz, ohne DNSViz in einen kostenpflichtigen Dienst zu verwandeln.
Es geht nicht nur um Komfort versus Komplexität. Der öffentliche Endpunkt bietet Unabhängigkeit von der eigenen Umgebung; die lokale Sonde sieht Namen und Pfade, die von außen nicht erreichbar sind. Eine belastbare Untersuchung kann beides nutzen und mit dem realen Resolver vergleichen. Unterschiede können genau die Grenze markieren, die untersucht werden muss.
Ein DNSViz-Ergebnis gehört zu einem Ort und einem Zeitpunkt
Jede aktive Messung hat einen Beobachtungspunkt. Die Sonde fragt aus einem konkreten Netz, erreicht bestimmte Instanzen und zeichnet Antworten entlang der Pfade dieses Moments auf. DNS verteilt den Dienst, und DNSSEC fügt zeitlich begrenzte Signaturen sowie zwischengespeicherte Delegationen hinzu. Der Graph hat Koordinaten, auch wenn er als einzelnes Bild erscheint.
Die Einschränkung definiert den Umfang ehrlich. DNSViz erklärt, warum die beobachtete Kette nach seinen Regeln gültig, unsicher oder gebrochen erscheint, zertifiziert aber nicht, dass jeder Resolver oder jede Region dasselbe gesehen hat. Das Ergebnis ist zuverlässiger, wenn es Zeit und Kontext bewahrt.
Betreiber sollten vergleichende Evidenz sammeln: ein anderes Netz, autoritative Protokolle, Resolver-Traces und eine erneute Ausführung nach Ablauf des Caches. So unterscheiden sie einen lokalen, vorübergehenden oder weit verbreiteten Zustand. Der Graph eröffnet diesen Vergleich; er beendet ihn nicht.
Anycast kann einen autoritativen Dienst wie mehrere Systeme erscheinen lassen
Viele Anbieter kündigen dieselbe Adresse von mehreren Standorten aus an. Das Routing leitet Nutzer und Sonden zu unterschiedlichen Standorten, was Resilienz und Latenz verbessert, aber nicht synchronisierte Versionen, Daten oder Zustände offenlegen kann. Ein einzelner Dienstname kann mehrere betriebliche Realitäten erzeugen.
DNSViz vergleicht Antworten, aber die öffentliche Sonde erreicht nur die vom Routing gewählten Instanzen. Ein anderer Nutzer kann einen anderen Standort erreichen, und Verlust oder Filterung kann eine gesunde Instanz als fehlend erscheinen lassen. Das sind der Messung eigene Grenzen, keine Ausnahmen.
Wenn ein Schlüssel oder eine Signatur auf einigen Servern erscheint und auf anderen nicht, muss der Betreiber die Synchronisierung zwischen den Standorten prüfen und aus mehreren Netzen testen. DNSSEC macht Uneinigkeit besonders gefährlich, weil der Validator für die Antwort, die er erhält, eine gültige Kette verlangt.
Split-Horizon-DNS markiert die Grenze jeder öffentlichen Diagnose
Split-Horizon-DNS liefert je nach Netz unterschiedliche Antworten. Interne Clients können Namen und private Adressen sehen, die außerhalb nicht existieren. Das Design kann legitim sein, aber ein öffentlicher Analyzer beschreibt die interne Sicht nicht, es sei denn, er wird mit Berechtigung darin ausgeführt.
Ein grünes externes Ergebnis sagt möglicherweise nichts über eine interne Anwendung aus; ein rotes kann für einen Namen, der nur intern bestimmt ist, irrelevant sein. Die lokale Suite erlaubt es, dasselbe Diagnosemodell an den Ort zu verlagern, an dem die private Sicht sichtbar ist.
Es gibt auch eine Sicherheitsfrage. Interne Namen, Topologie und Schlüssel können sensibel sein und sollten nicht aus Bequemlichkeit an einen öffentlichen Dienst gesendet werden. Die lokale Analyse hält Anfragen und Evidenz unter Kontrolle, auch wenn Berechtigungen und Datenverarbeitung weiterhin in der Verantwortung des Betreibers liegen.
Ein grüner Graph ist Evidenz, kein universelles Verfügbarkeitszertifikat
Ein korrekter Graph zeigt, dass die beobachteten Beziehungen kohärent erscheinen. Er ist belastbare Evidenz für die erfassten autoritativen Daten, beweist aber nicht, dass alle Resolver die Domain erreichen. Andere Pfade, Caches, Anchors, algorithmische Richtlinien oder Netzfehler können eine andere Erfahrung erzeugen.
Resolver wenden zudem lokale Einschränkungen an: Sie können einen Algorithmus deaktivieren, eine alte negative Antwort behalten oder einen Standort nicht erreichen. Anwendungen scheitern an Transport, Zertifikaten oder Konfiguration. DNSViz soll den Fehlerraum eingrenzen, nicht Meldungen verwerfen, die nicht zum Graphen passen.
Die präzise Formulierung lautet, dass die beobachtete Kette von diesem Punkt aus, mit dieser Analyse und zu dieser Zeit validiert wurde. So bleibt der Wert des Ergebnisses erhalten, ohne es in eine nicht vorhandene Garantie zu verwandeln, insbesondere wenn der Graph in einem Streit zwischen Anbietern verwendet wird.
Ein roter Graph benennt einen Zustand, keinen Angreifer
DNSViz deckt fehlendes, veraltetes, inkonsistentes oder ungültiges Material auf, bestimmt aber nicht den Grund. Eine gebrochene Kette kann aus einer überstürzten Rotation, einer Verzögerung des Registrars, einer unvollständigen Migration, einem Defekt oder einem Angriff stammen. Der Protokollbeweis sagt, was fehlschlug, nicht, wer das Ergebnis wollte.
Sicherheitsteams sollten visuelle Schwere nicht mit Attribution verwechseln. Eine ungültige Signatur kann abgelaufen sein; ein unerwarteter DS kann zu einer autorisierten Änderung gehören. Verläufe, Registrar-Aufzeichnungen, autoritative Logs und menschliche Verantwortliche sind nötig, bevor der Vorfall klassifiziert wird.
Die Unterscheidung schützt Genauigkeit und Wiederherstellung. Einen Angriff anzunehmen, kann eine legitime Migration erstarren lassen; einen Fehler anzunehmen, kann eine feindliche Änderung verbergen. DNSViz liefert einen strukturierten technischen Befund, um ihn mit anderen Beweisen zu korrelieren und Spekulation zu reduzieren.
Multi-Signer-DNS erleichtert die Anbieterwahl und verdichtet die Diagnose
Eine Zone kann mehr als einen Signer oder autoritativen Anbieter nutzen, um Resilienz zu gewinnen, eine Migration zu unterstützen oder Abhängigkeit zu verringern. Die Beteiligten müssen kompatible Schlüssel, Signaturen und Delegation veröffentlichen. Der betriebliche Vorteil kann groß sein, aber der kryptografische Zustand ist stärker verteilt, und legitime Zwischenzustände nehmen zu.
Die Version vom April 2025 ergänzte oder verbesserte die Multi-Signer-Analyse, um Signaturensets und autoritative Antworten zu vergleichen. Die Funktion macht nicht alle Architekturen gleichwertig; die IETF-Modelle koordinieren Schlüssel und Signaturen auf verschiedene Weise.
Ein dichter Graph beweist nicht, dass das Design falsch ist. Er zeigt, dass Resilienz mehr Koordination erfordert. Betreiber brauchen dokumentierte Funktionen, getestete Rotationen und eine klare Möglichkeit, vorgesehene Überlappung von einer festgefahrenen Transition zu unterscheiden. DNSViz legt den Zustand offen; das Team liefert die Absicht.
Anbieterwechsel erzeugen legitime Zustände, die wie Fehler aussehen
Der Wechsel eines autoritativen oder signierenden Anbieters ist selten atomar. Neue Server und Schlüssel können erscheinen, bevor die alten zurückgezogen werden, und der DS des Parents kann sich in einem anderen Tempo ändern als die Child-Zone. Während der Transition existieren mehrere Sets nebeneinander. Ein Werkzeug, das nur den Endzustand erwartet, kann eine sichere Überlappung als Fehler markieren.
Das gegenteilige Risiko ist, dass ein vorübergehender Zustand blockiert bleibt. Ein Anbieter kann weiterhin einen alten Schlüssel ausliefern, das Update des Registrars erreicht das Registry nicht, oder ein Rollback entfernt Objekte in falscher Reihenfolge. Der Graph zeigt die vollständige Beziehung, statt die Übergangsobjekte hinter einem einzigen Label zu verbergen.
Die Interpretation muss dem Migrationsplan folgen. Erwartete Phasen können dokumentiert, DNSViz vor und nach jedem Schritt ausgeführt und die Ausgaben aufbewahrt werden. Eine für eine bestimmte Phase akzeptierte Warnung wird zum Eskalationsgrund, wenn sie den vorgesehenen Zeitraum überdauert. Die Diagnose mit der Änderungs-Governance zu verknüpfen, macht sie sicherer.
CDS und CDNSKEY automatisieren die Delegation, verlagern aber Risiko in die Richtlinie
CDS und CDNSKEY erlauben es der Child-Zone, dem Parent die gewünschten Änderungen an ihrem DS-Material zu signalisieren. Der Mechanismus reduziert manuelle Arbeit und kann die Rotation in großem Maßstab zuverlässiger machen. Er verlagert das Vertrauen aber auch in eine automatische Beziehung: Parent oder Registrar müssen entscheiden, wann und wie sie das Signal annehmen.
DNSViz vergleicht diese Einträge mit den DNSKEY des Childs und dem vom Parent veröffentlichten DS. Die Version vom April 2025 erweiterte die Analyse, um zu zeigen, ob ein Update kohärent oder unvollständig erscheint. Das Werkzeug implementiert Protokollbeziehungen, zwingt ein Registry aber nicht, eine bestimmte Richtlinie anzuwenden.
Die Automatisierung beseitigt eine Art von Verzögerung und wirft Kontrollfragen auf: Wer autorisiert das anfängliche Vertrauen, wie werden Löschsignale behandelt und was geschieht bei einer unerwarteten Veröffentlichung. DNSViz macht die Evidenz sichtbar, aber die Sicherheit hängt von der Richtlinie des Parents, der Schlüsselverwaltung des Childs und der Fähigkeit ab, zu untersuchen, bevor die Änderung zu einer Unterbrechung wird.
Die Version vom April 2025 brachte moderne Muster in den Graphen
Ein Werkzeug altert, wenn sich die Infrastruktur schneller ändert als seine Regeln. DNSSEC nutzt heute neuere Algorithmen, mehrere Anbieter, automatische Signalisierung und komplexere negative Antworten. Die Version vom April 2025 verringerte einen Teil dieser Distanz mit Multi-Signer-Analysen, CDS- und CDNSKEY-Prüfungen sowie Verbesserungen bei der Konsistenz negativer Antworten.
Versionshinweise belegen, dass Code existiert, nicht aber, dass alle Umgebungen aktualisiert sind oder jeder Randfall gelöst ist. dnsviz.net kann eine Version ausführen, lokale Pakete können zurückliegen und Distributionen einem anderen Zeitplan folgen. Es ist ratsam, die Version jedes Ergebnisses festzuhalten, besonders wenn ein historischer Schnappschuss mit einer aktuellen Diagnose verglichen wird.
Die Veröffentlichung zeigt, warum Relevanz von Kontinuität abhängt. DNSSEC verändert sich als Betriebssystem weiter, selbst bei stabilen zentralen Standards. Das Werkzeug muss die tatsächlich übernommenen Modelle in Diagnoselogik übersetzen, und diese Übersetzung ist Wartungsarbeit, kein automatischer Effekt des ursprünglichen Designs.
Längsschnitt-Schnappschüsse machen aus der Fehlerbehebung eine Messung
Ein Graph hilft bei einem Vorfall; eine Serie zeigt, wie lange ein Fehler dauert, wie eine Rotation voranschreitet oder wie lange eine Reparatur braucht. Wenn viele Namen wiederholt mit einem kohärenten Modell beobachtet werden, wird die Gesamtheit zu einem Forschungskorpus und nicht nur zu einer Abfragehistorie.
DNSViz begünstigt diesen Übergang, weil es strukturiert und mit zugeordneter Zeit erfasst und analysiert. Forschende können Zustände gruppieren, vergleichen und wiederkehrende Fehler untersuchen. Der öffentliche Dienst und automatische Läufe schaffen so eine sekundäre Infrastruktur: ein Gedächtnis dafür, wie DNSSEC in der Praxis funktioniert.
Historische Daten erfordern Sorgfalt. Ein Schnappschuss kann eine Rotation erfassen, die Minuten später korrigiert wurde, und die am häufigsten abgefragten Namen können überrepräsentiert sein. Die Aufbewahrung entscheidet, welche Geschichten überleben. Die Konsistenz der Methode ist wertvoll, macht die Stichprobe aber nicht zu einem repräsentativen Zensus.
Die Studie von 2025 zeigt, was ein kohärenter Korpus offenbaren kann
Die Forschung von 2025 nutzte eine große Sammlung von DNSViz-Ergebnissen aus den Jahren 2020 bis 2024, um DNSSEC-Fehler in großem Maßstab zu untersuchen. Ihr Wert liegt darin, die isolierte Anekdote zu überwinden: Ein gemeinsamer Analyzer identifiziert wiederkehrende Kategorien und erlaubt die Frage, wie lange sie dauern und ob sie wiederkehren.
Sie zeigt auch, dass der öffentliche Dienst Messinfrastruktur ist. Nicht nur die Zahl der Schnappschüsse zählt, sondern die beigefügte Erklärung. Eine Menge von Erfolgs- oder Fehlschlagsetiketten würde weniger über Delegation, Signatur, Nichtexistenz oder Konsistenz aussagen. DNSViz liefert eine im Graphen fundierte Taxonomie.
Die Studie beschreibt nicht automatisch alle signierten Domains. Die Stichprobenentscheidungen definieren die Population. Namen, die nach einem Fehler übermittelt werden, können mehr Fehler enthalten als eine Zufallsstichprobe, und geplante Scans bringen eine weitere Verzerrung ein. Zahlen sind nur dann vertretbar, wenn erklärt wird, wie sie in den Korpus gelangt sind.
Anycast und der Beobachtungspunkt können zwei ehrliche Beobachtungen widersprechen lassen
Autoritative Anbieter kündigen dieselbe Adresse häufig von mehreren Standorten aus an. Zwei Beobachter können unterschiedliche Instanzen erreichen, obwohl sie dieselbe IP abfragen. Wenn die Standorte nicht synchronisiert sind, kann eine Sonde andere Schlüssel oder Signaturen sehen als ein Resolver in einem anderen Netz.
Auch Filterung, Fragmentierung und vorübergehender Verlust variieren. Ein System kann erneut versuchen und Metadaten sammeln, beansprucht aber keine Sicht auf alle Pfade. Das externe Ergebnis sollte als kontrollierte Beobachtung behandelt werden, die mit anderen Beweisen verglichen wird, nicht als allwissendes Fenster.
Die Lehre ist bei DNS besonders stark, weil der gemessene Dienst verteilt ist und das Messsystem selbst in einem anderen verteilten Netz lebt. Ein Unterschied sollte Fragen zu Ort, Zeit und erreichtem Server aufwerfen, bevor er zu einer Anschuldigung gegen ein Werkzeug oder einen Betreiber wird.
Caches bewahren alte Wahrheiten, nachdem sich die autoritative Konfiguration geändert hat
Resolver speichern Einträge, um Latenz und Last zu senken. Während einer Rotation können die autoritativen Server bereits eine neue, kohärente Kette veröffentlichen, während einige Resolver noch alte DS, DNSKEY oder RRSIG verwenden, bis die TTL abläuft. DNSViz kann den aktuellen Zustand zeigen, ohne wiederzugeben, was ein Nutzer hinter einem alten Cache sieht.
Auch das Gegenteil kann eintreten: Der Cache liefert eine gültige Kette, während der autoritative Zustand bereits gebrochen ist. Die Unterbrechung tritt allmählich auf, wenn Daten ablaufen; daher sind verstrichene Zeit und TTLs ebenso wichtig wie der Graph des Augenblicks.
Die Untersuchung muss autoritative Analyse und Resolver-Traces kombinieren. Einen Cache zu leeren prüft eine Hypothese, repariert aber nicht die Welt. Betreiber müssen den Zeitraum einplanen, in dem alte und neue Zustände nebeneinander bestehen, und vermeiden, das „aktuelle“ Ergebnis als unmittelbare universelle Erfahrung darzustellen.
Resolver-Richtlinie und Anchors bestimmen ein Ergebnis, das der Graph nicht vollständig vorhersagt
DNSViz arbeitet mit den erfassten Daten und den Regeln seiner Version. Ein Produktions-Resolver kann einen anderen Trust Anchor haben, einen Algorithmus ablehnen, aggressive Validierung verwenden oder einen früheren Zustand im Cache halten. Zwei Systeme können dieselben Daten unterschiedlich behandeln, ohne dass eines die Informationen falsch erfasst hat.
Die Unterscheidung ist entscheidend bei Algorithmuswechseln oder Fehlern, die eine bestimmte Population betreffen. Eine kohärente autoritative Kette garantiert nicht, dass eine alte Implementierung oder eine strengere Richtlinie sie akzeptiert; ein Cache kann weiter antworten, wenn der veröffentlichte Zustand bereits falsch ist.
DNSViz ist ein Referenzpunkt, kein universeller Emulator. Wenn Graph und Resolver voneinander abweichen, muss die Untersuchung den Anker, den Algorithmus, den Cache oder den Pfad finden, der den Unterschied erklärt.
Protokollschwere und geschäftliche Auswirkungen sind unterschiedliche Maße
Eine Warnung beschreibt eine technische Beziehung, nicht die Zahl betroffener Personen oder die Bedeutung des Dienstes. Ein Fehler bei einem kaum genutzten Namen kann unmittelbar geringe Wirkung haben; derselbe Defekt in einer Authentifizierungsdomain kann eine Organisation blockieren. Die Farbe enthält diesen Kontext nicht.
Eine scheinbar unbedeutende Warnung kann eine Unterbrechung vorwegnehmen, wenn eine Signatur abläuft oder das letzte gültige Objekt aus einem Cache verschwindet. Der Zustand kann heute mild und morgen schwerwiegend sein. Deshalb muss die Protokollevidenz mit Inventar, Verkehr, Abhängigkeiten und Zeitplan in Beziehung gesetzt werden.
Beide Maße zu trennen, verhindert, ein Problem kleinzureden, weil es noch funktioniert, oder übermäßig zu reagieren, weil der Graph rot ist. DNSViz klassifiziert den Zustand nach seinem Modell; die Organisation übersetzt diesen Zustand in Risiko.
DNSSEC-Gültigkeit prüft nicht den Rest des Anwendungspfads
Eine Domain mit perfekter Kette kann weiterhin unerreichbar sein – durch Filterung, einen ausgefallenen Server, ein abgelaufenes TLS-Zertifikat oder eine falsche Anwendungskonfiguration. DNSViz prüft diese Schichten nicht; es bestimmt die Konsistenz der beobachteten DNS-Authentifizierung.
Umgekehrt kann eine Anwendung vorübergehend mit gebrochenem DNSSEC funktionieren, wenn der Resolver nicht validiert oder einen Cache nutzt. Dieser scheinbare Erfolg beweist keine Sicherheit, sondern nur eine ungleiche Ausbreitung des Fehlers.
Der Graph sollte Teil einer Untersuchung sein, die auch Konnektivität, effektive Auflösung, TLS, Anwendungszustand und Nutzererfahrung prüft. Seine Stärke liegt darin, seinen Geltungsbereich gut zu begrenzen, nicht darin, eine End-to-End-Verfügbarkeit zu beanspruchen.
Der Graph gehört zur Änderungsprüfung, nicht erst zum Krisenanruf
Der wertvollste Einsatz liegt meist vor und nach geplanten Änderungen. Eine Rotation, ein Registrar-Transfer, ein Anbieterwechsel oder ein Multi-Signer-Deployment kann mit der lokalen Suite geprobt, der erwartete Graph gespeichert und akzeptable Zwischenzustände können definiert werden. Jeder Produktionsschritt wird mit diesem Plan abgeglichen.
Die Diagnose wird so zur Änderungskontrolle. Sie kann prüfen, dass der neue Schlüssel veröffentlicht ist, dass Signaturen existieren, dass die Verknüpfung zum Parent kohärent ist und dass Altes erst nach der Überlappung zurückgezogen wird. Ein Fehler pausiert den Vorgang, bevor die Nutzer ihn bemerken. Die Projektdokumentation erleichtert den automatisierten Einsatz, aber jede Entität muss ihre Freigabe und Wiederherstellung selbst gestalten.
Es ist nicht ratsam, alles auf ein rotes oder grünes Gate zu reduzieren. Einige Übergänge sind bewusst gemischt. Die sicherste Kontrolle dokumentiert die konkrete Regel, die beobachteten Objekte und den Grund, aus dem die verantwortliche Person den Zustand für akzeptabel hält.
Die Incident-Response verbessert sich, wenn alle Beteiligten auf dieselbe gebrochene Kante zeigen
Ein Vorfall kann Domain-Inhaber, DNS-Anbieter, Registrar, Registry, Resolver und Anwendung betreffen. Jeder sieht einen Teil und kann behaupten, dass seine Komponente gesund ist. Der Graph schafft einen gemeinsamen Gegenstand: Er kann korrekte Schlüssel mit einem alten DS zeigen oder einen Server ohne die Signatur, die bei den anderen vorhanden ist.
Der gemeinsame Beweis beseitigt keine Zuständigkeitsgrenzen. Der Registrar kann den Parent aktualisieren, ohne den Signer zu kontrollieren; der Anbieter kann fehlerhaft gelieferte Daten korrekt veröffentlichen; der Resolver kann zuerst erkennen, ohne reparieren zu können. Der Prozess muss die gebrochene Beziehung demjenigen zuordnen, der handeln kann, und anschließend vom Pfad des Nutzers aus verifizieren.
Die anfängliche Beobachtung, die Änderung, den Wiederherstellungszeitpunkt und die Cache-Dauer aufzubewahren, ergibt eine nützlichere Nachbetrachtung als zu sagen: „Das DNS ist ausgefallen.“ Sie identifiziert den Mechanismus und die Kontrolle, die versagt haben.
Sichere Automatisierung braucht Evidenz, Freigabe und Rollback
Diagnose und Korrektur zu verbinden ist verlockend: einen DS entfernen, einen Schlüssel erneut veröffentlichen oder einen Anbieter zurücksetzen, wenn der Graph rot wird. Einige Aufgaben lassen sich in gut kontrollierten Umgebungen sicher automatisieren. DNSViz tritt jedoch nicht als automatische Reparatur auf – eine kluge Grenze.
Änderungen durchlaufen Systeme, die selten eine atomare Transaktion teilen. Eine API akzeptiert, bevor alle Parents veröffentlichen, eine Plattform deployt regionsweise, und ein Rollback trifft auf Caches, die bereits den neuen Zustand enthalten. Kontrollpunkte, Fristen, explizite Autorität und der Nachweis, dass der frühere Zustand weiterhin nutzbar ist, sind nötig.
Ein vernünftiges Design lässt DNSViz beobachten und einen anderen Workflow entscheiden. Hochriskante Aktionen erfordern Freigabe, risikoarme Prüfungen können kontinuierlich laufen. Das Ziel ist, eine technische Klassifikation nicht mit der Erlaubnis zu verwechseln, Infrastruktur mehrerer Organisationen zu verändern.
Offener Code macht die Methode überprüfbar, nicht automatisch ihre Kontinuität
Der öffentliche Code erlaubt es, die Analyse lokal zu installieren, anzupassen und auszuführen, ohne einen Dienst zu kaufen. Er senkt Barrieren, öffnet die Logik für die Prüfung und bietet eine Alternative, wenn der öffentliche Endpunkt nicht verfügbar ist.
Aber der Code pflegt keine Abhängigkeiten und interpretiert keine neuen Normen. Python, Bibliotheken, Renderer und DNSSEC-Praktiken ändern sich. Jemand muss Tests aktualisieren, Vorfälle bearbeiten und Versionen veröffentlichen. Die Version von 2025 und die Verfügbarkeit im August 2026 belegen Aktivität, keine unbegrenzte Kapazität.
Die Unterscheidung fasst die Philosophie des Projekts zusammen: Sichtbarkeit ermöglicht wissensbasiertes Handeln, handelt aber nicht von selbst. Das Repository macht die Pflege beobachtbar; Menschen und Institutionen müssen sie tragen.
Eine kleine Basis von Maintainern konzentriert Wissen, das viele Betreiber nutzen
Die Governance dreht sich um Deccio, Mitwirkende im Repository und den Betrieb von DNS-OARC. Eine Stiftung, ein Rat oder ein kommerzielles Produkt, das sich ausschließlich dem Projekt widmet, wurde nicht identifiziert. Die schlanke Struktur funktioniert seit mehr als einem Jahrzehnt, veröffentlicht aber weder eine vollständige Maintainer-Liste noch einen Nachfolgeplan.
Das Risiko ist relevant, weil die Qualität von angesammeltem Urteilsvermögen abhängt. Ein neuer Algorithmus oder ein Multi-Signer-Fall erfordert Entscheidungen zu Darstellung, Schweregrad und Kompatibilität, nicht nur Programmierung. Dieses Wissen kann dokumentiert und verteilt werden, bleibt aber konzentriert, wenn das Review von sehr wenigen Personen abhängt.
Es gibt keine Evidenz für ein unmittelbares Scheitern. Das Risiko besteht darin, dass die operative Bedeutung schneller wächst als Governance und Ressourcen. Deshalb sollten neben den technischen Neuerungen Versionen, Beiträge, die Unterstützung durch DNS-OARC und die Klarheit der Rollen beobachtet werden.
DNSViz hat keinen einzelnen Wettbewerber, weil DNS-Fehler mehrere Schichten haben
Betreiber können dig, drill oder delv für exakte Einträge nutzen, Zonemaster für breitere Zonentests, Internet.nl für Compliance, RIPE Atlas für verteilte Messungen und Resolver-Logs für reales Verhalten. DNSViz zeichnet sich dadurch aus, dass es die DNSSEC-Authentifizierungs- und Delegationsbeziehungen grafisch erklärt.
Jedes Werkzeug beantwortet eine andere Frage. Befehle zeigen Details, breite Suites erkennen Transport- oder Richtlinienprobleme, Sonden ergänzen Geografie, und Logs offenbaren konkreten Cache und konkrete Richtlinie. DNSViz besetzt den Zwischenraum: Es verwandelt die kryptografische Kette in einen zwischen Teams diskutierbaren Gegenstand.
Die Wahl ist kumulativ. Auf eine Warnung folgen direkte Abfragen, Traces und die Prüfung der Zone. Der Graph funktioniert besser als Untersuchungskarte denn als Argument, die übrigen Instrumente zu verwerfen.
Das Projekt macht kryptografische Infrastruktur lesbar, ohne ihre Kontrolle zu beanspruchen
DNSSEC verspricht authentifizierte Daten durch verteilte Entscheidungen: Schlüssel erzeugen und schützen, Signaturen erneuern, korrekte DS veröffentlichen, Server synchronisieren und in den Resolvern validieren. Ein verteiltes Protokoll verteilt auch seine Fehlerarten.
DNSViz macht diese Verteilung lesbar. Es betreibt weder die Root, ein Registry, einen Registrar, eine autoritative Flotte noch den Resolver des Nutzers. Es beobachtet veröffentlichte Evidenz und erklärt, wie sie aus seiner Sicht zusammenpasst. Es kann den Vorfall verkürzen, indem es zeigt, wohin man schauen muss, aber eine andere Partei muss reparieren.
Das ist eine bescheidenere und dauerhaftere Aussage als ein Automatisierungsslogan. Infrastruktur verbessert sich, wenn sie Beobachtung von Autorität, Diagnose von Behebung und Modell von Realität unterscheidet. DNSViz besteht fort, weil es diese Grenzen ebenso zeigt wie die Kette.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten