
ملخص
- DNSViz هو مشروع مفتوح المصدر لتشخيص وتحليل وقياس DNS و DNSSEC، أنشأه وطوّره بشكل أساسي Casey Deccio. تدير DNS-OARC النسخة العامة على dnsviz.net، لكن استضافة الخدمة لا تعني السيطرة على جميع قرارات البرنامج.
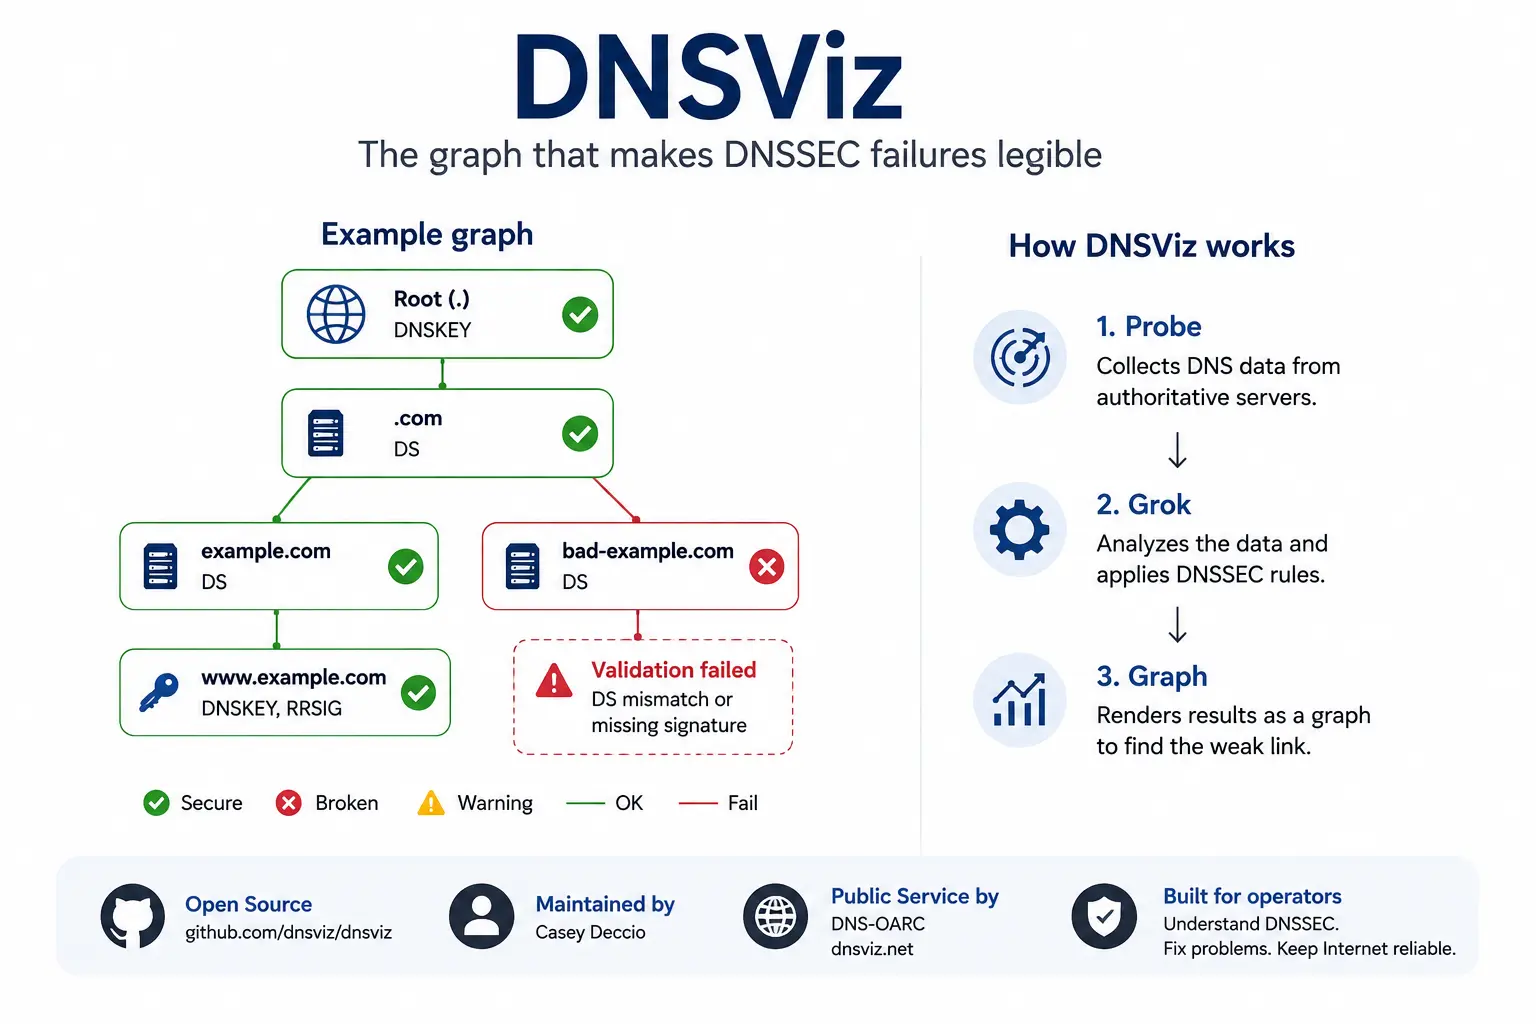
- مخرجاته المميزة هي رسم بياني لعلاقات المصادقة والتفويض. يربط سجلات DS الخاصة بالأب، ومفاتيح DNSKEY للابن، وتوقيعات RRSIG، وفحوصات NSEC أو NSEC3 لإظهار أي رابط يبدو مفقودًا أو قديمًا أو غير متسق أو غير صالح تشفيريًا.
- DNSViz هو مجموعة أدوات وليست مجرد موقع ويب. يفصل تدفق سطر الأوامر بين الجمع والتحليل والتمثيل عبر
probeوgrokوgraph، مما يسمح بالاحتفاظ بالملاحظات وأتمتة الفحوصات والعمل من نقاط مراقبة خاصة أو خاضعة للتحكم. - النتيجة دليل على مكان وزمان محددين، وليست شهادة شاملة. يمكن أن تؤدي Anycast ونظام DNS ذو الأفق المنقسم وذاكرات التخزين المؤقت ونقاط الثقة وسياسات الخوارزميات وفقدان الحزم المؤقت وحالات التدوير سريعة التغير إلى ملاحظة مختلفة في موقع آخر.
- لا يقوم DNSViz بإصلاح المنطقة تلقائيًا، والتحذير لا يحدد وحده تأثير الأعمال. الرسم الأخضر لا يضمن نجاح جميع المحللات؛ والأحمر يصف حالة تقنية، لا نية خبيثة.
- وسّعت نسخة أبريل 2025 تحليل عمليات النشر متعددة الموقّعين، وإشارات CDS وCDNSKEY، واتساق الاستجابات السلبية وغيرها من الحالات التشغيلية الحديثة. تعكس هذه التغييرات التعقيد المتزايد لعمليات ترحيل المزودين وأتمتة العلاقة بين الأب والابن.
- كما أن التشخيصات العامة المتكررة أنتجت مصدرًا للبحث. استخدمت دراسة أكاديمية عام 2025 مجموعة كبيرة من لقطات DNSViz من 2020 إلى 2024 لدراسة أخطاء DNSSEC على نطاق واسع، رغم أن العينة تظل مشروطة بالأسماء المرسلة وجدولة الفحوصات والاحتفاظ بها.
- يكتسب DNSViz أهميته لأنه يقدم لمشغلي النطاقات ومزودي الخدمات الموثوقة والمسجلين والسجلات وفرق المحللات تفسيرًا مشتركًا للفشل. وستعتمد قيمته طويلة الأجل على استمرارية الإصدارات وتتابع المشرفين وسياسات الخدمة الشفافة واستخدامه إلى جانب سجلات المحللات وأدوات التفاصيل وملفات التغيير.
عندما يظهر نطاق آمن فجأة كـ«bogus»
عادةً ما يصل فشل DNSSEC إلى المشغل كحكم مضغوط. يعلّم محلل تحقق الاستجابةَ بأنها bogus، أو يتوقف تطبيق عن حل اسم، أو تعلن المراقبة أن نطاقًا موقعًا لم يعد قابلاً للوصول. قد تكون الرسالة صحيحة تقنيًا ومع ذلك قليلة الفائدة: فهي تقول إن سلسلة براهين لم تتحقق، لكنها لا تحدد فورًا أي منظمة أو سجل أو لحظة تغيير سببت القطع.
تنشأ الصعوبة من المسؤولية الموزعة. تنشر منطقة الأب معلومات الابن؛ وينشر الابن المفاتيح والتوقيعات؛ وتسلّم الخوادم الموثوقة البيانات؛ وتطبق المحللات الاستدعائية نقاط الثقة والسياسة المحلية. قد يبطل DS قديم في الأب ابنًا موقعًا بشكل صحيح؛ وقد يفسد توقيع منتهي تفويضًا صحيحًا؛ وحتى الاستجابة السلبية قد تفشل رغم أن الاسم غير موجود فعلاً.
يوسّع DNSViz هذا الحكم ليصبح تفسيرًا قابلًا للفحص. يجمع البيانات الموثوقة، ويعيد بناء العلاقات، ويحدد النقاط التي يبدو أن السلسلة المرصودة تفشل عندها. إنه لا يبسّط البروتوكول حتى يزيل حدوده التقنية والإدارية؛ بل يجعل التعقيد مرئيًا بما يكفي لتحديد ما يجب فحصه لاحقًا.
DNSSEC يوزع قرارًا بين عدة منظمات
تعبر دقة DNS بالفعل عدة أنظمة، لكن DNSSEC يضيف اعتمادًا تشفيريًا إلى الاعتماد الإداري. لا يفوّض الأب والابن السلطة فحسب: بل يجب أن ينشرا كائنات تبقى علاقتها الرياضية متسقة أثناء تغييرات المفاتيح وترحيل المزودين وأعمار ذاكرة التخزين المؤقت. لا يسيطر أي طرف بالضرورة على المسار كله، ولذلك قد يستمر الفشل حتى لو اعتبرت كل منظمة مكوّنها صحيحًا.
يعبّر الأب عادة عن دوره بواسطة DS يحدد ملخص مفتاح الابن. ينشر الابن DNSKEY ويوقّع مجموعات سجلاته بواسطة RRSIG. يتبع المحلل المتحقق هذه البراهين من نقطة ثقة مُعدّة حتى الاسم المطلوب. التوزيع مقصود، وتعتمد موثوقيته على التشفير بقدر ما تعتمد على التنسيق التشغيلي اليومي.
لهذا تتحول حوادث DNSSEC غالبًا إلى نزاعات حول المسؤولية. قد يكون المسجل قد أرسل تغييرًا، والسجل لم ينشره بعد، والمزود أدخل مفاتيح جديدة، والمحلل يحتفظ ببيانات سابقة. لا يحل DNSViz العقد بينهم، لكنه يضع السجلات المرصودة وعلاقاتها في إطار واحد، أكثر فائدة من تبادل مخرجات أوامر معزولة.
البروتوكول هو بالفعل رسم بياني، رغم أن الأدوات تطبعه كأسطر
أدوات DNS التقليدية لا غنى عنها لأنها تعرض السجلات والتفاصيل الدقيقة. لكن مخرجاتها غالبًا خطية: استعلام واستجابة في كل مرة. يجب على المشغل إعادة بناء الاعتماد بين التفويض والمفاتيح والتوقيعات وبراهين عدم الوجود ذهنيًا. في عملية تدوير أو ترحيل بين عدة مزودين، تصبح إعادة البناء هذه صعبة.
يعالج DNSViz الاعتماد باعتباره الكائن الأساسي. تتحول الأسماء والمفاتيح ومجموعات السجلات وعلاقات الثقة إلى عقد وحواف، وتُثبّت التحذيرات على الرابط ذي الصلة. الطبقة البصرية ليست زخرفة: فهي تمثل البروتوكول بالشكل الذي يتقدم به التحقق وتُظهر لماذا قد لا يشكل سجل صالح بمعزل عن غيره مسارًا كاملاً.
يغيّر الرسم أيضًا المحادثة بين المتخصصين والمشغلين العامين. يقدم كائنًا مشتركًا يمكن فتحه حتى التفاصيل دون مطالبة الجميع بالبدء من التدوين التشفيري. هناك حدود: تنتج المناطق المعقدة مخططات كثيفة، ويجب ألا يأمر اللون أبدًا بتغيير في الإنتاج. المكسب ليس إلغاء الخبرة، بل توجيهها بدقة أكبر.
سجل DS هو وعد الأب بشأن الابن
يُعد DS أحد أصغر كائنات DNSSEC وأكثرها حسمًا. يُنشر في منطقة الأب ويحدد ملخصًا مشتقًا من DNSKEY للابن، رابطًا بين معلومات الأب الموثقة ومواد التوقيع الخاصة بالابن. إذا توقف الملخص أو معرّف المفتاح أو الخوارزمية عن التطابق، فقد تنكسر السلسلة رغم أن المنطقتين ما زالتا تستجيبان بشكل طبيعي.
يظهر عدم التطابق أثناء استبدال المفاتيح أو الترحيل أو الاسترجاعات غير المكتملة. قد يسحب الابن مفتاحًا قبل أن يحذف الأب سجل DS؛ وقد ينشر الأب السجل الجديد قبل أن تعرض جميع الخوادم الموثوقة المفاتيح المتوقعة. يجعل الانتشار وذاكرة التخزين المؤقت كل مراقب يرى مرحلة مختلفة. يقارن DNSViz بين DS وDNSKEY ليبين ما إذا كان وعد الأب يطابق الحالة الحالية للابن.
لا يعرف الرسم الجدول الزمني الذي خطط له المشغل. قد يكون التداخل المؤقت مقصودًا، والتناقض المستمر قد يكون خطأً. يُظهر DNSViz ما تنطوي عليه البيانات المنشورة، لكنه لا يستنتج جميع خطط الصيانة ولا عمليات المسجل. لذلك يجب قراءته إلى جانب تذكرة التغيير ووثائق المزود والمدة المتوقعة للتدوير.
مفاتيح DNSKEY توزع وظائف التوقيع دون إزالة المخاطر التشغيلية
قد تنشر منطقة موقعة عدة مفاتيح DNSKEY لوظائف مختلفة أو لمراحل تدوير. بعض المفاتيح يوقّع البيانات وأخرى تحمي مجموعة DNSKEY حسب النموذج. التعدد ليس مريبًا بحد ذاته: فهو يفصل الوظائف ويسمح باستبدال المفاتيح دون كسر الثقة بشكل مفاجئ.
التحدي هو إبقاء جميع الكائنات ذات الصلة متسقة. يجب أن تأتي التوقيعات من المفاتيح المتوقعة، ويجب أن تدعم المحللات الخوارزميات، ويجب أن يحتفظ DS الخاص بالأب بمسار صالح. تحتاج المفاتيح والتوقيعات القديمة إلى تداخل زمني كافٍ لتنتهي صلاحية ذاكرة التخزين البعيدة. يجمع DNSViz هذه الكائنات في نموذج واحد بدلاً من مطالبة بمقارنة يدوية لعدة استعلامات.
تكون الوظيفة مفيدة بشكل خاص عندما لا تعتمد المنطقة على منصة واحدة. يمكن للرسم أن يكشف مجموعات مختلفة على خوادم مختلفة، لكنه لا يعرف دائمًا ما إذا كان الاختلاف مقصودًا. قد يصف الدليل نفسه ترحيلًا متدرجًا أو تأخير مزامنة أو عطلًا فعليًا. السياق التشغيلي يفصل بين التشخيص والحكم.
صلاحية RRSIG تعتمد على الساعة والتغطية والمفتاح المناسب
يعلن RRSIG أن مجموعة معينة وُقعت بخوارزمية ومفتاح، ويتضمن لحظتي بداية وانتهاء. التحقق ليس مجرد حساب: يجب أن يغطي التوقيع البيانات المتوقعة، ويجب أن يكون المفتاح متاحًا ومرتبطًا بالثقة، ويجب أن تقع الملاحظة ضمن النافذة الزمنية.
يجعل الوقت DNSSEC يعتمد على انضباط صارم. تنتج ساعة غير صحيحة توقيعات غير صالحة بعد أو منتهية بالفعل؛ ويترك النشر المتأخر بيانات جديدة دون توقيعها؛ وقد يُظهر التدوير توقيعات من مفتاح غائب على بعض الخوادم. يفحص DNSViz هذه العلاقات ويضع الدليل الزمني بجوار مسار المصادقة.
الطابع الزمني للنتيجة جزء من التشخيص. قد يكون رسم سابق للانتهاء وآخر لاحق وصفين صحيحين لحالتين مختلفتين. يجب على المشغلين حفظ الوقت ومقارنته بسجلات التوقيع والنشر وتكرار التحليل قبل التصرف بناءً على لقطة قديمة.
NSEC و NSEC3 تجعلان الغياب قابلًا للإثبات وتجعلان تفسير الفشل أصعب
يجب أن يوثق DNSSEC أيضًا الادعاء بأن اسمًا أو نوعًا غير موجود. يقوم NSEC و NSEC3 بذلك من خلال وصف فترات أو علاقات مشفرة داخل المساحة الموقعة. بدون هذا البرهان، يمكن تزوير استجابة سلبية لإخفاء سجل حقيقي. إنه جزء أساسي من البروتوكول، وبالنسبة لكثير من المشغلين أحد أقل الأجزاء ألفةً حتى يفشل.
قد يكون البرهان غير صحيح لأن الفاصل لا يغطي الاستعلام، أو ينقص توقيع، أو لا تتطابق معاملات NSEC3، أو يتفاعل opt-out مع التفويض بشكل غير متوقع. يبدو العرض كأنه «غير موجود» بسيط، لكن المحلل يصنفه وفق الأدلة. يحلل DNSViz هذه السجلات في نفس الرسم الذي يحلل المصادقة الإيجابية.
يساعد التمثيل البصري لأن الخطأ في العلاقة بين الاستعلام ومنطقة الأسماء المغطاة. ومع ذلك، فهو لا يلغي جميع قرارات السياسة. يخلق opt-out وبعض التفويضات تعقيدًا مشروعًا، وقد تفرض المحللات قواعد مختلفة. الاستجابة الصحيحة هي الفحص، وليس افتراض أن كل تحذير استجابة سلبية يتطلب التصحيح نفسه.
بنى Casey Deccio أداة DNSViz حيث تلتقي نظرية البروتوكول بالارتباك التشغيلي
نشأ DNSViz من عمل Casey Deccio في بيئة أبحاث أمنية في Sandia National Laboratories. كانت الحاجة عملية: تشرح المعايير كيف يجب إنشاء الثقة، لكن المشغلين كانوا بحاجة لمعرفة لماذا يلتزم نشر حقيقي بتلك القواعد أو يخل بها. وثّق تقرير 2012 نموذجًا بصريًا، وليس مجرد أمر تحقق إضافي.
لا ينبغي اختزال المشروع في مسيرة Deccio المهنية كلها ولا الخلط بينه وبين كل مؤسسة لاحقة. في الوقت نفسه، ترتبط هندسته وصيانته ارتباطًا وثيقًا بمبدع رئيسي. لا يزال دليل DNS-OARC يميز بين تطوير وصيانة Deccio وتشغيل الخدمة من قبل المنظمة.
هذا التركيز قوة ومخاطرة. يستفيد النموذج المتسق من معرفة مستمرة ومن مشرف يفهم افتراضاته التاريخية. لكن أداة يستخدمها أطراف ثالثة تحتاج إلى توثيق ومراجعة وسبل ليفهم الآخرون الكود. القصة هي أيضًا قصة مشروع بحثي صغير يكتسب التزامات لم تكن رسمية عند نشأته.
حوّل عمل Sandia عام 2012 التحقق إلى نموذج تفسيري
ثبّت تقرير Sandia الفكرة التحريرية المركزية: النتيجة الآمنة أو غير الآمنة أقل قيمة من تفسير البراهين التي أنتجتها. مثّل المشروع المكونات والعلاقات حتى ينتقل المحلل من السلسلة العامة إلى السجلات التي تدعم كل حكم. وهكذا استطاع أن يخدم في الوقت نفسه الحوادث والتعليم والقياس.
عادةً ما تثبت النماذج الأولية مفهومًا دون أن تتحول إلى برنامج تشغيلي. كان على DNSViz دعم المزيد من البيئات والخوارزميات المتغيرة وجمع قابل للتكرار. كانت الواجهة الأصلية بدايةً، لا مواصفات مجمدة. فصل العمل اللاحق بين الملاحظة والتحليل والتمثيل ليصبح قابلاً لإعادة الاستخدام.
وفّرت Sandia السياق الأولي، لكنها لا ترعى المشروع ولا تتحكم فيه اليوم. دخلت لاحقًا في القصة جهة تشغيل عامة وانتماءات أكاديمية ومستودع مفتوح. السرد الدقيق هو خط برمجي مستمر عبر سياقات مؤسسية مختلفة.
حوّلت قابلية النقل صفحة ويب إلى بنية تحتية قابلة لإعادة الاستخدام
موقع الويب العام يسهل الوصول، لكنه لا يغطي جميع الاستخدامات. المناطق الداخلية غير مرئية من الإنترنت، وتتطلب خطوط المعالجة مخرجات قابلة للأتمتة، وقد يحتاج البحث إلى بيانات خام قبل تطبيق قاعدة جديدة. حوّلت قابلية النقل DNSViz من وجهة إلى مجموعة أدوات.
بين عامي 2013 و2014 أُعيد بناء المشروع ليكون أكثر قابلية للنقل والتوسع وعُرض في ورشة عمل لـ DNS-OARC. سمحت حزمة سطر الأوامر بتنفيذ التدفق خارج الموقع وفصلت بشكل أوضح بين البرنامج والخدمة العامة وبيانات الملاحظة.
قابلية النقل لا تضمن قابلية إعادة الإنتاج. تغيّر الإصدارات القواعد، وتغيّر الاعتماديات التمثيل، وتتقادم الملاحظات. تتطلب إعادة الإنتاج حفظ الإصدار ونقطة المراقبة والوقت والبيانات. تجعل البنية المعيارية ذلك ممكنًا، لكنها لا تحل محل انضباط المستخدم.
probeيسجل ما يقوله النظام الموثوق فعليًا
يستعلم الجمع التفويض والخوادم الموثوقة ليجمع NS وDS وDNSKEY وRRSIG وNSEC وNSEC3 والاستجابات ذات الصلة. إنه لا ينطلق فقط من حكم محلل؛ بل يحتفظ بالعناصر اللازمة لتفسير مسار الثقة المرصود.
يعتمد كل قياس نشط على اختيار الخوادم والمسارات والفقدان والأوقات وطرق العرض. يستطيع DNSViz إظهار عدم اتساق بين الاستجابات، لكنه لا يضمن أن كل غياب هو حالة مستمرة. غياب معلومة في تنفيذ واحد ليس بذاته دليلاً على أن المعلومة غير موجودة في أي نسخة.
فصل الجمع عن التحليل يسمح بحفظ لقطة ومراجعتها بعد تغير المنطقة. كما يتيح تطبيق عدة تحليلات على الدليل نفسه. لكي تحتفظ اللقطة بمعناها، يجب أن تحافظ على سياق كافٍ حول وقت الجمع وطريقته.
grokيحوّل الملاحظات إلى نموذج منطقي للاعتماديات
لا يصنف التحليل السجلات بمعزل عن بعضها. يربط التفويضات والمفاتيح والتوقيعات والبراهين السلبية ويفحص ما إذا كانت العلاقات تستوفي القواعد التي ينفذها ذلك الإصدار. تشير النتيجة ليس فقط إلى فشل التحقق، بل إلى أي رابط لا يصمد مع البيانات المرصودة.
يتضمن المنطق قرارات تقنية. تتطور الخوارزميات المدعومة والتدويرات وقواعد تعدد الموقعين ومعالجة حالات عدم الاتساق. قد يفسر إصدار قديم اللقطة نفسها بشكل مختلف. تتحسن المصداقية عندما تكون القواعد والإصدارات وحالات الاختبار مرئية.
لا يستنسخ النموذج جميع المحللات. قد تمتلك هذه الأخيرة نقاط ثقة مختلفة، أو تعطل خوارزميات، أو تحتفظ بذاكرة تخزين مؤقت غير موجودة في الملاحظة الموثوقة. يقدمgrokقراءة متسقة؛ وعلى المشغل مقارنتها بالمحلل والسياسة ذات الصلة.
graphيسمح بفحص السلسلة دون إخفاء السجلات
تحوّل مرحلة التمثيل التحليل إلى رسم بياني قابل للتنقل أو الحفظ. يقلل التمثيل البصري الجيد من جهد تتبع السلسلة ويحتفظ بتفاصيل كافية للتحقق من الحكم. يربط DNSViz المستويين بدلاً من استبدال الدليل بملاحظة مبسطة.
تُظهر العقد والحواف أي الكائنات توثق أو تفوّض؛ وتوجه التعليقات الانتباه إلى الرابط الإشكالي. يمكن للمشغل أن يبدأ من الكسر ثم يفتح السجلات والمفاتيح والتوقيعات. يكون هذا مفيدًا عندما تنتج عدة أسباب معقولة العرض نفسه.
قد تكون الرسوم البيانية كثيفة. ينتج التوقيع المتعدد والتدويرات المتداخلة والخوادم غير المتسقة تعقيدًا حقيقيًا. يجب ألا يكون الهدف إخفاءه لتجميل الصورة، بل المساعدة في اجتيازه وإبقاء استنتاج نقص الأدلة مفتوحًا.
DNS-OARC تحافظ على الخدمة العامة دون امتلاك المشروع بأكمله
لا يتحول التشخيص العام إلى بنية تحتية إلا إذا أبقاه أحد متاحًا، وحدّث الاعتماديات، واستجاب لسوء الاستخدام والأعطال. توفر DNS-OARC هذا المأوى لـ dnsviz.net وتربط الأداة بالمجتمع الذي يشغل الخوادم الموثوقة والمحللات.
حدود الحوكمة موثقة جيدًا. تقول DNS-OARC إن Casey Deccio يطور ويصون DNSViz بينما تشغل المنظمة النسخة العامة. كررت مناقشة عام 2021 هذا الفصل عند الحديث عن الدعم والخوارزميات. الاستضافة والصيانة وسلطة المعايير تعود إلى جهات مختلفة.
يمنع الفصل الإسنادات الخاطئة ويخلق احتياجات تنسيق. يتطلب تغيير الكود تحديث الخدمة؛ وقد يكشف حادث خدمة عن عطل برمجي. لا تُنشر ميزانية خاصة ولا اتفاقية مستوى خدمة كاملة ولا خطة تعاقب. تثبت قيمة نقطة النهاية أن هذه المهام تُنجز، رغم أن شروطها المؤسسية قليلة الوضوح.
نقطة النهاية العامة والمجموعة المحلية تجيبان على أسئلة مختلفة
يوفر الموقع نظرة خارجية سريعة دون تثبيت، ورسمًا يمكن مشاركته بين المنظمات أثناء حادث. لهذه البساطة أيضًا قيمة تربوية، وتقرّب سلسلة DNSSEC من أشخاص لن ينفذوا عدة استعلامات يدوية.
يفيد التنفيذ المحلي داخل الشبكات الخاصة، وفي فحوصات ما قبل النشر، وفي جداول متكررة، وفي حفظ البيانات الخام. كما يسمح بتثبيت الإصدار ودمج النتيجة مع سجلات التغيير. يجعل PyPI والتوثيق هذا الاستخدام ممكنًا دون تحويل DNSViz إلى خدمة مدفوعة.
الأمر ليس مجرد راحة مقابل تطور. توفر نقطة النهاية العامة استقلالًا عن البيئة الخاصة؛ بينما يرى المسبار المحلي أسماء ومسارات لا يمكن الوصول إليها من الخارج. يمكن لتحقيق متين استخدام كليهما ومقارنتهما بالمحلل الفعلي. قد تشير الاختلافات بدقة إلى الحد الذي يجب دراسته.
نتيجة DNSViz تنتمي إلى مكان وزمان
لكل قياس نشط نقطة مراقبة. يستعلم المسبار من شبكة محددة، ويصل إلى نسخ معينة، ويسجل الاستجابات عبر مسارات تلك اللحظة. يوزع DNS الخدمة ويضيف DNSSEC توقيعات زمنية وتفويضات في ذاكرة التخزين المؤقت. للرسم إحداثيات حتى لو عُرض كصورة واحدة.
يحدد هذا القيد النطاق بأمانة. يفسر DNSViz لماذا تبدو السلسلة المرصودة صالحة أو غير آمنة أو مكسورة وفق قواعده، لكنه لا يشهد أن كل محلل أو منطقة رأت الشيء نفسه. تكون النتيجة أكثر موثوقية عندما تحتفظ بالوقت والسياق.
على المشغلين جمع أدلة مقارنة: شبكة أخرى، سجلات موثوقة، آثار المحلل، وتنفيذ جديد بعد انتهاء ذاكرة التخزين المؤقت. هكذا يميزون بين حالة محلية أو عابرة أو منشورة على نطاق واسع. يبدأ الرسم هذه المقارنة؛ ولا ينهيها.
Anycast قد يجعل الخدمة الموثوقة تبدو كأنظمة متعددة
يعلن العديد من المزودين العنوان نفسه من عدة مواقع. يوجه التوجيه المستخدمين والمسبارات إلى مواقع مختلفة، مما يحسن المرونة والكمون، لكنه قد يكشف عن إصدارات أو بيانات أو ظروف غير متزامنة. يمكن لاسم خدمة واحد أن ينتج عدة حقائق تشغيلية.
يقارن DNSViz الاستجابات، لكن المسبار العام يصل فقط إلى النسخ التي يختارها التوجيه. قد يصل مستخدم آخر إلى موقع آخر، وقد يجعل الفقدان أو التصفية نسخة سليمة تبدو غائبة. هذه حدود متأصلة في القياس، وليست استثناءات.
إذا ظهر مفتاح أو توقيع على بعض الخوادم دون غيرها، فعلى المشغل مراجعة المزامنة بين المواقع والاختبار من عدة شبكات. يجعل DNSSEC الخلاف خطيرًا بشكل خاص لأن المحلل يطلب سلسلة صالحة للاستجابة التي يتلقاها.
نظام DNS ذو الأفق المنقسم يحدد حدود أي تشخيص عام
يقدم DNS ذو الأفق المنقسم استجابات مختلفة حسب الشبكة. قد يرى العملاء الداخليون أسماء وعناوين خاصة غير موجودة خارجًا. قد يكون التصميم مشروعًا، لكن المحلل العام لا يصف العرض الداخلي إلا إذا نُفذ بتفويض داخله.
قد لا تقول نتيجة خضراء خارجية شيئًا عن تطبيق داخلي؛ وقد تكون نتيجة حمراء غير ذات صلة باسم مخصص للداخل فقط. تسمح المجموعة المحلية بنقل نموذج التشخيص نفسه إلى المكان الذي يكون فيه العرض الخاص مرئيًا.
هناك أيضًا مسألة أمنية. قد تكون الأسماء والطوبولوجيا والمفاتيح الداخلية حساسة ولا ينبغي إرسالها إلى خدمة عامة بدافع الراحة. يحافظ التحليل المحلي على الاستعلامات والأدلة تحت السيطرة، وإن ظلت الأذونات ومعالجة البيانات مسؤولية المشغل.
الرسم الأخضر دليل، وليس شهادة عالمية للتوافر
يُظهر الرسم الصحيح أن العلاقات المرصودة تبدو متسقة. إنه دليل قوي على البيانات الموثوقة المجموعة، لكنه لا يثبت أن جميع المحللات تصل إلى النطاق. قد تنتج مسارات أخرى أو ذاكرة تخزين مؤقت أو نقاط ثقة أو سياسات خوارزمية أو أعطال شبكة تجربة مختلفة.
تطبق المحللات أيضًا قيودًا محلية: قد تعطل خوارزمية، أو تحتفظ باستجابة سلبية قديمة، أو لا تصل إلى موقع. تفشل التطبيقات بسبب النقل أو الشهادات أو الإعداد. يجب على DNSViz تقليص نطاق الفشل، لا رفض التقارير التي لا تطابق الرسم.
الصياغة الدقيقة هي أن السلسلة المرصودة تحققت من تلك النقطة، بذلك التحليل، وفي تلك الساعة. هكذا تُحفظ قيمة النتيجة دون تحويلها إلى ضمان غير موجود، خاصة عندما يُستخدم الرسم في نزاع بين مزودين.
الرسم الأحمر يحدد حالة، وليس مهاجمًا
يكشف DNSViz عن مواد غائبة أو قديمة أو غير متسقة أو غير صالحة، لكنه لا يحدد السبب. قد تنشأ سلسلة مكسورة من تدوير متسرع، أو تأخير مسجل، أو ترحيل غير مكتمل، أو عيب، أو هجوم. يقول برهان البروتوكول ما الذي فشل، لا من أراد النتيجة.
على فرق الأمان ألا تخلط بين الخطورة البصرية والإسناد. قد يكون التوقيع غير الصالح قد انتهت صلاحيته؛ وقد يتوافق DS غير متوقع مع تغيير مفوض. السجلات التاريخية وسجلات المسجل والسجلات الموثوقة والمسؤولون البشريون ضرورية قبل تصنيف الحادث.
يحمي هذا التمييز الدقة والتعافي. افتراض الهجوم قد يجمد ترحيلًا مشروعًا؛ وافتراض الخطأ قد يخفي تغييرًا عدائيًا. يقدم DNSViz اكتشافًا تقنيًا منظمًا لربطه بأدلة أخرى وتقليل التكهن.
نظام DNS متعدد الموقّعين يسهل اختيار المزود ويزيد كثافة التشخيص
قد تستخدم منطقة أكثر من موقع أو مزود موثوق لكسب المرونة أو دعم ترحيل أو تقليل الاعتماد. يجب على المشاركين نشر مفاتيح وتوقيعات وتفويض متوافقة. قد تكون الميزة التجارية مهمة، لكن الحالة التشفيرية تصبح أكثر توزعًا وتزداد الحالات الوسيطة المشروعة.
أضافت نسخة أبريل 2025 أو حسّنت التحليل متعدد الموقعين لمقارنة مجموعات التوقيعات والاستجابات الموثوقة. لا تجعل الوظيفة جميع البنى متكافئة؛ تنسق نماذج IETF المفاتيح والتوقيعات بطرق متعددة.
الرسم الكثيف لا يثبت أن التصميم خاطئ. إنه يُظهر أن المرونة تتطلب مزيدًا من التنسيق. يحتاج المشغلون إلى وظائف موثقة وتدويرات مجربة وطريقة واضحة للتمييز بين التداخل المخطط وانتقال متعثر. يعرض DNSViz الحالة؛ ويقدم الفريق النية.
عمليات ترحيل المزودين تخلق حالات مشروعة تشبه الأعطال
نادرًا ما يكون تغيير المزود الموثوق أو مزود التوقيع ذريًا. قد تظهر الخوادم والمفاتيح الجديدة قبل سحب القديمة، وقد يتغير DS الخاص بالأب بوتيرة مختلفة عن منطقة الابن. أثناء الانتقال تتعايش عدة مجموعات. أداة تتوقع الحالة النهائية فقط قد تصنف التداخل الآمن خطأً.
الخطر المعاكس هو أن تعلق حالة مؤقتة. قد يستمر مزود في تقديم مفتاح قديم، أو لا يصل تحديث المسجل إلى السجل، أو يسحب التراجع عناصر بترتيب خاطئ. يُظهر الرسم العلاقة كاملة بدلاً من إخفاء الكائنات العابرة خلف تسمية واحدة.
يجب أن يتبع التفسير خطة الترحيل. يمكن تسجيل المراحل المتوقعة وتنفيذ DNSViz قبل وبعد كل خطوة وحفظ المخرجات. التحذير المقبول لمرحلة معينة يصبح سببًا للتصعيد عندما يتجاوز المهلة المخطط لها. ربط التشخيص بحوكمة التغيير يجعله أكثر أمانًا.
CDS و CDNSKEY يؤتمتان التفويض، لكنهما ينقلان المخاطر إلى السياسة
يسمح CDS وCDNSKEY لمنطقة الابن بالإشارة إلى الأب بالتغييرات المطلوبة في مواد DS الخاصة بها. تقلل الآلية العمل اليدوي وقد تجعل التدوير على نطاق واسع أكثر موثوقية. كما تنقل الثقة إلى علاقة تلقائية: يجب على الأب أو المسجل أن يقررا متى وكيف يقبلان الإشارة.
يقارن DNSViz هذه السجلات بمفاتيح DNSKEY للابن وسجل DS المنشور من الأب. وسّعت نسخة أبريل 2025 التحليل ليبين ما إذا كان التحديث يبدو متسقًا أو غير مكتمل. تنفذ الأداة علاقات البروتوكول، لكنها لا تلزم سجلاً بتطبيق سياسة معينة.
تزيل الأتمتة نوعًا من التأخير وتخلق أسئلة تحكم: من يفوض الثقة الأولية، وكيف تُعالج إشارات الحذف، وماذا يحدث عند نشر غير متوقع. يجعل DNSViz الدليل مرئيًا، لكن الأمان يعتمد على سياسة الأب وإدارة مفاتيح الابن والقدرة على التحقيق قبل أن يتحول التغيير إلى انقطاع.
نسخة أبريل 2025 أدمجت أنماطًا حديثة في الرسم البياني
تتقادم الأداة عندما تتغير البنية التحتية أسرع من قواعدها. يستخدم DNSSEC اليوم خوارزميات أحدث، وعدة مزودين، وإشارات تلقائية، واستجابات سلبية أكثر تعقيدًا. عالجت نسخة أبريل 2025 جزءًا من هذه الفجوة بتحليل متعدد الموقعين وفحوصات CDS وCDNSKEY وتحسينات في اتساق الاستجابات السلبية.
تُظهر ملاحظات الإصدار وجود كود، لا أن جميع البيئات محدثة أو أن كل حالة حدية محسومة. قد يشغل dnsviz.net إصدارًا، وتتأخر الحزم المحلية، وتتبع التوزيعات جدولًا آخر. يُنصح بتسجيل إصدار كل نتيجة، خاصة عند مقارنة لقطة تاريخية بتشخيص حالي.
يُظهر النشر لماذا تعتمد الصلة على الاستمرارية. يستمر DNSSEC في التغير كنظام تشغيلي حتى مع معايير مركزية مستقرة. يجب على الأداة ترجمة النماذج المعتمدة فعلاً إلى منطق تشخيص، وهذه الترجمة عمل صيانة، لا أثر تلقائي للتصميم الأصلي.
اللقطات الزمنية الطولية تحوّل إصلاح الأعطال إلى قياس
يساعد الرسم في حادث؛ وتُظهر سلسلة كم يستمر الخطأ، وكيف يتقدم التدوير، وكم يستغرق الإصلاح. عندما تُلاحظ أسماء كثيرة مرارًا بنموذج متسق، تتحول المجموعة إلى مادة بحث وليس مجرد سجل استعلامات.
يفضل DNSViz هذا الانتقال لأنه يجمع ويحلل بشكل منظم مع وقت مرتبط. يستطيع الباحثون تجميع الحالات ومقارنة الأوضاع وفحص الأعطال المتكررة. تخلق الخدمة العامة والتنفيذات الآلية بذلك بنية ثانوية: ذاكرة لكيفية عمل DNSSEC عمليًا.
تتطلب البيانات التاريخية حذرًا. قد تلتقط لقطة تدويرًا صُحح بعد دقائق، وقد تكون الأسماء الأكثر استعلامًا ممثلة تمثيلاً زائدًا. يقرر الاحتفاظ أي القصص تبقى. اتساق المنهج قيّم، لكنه لا يحول العينة إلى تعداد تمثيلي.
دراسة 2025 تُظهر ما يمكن أن تكشفه مجموعة بيانات متسقة
استخدم بحث 2025 مجموعة كبيرة من نتائج DNSViz من 2020 إلى 2024 لدراسة أخطاء DNSSEC على نطاق واسع. قيمته في تجاوز الحكاية المعزولة: محلل مشترك يحدد فئات متكررة ويسمح بالسؤال عن مدتها وعودتها.
كما يُثبت أن الخدمة العامة بنية تحتية للقياس. لا يهم عدد اللقطات فحسب، بل التفسير المرفق. مجموعة تسميات نجاح أو فشل ستقول أقل عن التفويض والتوقيع وعدم الوجود والاتساق. يقدم DNSViz تصنيفًا مؤسسًا على الرسم.
لا تصف الدراسة تلقائيًا جميع النطاقات الموقعة. تحدد قرارات أخذ العينات المجتمعَ. قد تحتوي الأسماء المرسلة بعد فشل على أخطاء أكثر من عينة عشوائية، وتقدم الفحوصات المجدولة انحيازًا آخر. الأرقام لا يمكن الدفاع عنها إلا عند شرح كيفية دخولها إلى المجموعة.
Anycast ونقطة المراقبة قد تجعل ملاحظتين صادقتين مختلفتين
يعلن المزودون الموثوقون عادة العنوان نفسه من عدة أماكن. قد يصل مراقبان إلى نسخ مختلفة رغم استعلامهما نفس الـ IP. إذا لم تكن المواقع متزامنة، فقد يرى مسبار مفاتيح أو توقيعات مختلفة عن تلك التي يتلقاها محلل على شبكة أخرى.
تختلف أيضًا التصفية والتجزئة والفقدان المؤقت. قد يعيد النظام المحاولة ويجمع بيانات وصفية، لكنه لا يدعي رؤية جميع المسارات. يجب معاملة النتيجة الخارجية كملاحظة مضبوطة تُقارن بأدلة أخرى، لا كنافذة كليّة المعرفة.
الدرس قوي بشكل خاص في DNS لأن الخدمة المقاسة موزعة ونظام القياس يعيش في شبكة موزعة أخرى. يجب أن يفتح الاختلاف أسئلة حول المكان والوقت والخادم الذي تم الوصول إليه قبل أن يتحول إلى اتهام ضد أداة أو مشغل.
ذاكرات التخزين المؤقت تحتفظ بحقائق قديمة بعد تغيير الإعدادات الموثوقة
تحفظ المحللات السجلات لتقليل الكمون والحمل. أثناء التدوير، قد تنشر الخوادم الموثوقة بالفعل سلسلة جديدة متسقة بينما تستمر بعض المحللات في استخدام DS أو DNSKEY أو RRSIG سابقة حتى ينتهي TTL. قد يُظهر DNSViz الحالة الحالية دون إعادة إنتاج ما يراه مستخدم خلف ذاكرة تخزين مؤقت قديمة.
قد يحدث العكس أيضًا: تخدم ذاكرة التخزين المؤقت سلسلة صالحة عندما تكون الحالة الموثوقة مكسورة بالفعل. يظهر الانقطاع تدريجيًا مع انتهاء صلاحية البيانات، لذلك يكون الوقت المنقضي وقيم TTL بنفس أهمية الرسم الآني.
يجب أن يجمع التحقيق بين التحليل الموثوق وآثار المحللات. تفريغ ذاكرة تخزين مؤقت يفحص فرضية، لكنه لا يصلح العالم. على المشغلين تخطيط الفترة التي تتعايش فيها حالات قديمة وجديدة وتجنب تقديم النتيجة «الحالية» كتجربة شاملة فورية.
سياسة المحلل ونقاط ثقته تحدد نتيجة لا يتنبأ بها الرسم بالكامل
يستدل DNSViz بالبيانات المجموعة وقواعد إصداره. قد يمتلك محلل إنتاج نقطة ثقة أخرى، أو يرفض خوارزمية، أو يستخدم تحققًا صارمًا، أو يحتفظ بحالة سابقة في ذاكرة التخزين المؤقت. قد يعامل نظامان البيانات نفسها بشكل مختلف دون أن يكون أحدهما قد جمع المعلومات بشكل خاطئ.
التمييز حاسم في ترحيلات الخوارزميات أو الأعطال التي تصيب فئة معينة. السلسلة الموثوقة المتسقة لا تضمن قبول تنفيذ قديم أو سياسة أكثر صرامة لها؛ وقد تستمر ذاكرة التخزين المؤقت في الاستجابة عندما تكون الحالة المنشورة غير صحيحة بالفعل.
DNSViz نقطة مرجعية، لا محاكي شامل. عندما يختلف الرسم والمحلل، يجب على التحقيق تحديد نقطة الثقة أو الخوارزمية أو ذاكرة التخزين المؤقت أو المسار الذي يفسر الفرق.
خطورة البروتوكول وتأثير الأعمال مقياسان مختلفان
يصف التحذير علاقة تقنية، لا عدد الأشخاص المتأثرين ولا أهمية الخدمة. قد يكون لفشل في اسم قليل الاستخدام أثر فوري ضئيل؛ وقد يمنع العيب نفسه في نطاق مصادقة منظمة كاملة. اللون لا يتضمن هذا السياق.
قد ينذر تحذير يبدو صغيرًا بانقطاع عندما تنتهي صلاحية توقيع أو يختفي آخر كائن صالح من ذاكرة تخزين مؤقت. قد تكون الحالة خفيفة اليوم وخطيرة غدًا. لذلك يجب ربط دليل البروتوكول بالجرد وحركة المرور والاعتماديات والجدول الزمني.
فصل المقياسين يتجنب التقليل من مشكلة لأنها ما زالت تعمل، أو رد الفعل المفرط لأن الرسم أحمر. يصنف DNSViz الحالة وفق نموذجه؛ وترجم المنظمة هذه الحالة إلى مخاطرة.
صلاحية DNSSEC لا تفحص بقية مسار التطبيق
قد يبقى نطاق بسلسلة مثالية غير قابل للوصول بسبب التصفية أو خادم معطل أو شهادة TLS منتهية أو سوء إعداد التطبيق. لا يختبر DNSViz هذه الطبقات؛ إنه يحدد اتساق مصادقة DNS المرصودة.
على العكس، قد يعمل تطبيق مؤقتًا مع DNSSEC مكسور إذا لم يتحقق المحلل أو استخدم ذاكرة تخزين مؤقت. هذا النجاح الظاهري لا يثبت أمانًا، بل انتشارًا غير متساوٍ للفشل.
يجب أن يكون الرسم جزءًا من تحقيق يراجع أيضًا الاتصال والحل الفعلي وTLS وسلامة التطبيق وتجربة المستخدم. تكمن قوته في تحديد نطاقه جيدًا، لا في الادعاء بتوافر من الطرف إلى الطرف.
الرسم البياني ينتمي إلى مراجعة التغيير قبل نداء الأزمة
الاستخدام الأكثر قيمة غالبًا قبل وبعد التغييرات المخطط لها. يمكن تجربة تدوير أو نقل مسجل أو ترحيل مزود أو نشر متعدد الموقعين بالمجموعة المحلية، وحفظ الرسم المتوقع، وتحديد حالات وسيطة مقبولة. تُقارن كل خطوة إنتاج بهذه الخطة.
يتحول التشخيص هكذا إلى تحكم في التغيير. يمكن التحقق من نشر المفتاح الجديد، ووجود التوقيعات، واتساق الرابط مع الأب، وسحب القديم فقط بعد التداخل. يوقف الفشل العملية قبل أن يلاحظها المستخدمون. يسهل توثيق المشروع الاستخدام الآلي، لكن على كل جهة تصميم موافقتها واستعادتها.
لا ينبغي اختزال كل شيء في بوابة حمراء أو خضراء. بعض الانتقالات مختلطة عمدًا. يسجل التحكم الأكثر أمانًا القاعدة المحددة والكائنات المرصودة وسبب اعتبار المسؤول الحالة مقبولة.
تتحسن الاستجابة للحوادث عندما تشير جميع الأطراف إلى نفس الحافة المكسورة
قد يتضمن الحادث مالك النطاق ومزود DNS والمسجل والسجل والمحلل والتطبيق. يرى كل واحد جزءًا وقد يزعم أن مكوّنه سليم. ينشئ الرسم كائنًا مشتركًا: قد يُظهر مفاتيح صحيحة مع DS قديم أو خادمًا بدون التوقيع الموجود لدى الآخرين.
الدليل المشترك لا يلغي حدود السلطة. يستطيع المسجل تحديث الأب دون التحكم في الموقع؛ وقد ينشر المزود بيانات مسلّمة بشكل خاطئ جيدًا؛ وقد يكتشف المحلل أولاً دون أن يستطيع الإصلاح. يجب أن تربط العملية العلاقة المكسورة بمن يستطيع التصرف ثم التحقق بعد ذلك من مسار المستخدم.
حفظ الملاحظة الأولية والتغيير ولحظة التعافي ومدة ذاكرة التخزين المؤقت ينتج تحليلاً لاحقًا أكثر فائدة من قول «سقط الـ DNS». إنه يحدد الآلية والتحكم اللذين فشلا.
الأتمتة الآمنة تحتاج إلى أدلة وموافقة وتراجع
ربط التشخيص بالتصحيح مغري: حذف DS، أو إعادة نشر مفتاح، أو الرجوع عن مزود عندما يتحول الرسم إلى الأحمر. يمكن أتمتة بعض المهام بأمان في بيئات خاضعة للتحكم الجيد. ومع ذلك، لا يقدم DNSViz نفسه كإصلاح تلقائي، وهي حدود حكيمة.
تعبر التغييرات أنظمة نادرًا ما تشترك في معاملة ذرية. تقبل واجهة برمجة تطبيقات قبل أن ينشر جميع الآباء، وتنشر منصة حسب المناطق، ويواجه التراجع ذاكرة تخزين مؤقت تحتوي بالفعل على الحالة الجديدة. هناك حاجة إلى نقاط تحكم ومهل وسلطة صريحة وإثبات أن الحالة السابقة ما زالت قابلة للاستخدام.
التصميم المعقول يترك DNSViz يراقب وتيارًا آخر يقرر. تتطلب الإجراءات عالية المخاطر موافقة، ويمكن أن تكون الفحوصات منخفضة المخاطر مستمرة. الهدف هو عدم الخلط بين التصنيف التقني وإذن تعديل بنية تحتية لعدة منظمات.
الكود المفتوح يجعل المنهج قابلًا للفحص، وليس استمراريته تلقائية
يسمح الكود العام بتثبيت وتكييف وتنفيذ التحليل محليًا دون شراء خدمة. يقلل الحواجز، ويفتح المنطق للفحص، ويوفر بديلاً إذا لم تكن نقطة النهاية العامة متاحة.
لكن الكود لا يصون الاعتماديات ولا يفسر معايير جديدة. تتغير Python والمكتبات والمُصيّرات وممارسات DNSSEC. يجب على أحد تحديث الاختبارات وحل البلاغات ونشر الإصدارات. تُظهر نسخة 2025 والتوافر في أغسطس 2026 نشاطًا، لا قدرة غير محدودة.
يلخص التمييز فلسفة المشروع: الرؤية تجعل التصرف بمعرفة ممكنًا، لكنها لا تتصرف وحدها. يجعل المستودع الوصاية قابلة للملاحظة؛ ويجب على الأشخاص والمؤسسات دعمها.
قاعدة صغيرة من المشرفين تركز المعرفة التي يستخدمها العديد من المشغلين
تدور الحوكمة حول Deccio ومساهمي المستودع وتشغيل DNS-OARC. لم تُحدد مؤسسة أو مجلس أو منتج تجاري مخصص حصريًا للمشروع. عمل الهيكل الخفيف لأكثر من عقد، لكنه لا ينشر تعدادًا كاملاً للمشرفين ولا خطة تعاقب.
الخطر مهم لأن الجودة تعتمد على حكم متراكم. يتطلب خوارزمية جديدة أو حالة تعدد موقعين تقرير التمثيل والخطورة والتوافق، لا مجرد برمجة. يمكن توثيق هذه المعرفة وتوزيعها، لكنها تظل مركزة عندما تعتمد المراجعة على عدد قليل جدًا من الأشخاص.
لا يوجد دليل على فشل وشيك. الخطر هو أن تنمو الأهمية التشغيلية أسرع من الحوكمة والموارد. لذلك يجب مراقبة الإصدارات والمساهمة ودعم DNS-OARC ووضوح الأدوار إلى جانب المستجدات التقنية.
ليس لـ DNSViz منافس واحد لأن أعطال DNS لها عدة طبقات
قد يستخدم المشغلون dig أو drill أو delv لسجلات دقيقة؛ وZonemaster لاختبارات منطقة أوسع؛ وInternet.nl للامتثال؛ وRIPE Atlas للقياس الموزع؛ وسجلات المحللات للسلوك الفعلي. يتميز DNSViz بشرح علاقات المصادقة والتفويض في DNSSEC بيانيًا.
كل أداة تجيب عن سؤال آخر. تُظهر الأوامر التفاصيل، وتكتشف المجموعات الواسعة مشاكل النقل أو السياسة، وتضيف المسبارات الجغرافيا، وتكشف السجلات ذاكرة التخزين المؤقت والسياسة المحددة. يحتل DNSViz المساحة الوسيطة: يحوّل السلسلة التشفيرية إلى كائن قابل للنقاش بين الفرق.
الاختيار تراكمي. يُتبع التحذير باستعلامات مباشرة وآثار وفحص السجل. يعمل الرسم بشكل أفضل كخريطة تحقيق وليس حجة لاستبعاد الأدوات الأخرى.
المشروع يجعل البنية التحتية التشفيرية قابلة للقراءة دون المطالبة بالسيطرة عليها
يعد DNSSEC ببيانات موثقة عبر قرارات موزعة: توليد المفاتيح وحمايتها، وتجديد التوقيعات، ونشر DS صحيح، ومزامنة الخوادم، والتحقق في المحللات. يوزع البروتوكول الموزع أيضًا أنماط فشله.
يجعل DNSViz هذا التوزيع قابلاً للقراءة. إنه لا يشغل الجذر ولا سجلاً ولا مسجلاً ولا أسطولًا موثوقًا ولا محلل المستخدم. يراقب الأدلة المنشورة ويشرح كيف تتناسب من وجهة نظره. يمكنه تقصير الحادث بالإشارة إلى أين ننظر، لكن على طرف آخر الإصلاح.
إنه ادعاء أكثر تواضعًا وأطول عمرًا من شعار أتمتة. تتحسن البنية التحتية عندما تميز بين الملاحظة والسلطة، وبين التشخيص والمعالجة، وبين النموذج والواقع. يدوم DNSViz لأنه يُظهر هذه الحدود مع السلسلة في آن واحد.
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات