
Domínio principal
Segurança
Na faceta Domínio principal, Segurança grupos de inteligência são organizados por domínio principal para que os leitores possam acompanhar uma área de foco em infraestrutura da internet, governança, mercados de conectividade ou capital digital. A página reúne artigos relacionados, evidências públicas, instituições, empresas, pessoas, exposição regional, dependências operacionais e contexto de mercado que, de outra forma, poderiam estar espalhados por páginas de categorias separadas. Ela explica o domínio, a provável classe de atores, o contexto de mercado ou de governança e o material de origem que os leitores devem usar ao comparar sinais. Operadores, analistas e leitores de governança podem ver como o mesmo domínio aparece em eventos, perfis, mudanças de mercado, evidências de fontes públicas, dependências regionais e decisões de infraestrutura de ciclos mais longos ao longo do tempo.

Criadores
Barry O’Donovan: na CRA, o papel muda conforme o produto
Em RIPE 93, o desenvolvedor da INEX explicou como a Cyber Resilience Act pode atribuir papéis diferentes à mesma organização. Para quem opera redes, a classificação define quem responde pela segurança na cadeia de software.
Serviços em Nuvem da América do Norte
A Fortinet reservou US$ 1,93 bilhão em peças. A obrigação pelo excesso previsto é de US$ 30 milhões.
O hardware vendeu mais, mas a decisão de garantir componentes veio antes do pedido final do cliente. O balanço mostra uma aposta de fornecimento que cresceu rapidamente; a margem do produto já pagou parte do preço.

IETF
Quem guarda a chave da retomada do ECH?
Uma proposta de atualizações assinadas separa duas responsabilidades que a pressa para restabelecer uma conexão pode confundir: disponibilidade e privacidade.
Reportagens
O honeynet da APNIC soma 115%; pelo menos 2.869 IPs passaram por vários sensores
Em uma semana, a APNIC contou 98.958 IPs de origem únicos nos seis honeypots. Somadas, as linhas por sensor chegam a 113.299 registros de endereço-sensor. A diferença prova que milhares de IPs reapareceram em mais de um ponto.
Líderes
Alistair Woodman pediu verba; a EEF publica CVEs, mas não conta os reparos
Na captura de 30 de outubro, o índice da EEF mostrava 370 registros de CVE datados de 2026 e nove de 2025. No RIPE 93, Woodman disse que a IA acelerou a descoberta e pediu às empresas que financiem a segurança do ecossistema.
Tendências globais de serviços em nuvem
A Hexa pode seguir trabalhando com a equipe offline. Quem autoriza o reparo?
Tenable diz que a Hexa AI continua encontrando exposições e coordenando correções enquanto as equipes de segurança estão desconectadas. Na apresentação a investidores, a equipe aprova e a Hexa executa; falta saber qual regra vale para cada ação.
Tendências de telecomunicações nacionais da África
O Quênia contou 2,7 bilhões de eventos. Falta a unidade
O National KE-CIRT/CC registrou 2.696.335.021 eventos detectados entre julho e setembro de 2026. O relatório traz o total e seis subtotais redondos, mas não define o que é um evento nem liga uma detecção a um alerta, incidente ou serviço protegido.
Líderes
Uma série de avisos datados e sem assinatura: o que o registro publicado do CERT-MU não estabelece sobre Kaleem Ahmed Usmani
O centro nacional de resposta a incidentes cibernéticos da Maurícia publicou, em 2026, três documentos técnicos datados: uma nota de vulnerabilidade, um aviso e um alerta de segurança. Cada um traz número de referência, classe documental e data. Nenhum dos três nomeia uma pessoa.…
Arquivo de Caso
O remédio do Channel File 291 na CrowdStrike é uma lista de controles sem registro de testes
Duas frases citadas sobrevivem do texto da própria empresa sobre a causa raiz. O resto sobrevive apenas como resumo — e um controle anunciado ainda não é um controle demonstrado.
Tendências de serviços em nuvem na Europa e no Oriente Médio
Na pane da Yandex, nem toda visita indesejada parou
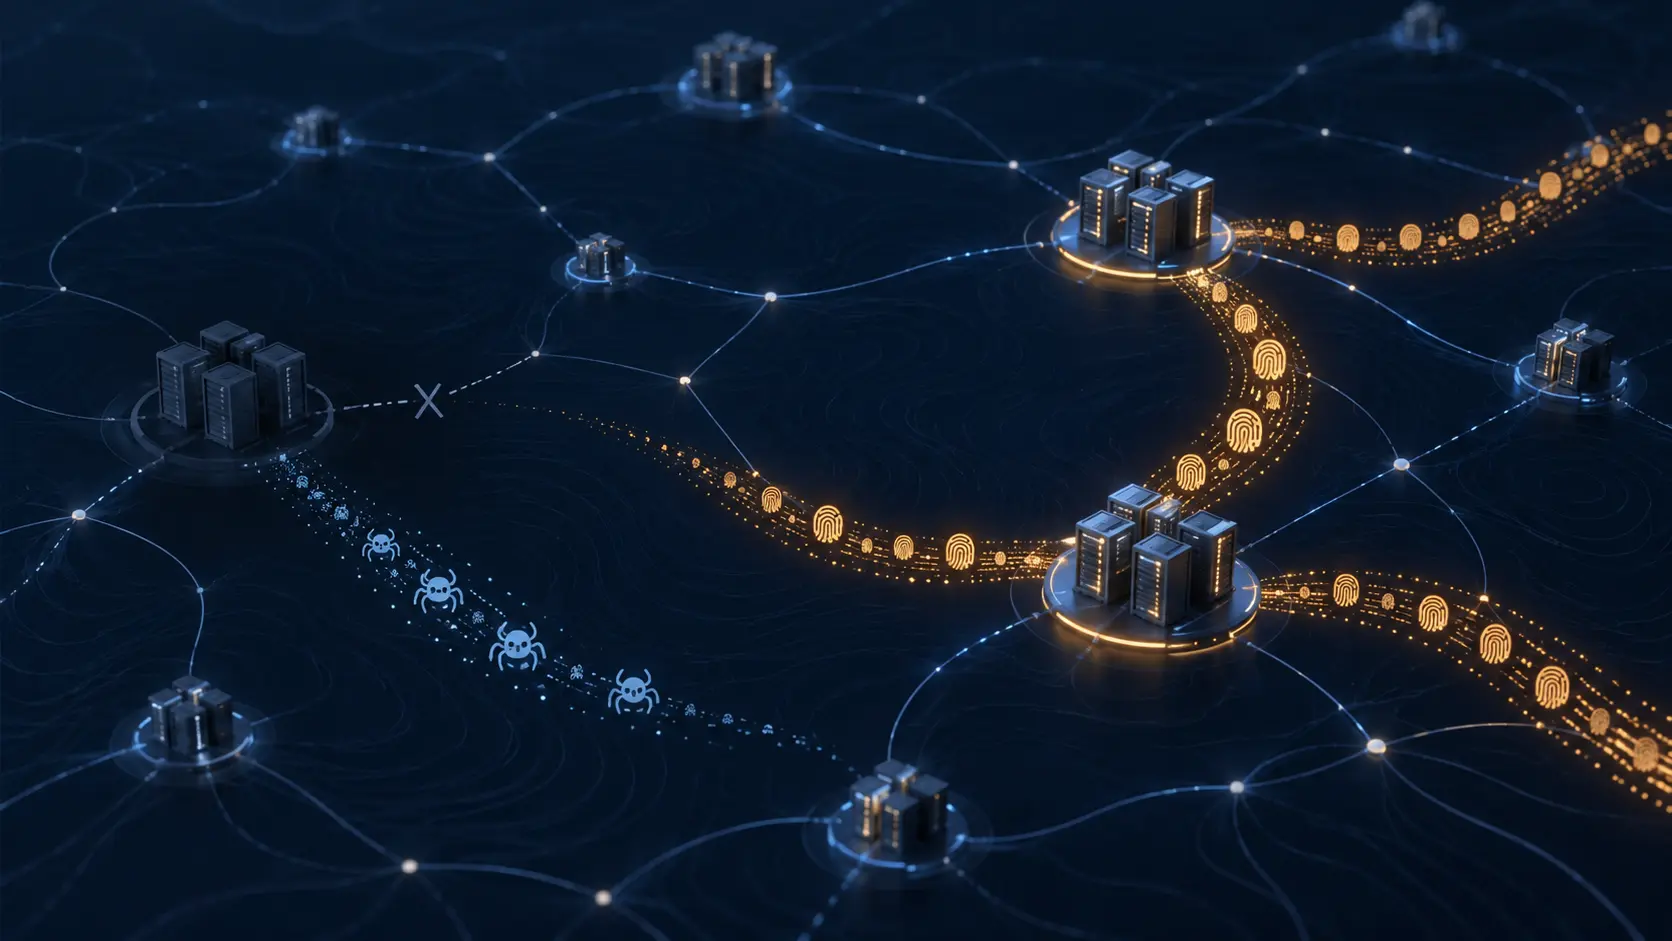
Os robôs que ajudam notícias a aparecer na busca perderam terreno. Em uma conta de apostas, porém, pedidos suspeitos continuaram chegando por outros provedores. A mesma pane teve consequências bem diferentes para quem estava do outro lado.
Serviços em Nuvem da América do Norte
A oferta da Proofpoint pela Varonis testará a ligação entre ameaças e acesso a dados
Um alerta só vira proteção efetiva quando a equipe consegue relacionar quem agiu, quais dados estavam ao alcance, que permissão tornou a ação possível e se a resposta realmente reduziu a exposição. A Proofpoint diz que a compra da Varonis pode aproximar essas peças. O negócio…

Reportagens
No FIRST junto à LACNIC 46, CEDIA deixa decisões críticas com pessoas
Uma sessão de 21 de outubro vai apresentar a triagem e a correlação de sinais do DALIA com apoio de IA, mas manter decisões críticas e contenção sob responsabilidade humana. O resumo ainda não explica como esse limite funciona.

IETF
O filtro encontrou a palavra. Não provou o que o remetente disse.
Uma correspondência pode nascer do texto visível, de uma fronteira MIME, de uma sequência ainda codificada ou de um OCR que outro servidor nem possui. O RFC 5173 define essas superfícies separadamente. O erro operacional começa quando o resultado booleano é promovido a…

IETF
O token filho era válido. A cadeia ainda precisava autorizá-lo.
Uma cadeia de delegação pode retirar o servidor de autorização de cada salto sem retirar a necessidade de autoridade. A proposta OAuth só funciona se toda chave, toda restrição e toda decisão local continuar verificável da raiz até o efeito.

IETF
O fabricante assinou as novas raízes. O servidor de entrega continuou sem autenticação.
Uma assinatura instalada de fábrica pode autorizar um pacote de CAs operacionais mesmo quando o dispositivo ainda não reconhece o servidor que o entrega. A solução só permanece segura se objeto, transporte, política local, nova sessão, emissão e resultado nunca forem reduzidos a…
IETF
A data parecia óbvia. A biblioteca ainda era parte da decisão.
Uma equipe lê um literal de data ou endereço e aprova o arquivo porque a intenção está clara. Só depois descobre que homologação e produção carregavam bibliotecas de extensão diferentes. O texto era idêntico; a revisão humana também. O que faltou no pacote de aprovação foi a…
IETF
O formato recusou a frase “urgente”. A urgência continuou fora dele
DUJ não aceita que um serviço esconda uma mensagem persuasiva ao lado da alteração DNS. Essa escolha protege a estrutura contra um tipo de pressão, mas não elimina a pressão da página, do e-mail ou da relação comercial. A decisão ainda precisa de contexto, autoridade e prova do…

IETF
A chave passou na validação; a relação comercial ainda precisava aprová-la
Uma equipe pode instalar um certificado novo, completar o handshake, validar a assinatura e receber um MDN perfeito. Ainda assim, se não houver registro de quem vinculou aquela chave ao parceiro certo, a operação terá comprovado a matemática antes de comprovar o mandato.

Arquivo de Caso
O inventário contou oito algoritmos. A operação ainda não podia contar oito capacidades
Uma planilha de migração pós-quântica tende a transformar identificadores em ativos: 37 existe, 38 existe, e assim por diante. Em 1º de outubro de 2026, porém, a revisão 05 de um Internet-Draft OpenPGP usava 37–44 para oito composições NIST/Brainpool enquanto o registro público…

IETF
A chave ACME foi trocada. A autorização DNS de ontem continua válida
A nova revisão do desafio DNS persistente do ACME separa duas ações que muitos painéis tratam como uma só. Girar a chave encerra a assinatura antiga; não necessariamente retira a autorização que aquela chave deixou registrada no DNS.