
インターネット運営・政策を担う機関における政策継続性・正当性・説明責任のシグナルを追跡します。
ガバナンス
ガバナンス
ガバナンスは、インターネット基盤に影響を与え得る機関、政策プロセス、標準化活動、レジストリ運用、説明責任をめぐる紛争、実装シグナルを追跡します。BTW.MEDIA は、公開された報道、出典に基づく分析、制度的背景、長期にわたるケースの継続報道を整理し、読者が世界のネットワークエコシステム全体で、意思決定のポイント、ガバナンス上のリスク、運用の継続性、正統性をめぐる論点、政策の結果を追えるようにしています。RIR や標準化団体、ICANN のプロセス、ネットワーク運用者グループ、公共政策に関わる主体、説明責任をめぐる紛争、裏付けとなる証拠を比較したい読者は、このページで、どのプロセスが単なる手続きに過ぎないのか、どのシグナルが運用上の前提を変え得るのか、どのコミュニティが影響を受けやすいのかを確認できます。
RIR監視ケースファイル番号資源コミュニティICANNIETFインターネット史ネットワーク運用者グループ

RIR監視、ケースファイル、番号資源社会、ICANN、IETF、インターネット史、NOG セッションを含みます。
表明された立場よりも、実施の証拠と機関の行動を重視します。
最新の報道
ガバナンスの最新情報
7,714件の記事

IETF
ピークには時刻がある。それでも15分間の順序は残らない
BMP の新しい統計形式は、同じ値を示す二つのスナップショットの間にあった変動を見えるようにする。しかし、その変動が一瞬だったのか、長く続いたのか、別の症状より先だったのかまでは復元しない。

インターネット史
TALIは相手がバージョン2だと決めつけられなかった――RFC 3094
TALI 2.0のゲートウェイが新しい管理操作を送るには、接続先が何を理解できるかを先に知る必要があった。RFC 3094はこれをプロトコル上の規則にする一方、IETF による技術審査を受けていないベンダー提案だと、異例なほど明確に記して公開された。

記事
RIPE NCCからAFRINICへの移行: 契約的裾野の解剖
2005年2月21日に運用は AFRINIC へ移ったが、法的な会員資格とサービス契約は同年12月31日まで RIPE NCC に残った。本稿は、この10か月余りの「二重構造」——運用権限と契約権限の分離——を、公文書と当時の告知文から再構成する。

ケースファイル
同じ番号に、二つの判定が存在した
署名検証画面に「41」と表示されたとき、その番号は何を証明するのか。2026年10月1日の時点では、OpenPGP の作業草案は41を ML-DSA と ECDSA の複合署名として記述していた。一方、IANA の公開レジストリは37から99までを未割り当てとしていた。番号を読めたこと、二つの暗号計算を終えたこと、そしてアプリケーションが結果を採用したことは、それぞれ別の判定である。
インターネット史
Foo は説明より先に RFC へ入っていた――RFC 3092
1971年の RFC 269は、`FOO`を`BAR`へ改名する例を何の注釈もなく置いた。2001年の RFC 3092が数えるころには、同じ語彙は RFC 全体の約7%に広がっていた。慣行は、説明する文書を待たずに定着していた。
IETF
サイトはゼロを通知した。それでも BGP の経路は残り得る
エッジメタデータ案の改訂は、ひとつのゼロ値をサイト全体の転送判断に変える。制御メッセージは短いが、どの経路とフローに効いたかを証明する仕事は短くならない。

インターネット史
RFC 3091のπマルチキャスト先は、IPv4アドレスではなかった
RFC 3091は、ストリーム、番号指定の UDP 応答、マルチキャストを使ってπを組み立てる構想を描いた。しかし、指定されたマルチキャストグループは有効な IPv4 アドレスとして表せず、文書中の TCP・UDP ポートも、運ぶ側のフィールドに収まらなかった。
インターネット史
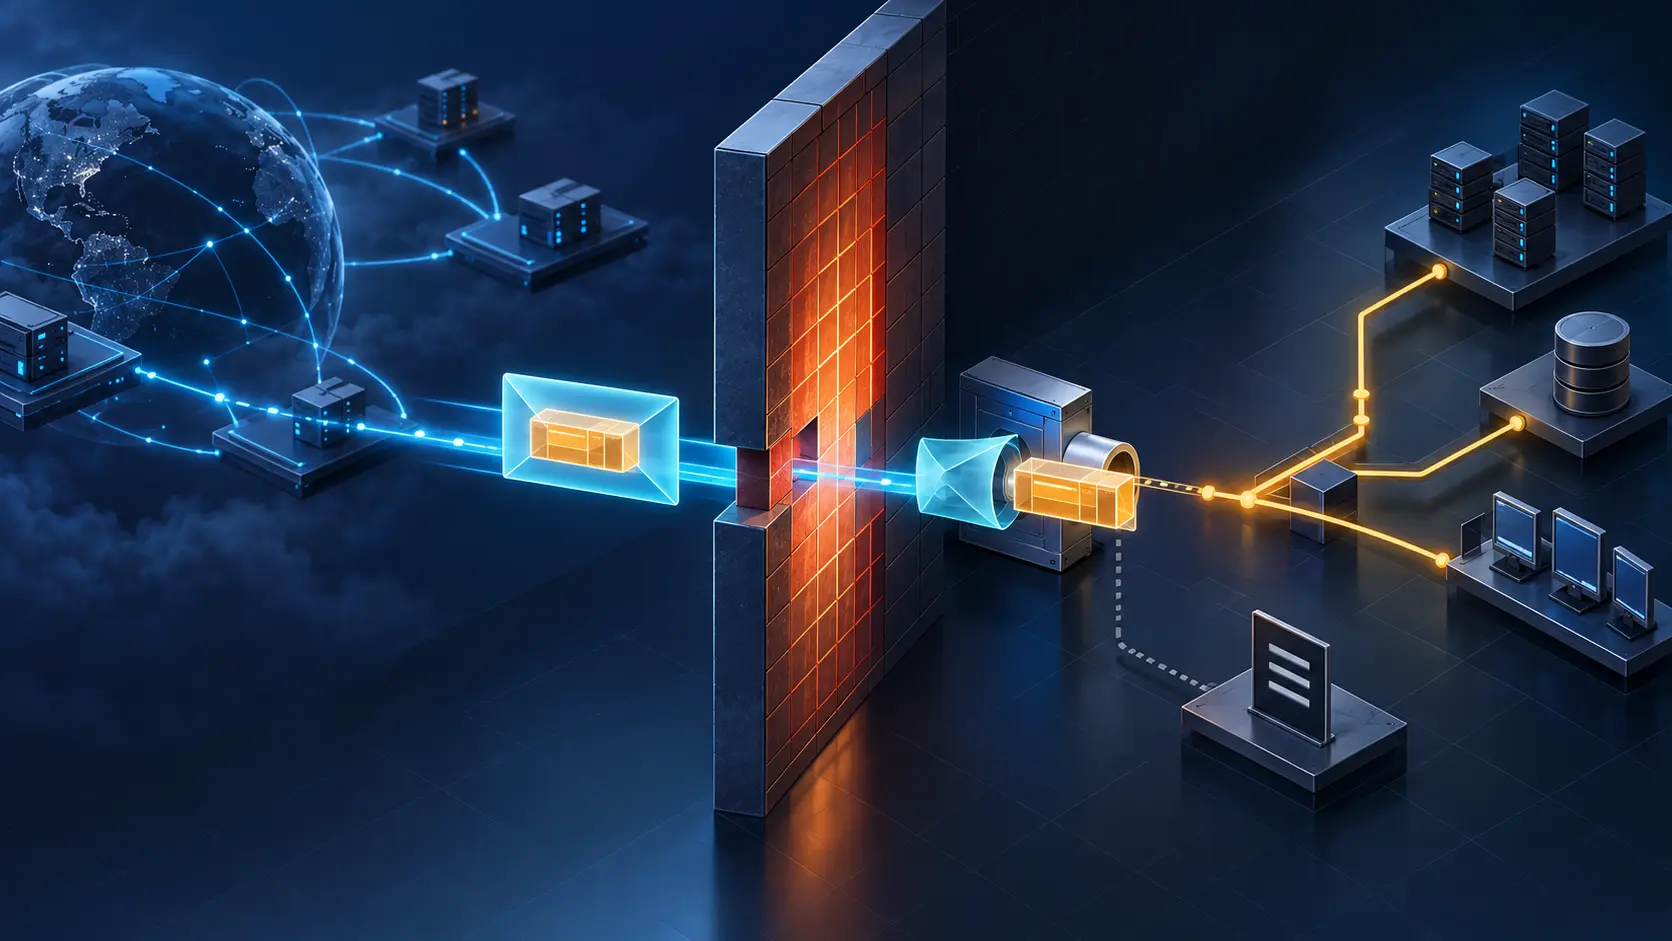
ファイアウォールはHTTPを通した。中のパケットを承認したわけではない――RFC 3093
RFC 3093は、完全な IP データグラムを HTTP メッセージに入れ、Web 用の通路を越え、内側のホストで再びプロトコルスタックへ注入する方式を描いた。2001年4月1日公開の喜劇的な設計は、外側の封筒への許可が中身への許可ではないことを鮮明にした。

IETF
受信側が鍵を渡した。それでも送信側のNICはまだ何も証明していない
PSP では、受信側が自分のマスター鍵と SPI に対応する鍵を選び、相手へ渡す。相手はその鍵を使って受信側へ送信する。この向きは合理的だが、制御ログを読み違えやすい。鍵を渡した側の準備と、受け取った側のインストールは別の出来事であり、`CREATE_CHILD_SA` の成功は後者を観測しない。
IETF
許可リストは正しかった。インターフェースの世代は古いままだった
IntraSAV は、経路から推測していた送信元の権限を明示的な登録へ置き換える。ゼロ誤判定という設計上の約束を運用の事実にするには、各インターフェースのコミット証跡が必要だ。
ICANN
インターネットソサエティ:独自の統治文書が示す内部統治と、WSIS+20で主張する説明責任原則との緊張関係
インターネットソサエティ(ISOC)は、独自の付属定款と受託者規程で、個人会員の議決権の欠如、構成員別の理事会配分、理事会五分の四による修正権を確立している。一方で同組織は WSIS+20 交渉において、開かれ、透明で、包括的で説明責任のあるインターネットの意思決定を求めている。本稿は、各主張をその根拠となる文書に帰属させ、両者の緊張を検証する。
インターネット史
同じゾーンが、ここでは安全で別の場所では非安全だった――RFC 3090
2001年、「この DNS ゾーンは安全か」という問いには観測者が抜けていた。どのリゾルバーが、どの信頼の起点から、どの経路を検証するのか。RFC 3090は、署名済みゾーンが一部のリゾルバーにだけローカルな安全の島となる現実を分類した。
インターネット史
ルートサービスが返したのは紹介先であり、ディレクトリの答えではない――RFC 3088
分散ディレクトリでは、最初のサーバーが次の接続先を知っていても、探しているレコードを持っているとは限らない。2001年の OpenLDAP 実験は、その違いを具体化した。DNS から LDAP サーバーの候補を見つけて紹介するが、検索結果そのものは紹介先に残る。
ケースファイル
AS210972は登録簿の上でまだ生きている:何も変わらなかったTA8097-RIPEの2026年10月の記録
AS210972 は登録簿の上でまだ生きている:何も変わらなかった TA8097-RIPE の2026年10月の記録の調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。ケースファイルの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

インターネット史
URIは留守番電話のメニューを選んだ。それでも発信者を認証してはいない――RFC 3087
2001年、SIP の呼は留守番電話へ届いても、従来の電話網が最初の案内を選ぶために使った確かな手掛かりまで運ぶとは限らなかった。RFC 3087は現在の宛先をサービスへの指示に変えた。経路は文脈を伝えられたが、宛先が身元証明になったわけではない。

IETF
デバッグヘッダーは全工程を語った。それでも何一つ証明しなかった
新しい DKIM2 草案は、相互運用試験のためにメッセージ内へ共通の調査痕跡を残す。その記述は細かい。しかし権威は意図的にゼロである。

記事
RIR統治文書 第3版:承認・運営・認可取り消しにおける権限配分の再設計
ICANN と5つの地域インターネットレジストリ(RIR)を結ぶ統治文書の第3版が、2026年9月1日に「最終草案(FINAL DRAFT)」として公開された。ICP-2(2001年6月4日採択)の後継となるこの文書は、新 RIR の承認、既存 RIR の認可取り消し、緊急時継続、改正手続きについて、ICANN と RIR 間の権限配分を条文レベルで再設計する。ただし現時点では ASO アドレスカウンシル推薦草案であり、採択された施行規則ではない。

IETF
ローミング先の数値は読めても、認可の根拠までは届かない
アクセス網事業者の NAS が Wi-Fi 指標を送り、別組織の Identity Provider が認証と認可を担う。Connect-Info の書式が統一されれば、両者は同じ文字列を読める。しかし、同じ構文を読めることと、同じ測定を信頼し、同じ目的で利用でき、妥当な拒否判断を下せることは別の契約である。

インターネット史
ポリシーサーバーは規則を送った。再接続は装置に残った状態を照合しなければならなかった――RFC 3084
RFC 3084 は、ポリシー配布を単なるファイル転送ではなく、応答と巻き戻しを備えた分散トランザクションとして組み立てた。ところが回線が切れると、サーバーと装置はそれぞれ状態を保持する。再接続が戻すのは通信であって、両者の記憶が同じだという証明ではない。

IETF
更新終了の印は届いた。それでも収集側に RIB 全体の証明はない
新しい BMP 提案は、監視セッション全体を落とさずに一つの経路ビューを直せる。終了マーカーは再送の区切りにはなるが、途中の欠落まで否定する証明書ではない。
セッションマップ
ガバナンス分野
RIR監視
割り当て政策、理事会の正統性、機関の継続性を追跡する5つの地域セッション。
RIR監視を開くケースファイル
長期のガバナンス調査資料。法務・選挙・制度のストレス分析を扱います。
ケースファイルを開く番号資源社会
NRS エコシステムから得られる、会員制度・憲章・資源ガバナンスの調査・分析。
NRS セッションを開くICANN
DNS の調整、説明責任の枠組み、グローバルなマルチステークホルダープロセスの力学。
ICANN セッションを開くIETF
分断された政策環境におけるプロトコル標準化の動向と相互運用性リスク。
IETF セッションを開くインターネット史
ガバナンスの解釈と構造予測に役立つ長期サイクルのインフラ史。
歴史セッションを開くネットワーク運用者グループ
APRICOT と地域・国別 NOG エコシステムから得られる運用者向けの実装ノウハウ。
NOG セッションを開く