

- 災害復旧計画には、チームの編成、明確な目標、インフラのマッピング、ソリューションの選択、継続的な見直しが必要です。
- 災害復旧計画は事業継続に不可欠であり、構造化された対応と復旧戦略により、危機から業務とデータを保護することができます。
予測不可能な世界において、企業は自然災害からサイバー攻撃まで、さまざまな危機に備える必要があります。強固な災害復旧計画は、あらゆる組織にとって事業継続、コンプライアンス、データ保護を確保するために不可欠です。この記事では、効果的な災害復旧計画を作成するための明確なステップバイステップガイドを紹介します。
ステップ 1:災害対応チームを編成する
災害復旧計画の要は専任の対応チームです。このチームが復旧作業を指揮し、危機発生時のすべての関係者にとっての主要な連絡先となります。各チームメンバーに明確な役割を定義し、不在時に備えてバックアップ要員を確保して継続性を維持します。
関連記事:クラウドバックアップはランサムウェアから保護しますか?
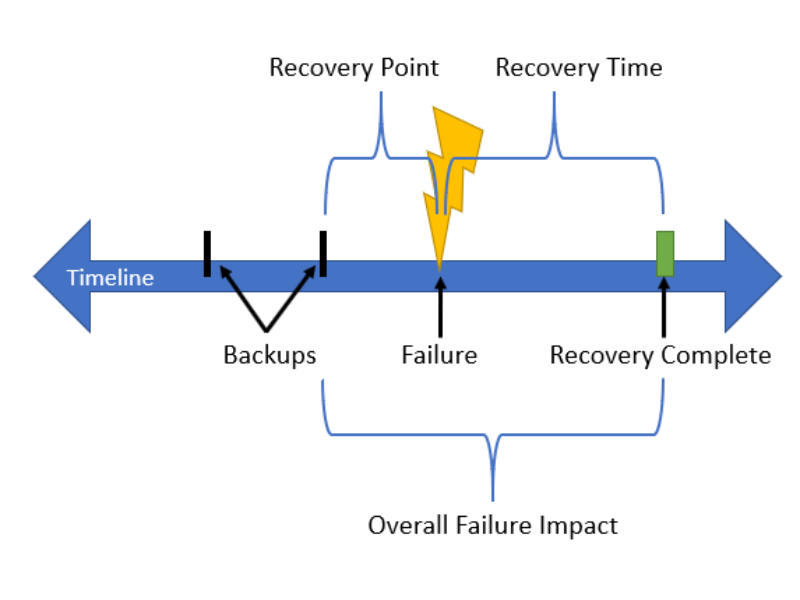
ステップ 2:RTOとRPOを定義する
目標復旧時間(RTO):アプリケーションに許容される最大停止時間を特定します。これは、ミッションクリティカルなシステムではほぼ即時から、重要度の低い業務では数時間以上まで大きく異なります。
- RTO ほぼゼロ:ビジネス中断を回避するために即時フェイルオーバーが必要なシステム向け。
- RTO 4 時間:既知の状態からの短期間の復旧が許容されるアプリケーション向け。
- RTO 8 時間以上:深刻な影響なしに長時間の停止に耐えられるシステム向け。
目標復旧ポイント(RPO):企業が許容できるデータ損失の範囲を決定します。これにより、業務に重大な損害を与えないために、データをバックアップすべき頻度が決まります。
- RPO ほぼゼロ:データ損失が許されないデータには継続的レプリケーションを実装します。
- RPO 4 時間:スケジュールされたスナップショットを使用してデータ整合性を管理します。
- RPO 8~24 時間:代替ソースから復旧可能なデータには既存のバックアップソリューションを利用します。
ステップ 3:ネットワークインフラストラクチャをマッピングする
ネットワークインフラの詳細なマップは、迅速かつ効果的な復旧に不可欠です。この計画には、サービスの優先順位付けとシステム依存関係の考慮を含め、重要なシステムを最初に復旧させるようにする必要があります。
ステップ 4:災害復旧ソリューションを選択する
ストレージ容量、復旧スケジュール、設定の複雑さなどの要素を考慮して、組織のニーズに合ったソリューションを選択します。Arcserve Unified Data Protectionのようなソリューションは、手頃なコスト、速度、管理の容易さのバランスを提供します。
ステップ 5:計画の起動基準を定義する
災害復旧計画をいつ起動すべきかを判断するための明確な基準を設定します。これにより、不必要な展開を防ぎ、実際の災害にリソースが効率的に割り当てられるようになります。
ステップ 6:復旧プロセスを文書化する
災害時にチームが従うべき、明確で簡潔な指示セットを作成します。計画のコピーをネットワーク外の安全な場所に保管し、破損の可能性から保護します。
ステップ 7:計画をテストする
計画の有効性を確保するには定期的なテストが不可欠です。半年ごとに部分的な復旧テストを、年に 1 回は完全な復旧シミュレーションを実施します。抜き打ち訓練は、計画の実際の適用性に関する貴重な洞察を提供します。
ステップ 8:計画を定期的に更新する
災害復旧計画は進化する文書であり、組織内のあらゆる変更を反映するために定期的に見直し、更新する必要があります。これにより、変化するビジネスニーズに対して計画が常に適切で効果的であり続けます。
災害復旧計画は単なる予防策ではありません。それは準備と回復力へのコミットメントです。これらのステップに従うことで、組織はあらゆる災害に直面し、そこから回復するためのより良い備えができ、中断のない運用と機密データの保護を確保できます。予期せぬ事態に対する最善の防御は、綿密に計画され、定期的に更新される災害復旧戦略です。