
影響
中
「影響」の観点における 中 の影響度分析は、想定される影響度、運用上の影響、意思決定上の重要性が同等な記事を取り上げます。このページを使えば、日常的な市場情報と、計画・調達・政策・顧客への影響を及ぼし得る、より影響度の高いガバナンス、インフラ、セキュリティ、投資のシグナルを切り分けられます。また、このページは影響度の区分を、公開された証拠、関連組織、地域事情、運用上の依存関係、サービスの継続性、競争環境、投資のタイミング、法令順守、顧客リスクと結び付け、どの動きをより深く注視すべきか、どの主体が最も影響を受けやすいか、シグナルが運用や市場計画にどう影響するかを判断する助けとなります。

IETF
IETFのPROBE改訂は、pingの比喩が実装と人の目を誤らせたと認めた
新しい導入経験の付録は、標準文書としては率直な教訓を残した。よく知られた道具との類似は、実装者にも運用者にも、書かれていない指示として働きうる。

記事
ARINはIPv6 Task Forceの修正版規約を採択したが、公開索引には載っていない
組織の設置を決めた議事録があり、任期を1年短くした修正も記録され、最初の3人も分かっている。それでも、現在の ARIN の公開ページから、その決定を権限と成果物の定義へたどることはできない。欠けているのは会議の全貌ではない。どの規約が有効なのかを示す、短く版管理された委任記録である。

記事
LACNIC Whois の routing-c は経路ポリシーを登録できるが、BGP の運用者を証明しない
レジストリに経路ポリシーを入力する権限を持つ人物が、そのポリシーを載せるルーターを実際に操作しているとは限らない。所属チームさえ別の場合がある。LACNIC は `routing-c` を、自律システムが採用する経路ポリシーを登録できる連絡先として定義する。公開記録に対する意味のある権限ではあるが、稼働中の BGP の観測でも、個人によるネットワーク機器の支配を示す証拠でもない。

記事
AFRINICのPDP改革には意思決定台帳が必要だ
AFRINIC の草案は、政策策定ワーキンググループで解釈が割れてきた慣行を文書化しようとしている。ただし、信頼を左右するのは規則の量ではない。議論、コンセンサス、選任、批准、実施、異議申立ての間で権限が移るたびに、その根拠を追跡できるかどうかである。

IETF
G-ACh広告はピア状態を共有してもローカル設定権限までは委ねない
ピアが能力を正確に広告していても、受信ノードの行動を決める権限まで持つとは限らない。RFC 7212はこの境界を運用可能な形にする。情報はリンクを越えるが、認可、解釈、有効性、そしてローカル変更の結果は受信側に残る。

記事
ARINが完了させたのはメーリングリストの案内であり、到達の実績ではない
一般会員になっただけで自動的にメールを受け取る仕組みにしなかったことは、選択とプライバシーを守る判断だった。ただし、8月の完了記録が示すのは申請フォームへの案内追加までで、会員組織への実際の到達範囲ではない。

IETF
JOSEは二つのアルゴリズムを非推奨へ進めるが、ローカル例外に期限がない
JOSE Working Group は、`none`と`RSA1_5`を非推奨にする Internet-Draft の公開を IESG に求めた。共通の安全策と、個々のアプリケーションに残す判断を分けた点は妥当だ。課題は、許された例外をいつ、どの証拠で終わらせるかである。

IETF
動的MPLS-TP制御プレーンがすべてのLSPを所有するわけではない
シグナリング隣接が正常でもデータ経路は切断され得る一方、制御プレーンがなくても静的 LSP は転送できる。RFC 6373は自動化を、輸送網の自動的な所有権ではなく、統制された運用上の選択として扱う。

IETF
Radia Perlmanと、任命されたまま転送を止めるAppointed Forwarder
正規に任命された装置がフレームを捨てている。保守室でこの一文だけを聞けば、故障を疑うだろう。TRILL では、むしろそれがループを避けるために必要な一時状態になり得る。任命と実行許可は、同じ記録ではない。

リーダー
Hisham Ibrahimとコミュニティ形成を測る難しさ
RIPE NCC が2021年にコミュニティ関連業務を再編したことで、Hisham Ibrahim の前には、行事を増やすことより難しい問いが現れた。活動の多さではなく、コミュニティに残る価値をどう見極めるかという問いである。

記事
AFRINIC Whois の mnt-domains は逆引きドメイン記録を認可するが、DNS 運用は証明しない
データベースの鍵が逆引きドメイン・オブジェクトの作成を認可していても、DNS 問い合わせがすべてタイムアウトすることはあり得る。AFRINIC Database の `mnt-domains` は、子 domain オブジェクトを作成できるメンテナーを示す。これは登録更新の権限であり、権威サーバーの設定、委任、到達性、正しい応答の証拠ではない。

NANOG
メーリングリストは運用室であり、議会ではない
NANOG のリストが力を持つのは、障害を公開し、証拠を照合し、誤った診断を訂正できるからだ。その実務上の信頼を、議論に加わらなかったネットワークを代表する権限へ広げてはならない。

IETF
MPLS Echo応答は双方向経路の証明ではない—要求側の戻り経路検証が必要
正常な Echo 応答でも、TTL の期限切れで到達した中間点から返っている可能性がある。応答が届いたという事実だけでは、想定した LSP の逆方向経路を通ったことにならない。RFC 6426 が要求するのは、要求側が送信点、カプセル化、インターフェース、ラベルスタック、FEC、そして戻り経路の証拠を別々に照合することである。
記事
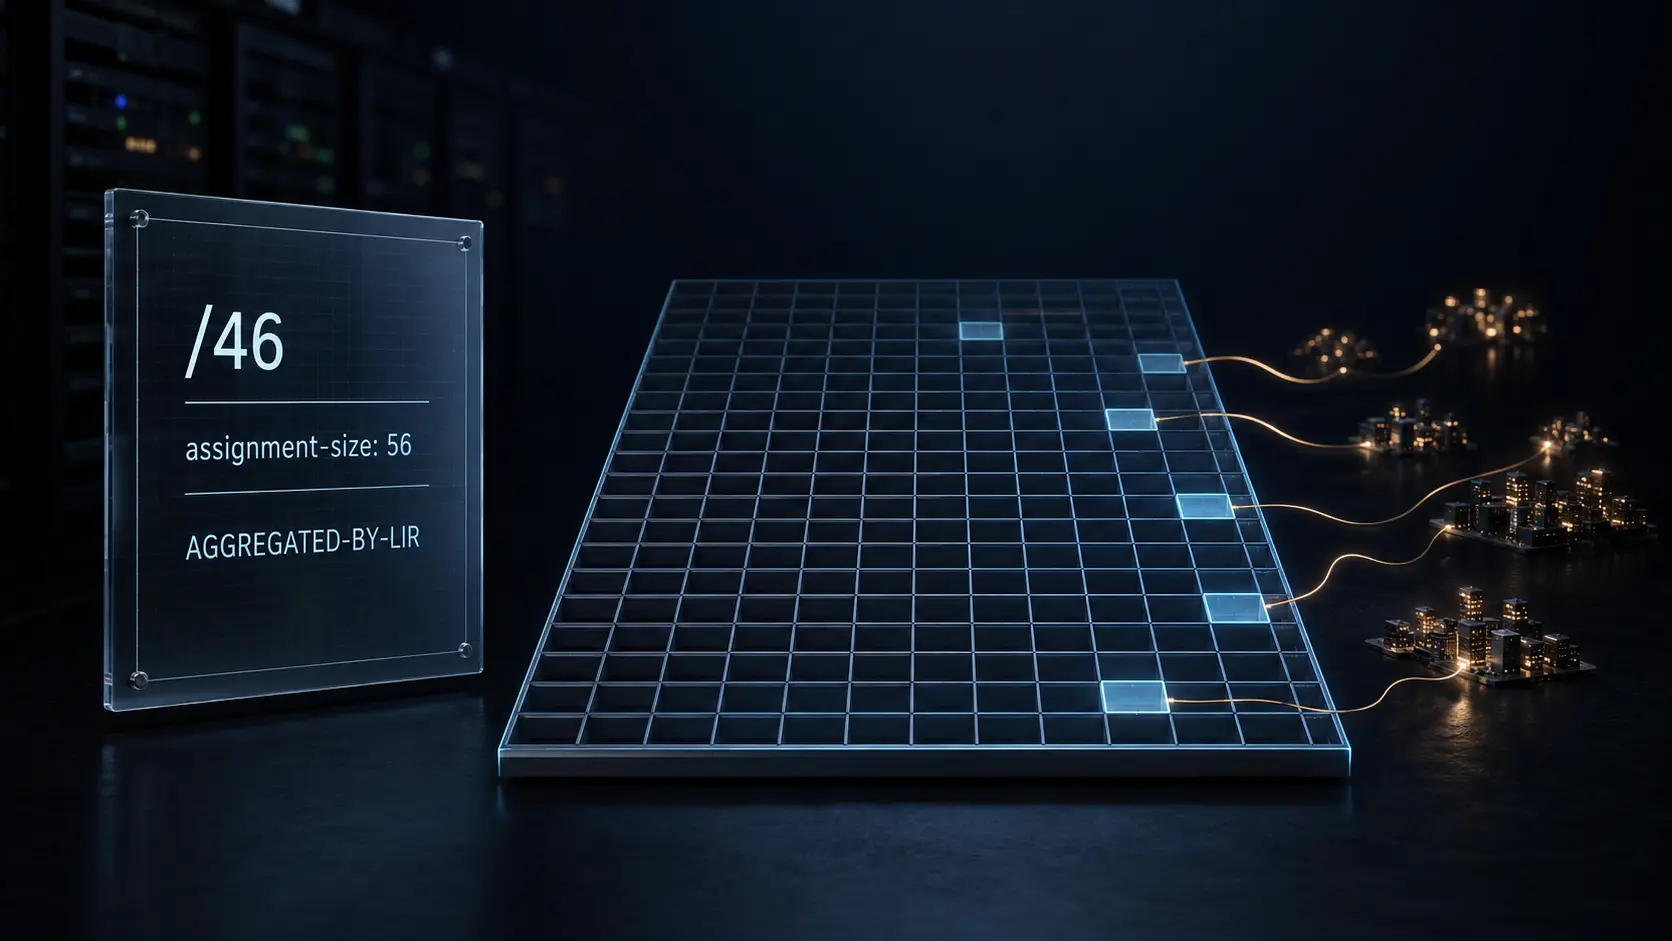
RIPE の assignment-size が示すのは IPv6 集約の粒度であり、稼働中の契約者数ではない
`/46` には理論上 1,024 個の `/56` が入る。RIPE Database の集約オブジェクトに `assignment-size: 56` があれば、この計算自体は正しい。しかし 1,024 をそのまま契約者数にするのは誤りだ。この属性は集約内の End User 割り当ての大きさを記録するもので、全区画の利用、稼働、経路広告、顧客との一対一対応を示さない。

記事
AFRINICの「IPv6を条件とするIPv4」案には管理可能性の検証が必要だ
AFRINIC の草案は、残る IPv4 へのアクセスを IPv6 計画と測定可能な展開に結び付ける。移行を促す狙いには合理性があるが、評価は事業者自身の作業と、顧客や外部ネットワークに左右される結果を区別しなければならない。
ケースファイル
security.txt には稼働中の開示経路を示す受領記録が要る
`Expires` が未来の日付でも、報告窓口の受信箱に担当者がいるとは限らない。security.txt が示すのは公開された連絡先の有効期限であり、受領から初動、引き継ぎまでの運用実績ではない。この差を小さな受領記録で可視化したい。
IETF
VIRPは書き込み権限をゲート外へ移したが、単回許可はまだ実装されていない
VIRP 第07版は、自律的なネットワーク運用における権限の置き場所を変えた。自動化ゲートには読み取り専用の機器 ID だけを常置し、書き込みを認めるかどうかはゲートが支配できない別サービスに判断させる。これは実質的な境界である。ただし、承認に結び付いた一回限りの権限発行と、外部判断をチェーン内に残す仕組みは、仕様にはあっても実装にはまだない。

記事
APNICのレジストリAPIは、バッチ結果がどの要求項目への回答かを示さない
複数の作成・更新・削除を一度に送れることは、バッチ API の価値である。ところが APNIC の公開スキーマでは、各結果にあるのは `status` と `message` だけだ。どの入力項目への答えなのかを機械的に結ぶ欄も、順序の規則も記載されていない。

リーダー
Daniel Fettと、サーバーを名乗ってもトークンを証明しない発行者フィールド
OAuth のコールバックには正しい`state`と本物の認可コードが含まれていても、そのコードが誤ったサーバーへ向かうことがある。RFC 9207が漏えいの前に加えるのは小さな照合だ。応答が示した発行者は、クライアントが要求開始時に記録した発行者と同一か。

ケースファイル
GitHub Actions の OIDC トークンはクラウド認可の判定ではない
GitHub Actions の OIDC トークンは、限定されたワークフロー文脈を外部プロバイダーに示せる。しかし、それだけでクラウドの信頼ポリシーが一致したこと、セッションが発行されたこと、リソース操作が許可されたこと、または対象が変化したことまでは示さない。