
コンテンツ種別
Research
コンテンツ種別の観点では、Research は同じ編集形式を持つ BTW.MEDIA の記事を集約し、解説、プロフィール、リスクノート、市場分析、イベント記事を、種類の異なる証拠を混ぜずに比較できるようにします。このページは、この記事タイプがサイト上のインターネット基盤の出来事、企業の動き、ガバナンス上の決定、運用上のシグナル、公開された証拠をどのように位置づけるかを説明します。読者は、どの主体やインフラシステムが頻繁に登場するか、情報源の質が解釈をどう変えるか、対象が継続的なプロフィールなのか、時限性のあるイベントなのか、戦略的な市場シグナルなのか、ガバナンス上の進展なのかを比較できます。同じ形式の記事の背景、時期、証拠を理解したい運用者、投資家、顧客、アナリスト、政策関係者にとって役立つ検索ページです。
リーダー
Anriette EsterhuysenのIGF構想が問うた、制度に残る能力
IGF の2021年進捗報告には、助成金、参加支援、オンラインの学習会が記録されている。Anriette Esterhuysen がそれ以前にまとめた枠組みは、もっと長い時間軸を向いていた。会合のあとも、人と組織は自らのインターネット政策目標を定め、実現し続けられるのか。

インターネット史
フレームは疑似回線を越えたが、サービス上の役割は届かなかった:RFC 7152
2014年、IETF の要求文書は、レイヤー2 VPN にある見えにくい欠落を示した。プロバイダーエッジは疑似回線から Ethernet フレームを受信できても、遠隔側の接続が Root なのか Leaf なのかを知らないことがある。RFC 7152は、この文脈の欠落を Ethernet Tree サービスの要件として記録した。

IETF
CAPWAP の発見が始まる前、DHCP は WTP の接続先候補を並べていた:RFC 5417
DHCPv4 または DHCPv6 のオプションは、無線終端点が起動時に試すアクセスコントローラーの順番を与える。RFC 5417 が定めるのは設定された優先順位であり、実際に制御セッションを結ぶ相手の発見と認証は後段に残されている。
ケースファイル
ルートDNSへの問い合わせは倍増した。手がかりは再帰リゾルバーの更新にあった
約1週間、DNS ルートに届く問い合わせは毎秒約160万件から320万件へ増えた。形式は正常で、再帰リゾルバーのネットワークから来ており、ルートサービスへの測定可能な影響はなかった。上流のソフトウェア変更が、変更箇所の特定より先に共有インフラの負荷として現れることを示す事例だ。

IETF
RFC 5416:802.11バインディングには時代の境界がある
RFC 5416は、現代の Wi-Fi 機能をすべて保証する文書ではない。CAPWAP と IEEE 802.11-2007の基線を結び、アクセスポイントとコントローラーが局、無線、QoS、BSSID、WLAN の情報を交換する方法を定める。経営上の論点は、バインディングのメッセージが能力、適用済みポリシー、利用者の継続性のどこまでを示すかである。
IETF
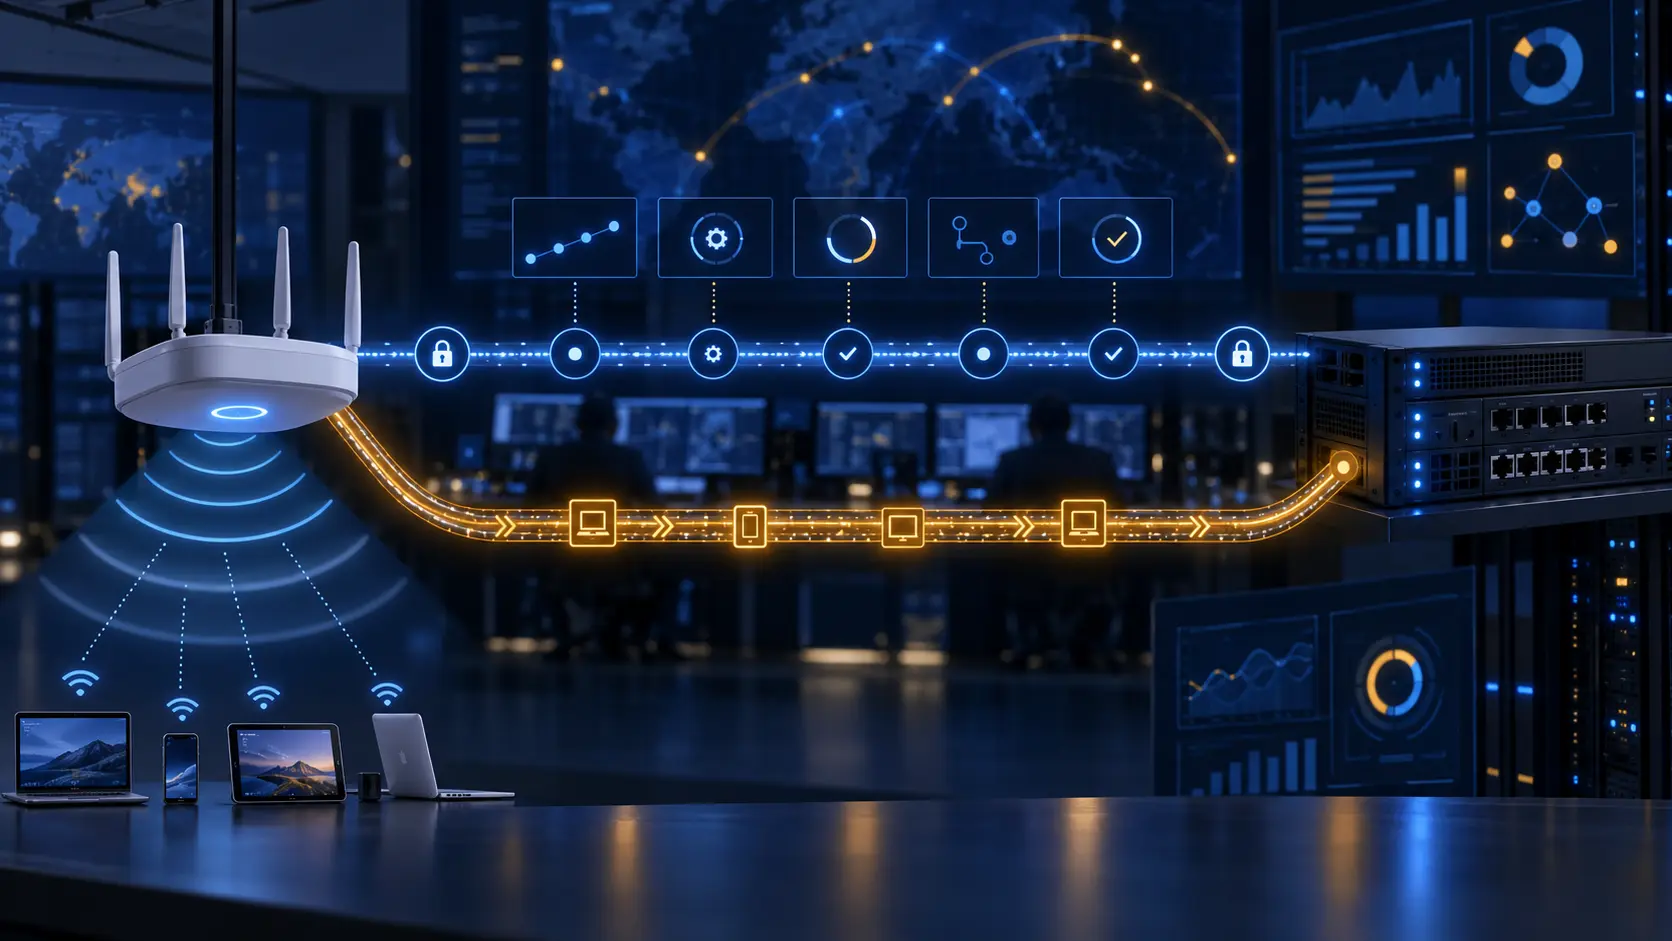
CAPWAP の状態はサービスの証明ではない:RFC 5415
RFC 5415 は WLAN の制御面を、AC と WTP の状態遷移、保護されたチャネル、設定更新、データ転送として整理する。しかし、状態の完了、DTLS の確立、データパケットの観測はプロトコル経路の証拠にすぎない。ポリシーが適用され、端末が認可され、サービスが健全だったことを単独では証明しない。
リーダー
ルートゾーン申請の増加を受け、Kim DaviesはRZMSを再構築した
2022年までに、トップレベルドメインの管理対象は増え、DNSSEC 鍵の更新頻度も高まっていた。Kim Davies は、ICANN のチームが承認基準を設定できる仕組み、並行申請、独立して改良できる技術検査を備えた RZMS へ再構築した経緯を説明した。

IETF
WiCoP は歴史的な制御記録であり、デプロイ基準ではない:RFC 5414
RFC 5414 は大規模 WLAN を集中管理・プロビジョニングする WiCoP を記録する。RFC Editor はこれを Historic とし、後続の CAPWAP 参照として RFC 5415 を示す。したがって、コントローラーへの到達や設定応答だけで、現在の実装、認可、クライアントサービスを証明することはできない。

IETF
SLAPP の安全性は歴史的な境界であり、デプロイの証明ではない
RFC 5413 は CAPWAP 作業に提出された Secure Light Access Point Protocol を記録する。発見、認証、保護された転送の考え方は歴史資料として有用だが、RFC Editor は歴史記録として公開し、デプロイの根拠にしてはならないとする。RFC 5415 が標準化トラックの CAPWAP 解であり、RFC 5413 の仕組みを置き換えた。

IETF
LWAPP は歴史記録であり、デプロイ基準ではない
RFC 5412 は CAPWAP 作業に提出された時点の Lightweight Access Point Protocol を記録する。コントローラと軽量アクセスポイントの設計を読む資料にはなるが、RFC Editor は Historic と分類し、いかなるデプロイの根拠にもすべきでないと明記する。RFC 5415 が標準化トラックの CAPWAP 解であり、RFC 5412 の仕組みを置き換えた。

IETF
CATSはサービス接点を選ぶ。実行インスタンスは見えない:RFC 10053
CATS はネットワークと計算資源の状態をもとに、適切そうなサービス接点へリクエストを導ける。ただし、その選択だけでは、接点の先でどのサービスインスタンスが処理したのかも、示されたメトリクスがその一つだけを表すのかも分からない。
インターネット史
制御対象を制御する前に、コントローラー自身がネットワークを必要とした:RFC 7149
2014年3月、IETF の覚書はサービス事業者に、中央コントローラーの分かりやすい構成図だけでなく、その装置がどう機器を発見し、到達し、管理対象のネットワークへ安全に作用するのかを問うよう促した。RFC 7149は起動経路、顧客とのサービス条件の調整、接続喪失時の継続性を、SDN の運用設計そのものとして扱った。
IETF
SIP ガイドは地図であり、展開証明書ではない
RFC 5411 は SIP 仕様群を分野と状態で整理し、次に読む文書を示す。これは発行時点の情報的なスナップショットであり、通信事業者の実行中機能一覧ではない。掲載された仕様が未完成、放棄済み、または製品に未実装ということもある。

IETF
拡張は鍵メッセージを運んだ。鍵が導入された証明ではない
RFC 5410 は OMA BCAST 1.0 のために MIKEY General Extension を定義する。STKM、LTKM、LTKM 報告、ペアレンタル制御を運べるが、Type 5 の受信だけでは鍵の保存、暗号コンテキストの有効化、視聴許可や再生を示さない。

IETF
CMS が鍵を包んでも、受信者の身元は照合される
RFC 5409 は、BF/BB1 IBE で CMS のコンテンツ暗号鍵を包む方法、受信者身元の符号化、アルゴリズム OID を定める。封筒を開けることと、業務上の許可を得ることは別の出来事だ。

IETF
身元から公開鍵を計算できても、それは許可ではない
Identity-Based Encryption は、受信者の身元を公開鍵として扱うことで、証明書の配布を待たずに暗号化できるようにする。RFC 5408 が定義するのは、公開パラメータ、秘密鍵生成者(PKG)、受信者の復号という構成である。ここで短縮されるのは鍵の配布であり、業務上の認可判断ではない。
クリエイター
Cory Doctorowの構想が先に届いた――相互運用をめぐる政策と権限
カナダ議会の委員会で、証人の Alissa Centivany は Cory Doctorow の「adversarial interoperability」に言及した。議題は、デジタルロックとソフトウェアを組み込んだ機器に関する法案だった。言葉は公的な記録に残ったが、Doctorow 自身が証言したわけでも、委員会や利用者全体を代表したわけでもない。その後成立した法律の執筆者でもない。

IETF
最適なエッジでも、セッションを移せるとは限らない――RFC 10054
移動する利用者には別のエッジ拠点が適していても、サービスの状態は元の拠点に残ることがある。RFC 10054は計算資源とネットワーク状況を組み合わせた選択を扱い、状態を持つサービスでは CATS を有効にしてよいかアプリケーションが明示するよう求める。

IETF
チャネルは結び付いた。それでも操作は別の判断だった。
An SIP gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5407 draws a harder line: SIP Version 2 can bind a SIP message to lower-channel information, but the binding does not become local…

IETF
チャネルは結び付いた。それでも操作は別の判断だった。
An IPsec gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5406 draws a harder line: IPsec Version 2 can bind a IPsec message to lower-channel information, but the binding does not become…