
Résumé
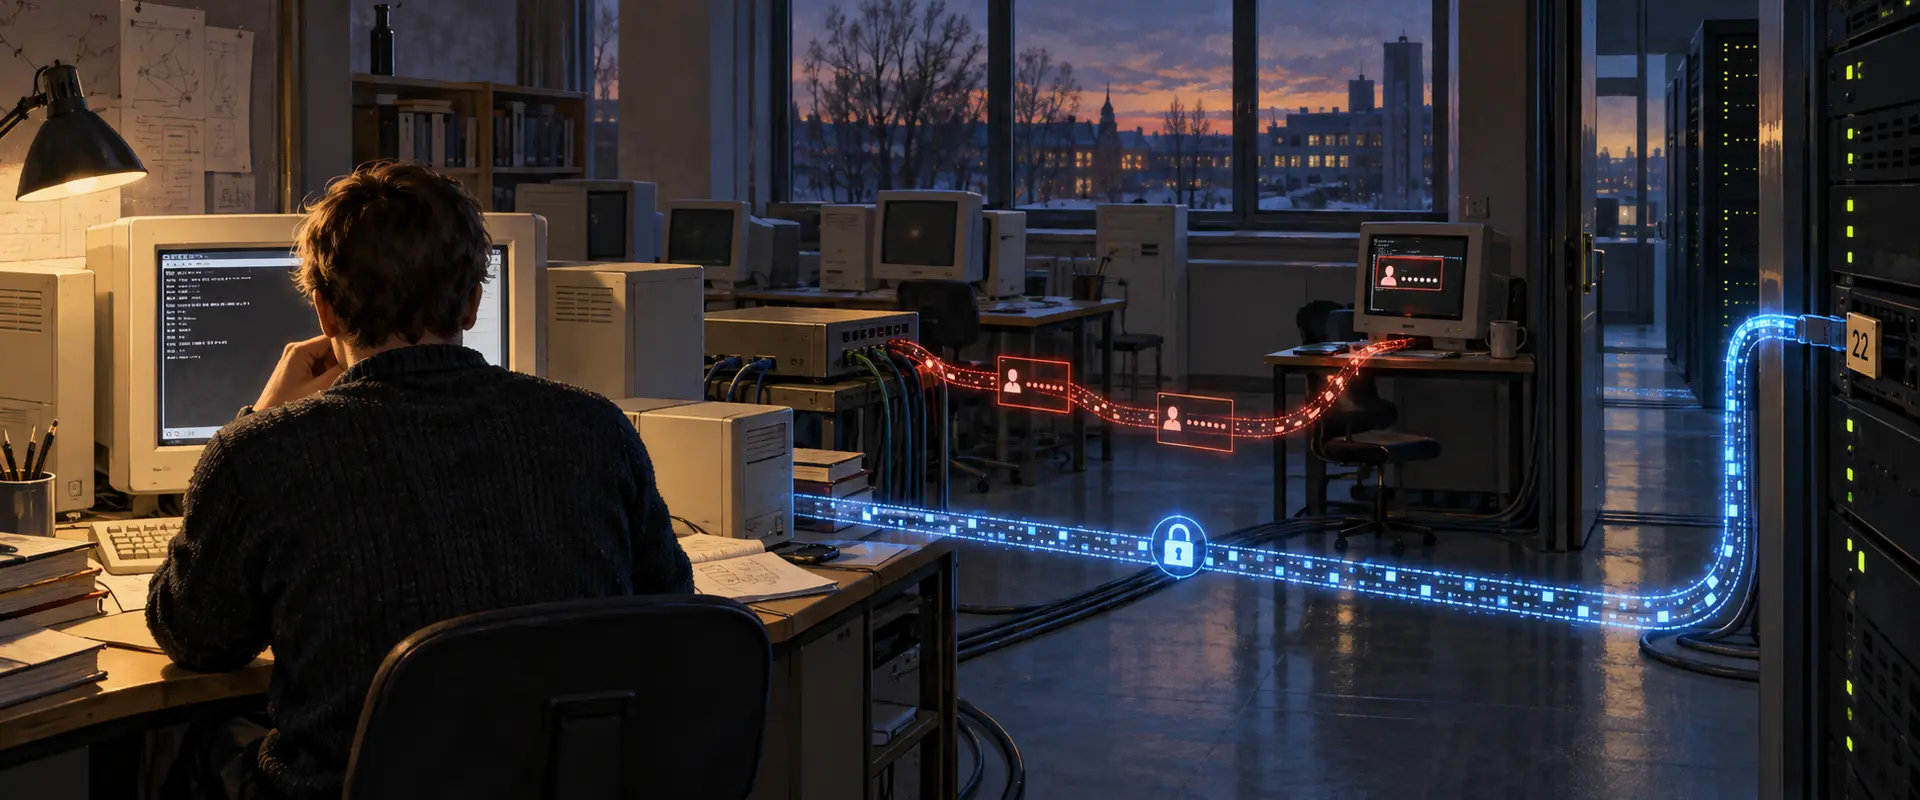
- Ylonen a raconté plus tard qu’un renifleur de mots de passe sur le réseau d’une université finlandaise avait recueilli des milliers d’identifiants, dont certains de son entreprise. Aucun journal indépendant de l’incident n’est conservé dans les sources consultées.
- En juillet 1995, SSH a franchi plusieurs étapes distinctes : essais privés, attribution du port 22 par l’IANA, diffusion publique du code, puis brouillon de protocole quelques mois plus tard. Aucune ne prouve une adoption universelle ni une approbation de l’IETF.
Dans un entretien publié en février 2001 puis mis à jour en avril 2002, Tatu Ylonen a expliqué qu’il voulait accéder aux serveurs de son entreprise et de son université sans craindre l’interception de son mot de passe sur le réseau. Il se souvenait que la base du renifleur contenait plusieurs milliers de couples identifiant-mot de passe, dont certains liés à son entreprise. Les sources ne comprennent aucun journal d’incident indépendant permettant d’identifier l’attaquant, de dater précisément l’intrusion ou de vérifier le nombre : il s’agit du souvenir rétrospectif du développeur, pas d’un rapport forensique.
La première réponse fut un logiciel en fonctionnement, pas une décision de comité. Ylonen a situé plus tard le début du développement au printemps 1995. Avant la publication, il demanda à l’Internet Assigned Numbers Authority un port de service privilégié. Dans le courrier reproduit sur le site de son entreprise, il décrivait un programme de connexion sécurisée sur un réseau non sûr, utilisé localement depuis plusieurs mois, et précisait que la version bêta employait déjà le port 22. Joyce Reynolds répondit que l’IANA attribuait ce numéro à ssh. L’enregistrement rendait le service identifiable dans un registre commun ; il ne déployait pas le logiciel sur les machines d’autrui.
Le 12 juillet, Ylonen annonça SSH 1.0 sur la liste Cypherpunks et proposa des archives source par FTP anonyme. L’annonce le présentait comme un substitut à rlogin, rsh et rcp. Elle mentionnait le chiffrement des communications, l’authentification de l’hôte et de l’utilisateur par RSA, le transfert X11 et le transport d’autres connexions TCP. Ce sont les fonctions annoncées par l’auteur, pas les résultats d’un audit indépendant. Le message qualifiait le logiciel de librement disponible, tout en signalant des restrictions de brevets et d’exportation. Il ne promettait donc ni une liberté juridique universelle ni des conditions de licence immuables.
Le calendrier est serré : version bêta, demande de port le 10 juillet, annonce publique deux jours plus tard. SSH n’était pas pour autant une norme Internet. Le 15 novembre, Ylonen déposa un Internet-Draft individuel. Le Datatracker de l’IETF le marque aujourd’hui comme expiré et précise qu’un brouillon individuel n’est ni approuvé par l’IETF ni doté d’un statut formel dans son processus de normalisation. Le programme, son numéro de port, le brouillon et une norme sont quatre objets différents.
Tatu Ylonen a également raconté avoir reçu jusqu’à 150 courriels d’assistance par jour à la fin de 1995. Le rapport annuel 2020 de SSH Communications Security situe rétrospectivement la création de l’entreprise au 31 décembre 1995. Cette source d’entreprise documente l’apparition d’une organisation chargée de maintenir le logiciel ; elle ne donne ni le nombre d’utilisateurs de SSH ni les raisons de son adoption.
La portée des licences devint ensuite un enjeu de continuité. Selon l’histoire d’OpenSSH, ses développeurs ont choisi en 1999 SSH 1.2.12, dernière version réutilisable selon eux, puis retiré des composants soumis à des restrictions de licence ou de brevet. Ils ont poursuivi le développement dans un fork distinct. OpenSSH n’a donc pas simplement « hérité » du programme de 1995 : il a remplacé des composants et entretenu sa propre base de code. Sa licence conserve l’autorisation de Ylonen pour son code, tout en rappelant que les droits de tiers obéissaient à d’autres conditions.
L’origine de SSH est une chaîne d’étapes plutôt qu’une date unique d’invention : un incident rapporté mène à un logiciel de remplacement ; un numéro l’inscrit dans le registre des services ; la publication du code le rend accessible ; un brouillon décrit ensuite le protocole ; enfin, des décisions d’entreprise et de communauté déterminent qui peut le maintenir. Les sources ne prouvent ni une adoption immédiate partout, ni une protection parfaite, ni un propriétaire unique de toutes les implémentations ultérieures.
Sources: Annonce SSH 1.0 de Tatu Ylonen, juillet 1995 ; Récit de Tatu Ylonen sur l’attribution IANA du port 22 ; Internet-Draft SSH du 15 novembre 1995 ; Entretien de Tatu Ylonen (publié en 2001, mis à jour en 2002) ; Rapport annuel 2020 de SSH Communications Security ; Histoire du projet OpenSSH ; Licence OpenSSH et conditions des composants.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance