Summary
- Dès 2003, le W3C traitait le brevet américain 5,838,906 comme un risque possible pour les objets interactifs intégrés aux pages HTML. Il remit des éléments techniques antérieurs aux autorités américaines ; ses prévisions de perturbation n’étaient pas un relevé de dégâts constatés.
- Une modification d’Internet Explorer en 2006 obligea le lecteur à activer certains contrôles ActiveX par clic ou au clavier. Microsoft l’associa explicitement à l’affaire Eolas, proposa un correctif temporaire aux entreprises, puis rendit le comportement permanent en juin. En avril 2008, une mise à jour désactiva « Click to activate ».
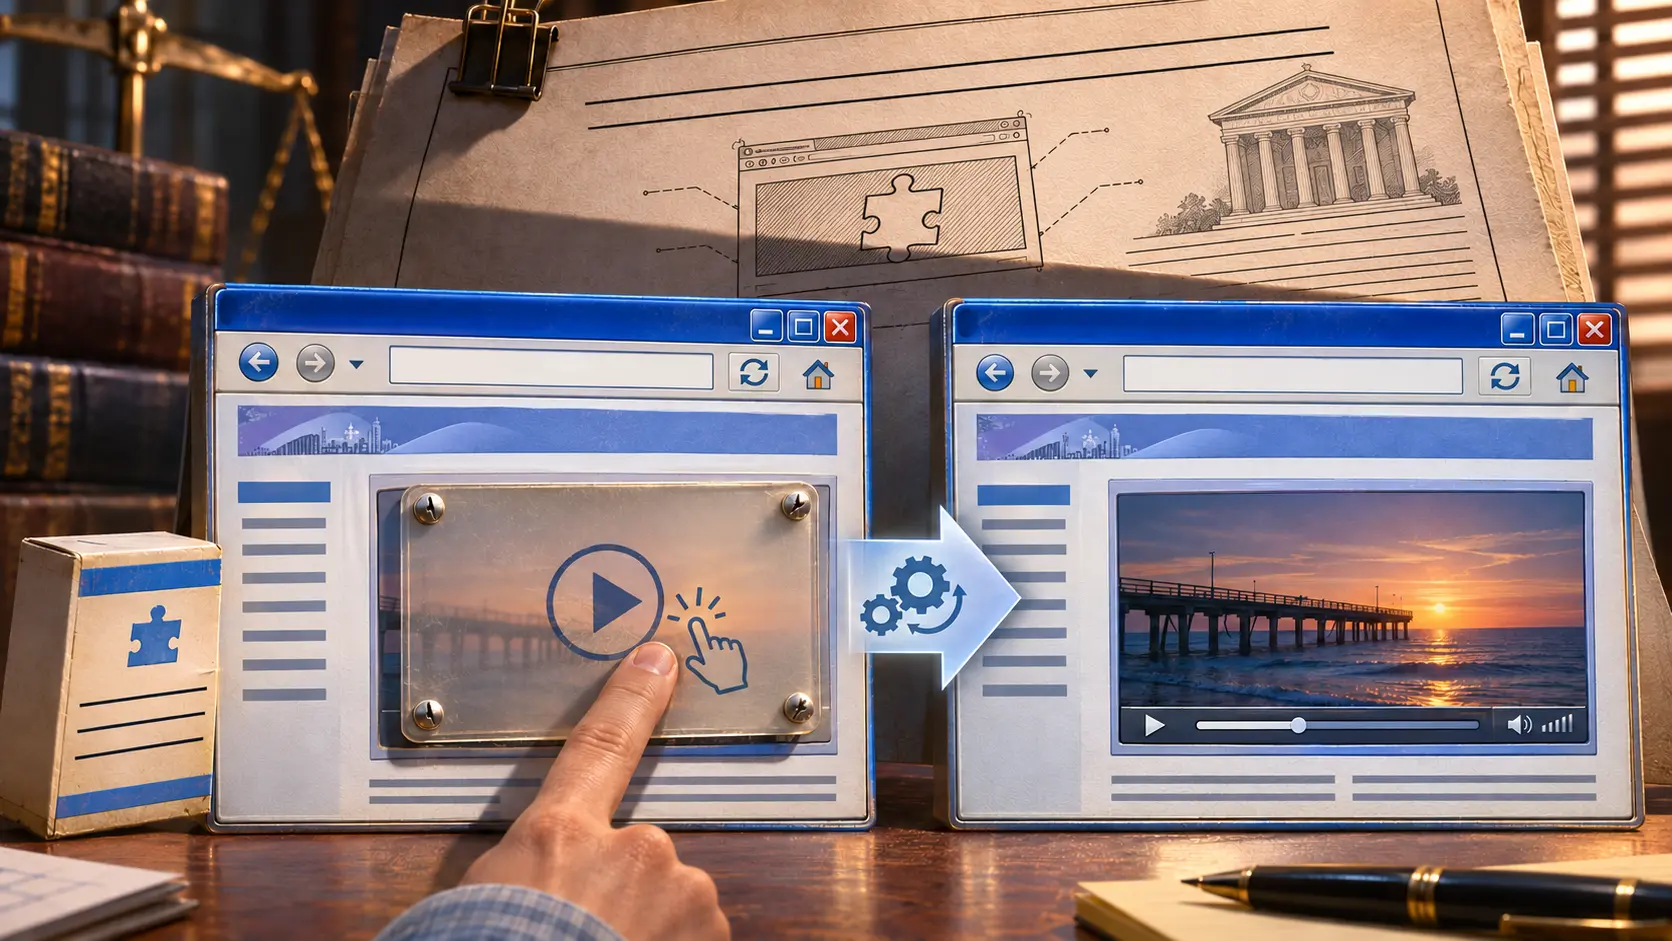
La page s’affichait. Le module aussi. Mais le premier clic ne commandait pas encore le module : il servait à le réveiller. Pour comprendre ce détour, il fallait quitter la page et remonter vers une bataille autour d’un brevet. Le lecteur, lui, n’en voyait que la petite taxe gestuelle.
Dans sa foire aux questions de 2003 sur le brevet 5,838,906, le W3C expliquait avoir constitué un groupe consultatif sur les brevets le 23 septembre, puis soumis le 23 octobre des travaux antérieurs à l’office américain des brevets. Le brevet portait sur l’invocation automatique d’applications externes pour des objets interactifs insérés dans des documents. Dans son dépôt original, le W3C soutenait qu’une refonte envisagée d’Internet Explorer pourrait casser la compatibilité et obliger à modifier de nombreuses pages et outils. C’était son argument dans une procédure contestée, pas une mesure du nombre de pages touchées trois ans plus tard.
Le lien avec le geste apparaît dans l’avis 912945 publié par Microsoft. Microsoft qualifiait la modification elle-même de non sécuritaire. Sur certaines pages, l’utilisateur devait activer manuellement l’interface d’un contrôle ActiveX avant de pouvoir agir dessus. Il pouvait cliquer, ou utiliser TAB puis ENTRÉE. L’avis indiquait expressément que cette modification était liée au procès entre Eolas Technologies, les Regents of the University of California et Microsoft. Il ne s’agissait pas d’une autorisation de sécurité demandée au visiteur.
Microsoft procéda par étapes. Une première mise à jour pour Internet Explorer 6 fut remise aux abonnés MSDN en janvier 2006, rendue publique sur MSDN en février, puis recommandée par Windows Update à la fin de ce mois. Elle entra dans la mise à jour d’avril. Des clients professionnels demandèrent du temps pour adapter leurs applications internes. Le 11 avril, Microsoft leur offrit un correctif de compatibilité rétablissant provisoirement l’ancien fonctionnement. En juin, la nouvelle activation devint permanente. L’entreprise obtenait un délai ; le lecteur recevait le clic.
La circulaire MS08-024 du 8 avril 2008 donne l’autre borne. Une mise à jour cumulative d’Internet Explorer désactivait « Click to activate » par une fonction appelée Automatic Component Activation. Le même document traitait une faille de sécurité, mais classait ce changement d’activation parmi les modifications fonctionnelles sans rapport avec la faille. Les documents consultés n’établissent pas quel accord privé aurait motivé ce retour ; ils établissent les deux décisions de Microsoft sur le navigateur.
Pour un site, le comportement variait selon la version installée, le correctif provisoire et la mise à jour finale. Pour un lecteur, l’intervalle avait la taille d’un geste. Les sources ne chiffrent ni les sites concernés ni les utilisateurs qui ont subi ce détour ; seuls des inventaires de compatibilité et des journaux de déploiement datés permettraient de les compter.
L’histoire ne tient pas dans la disparition d’un contenu. Le contenu restait là. Le navigateur ajoutait une étape entre voir et utiliser, puis l’enlevait. Le W3C pouvait contester un brevet, Microsoft pouvait modifier le logiciel, et la main du lecteur exécutait l’arrangement.
Documents originaux
- FAQ du W3C de 2003 et dépôt auprès de l’office des brevets : inquiétude sur les objets intégrés et refonte envisagée.
- Avis Microsoft 912945 : activation, diffusion et correctif temporaire.
- Circulaire Microsoft MS08-024 : suppression du geste en avril 2008.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé au Cercle stratégique
Cercle stratégique
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre le Cercle stratégiqueRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance