
Signaux de continuité des politiques, de légitimité et de redevabilité dans les institutions de gouvernance de l’Internet.
Gouvernance
Gouvernance
La veille en gouvernance suit les institutions, les processus politiques, les organismes de normalisation, les opérations des registres, les litiges de responsabilité et les communautés d'opérateurs qui façonnent la gouvernance et le fonctionnement de l'Internet.
Veille RIRDossierSociété des ressources numériquesICANNIETFHistoire d'InternetGroupes d'opérateurs réseau

Veille RIR, Dossier, Société des ressources numériques, ICANN, IETF, Histoire d’Internet et sessions NOG.
La couverture privilégie les preuves de mise en œuvre et les comportements institutionnels plutôt que les positions déclaratives.
Articles récents
À la une : Gouvernance
7 716 articles

IETF
Le pic est daté, mais le quart d’heure reste sans chronologie
Le nouveau format statistique de BMP rend visibles des écarts qu’une suite de photographies identiques effaçait. Il ne restitue toutefois ni l’ordre des échantillons, ni la durée d’un état, ni l’instant où un collecteur pouvait réellement agir.

Histoire d'Internet
TALI ne pouvait présumer que son pair était en version 2 : RFC 3094
Avant d’envoyer une nouvelle opération de gestion, une passerelle TALI 2.0 devait déterminer ce que le pair distant savait comprendre. La RFC 3094 transforme cette négociation en règle de protocole, tout en publiant la proposition du fournisseur avec un avertissement…

Récits
De RIPE NCC à AFRINIC : la queue contractuelle — qui a régi les LIR africaines pendant les dix mois après la bascule
Le 21 février 2005, AFRINIC est devenue le registre opérationnel de l'Afrique; le 31 décembre 2005 seulement, les contrats qui liaient encore les LIR africaines au RIPE NCC ont pris fin. Entre les deux, une structure contractuelle à double voie a gouverné un continent entier — et…

Dossier
Huit numéros dans le brouillon, aucun encore dans le registre
Un comité d’autorisation peut valider un programme cryptographique tout en restant incapable de répondre à une question élémentaire: à quelle autorité le nombre qu’il s’apprête à déployer appartient-il ? Le 1er octobre 2026, la révision 05 d’un Internet-Draft OpenPGP nommait huit…
Histoire d'Internet
« Foo » était déjà dans les RFC quand son explication est arrivée : RFC 3092
En 1971, RFC 269 demandait de renommer `FOO` en `BAR` sans dire pourquoi ces deux mots pouvaient remplacer n’importe quel fichier. En 2001, RFC 3092 constatait que près de 7 % de la série employaient déjà cette langue d’initiés. Le glossaire venait après l’usage.
IETF
Le site annonce zéro, mais ses routes peuvent rester dans BGP
La nouvelle révision du projet sur les métadonnées de périphérie transforme une seule valeur nulle en décision de transfert pour tout un site. Le message est bref; la preuve de son exécution, elle, traverse plusieurs systèmes.

Histoire d'Internet
Le groupe multicast de PI n’était pas une adresse IPv4 : RFC 3091
Le RFC 3091 imaginait que des clients reconstituent PI à partir d’un flux, de réponses UDP indexées ou du multicast. Mais son groupe multicast n’avait pas de représentation IPv4 valide; ailleurs, ses ports TCP et UDP dépassaient aussi la capacité des champs qui doivent les…
Histoire d'Internet
Le pare-feu autorisait HTTP, pas le paquet caché dedans : RFC 3093
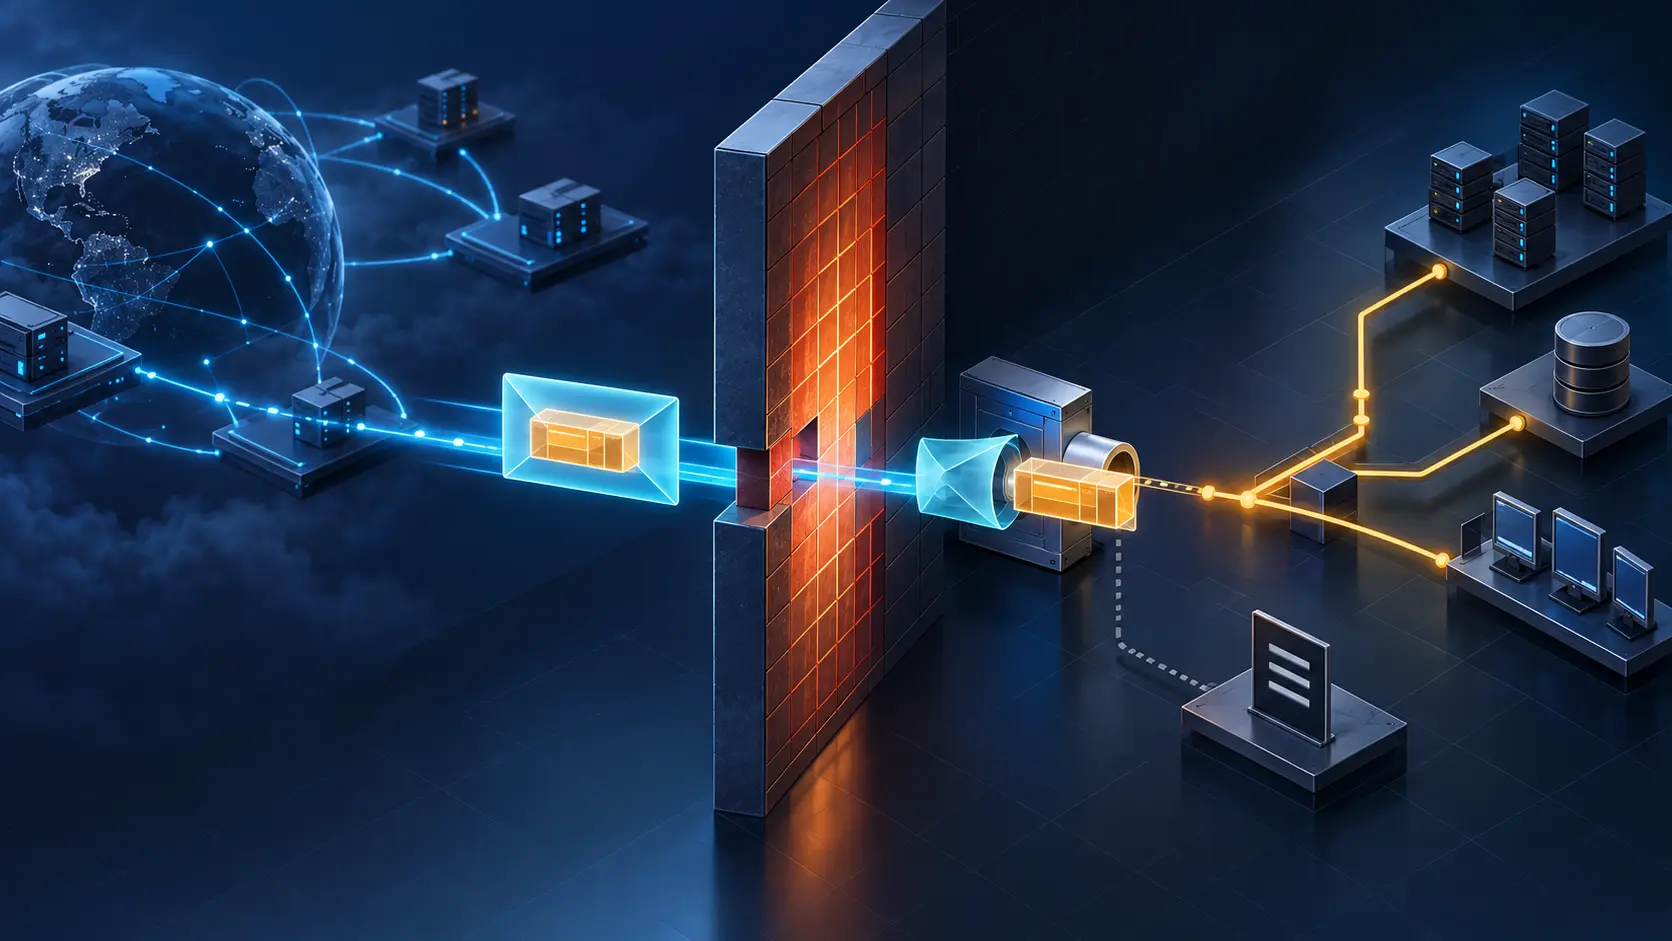
RFC 3093 proposait de placer un datagramme IP complet dans un message HTTP, de franchir l’ouverture réservée au Web puis de le réinjecter derrière le pare-feu. Publié le 1er avril 2001, ce dispositif comique révélait une limite sérieuse: autoriser l’enveloppe ne signifie pas…

IETF
La clé maîtresse a tourné. Les anciennes associations pouvaient encore parler
PSP conserve deux clés maîtresses côté réception. Quand l’une cesse d’être active, les nouvelles associations passent à l’autre, mais les anciennes peuvent continuer à produire des clés valides. Une rotation change donc le futur; elle n’efface pas encore le passé. Le projet qui…
IETF
La liste était exacte. Encore fallait-il que la configuration soit entière
IntraSAV propose de remplacer l’inférence par une autorisation explicite des préfixes sources. La promesse de zéro erreur dépend toutefois d’un fait que chaque interface doit encore prouver: la configuration reçue était-elle complète et actuelle ?
ICANN
La gouvernance interne de l'Internet Society à l'épreuve de ses propres principes
L'Internet Society (ISOC) réclame auprès des Nations unies une gouvernance de l'Internet « ouverte, transparente, inclusive et responsable ». Ses propres statuts, adoptés dans leur version amendée par une résolution du conseil d'administration du 9 novembre 2025, organisent une…
Histoire d'Internet
La même zone était sûre ici et non sécurisée ailleurs : RFC 3090
En 2001, demander si une zone DNS était « sûre » ne suffisait déjà plus. Il fallait savoir quel résolveur posait la question, quelle racine de confiance il connaissait et quel chemin il avait suivi. RFC 3090 a donné des mots à cette relativité: une zone signée pouvait former un…
Histoire d'Internet
Le serveur racine indiquait une piste, pas la réponse LDAP : RFC 3088
Dans un annuaire réparti, le premier serveur peut connaître le prochain relais sans détenir la fiche recherchée. En 2001, l’expérience OpenLDAP a rendu cette frontière visible: son service racine consultait DNS et renvoyait des URL LDAP, puis laissait l’annuaire désigné répondre.
Dossier
Tideo Administration : un enregistrement qui ne bouge pas, même après la disparition du réseau
Le résumé de veille Tideo Administration: un enregistrement qui ne bouge pas, même après la disparition du réseau explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles…

Histoire d'Internet
L’URI choisissait le menu vocal, sans authentifier l’appelant : RFC 3087
En 2001, un appel SIP pouvait parvenir à une messagerie sans emporter tous les indices fiables qui guidaient les anciens commutateurs. RFC 3087 a confié au destinataire courant de la requête le choix du premier état de l’application. L’adresse donnait une consigne de service…

IETF
L’en-tête de débogage racontait chaque étape sans pouvoir en prouver aucune
Un nouveau brouillon DKIM2 propose aux testeurs une piste médico-légale commune à l’intérieur du message. Sa précision aide à enquêter, mais son autorité est volontairement nulle.

Récits
Le document de gouvernance des RIR, version 3 : comment un projet final redessine l'équilibre des pouvoirs entre l'ICANN et les registres régionaux
Le 1er septembre 2026, le Number Resource Organization (NRO) a publié la version 3 du « Governance Document for the Recognition, Operation, and Derecognition of Regional Internet Registries », présentée comme le projet final recommandé de l'Address Council de l'ASO (ASO AC). Ce…

IETF
Dix minutes de maximum ne racontent pas dix minutes de Wi-Fi
Un serveur RADIUS reçoit une valeur de débit accompagnée de `MAX(10m)`. La chaîne est valide, la fenêtre est explicite et la donnée semble plus sérieuse qu’un simple instantané. Pourtant, le maximum ne dit ni combien de temps le débit a été tenu, ni quels paquets ont servi au…

Histoire d'Internet
Le serveur avait poussé les règles. La reconnexion devait encore réconcilier ce que l’équipement avait gardé : RFC 3084
RFC 3084 organisait le provisioning de politiques comme une conversation à états partagés: une décision groupée, un accusé d’exécution, un retour à l’état antérieur en cas d’échec. La coupure révélait pourtant la limite du modèle. Le serveur et l’équipement pouvaient tous deux…

IETF
Le rafraîchissement s’est terminé. Le collecteur ignorait encore si la RIB était entière
Une proposition BMP permet de réparer une seule vue de routage sans interrompre toutes les sessions surveillées. Son marqueur final ferme la retransmission, mais ne certifie pas à lui seul qu’aucune route n’a disparu en chemin.
Carte des sessions
Pôle Gouvernance
Veille RIR
Cinq sessions régionales consacrées aux politiques d’allocation, à la légitimité des conseils et à la continuité institutionnelle.
Ouvrir la veille RIRDossier
Dossiers de gouvernance de long terme, avec analyse des tensions juridiques, électorales et institutionnelles.
Ouvrir le dossierSociété des ressources numériques
Veille sur les adhésions, les chartes et la gouvernance des ressources dans l'écosystème NRS.
Ouvrir la session NRSICANN
Coordination du DNS, cadres de responsabilité et dynamique des processus multipartites à l'échelle mondiale.
Ouvrir la session ICANNIETF
Trajectoire de normalisation des protocoles et risques d’interopérabilité dans un contexte de fragmentation des politiques.
Ouvrir la session IETFHistoire d'Internet
L’historique des infrastructures sur un cycle long permet d’interpréter la gouvernance et d’anticiper les évolutions structurelles.
Ouvrir la session HistoireGroupes d'opérateurs réseau
Analyses de mise en œuvre au niveau des opérateurs, issues d'APRICOT et des écosystèmes des NOG régionaux et nationaux.
Ouvrir la session NOG