
Organisme de normalisation ouvert dont les normes ont un impact mondial par leur mise en œuvre.
Gouvernance / IETF
IETF
La veille IETF couvre l’actualité publique qui touche l’infrastructure Internet, les décisions de gouvernance, les marchés de la connectivité, les flux de capitaux numériques et le risque opérationnel.
MondeGouvernance des protocolesRisque d'interopérabilité

Processus de protocole et légitimité des normes.
Écart entre la spécification et la mise en œuvre chez les fournisseurs et les opérateurs.
Les changements majeurs de normes affectent généralement les systèmes sur des cycles de 120 jours et plus.
Articles récents
À la une : IETF
1 112 articles

IETF
Jeff Tantsura et l’intention qui n’était pas encore un résultat
Le voyant reste vert. L’objectif — maintenir un chemin protégé — a été accepté, traduit puis appliqué. Pourtant, après une modification de topologie, le secours a disparu. Ce qui demeure vrai dans le système, c’est la phrase voulue; ce qui ne l’est plus dans le réseau, c’est son…
IETF
Linda Dunbar et l’annuaire qui ne doit pas inventer un voisin
Une réponse négative peut être plus dangereuse qu’un silence. Si l’annuaire ne connaît qu’une partie du réseau, « aucune donnée » signifie qu’il faut encore chercher. S’il affirme couvrir la totalité du domaine, la même absence peut autoriser l’abandon d’une trame. À travers…
IETF
Hannes Gredler et le lien OSPF qu’il fallait délester dans les deux sens
Le coût est porté au maximum sur un routeur, les chemins sortants se déplacent et la fenêtre de maintenance semble pouvoir commencer. Pourtant, le voisin continue de décrire lui-même le trajet inverse. Le lien physique est unique, mais son état OSPF est énoncé séparément à chaque…

IETF
John Scudder et la session BGP qui devait annoncer ses capacités
Une connexion TCP peut être parfaitement établie sans que deux routeurs soient prêts à fournir le service BGP attendu. L'un connaît une extension que l'autre ignore; tous deux l'implémentent peut-être, mais un seul la déclare dans OPEN. Les RFC auxquelles le nom de John Scudder…

IETF
Ketan Talaulikar et le préfixe qui a gardé le nom de son premier routeur
Dans une autre aire OSPF, le préfixe reste joignable, mais son histoire paraît avoir commencé sur l'ABR qui vient de le réannoncer. Le protocole n'a pas perdu la route: son abstraction a perdu l'identité antérieure. Le RFC 9084, édité par Ketan Talaulikar avec quatre coauteurs…
IETF
Tony Li et l'enveloppe de quatre octets qui ne gouverne pas son contenu
Un tunnel GRE ne remplace pas l'adresse d'un paquet: il lui ajoute une adresse de livraison. Le réseau sous-jacent conduit l'enveloppe jusqu'à la sortie, puis l'adresse intérieure reprend son autorité. Entre les deux, l'en-tête GRE minimal ne mesure que quatre octets. La…

IETF
Acee Lindem et le routeur qui devait se souvenir d’avoir redémarré
Une authentification valide ne donne pas l’âge d’un paquet. Elle peut confirmer, avec une précision cryptographique, qu’un message enregistré hier porte encore le bon secret. Si le routeur redémarre et oublie jusqu’où il avait avancé, ce passé authentique peut revenir sous les…

IETF
Enke Chen et la route qui a survécu à sa session
« Graceful » ne signifie pas que la panne a disparu. Le mot désigne un choix: continuer provisoirement à utiliser un état de routage appris avant la rupture du dialogue BGP. Avec RFC 9494, ce provisoire peut durer bien au-delà du redémarrage classique. En contrepartie, la route…
IETF
Susan Hares et la route qui autorise le filtre FlowSpec
Une route BGP ordinaire propose un chemin. Une annonce FlowSpec peut demander au routeur de ralentir, jeter, marquer ou détourner des paquets. Dès lors, l’interopérabilité ne suffit plus: il faut établir pourquoi l’émetteur est fondé à produire cet effet. Les travaux auxquels…

IETF
Bruno Decraene et la discipline du trafic retiré avant la coupure
Une maintenance BGP planifiée offre un avantage rare: l'instant de la rupture est connu. Fermer d'abord la session puis attendre la convergence revient à gaspiller cet avantage. Le chemin le plus sûr consiste à rendre la route moins attractive tant qu'elle fonctionne encore, à…
IETF
Le Secrétariat de l’IETF change de maison, pas l’autorité sur les normes
Depuis le 1er août, le Secrétariat est réparti entre deux équipes de l’IETF Administration LLC. Ce rapprochement administratif fait suite au passage, en avril, d’une prestation externalisée à un montage d’employeur de référence. Il rend la chaîne de gestion plus courte sans…

IETF
Un projet RPKI isole l’autorisation des routes de blackholing
La nouvelle version d’un projet individuel propose de faire signer par le détenteur d’adresses une autorisation spécifique aux routes de rejet de trafic. Cette séparation pourrait éviter de relâcher les ROA pour les urgences, sans pour autant transformer un signal BGP en ordre…

IETF
L’IETF conditionne l’interdiction de l’écho BFD multihop
La révision 02 d’un projet du groupe BFD redéfinit une règle de sécurité vieille de seize ans. L’écho reste interdit si un nœud intermédiaire peut renvoyer le paquet trop tôt, mais devient possible lorsque l’environnement exclut ce raccourci.

IETF
L’IETF resserre l’identification des liens inter-AS dans BGP-LS
La version 38 retire l’identifiant de topologie multiple de la liste de descripteurs proposée pour un lien inter-AS. Une correction d’une ligne suffit ainsi à déplacer le risque vers le retrait des anciennes annonces, l’appariement des demi-liens et la séparation des topologies…

IETF
Le groupe DNSSD de l’IETF prend en charge la découverte locale unicast
Le passage au statut de document de groupe de travail donne à une proposition très concrète un nouveau cadre de responsabilité: confier les échanges courants de découverte locale à un serveur choisi sur le lien, tout en conservant mDNS comme moyen d’interopérabilité et de repli.

IETF
L’IETF enregistre une révision FAR pour l’évitement de pannes dans les centres de données
La révision 26 du projet FAR est une note de conception sur le traitement des pannes dans des fabric de centres de données à topologie régulière. Elle ne prouve ni norme IETF, ni implémentation, ni déploiement, ni résultat d’exploitation mesuré.
IETF
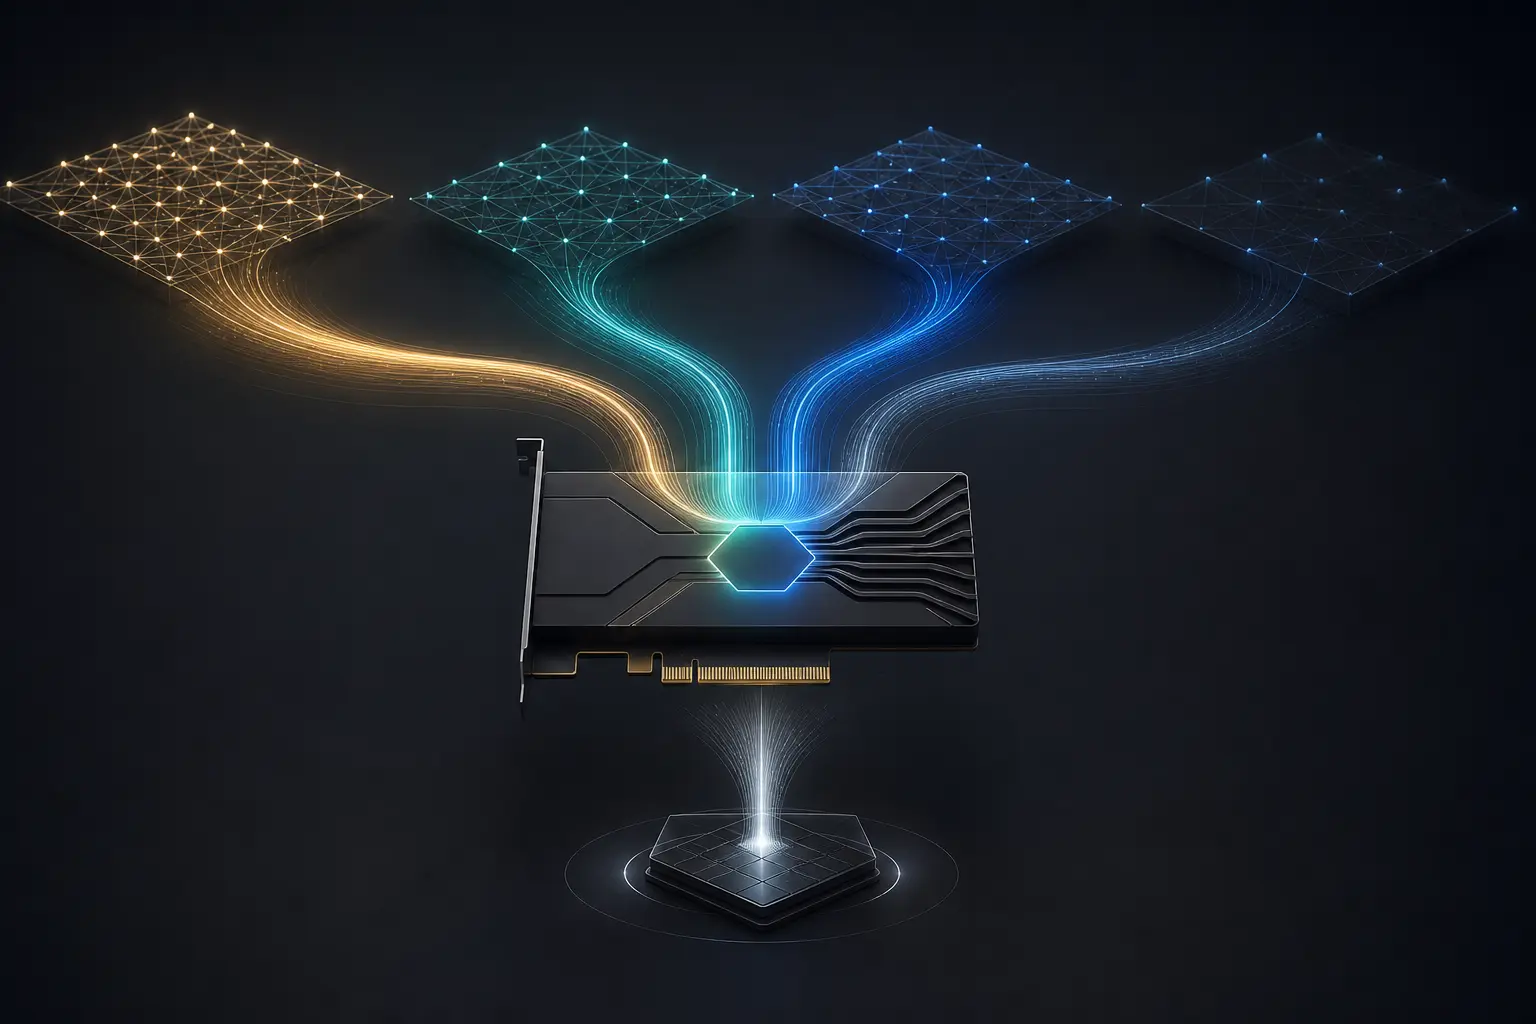
Le brouillon FARE de l’IETF place le choix multi-plan au niveau de la RNIC
Le nouveau brouillon FARE-in-MPSON fait de l’interface réseau un point de décision de routage lorsque des fabrics IA scale-out sont séparés en plans isolés. Il s’agit d’un travail en cours, non d’une fonction approuvée par l’IETF, d’un déploiement annoncé ou d’un résultat de…

IETF
L’IETF actualise son projet FARE de routage adaptatif BGP
La révision actuelle de FARE n’annonce pas une fonction BGP disponible. Elle pose une condition d’exploitation pour le routage adaptatif dans une fabrique CLOS: une pondération ECMP n’est défendable que si les chemins de coût égal portent tous une information de bande passante…

IETF
L’IETF actualise son projet PDMv2 chiffré pour le diagnostic IPv6
Le projet PDMv2 actuellement publié par l’IETF ne promet pas un réseau « chiffré » clé en main. Il met plutôt l’accès aux informations de diagnostic — temps et extrémités — sous une condition préalable d’identité et d’autorisation. Le texte est encore au stade du projet.

IETF
L’IETF met à jour son projet STAMP pour la mesure SR-MPLS
La version actuelle du projet STAMP pour SR-MPLS place une exigence opérationnelle au premier plan: une sonde doit-elle vraiment observer le trajet que la politique de routage a choisi ? Le document reste un projet, non une norme ni une preuve de déploiement.
Déverrouillage de l’accès membre
Analyse de profil réservée
Connectez-vous pour débloquer les briefings de profil complets et les sections approfondies.
Briefing du Strategic Circle
Adhérez pour débloquer les briefings stratégiques après connexion.
Rejoindre Strategic CircleBriefing Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance