
Sujet
Cycle de vie logiciel et dépendance fournisseur
Au sein de la facette Sujet, la veille thématique Cycle de vie logiciel et dépendance fournisseur rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.

IETF
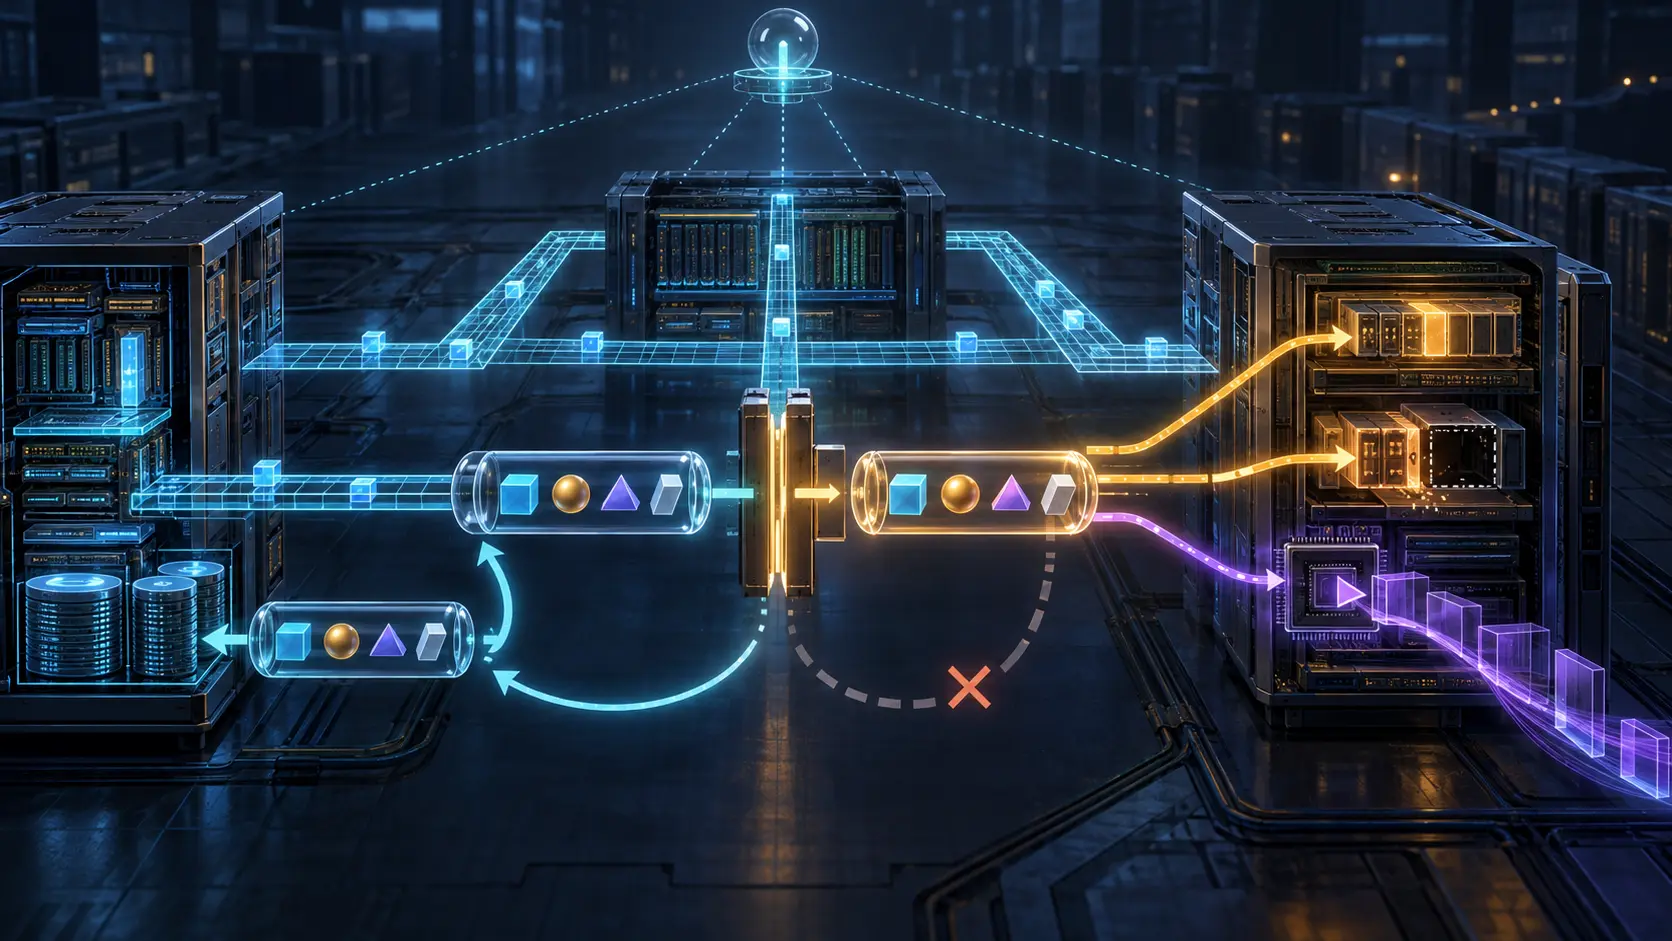
Le réseau était revenu. L’ancienne adresse aussi.
L’équipe d’exploitation a noté deux heures de fin pour le même incident. À 10 h 14, le service était de nouveau visible. À 10 h 27, la commande de contrôle a enfin abouti. Entre les deux, le réseau n’était ni vraiment absent ni entièrement revenu: plusieurs couches détenaient des…
Histoire d'Internet
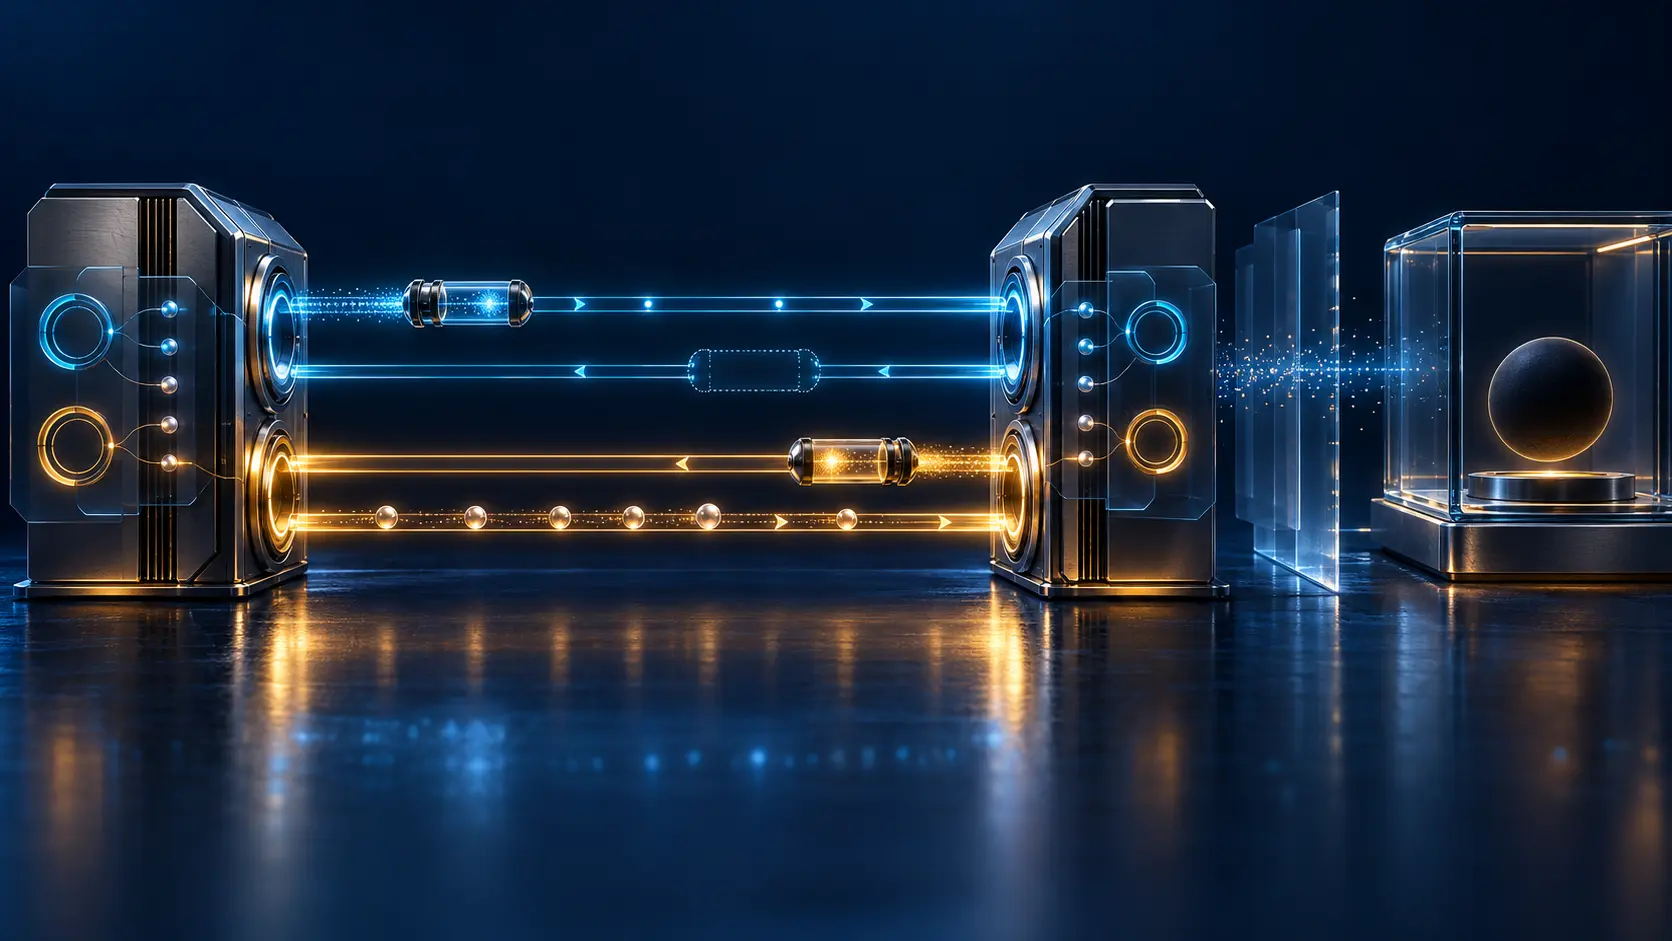
Le lot pouvait être annulé. L’appel distant, une fois lancé, ne revenait pas : RFC 3018
UMSP proposait de transformer des machines séparées en segments d’un même espace mémoire. Son mécanisme transactionnel savait retenir ou libérer un lot d’instructions; il ne savait pas rappeler les effets déjà produits par un saut, un appel ou une écriture distante.
IETF
Le SPI demandé n’est pas celui qui a répondu
Un opérateur demande que l’écho revienne par une SA précise. La réponse arrive, authentifiée, mais par une autre. Le test est réussi au niveau cryptographique et incomplet au niveau opérationnel: il a prouvé un chemin, pas celui qui devait être contrôlé.

Histoire d'Internet
Le carnet portait un numéro plus élevé. Le voyageur n’avait toujours aucune preuve de fraîcheur : RFC 3017
Le compteur pouvait signaler qu’un carnet d’accès avait changé. Il ne disait ni quelle édition visait ce client, ni si la mise à jour avait été appliquée, ni si le numéro, le proxy ou le point de présence répondait encore. RFC 3017 avait normalisé une forme; l’exploitation devait…
Histoire d'Internet
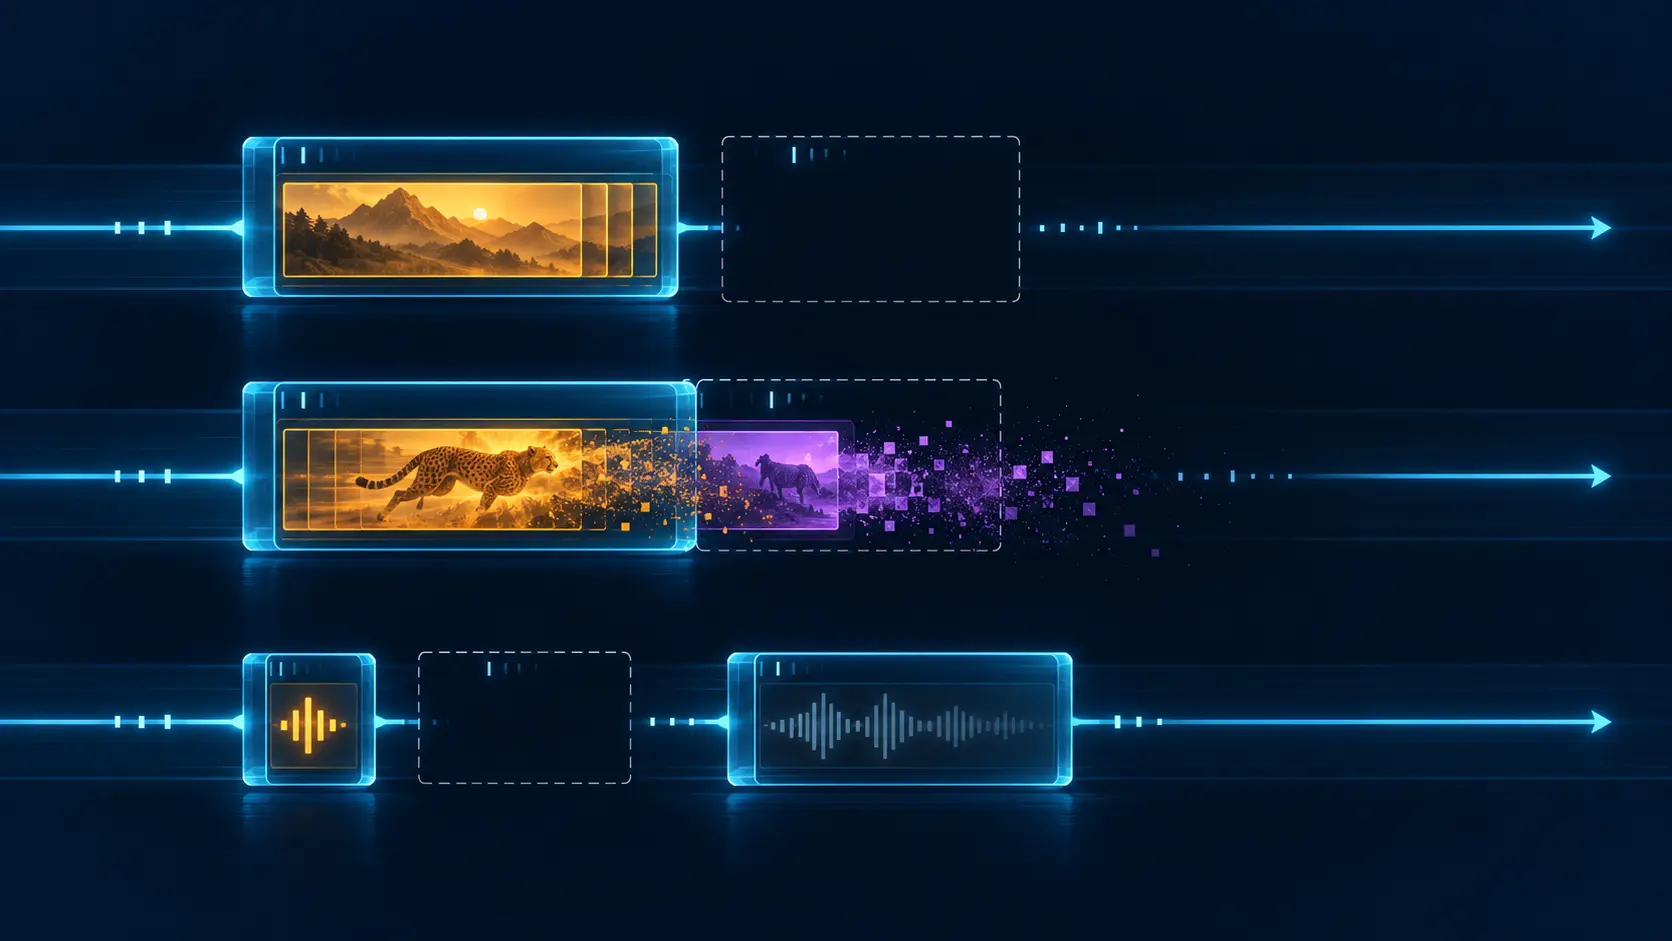
Le codec tenait bon ; le paquetiseur avait choisi l’étendue de la perte : RFC 3016
À faible débit, économiser quelques en-têtes semblait rationnel. RFC 3016 montrait pourtant que regrouper les unités de média ne réduisait pas seulement le coût: cela agrandissait aussi le lot qu’un seul paquet perdu pouvait emporter.
IETF
SCHClet : la sécurité d’un module partiel dépend de sa configuration
Réduire une pile réseau à quelques fonctions est une économie de ressources, pas une dispense de rendre compte des données que le module ne sait pas traiter. Une révision du projet IETF place enfin cette frontière dans sa section de sécurité.

IETF
Le registre a accepté la délégation. Le parent avait encore deux réponses
Le code de succès est arrivé avant la preuve DNS. Avec la révision 03 du projet EPP pour DELEG, cet écart devient une question de conduite du changement: une transaction peut supprimer tous les enregistrements DELEG alors que les NS traditionnels continuent d’indiquer que le…

Histoire d'Internet
Le nouveau tag entrait dans le paquet. Il pouvait pourtant fragiliser le protocole : RFC 2440
Une valeur libre dans un en-tête ressemble à une invitation. En 1998, la spécification OpenPGP soulignait une difficulté plus profonde: savoir lire un nouveau tag ne prouvait pas que sa fonction pouvait cohabiter sans risque avec le reste d’un système cryptographique.

IETF
La reprise a tenu son délai. La preuve, elle, n’était pas encore arrivée.
Une équipe peut rétablir un actif dans le temps promis et rester incapable de montrer qu’une déclaration sur cette reprise a été inscrite dans le registre prévu. Le brouillon sur les Continuity Receipts donne un nom utile à cet écart: une reprise non attestée par le journal.

Histoire d'Internet
Le contexte était relié. L’appel restait à prouver : RFC 3015
Megaco a donné à la passerelle média un modèle local précis des associations qu’elle devait réaliser. La RFC 3015 a aussi laissé visible la frontière entre cet état exécutable, le transport du média et la conversation réellement vécue.

Tendances services cloud Amérique du Nord
L’accord BRC-Sangoma préserve la marque, pas encore la feuille de route
BRC prévoit de faire entrer Sangoma dans son portefeuille de communications tout en conservant sa marque. C’est un projet d’organisation après l’acquisition, pas une garantie de continuité pour les clients: l’opération n’est pas finalisée et les annonces ne précisent ni…
IETF
Le champ était modifiable, mais l'autorité restait à démontrer
Le projet SCHC décrit finement la forme d'une modification acceptable. Il faut encore rattacher cette possibilité à un acteur authentifié, à une version précise du Context et à une transition que l'autre extrémité peut vérifier et annuler.

Histoire d'Internet
La notification s’était perdue. Son journal de secours pouvait la perdre aussi : RFC 3014
Conserver localement ce qu’un message asynchrone n’a peut-être pas livré paraît être une assurance. La RFC 3014 en a fait un mécanisme vérifiable, avec une franchise rarement reconnue: l’assurance possédait elle aussi des filtres, des quotas, une date d’expiration et des…
Histoire d'Internet
La passerelle lança un défi. La confiance restait à venir : RFC 3012
Sur un réseau visité, l’agent étranger pouvait poser une question locale avant que le domaine d’origine ne réponde: cette inscription répond-elle à une valeur que je viens d’émettre, ou rejoue-t-elle un ancien échange ? RFC 3012 transforma cette question limitée en preuve…

IETF
Une décision a franchi la frontière, pas le pouvoir de la réécrire
Le prestataire distant reçoit une demande signée. Il ne possède pourtant ni le budget cumulé de l'agent, ni la réservation en cours, ni l'approbation qui expirera dans quelques secondes. Il ne peut pas refaire la décision. Un nouveau projet de l'IETF propose donc de lui…

IETF
Tests IPv6 des applications : le raccourci a désormais une condition
Vérifier chaque flux séparément évite une campagne d’essais interminable. Mais cette économie devient trompeuse si un protocole transmet lui-même l’adresse qui déclenchera le flux suivant.

Histoire d'Internet
Le paquet venait d’un sous-réseau, l’adresse d’un autre : RFC 3011
Six octets ont suffi pour rompre une vieille équivalence de DHCP: le chemin par lequel une demande arrive n’est pas nécessairement l’endroit où l’adresse doit être prélevée.
IETF
`allow_unresolved` : l'autorisation qui n'est pas encore acquise
Le moteur comprend qu'une opération n'est permise que pendant une plage horaire. Il ne dispose pourtant d'aucune horloge de confiance. Sa réponse conserve donc cette condition non tranchée. Si l'orchestrateur n'en retient que le mot « allow », ce n'est pas la politique qui a…

IETF
NFSv4 : le numéro d'un attribut ne suffit pas à prouver la prise en charge des ACL
La révision de septembre remet de l'ordre entre trois projets du groupe NFSv4. Elle rappelle surtout qu'une valeur inscrite dans un brouillon et une capacité observable sur un système de fichiers sont deux choses différentes.

Histoire d'Internet
Le serveur avait oublié le verrou. La reprise commença par refuser les nouveaux — RFC 3010
Après un redémarrage, les fichiers pouvaient être intacts tandis que la mémoire des droits exclusifs avait disparu. La RFC 3010 organisa cette incertitude: reconnaître l’instance, rouvrir un temps de reprise, puis seulement admettre les conflits nouveaux.