
Sujet
Automatisation de la sécurité
Au sein de la facette Sujet, la veille thématique Automatisation de la sécurité rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.
IETF
Une mise à jour de délégation autosignée prouve une clé, pas son autorité
Une clé fraîchement créée sait parfaitement attester d’elle-même. C’est précisément pourquoi son autosignature ne suffit pas: elle démontre une possession, pas le droit de modifier la délégation DNS d’un tiers. Le projet examiné par DNSOP gagne en crédibilité parce qu’il refuse…

Dossier
La purge a été acceptée, puis le CDN aval a dit non
Dans une chaîne de diffusion, le premier feu vert peut précéder le refus décisif. La révision 20 du projet CDNI Triggers v2 décrit ce décalage: une erreur HTTP née plus loin doit remonter comme donnée asynchrone dans la ressource d’un intermédiaire, parfois sans nommer le CDN qui…

IETF
Le banc d’essai fait partie de la preuve
Un débit attribué à un équipement de sécurité dépend aussi de ce qui l’entoure. Pour rapprocher protection et performance, il faut retrouver une configuration commune, pas seulement un nom de produit.

ICANN
Les lignes directrices de l’ICANN sur l’UA donnent deux rôles à l’IA. Une seule mesure ne peut pas évaluer les deux
Un tableau de bord peut féliciter une IA d’avoir détecté cent formulaires défaillants alors qu’un service enrichi par l’IA continue de refuser une adresse électronique internationalisée. Les deux constats sont compatibles, car ils ne portent ni sur le même acteur ni sur la même…

Dossier
Un quorum de verrouillage du registre compte des approbations, pas des autorités indépendantes
Deux réponses peuvent satisfaire un quorum tout en dépendant de la même boîte de récupération, du même administrateur et du même fournisseur d’identité. Le projet d’extension EPP consacré au verrouillage du registre sait compter des contacts; il ne démontre pas que leurs pouvoirs…

Dossier
L’erreur ICMP désigne un nœud, sans l’authentifier
Dans un outil de diagnostic, un nom de nœud ressemble vite à une réponse. La révision 05 d’un projet IETF veut rendre ce contexte plus disponible, notamment aux frontières de traduction, mais elle oblige aussi à regarder ce que ce nom ne prouve pas et les octets de paquet qu’il…
Histoire d'Internet
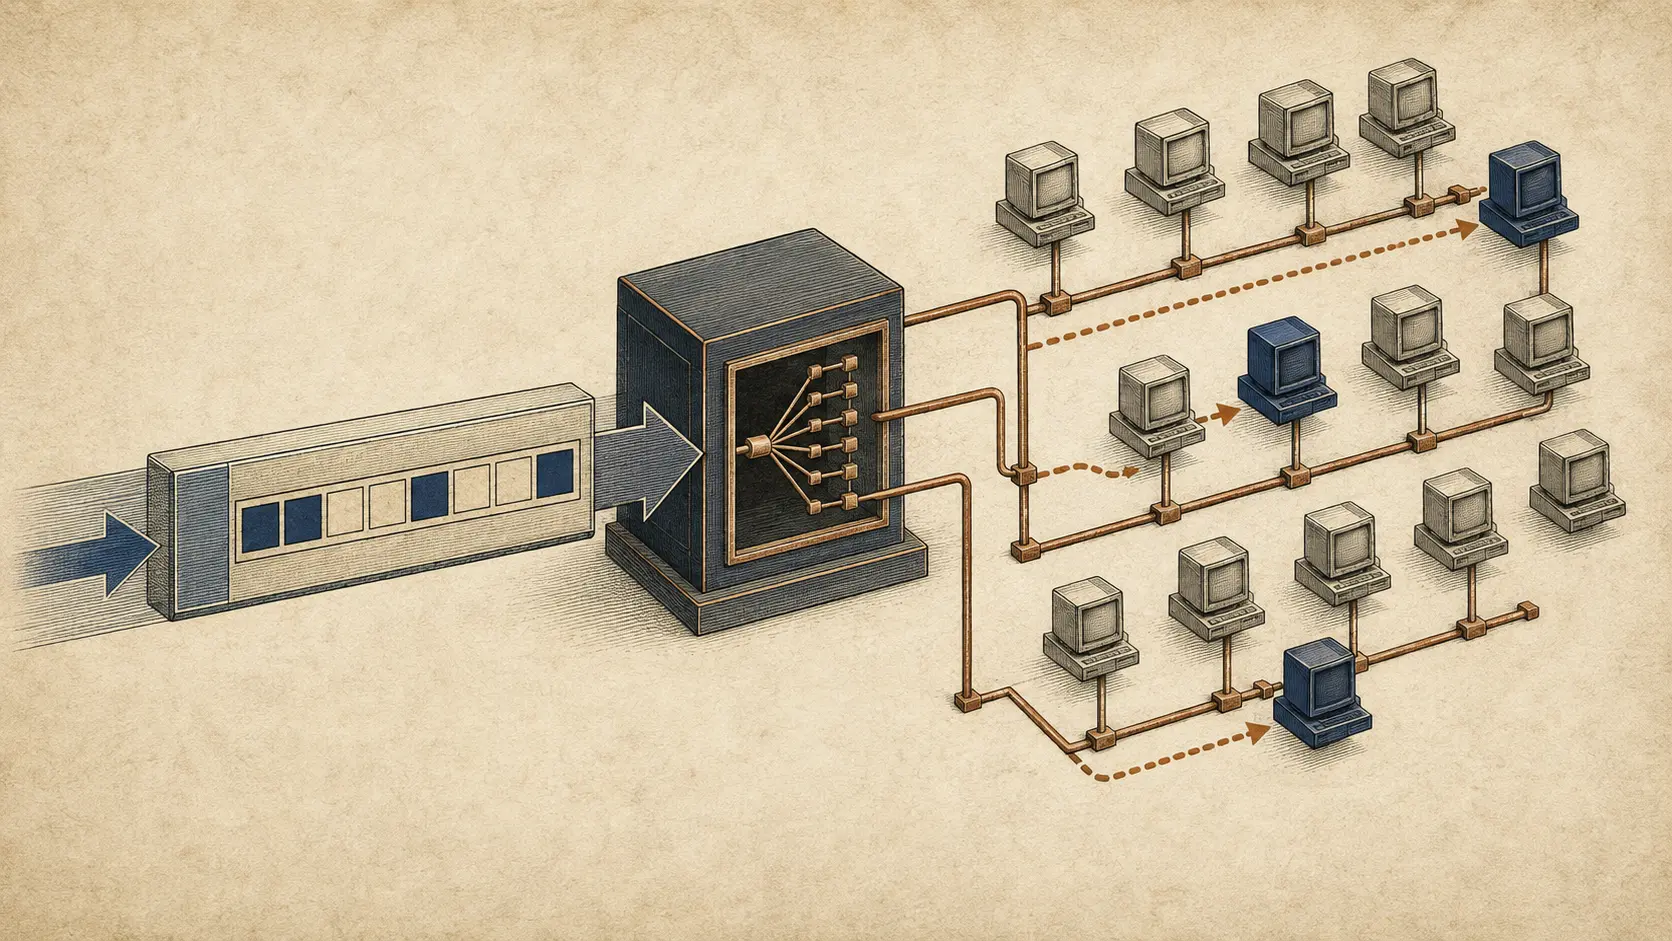
Le paquet de diffusion qui transportait sa propre liste d’invités
Le datagramme arrivait sur un sous-réseau comme une diffusion destinée à tous. Pourtant, son option IPv4 contenait une consigne plus étroite: seuls les hôtes nommés devaient poursuivre le traitement. SDBM faisait du paquet lui-même une liste d’appartenance éphémère.

Dossier
Tous les bundles extérieurs ont été livrés. Le bundle intérieur n’avait toujours pas été reçu
Dans BIBE, un voyant vert peut être parfaitement exact et pourtant raconter seulement la moitié du voyage. Les bundles qui servent de transport arrivent au point de décapsulation; leurs rapports de livraison le confirment. Mais l’objet qu’ils contiennent n’existe comme bundle…

Dossier
Le pare-feu a retrouvé la session, pas l’auteur du paquet
Une adresse source peut aider un pare-feu à reconnaître le retour d’un flux sans pour autant identifier celui qui l’a émis. Le nouveau document de travail SPRING consacré aux SID sources dans SRv6 met cette différence au centre d’un choix d’exploitation: corriger l’asymétrie des…
Dossier
Même nom, autre empreinte : ce que RFC 9861 oblige à conserver
Une fonction à sortie extensible ne produit pas « son » empreinte comme un tampon de longueur fixe. Avec KangarooTwelve et TurboSHAKE, la taille demandée, le domaine, la personnalisation et l’ordre exact des octets font partie de la question. Sans eux, le résultat n’a plus de…

Dossier
L’API exige une nouvelle authentification. Qui assume la demande ?
La sécurité d’une opération peut justifier une authentification différente ou plus récente. Mais lorsqu’un service déclenche cette exigence, le travail se déplace vers le fournisseur d’identité, l’application et l’utilisateur. RFC 9470 organise le dialogue; il ne répartit ni la…

Dossier
Le coût discret d’une exception DNS
Accorder à un résolveur local un périmètre stable évite de rouvrir un dossier à chaque nouveau service interne. Encore faut-il savoir ce que cette commodité délègue et ce qu’elle révèle. Le RFC 9704 permet de rendre l’autorisation vérifiable sans publier tout l’annuaire privé.

Dossier
Combien de temps un réseau doit-il se souvenir de vous ?
Une adresse Wi-Fi privée peut rester stable. Avant d’exiger sa rotation ou de la désactiver pour préserver un service, il faut préciser quelle continuité est utile, dans quel périmètre et jusqu’à quel événement.

Dossier
Le contrôle attend l’assemblage, pas l’autorisation d’exister
En acceptant des fichiers CDDL dépourvus de règles, RFC 9682 déplace une vérification sans abolir son objet. Pour les équipes qui réceptionnent des composants, la nuance change autant le dossier de preuve que la répartition du travail.
Histoire d'Internet
Les quatre octets qui demandaient à chaque routeur son lien le plus étroit
En 1988, découvrir la taille maximale d'un paquet ne commençait pas par un échec. Un datagramme IPv4 emportait une valeur que chaque passerelle pouvait réduire, comme un carnet de route où seule survivait la contrainte la plus sévère.

Dossier
La relève ne se fait pas toute seule
Dans JMAP, une rotation de clé peut laisser un abonnement en attente d'une vérification qui ne sera pas renvoyée. La continuité dépend alors d'un passage de responsabilité au client, et non d'une relance automatique du serveur.
Dossier
L’événement d’échec était signé. Sa seconde arrivée restait un rejeu
Le premier message modifie l’état du système. Le second porte la même signature valide, le même identifiant de session et les mêmes données. Pourtant, le laisser franchir à nouveau la frontière de décision peut déclencher un nouveau repli ou réveiller une deuxième équipe. La…

Histoire d'Internet
Le nombre qui changeait de sens à la frontière du domaine
Un domaine de sécurité pouvait coder « non classifié » par 5, tandis qu’un autre utilisait 1 pour le même libellé. CIPSO n’imposait pas un nombre universel: il plaçait un identifiant de domaine d’interprétation à côté du nombre et faisait dépendre l’interopérabilité de…

Dossier
L’agent n’a pas répondu. Son budget n’est pas revenu pour autant
Une commande quitte l’agent d’achat, puis la connexion expire. Le fournisseur a peut-être accepté l’opération, mais l’accusé de réception n’est jamais revenu. Rendre immédiatement le montant disponible transforme alors une panne de visibilité en seconde autorisation. La révision…

Histoire d'Internet
Le label de sécurité qui exigeait sa propre spécification
L’option pouvait se répéter dans un même datagramme, mais aucun exemplaire ne se suffisait à lui-même. Un code d’un octet renvoyait à un autre texte, chargé de dire ce que les octets suivants signifiaient et comment les accepter ou les rejeter.