
Sujet
Automatisation de la sécurité
Au sein de la facette Sujet, la veille thématique Automatisation de la sécurité rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.

Tendances télécoms nationaux Asie-Pacifique
TM CYDEC veut relier les alertes à leur contexte
Le modèle Cyber Fusion réunit les signaux du réseau, du cloud et des applications. Sa valeur dépendra du périmètre observé et du passage de l'analyse à une intervention autorisée.

IETF
Le voucher ELA arrive après l’identification de l’appareil
Un équipement neuf peut être parfaitement inconnu du réseau qu’il cherche à rejoindre et pourtant devoir lui révéler un identifiant avant la fin de l’autorisation. C’est l’ordre choisi par ELA, le mécanisme d’autorisation légère fondé sur EDHOC que le groupe LAKE de l’IETF vient…
Histoire d'Internet
Cinq serveurs, un seul droit d’attribuer : la leçon de RFC 1931
La redondance rassure parce qu’elle se compte: une machine de plus, un chemin de plus, une panne de moins. Mais le service décrit par RFC 1931 posait une question moins confortable. Si plusieurs serveurs peuvent attribuer une adresse à une nouvelle machine, combien de versions de…

IETF
Une preuve cryptographique de faute ne révoque pas la confiance
Un terminal interroge plusieurs horloges, enchaîne leurs réponses signées et découvre un ordre temporel impossible. Il peut conserver la contradiction et la faire vérifier ailleurs. Il ne peut pas, pour autant, désigner automatiquement le serveur fautif, choisir le juge, modifier…
IETF
Un identifiant de clé EDHOC peut désigner plusieurs PSK
Dans un échange EDHOC, quelques octets peuvent désormais déclencher une recherche plurielle. La révision 09 du projet EDHOC-PSK autorise une même valeur `ID_CRED_PSK` à renvoyer vers plusieurs clés prépartagées candidates, avec leurs justificatifs associés. Le serveur les essaie…

Histoire d'Internet
Le trombone doré semblait décoratif. C’était une commande : RFC 1927
Une agrafe se comprend d’un coup d’œil. C’est précisément ce qui rend le RFC 1927 si drôle et si instructif. Son accessoire de bureau devait indiquer à la fois la force d’un lien, l’apparence d’un ensemble, le choix d’un circuit de travail, l’emplacement d’une annotation et le…

IETF
Une configuration candidate privée n’explique pas pourquoi une intention l’a emporté
La configuration courante change pendant qu’un ingénieur prépare sa propre branche. Le serveur sait isoler les deux travaux, repérer le nœud disputé et refuser un commit ambigu. Mais au moment de choisir entre la valeur privée et la valeur déjà en production, le protocole ne peut…

IETF
Un compteur de rejets de paquets exige une période d’intention avant toute automatisation
Le compteur grimpe au moment même où une nouvelle politique entre en vigueur. L’outil d’exploitation sait nommer le rejet, calculer son débit et déplacer du trafic. Il ignore pourtant si sa première mesure précède le changement, si la carte vient de redémarrer et si le seuil…

IETF
Un serveur de noms commun teste la continuité, pas le contrôle de la délégation
Un changement de prestataire DNS ne ressemble pas toujours à une rupture. Trois nouveaux serveurs apparaissent dans la délégation, un ancien demeure, et le résolveur voit une intersection. Pour son cache, ce lien peut justifier la continuité. Pour l’équipe qui conduit la…
Entreprises télécoms nationaux Asie-Pacifique
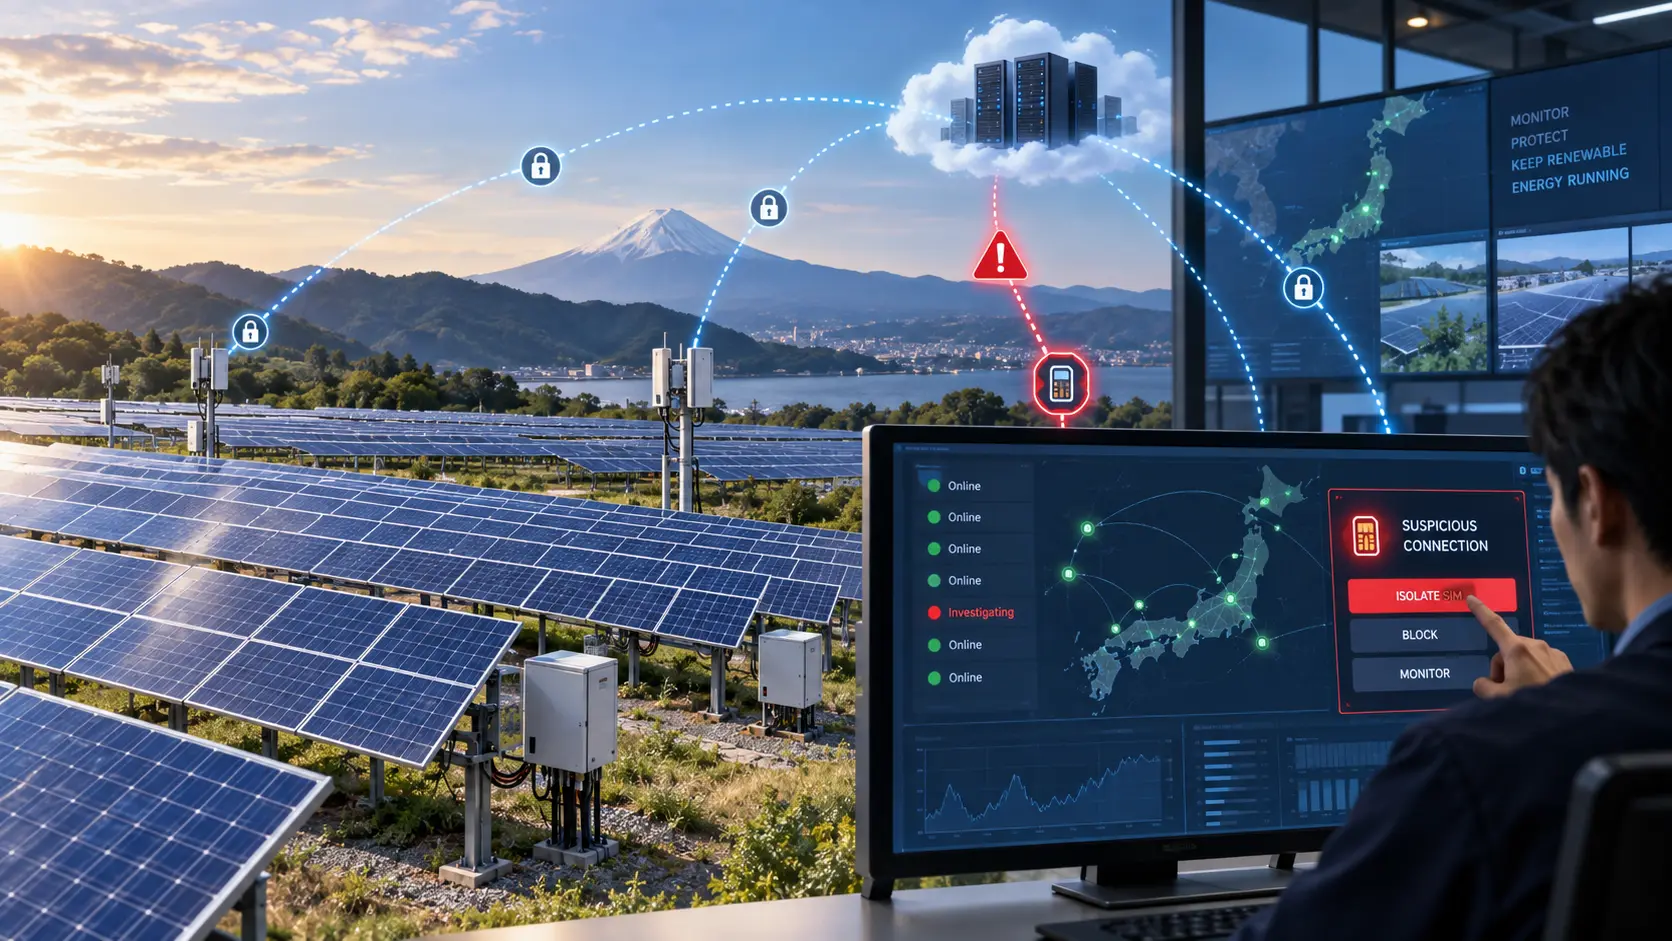
TESS et Docomo testent la sécurité du suivi de centrales solaires
Le pilote permet à TESS de bloquer à distance le trafic suspect d’une SIM et teste la continuité du suivi des centrales solaires lors d’une coupure de connexion.

IETF
Avant de devenir la règle, DNS GREASE a besoin d’une charte d’expérimentation
Un logiciel glisse volontairement dans une requête DNS une valeur qui ne veut rien dire. Il espère que le destinataire l’ignorera, comme le protocole le prévoit. Si ce dernier refuse, quelqu’un paiera pourtant l’essai: l’internaute par un délai, le serveur par une requête…

Tendances mondiales des services cloud
F5 rapproche le scan de la décision de blocage
Entre découvrir une faille et corriger le code, une règle peut limiter l’exposition. F5 veut organiser ce passage, sans supprimer le travail de réparation.

IETF
Le DNSSEC à blanc teste une cohorte de résolveurs, pas Internet
Un domaine peut être signé, un résolveur peut juger sa preuve invalide, et l’internaute recevoir tout de même une réponse. Le paradoxe est volontaire: le DNSSEC à blanc transforme d’abord l’échec en observation. Mais seuls les résolveurs qui comprennent l’expérience parlent. Leur…

Tendances institutionnels Europe et Moyen-Orient
ENISA confirme la déclaration manuelle de la CRA au lancement
ENISA lance sa plate-forme de la CRA le 11 septembre sans API, donc les fabricants devront encore soumettre via l’interface les signalements obligatoires.

Histoire d'Internet
Deux réseaux avaient raison jusqu’à leur rencontre : RFC 1918 et le prix de l’unicité locale
Posés séparément sur une table, deux plans d’adressage peuvent être irréprochables. Chacun attribue la même adresse privée à une machine différente, chacun sait où la joindre, chacun répond correctement aux utilisateurs de son organisation. Superposez les plans à l’occasion d’une…

IETF
Le client peut régler son CDN sans disposer du signal qui protège le suivant
Une transformation d’en-tête paraît locale tant que l’on ne regarde que l’interface où elle est configurée. CDN-Loop révèle une autre frontière: préserver une indication utile à un tiers ne revient pas à garantir la véracité de son contenu.

IETF
La reprise DNSSEC dépend d’horloges qu’aucun signataire ne maîtrise seul
Une zone peut continuer à répondre correctement alors que son opérateur a déjà perdu la faculté de la signer. Ce calme trompeur est le point de départ du projet « DNSSEC Key Restore »: les anciennes signatures protègent encore les réponses, mais leur échéance avance pendant que…

Dossier
Un échec DNS a suscité 51 requêtes, sans encore livrer sa cause
L’expérience 2026 d’APNIC Labs montre qu’un « non » précis et une panne ambiguë n’ont pas le même coût. Le serveur faisant autorité a reçu 51,73 requêtes par test `SERVFAIL` et 83,46 face au silence. Ces totaux révèlent l’amplification, mais pas la machine qui l’a déclenchée.
IETF
Déplacer le portail peut changer le terminal qu’il reconnaît
Une API hébergée plus loin dans le réseau ne voit pas nécessairement les mêmes identifiants que l’équipement qui autorise les paquets. La cohérence d’une session dépend de cette correspondance, mais aussi du moment où elle prend fin.

Tendances services cloud Amérique du Nord
Zscaler confie son offensive PME au réseau de partenaires
Avec Carahsoft, les offres standard doivent aussi rendre le déploiement reproductible. Les recrutements commerciaux pour les grandes entreprises dessinent une autre voie.