
Sujet
Automatisation de la sécurité
Au sein de la facette Sujet, la veille thématique Automatisation de la sécurité rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.
Tendances institutionnels Europe et Moyen-Orient
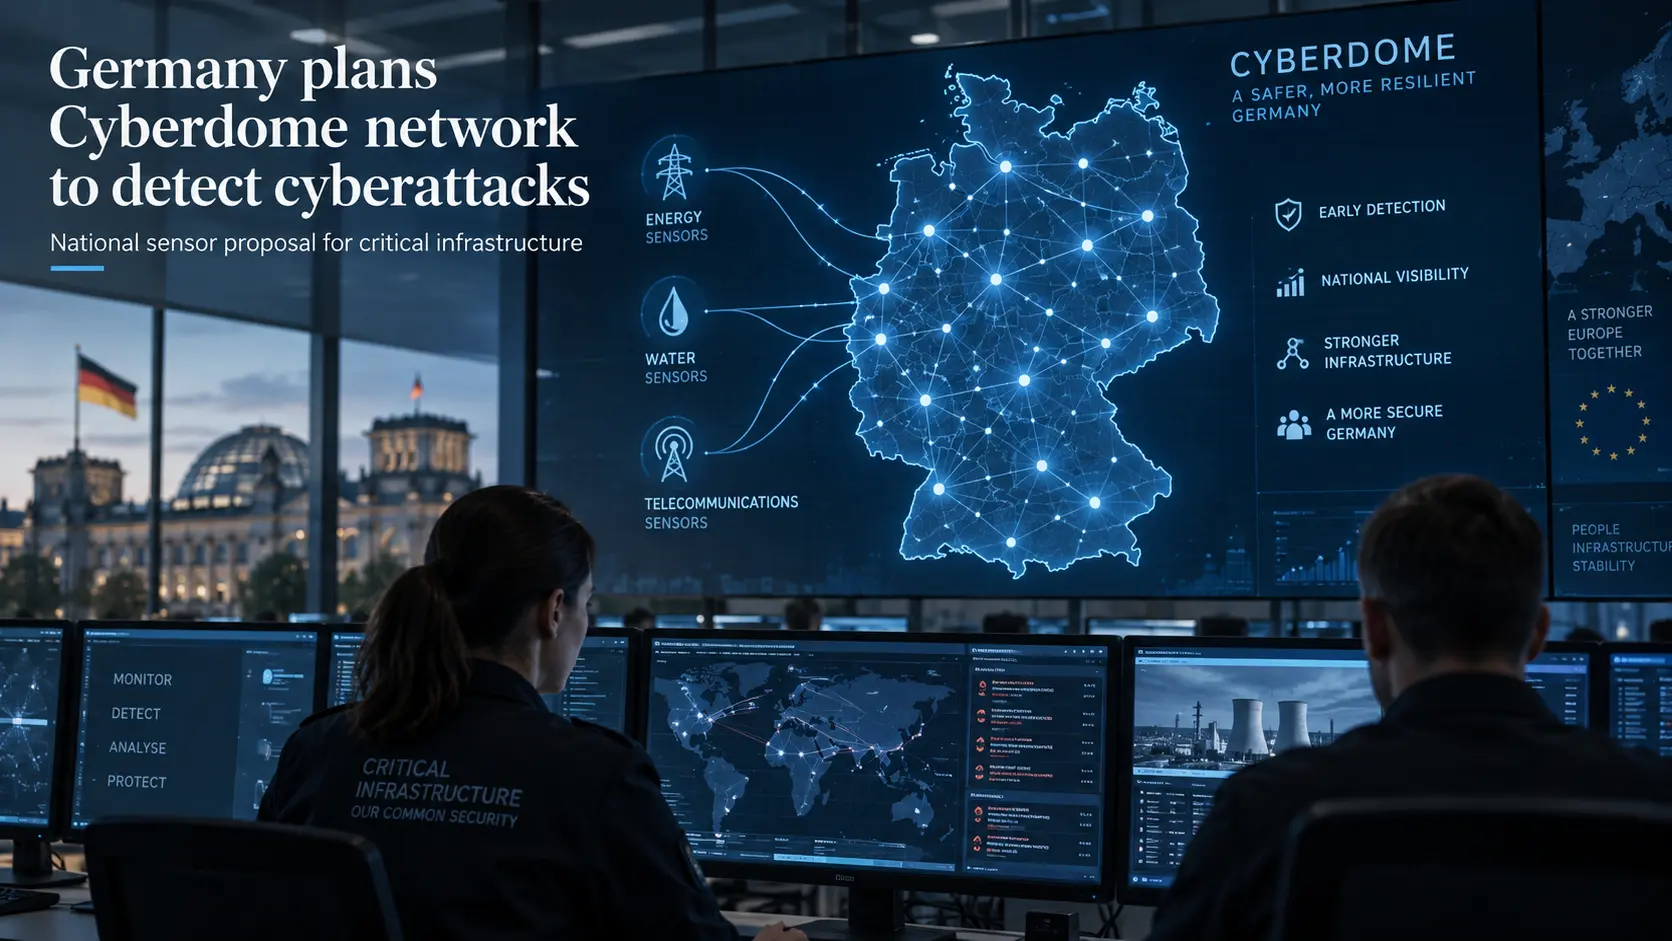
L’Allemagne prévoit un réseau Cyberdome pour détecter les cyberattaques
L’Allemagne prévoit un réseau de capteurs Cyberdome pour détecter les cyberattaques, mais n’a pas encore précisé les dates de déploiement, le financement ni les responsabilités des opérateurs.

Entreprises services cloud mondiales
Kentik et KDE: transformer les flux réseau en preuve opérationnelle
Kentik repose sur Kentik Data Engine, un moteur propriétaire qui conserve de grands volumes de données de flux et de télémétrie pour fournir des analyses historiques rapides utiles à l’exploitation. Il consolide les preuves de trafic avec du contexte (routage, géographie…

Dossier
Un sidecar de sécurité IA n’est pas une frontière tant que l’ancien accès fonctionne
Le meilleur test d’une nouvelle passerelle n’est pas le trafic qu’elle voit, mais l’ancienne connexion qu’elle prétend avoir remplacée. Si cette connexion aboutit encore, l’entreprise a ajouté un témoin sans retirer le pouvoir antérieur.

Histoire d'Internet
L’étiquette que le paquet devait porter
Dans la proposition de la RFC 1108, un datagramme ne traversait pas seulement le réseau avec une destination. Il emportait aussi une consigne de protection que les machines et le chemin devaient comprendre.

Histoire d'Internet
Le maillage n’avait pas de racine. Le client payait l’exhaustivité : RFC 1914
Une référence n’est pas un résultat. Dans le maillage WHOIS++ décrit en 1996, elle disait seulement: « une autre machine pourrait savoir ». C’était au client de transformer cette promesse en recherche réelle, de reconnaître les chemins déjà parcourus, d’accepter le délai ou le…

Entreprises services cloud mondiales
Kentik et le moteur de données qui transforme les flux réseau en preuves
Kentik s’appuie sur un moteur analytique propriétaire pour conserver de grands volumes de télémétries réseau, les enrichir et répondre plus vite aux questions historiques utiles aux opérations. KDE sert de mémoire réseau consultable, mais il ne corrige pas les limites de la…

Histoire d'Internet
Le traceroute qui demandait à chaque saut de répondre
Le traceroute classique interroge le réseau distance après distance. RFC 1393 proposait une autre économie: un seul paquet avancerait, tandis que chaque routeur rencontré expédierait son propre compte rendu.

Tendances mondiales des services cloud
Chez SentinelOne, un changement de contrôle avance aussi les intérêts futurs
Le coût financier d’une opération dépend parfois d’une note fiscale autant que du prix des actions. SentinelOne décrit un accord israélien dont l’échéancier peut aller jusqu’à l’exercice 2033, mais qui prévoit une exigibilité anticipée lors d’un changement de contrôle. La clause…

IETF
L’attestation de CSR entre en Last Call, mais le certificat n’est pas le registre de preuve
Deux dossiers peuvent accompagner une même émission: celui que le public voit, le certificat, et celui qui a permis à l’autorité de décider. Le projet d’attestation des CSR, désormais soumis au Last Call de l’IETF, organise le transport du second sans promettre de le publier dans…

Dossier
Une pierre tombale de Key Transparency ne met pas l’ancien journal à la retraite
Dans le schéma de migration de KEYTRANS, la « pierre tombale » déposée dans l’ancien journal rend un service précis: elle indique que la version la plus récente d’une étiquette se trouve désormais dans le nouveau journal. Elle évite ainsi qu’une panne du nouveau système…

Dossier
RMRP peut signer son journal d’IA, mais pas compter l’appel qu’il n’a jamais vu
La nouvelle attestation de complétude transforme une omission silencieuse en déclaration signée. Pour découvrir l’omission elle-même, il faut encore un témoin extérieur au routeur.

Histoire d'Internet
Le paquet qui demandait à chaque routeur de s’arrêter : Router Alert d’IPv4
L’option Router Alert part d’une idée séduisante: ne pas ralentir tous les paquets, mais signaler ceux qui méritent l’attention du routeur. L’histoire de ce signal montre pourtant qu’une exception visible devient aussi une porte d’accès à une ressource rare.
Dossier
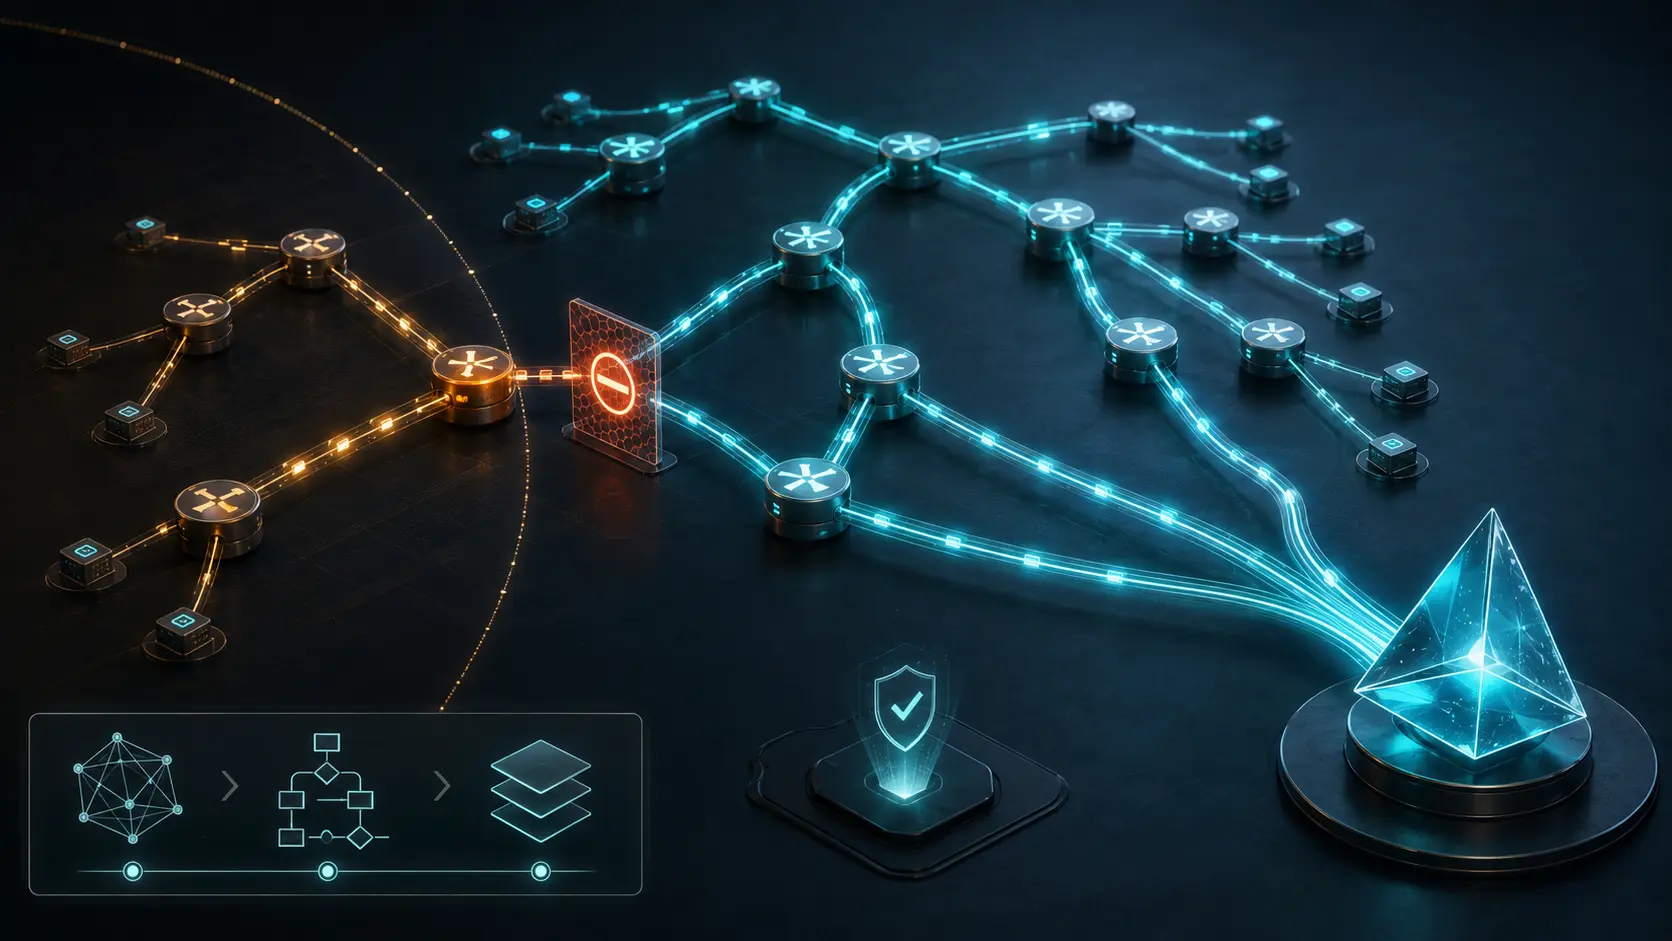
PIM Flex-Algo peut choisir une meilleure route. Une politique locale peut encore briser l'arbre
Le multicast transforme une préférence de chemin en état partagé. Dès qu'un routeur donne un autre sens au triplet qui guide cet état, ce n'est plus une variante locale: c'est une rupture de l'arbre commun.

Histoire d'Internet
L’adresse a changé. Les références, non : RFC 1900 et le coût caché de la renumérotation
Une adresse IP peut être remplacée en quelques secondes dans une base d’allocation. Ce geste ne touche pourtant ni le pare-feu d’un partenaire, ni la licence d’un logiciel ancien, ni l’application qui a résolu un nom une fois puis gardé le résultat pour toujours. En 1996, RFC…

Dossier
Le brouillon venait d’être actualisé, sa dépendance avait expiré en 2020
Le numéro 09 remet le projet d’extension YANG pour le snooping L2VPN dans la fenêtre des documents courants. Il ne referme pourtant ni son graphe d’imports, ni la distance entre une configuration acceptée et des paquets effectivement livrés.
Dossier
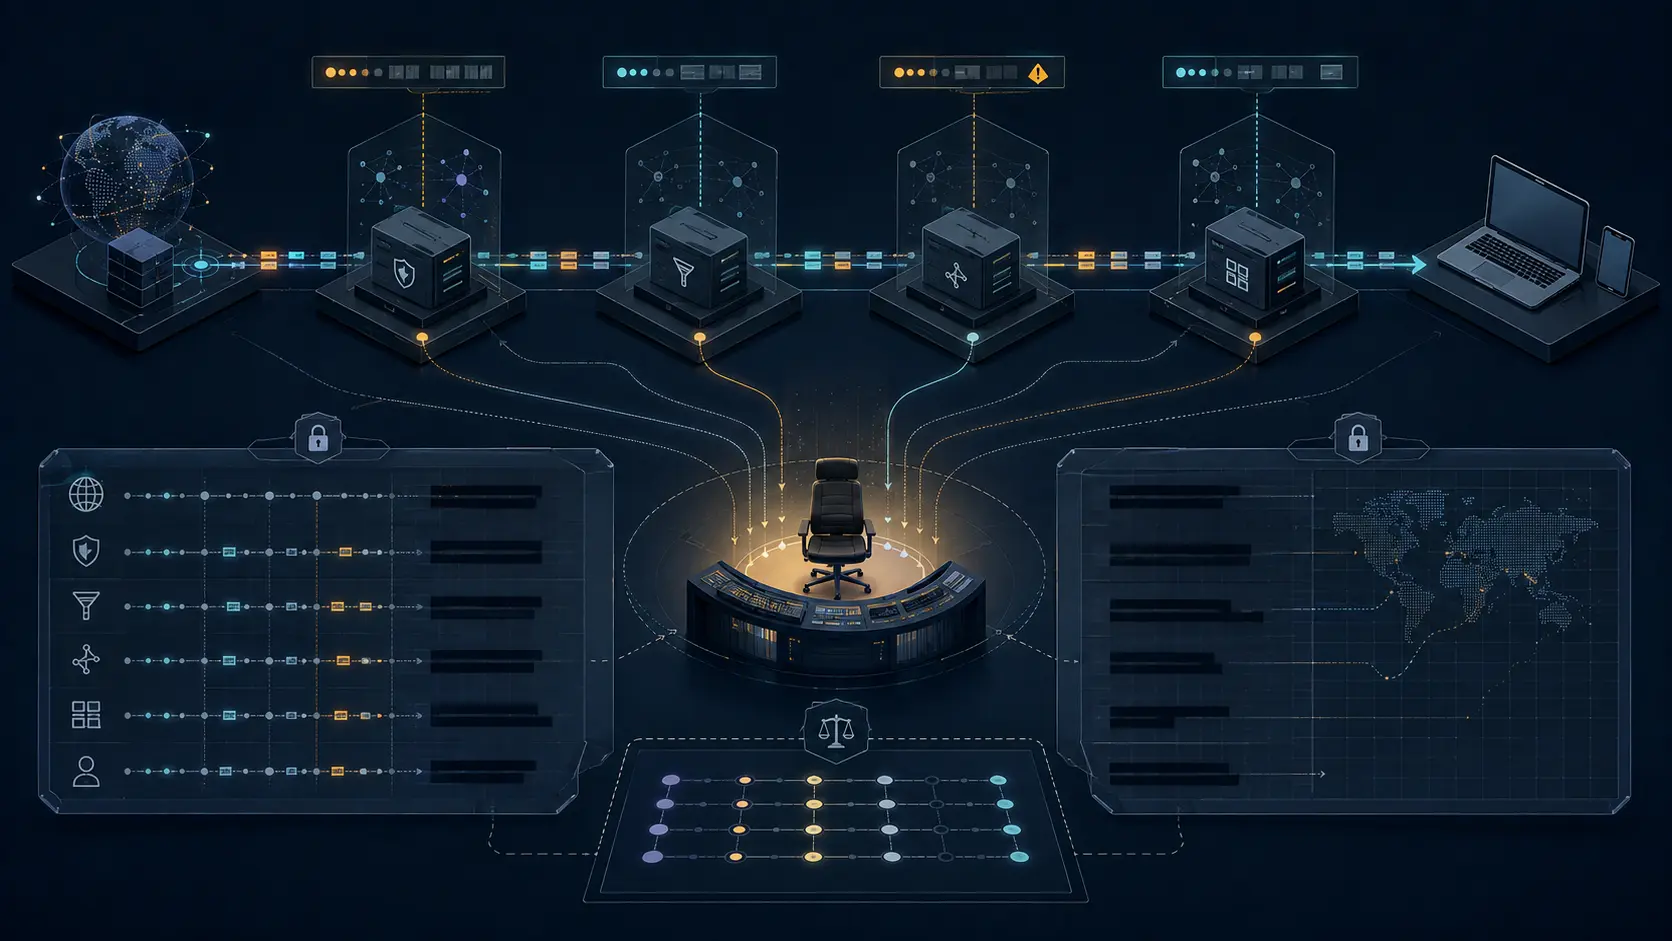
Une chaîne Proxy-Status ne désigne pas le responsable de l’incident
La RFC 9209 rend un trajet de panne plus lisible, mais elle ne transforme pas cette lisibilité en obligation d’agir. Il faut lui adjoindre une matrice de transfert des défaillances entre intermédiaires, tenue hors du message HTTP, qui relie chaque identifiant à un exploitant, un…

Histoire d'Internet
Le pair renvoya une adresse DNS. Il n’avait pas prouvé que les noms seraient résolus : RFC 1877
Sur une liaison téléphonique de 1995, la valeur zéro pouvait être une demande parfaitement précise. Le client PPP inscrivait volontairement une adresse inutilisable dans une option IPCP afin que le pair la refuse et lui en propose une autre. Cette réponse négative ouvrait une…

IETF
JOSE pousse deux algorithmes vers la dépréciation sans horloge pour les exceptions locales
Le groupe JOSE demande à l’IESG de publier un texte qui déprécierait `none` et `RSA1_5`. Le projet répartit correctement les pouvoirs entre règle commune et besoin local. Mais une exception permise sans date de fin risque de devenir une politique permanente que plus personne ne…
Dossier
Une date de dépréciation HTTP n’est pas un plan de migration client
Un service peut annoncer proprement qu’une ressource entre en dépréciation tout en continuant à répondre normalement. Entre ce signal et l’arrêt effectif subsiste tout le travail que l’en-tête ne peut pas accomplir: retrouver les consommateurs, éprouver le remplaçant et attribuer…

Dossier
Une semaine de plus pour les preuves post-quantiques, pas un vote de plus pour un algorithme
Le délai accordé par l’IAB peut faire entrer davantage d’expérience dans la salle. Il ne transformera pourtant ni un témoignage, ni une invitation, ni le futur rapport de l’atelier en preuve de déploiement sans une chaîne de provenance explicite.