
Résumé
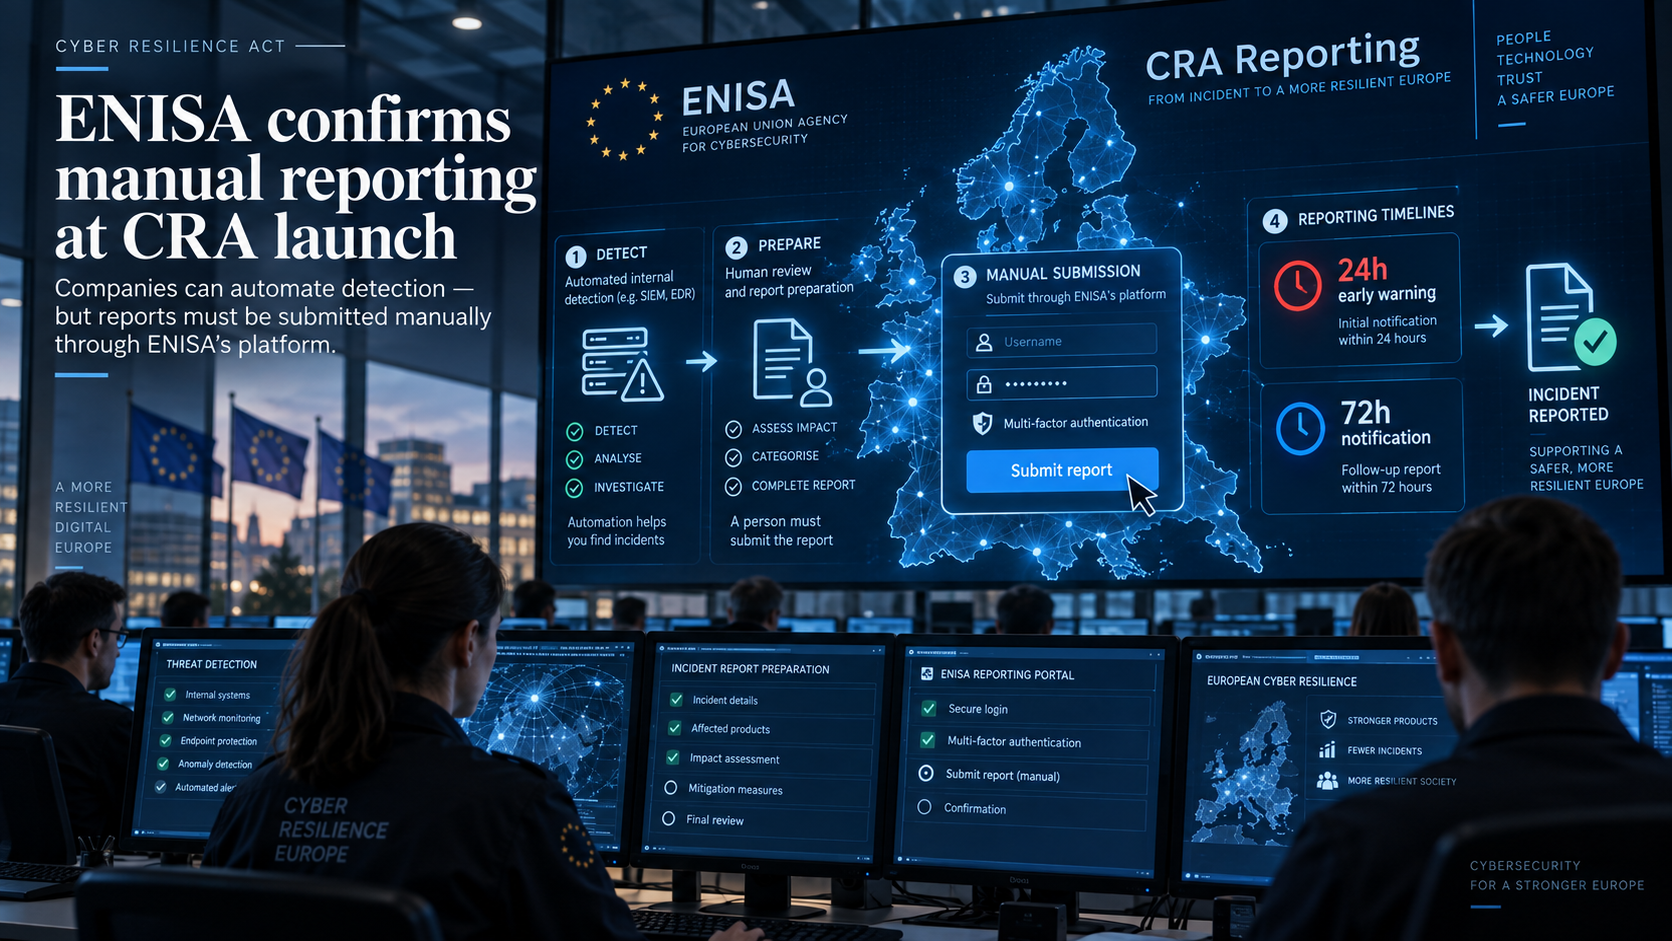
- ENISA indique que sa plate-forme de signalement de la Cyber Resilience Act sera lancée le 11 septembre sans API pour les soumissions automatisées.
- Les fabricants peuvent automatiser leurs flux de travail internes, mais un représentant doit encore soumettre les rapports éligibles via l’interface de la plate-forme.
Les faits
ENISA a confirmé que la version initiale de sa plate-forme de déclaration unique de la Cyber Resilience Act ne prévoit pas d’API pour les soumissions automatisées. Ses lignes directrices indiquent que les organisations peuvent automatiser leurs flux de travail de déclaration internes, mais que les notifications doivent, dans un premier temps, être déposées via l’interface de la plate-forme.
La plate-forme doit devenir opérationnelle le 11 septembre, lorsque commencent les obligations de déclaration obligatoires de la CRA. Les fabricants doivent signaler les vulnérabilités activement exploitées et les incidents graves affectant la sécurité des produits comportant des éléments numériques. Un préavis précoce est requis sans retard injustifié et dans les 24 heures suivant la prise de connaissance, suivi d’une notification plus complète dans les 72 heures.
Les représentants soumettent des rapports via la plate-forme et sélectionnent le CSIRT national concerné désigné comme coordinateur. ENISA précise que la validation de l’association d’un représentant avec un fabricant se fait parallèlement au processus de déclaration et ne bloque pas, dans un premier temps, la soumission.
Les obligations de signalement commencent avant la plupart des autres exigences produit de la CRA, qui deviennent applicables en décembre 2027.
L’évaluation
Les fabricants peuvent automatiser la détection d’un incident et la collecte des informations nécessaires à un rapport CRA, mais cette automatisation s’arrête avant la soumission finale. Au lancement, il faut toujours qu’une personne ouvre la plate-forme d’ENISA et dépose la notification.
Cela rend essentiel le relais entre les systèmes de sécurité d’une entreprise et son équipe de signalement. Dès qu’un événement qualifiant est reconnu, le délai de 24 heures est déjà en cours. Attendre une enquête complète ou un correctif finalisé pourrait laisser trop peu de temps pour la première notification, conçue pour accepter moins d’informations que les étapes ultérieures.
Pour les lecteurs de BTW, les entreprises doivent savoir qui prend le relais lorsqu’une alerte interne devient un événement CRA signalable. Cette personne doit avoir accès à la plate-forme et une couverture suffisante pour soumettre dans le délai, y compris lorsqu’un incident est détecté en dehors des heures ouvrées. L’automatisation peut préparer le rapport, mais elle ne peut pas le soumettre au lancement.
À surveiller
Surveillez le lancement du 11 septembre pour détecter d’éventuels problèmes d’accès, d’inscription ou de soumission lorsque les fabricants commencent à utiliser la plate-forme. ENISA pourra ensuite ajouter une API, ce qui permettrait aux entreprises d’automatiser davantage le processus. D’ici là, les vérifications pratiques portent sur la capacité des représentants désignés à accéder au système, soumettre à temps et recevoir la confirmation que le rapport a été accepté.
Sources
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance