
Profil
Research
Research rassemble les profils des personnes, entreprises, institutions et autres entités couvertes par BTW.MEDIA, afin que les lecteurs puissent comparer les sujets derrière ses reportages. La page permet de comparer les profils publics, les événements associés, les dossiers de preuves, les changements de responsabilités, l’ampleur des activités, l’exposition aux instances de gouvernance, les liens organisationnels et la pertinence sur le marché, tout en distinguant les fiches des organisations et des personnes de la simple chronologie de l’actualité. Les lecteurs peuvent comprendre qui ou ce que représente le profil, sur quelles sources publiques il s’appuie, comment il se relie aux entreprises, aux infrastructures, aux marchés, aux instances de gouvernance ou aux événements, et quels changements méritent une attention continue à mesure que le sujet évolue.

Entreprises institutionnelles mondiales
DFINFRA et l’AS210860 : la continuité du réseau reste à démontrer
Le résumé de veille DFINFRA et l’AS210860: la continuité du réseau reste à démontrer explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour l’infrastructure. Le…
Entreprises institutionnelles mondiales
Ce que l’on peut — et ne peut pas — établir sur le contrôle opérationnel d’AS33169
Le résumé de veille Ce que l’on peut — et ne peut pas — établir sur le contrôle opérationnel d’AS33169 explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

Histoire d'Internet
L’activité voyageait, l’exécution restait à l’URAgency : RFC 2016
En 1996, RFC 2016 proposait de conserver une activité Internet comme un objet partageable et réexécutable. Mais cet objet n’agissait pas seul: l’URAgency gardait la main sur son implémentation, ses dépendances, ses cibles et l’interprétation des réponses.

ICANN
Le renouvellement du .COM : comment l’autorité de l’ICANN devient un contrat opératoire
Le renouvellement de l’accord du registre .COM montre où se situe réellement le pouvoir de l’ICANN: ni dans le seul commentaire public, ni dans une injonction de droit public, mais dans une chaîne institutionnelle qui relie participation, décision du Conseil, délégation…
IETF
Une signature de fédération valide ne permet pas d’auditer l’admission d’un membre
La signature répond avec précision à la question « qui a publié cet état ? ». Elle ne répond pas à celle qui précède: « pourquoi cette organisation a-t-elle obtenu le statut de membre ? »

IETF
Le paquet est résolu ; le schéma en service ne l’est pas encore
Un paquet YANG peut désormais décrire une hiérarchie versionnée et produire un schéma déterminé. Ce progrès rend l’inventaire plus lisible, mais il crée aussi un raccourci dangereux: confondre la réussite du calcul avec la preuve de ce que le serveur et son client exécutent…

IETF
Leslie Daigle et l’espace de noms URN qui exigeait un intendant, pas un résolveur
Un identifiant pérenne n’est pas une adresse qui aurait simplement promis de ne jamais déménager. En codifiant avec ses coauteurs le mécanisme de définition des espaces de noms URN, Leslie Daigle a placé la permanence là où elle peut réellement être défendue: dans les règles…

Dirigeants
Noor Helmi : ce que l’on peut attribuer au dirigeant d’IX Telecom — et ce que les archives ne démontrent pas
Les entreprises de connectivité peuvent sembler porter la marque d’un fondateur alors que leur fonctionnement quotidien dépend de contrats, de fournisseurs, de techniciens, de procédures d’escalade et de ressources réseau réparties entre plusieurs acteurs. Dans le cas de Noor…
IETF
L’attribut BIER est arrivé à la frontière. Le domaine voisin n’était pas autorisé : RFC 9793
RFC 9793 confie à BGP le transport d’informations capables d’alimenter le calcul d’une table BIER, puis refuse que ce transport décide de sa propre portée. À la limite d’un domaine administratif, une session EBGP n’est pas une autorisation implicite: la politique locale doit…

IETF
HTTP/2 Rapid Reset : réparer le protocole ne suffit pas à fermer l’exposition
L’attaque Rapid Reset a transformé une règle ordinaire de HTTP/2 en problème de responsabilité répartie. Le protocole pouvait être révisé, mais la fermeture du risque dépendait ensuite des implémentations, des éditeurs, des distributions et des opérateurs.
Histoire d'Internet
Avant de signer un courriel, il fallait empêcher la passerelle de le réécrire : RFC 2015
Deux messages peuvent être identiques à l’écran et différents pour une fonction de hachage. En 1996, la RFC 2015 a placé cette contradiction au cœur de PGP/MIME: une signature ne protège pas « le sens » du courrier, mais une entité MIME exacte, avec ses en-têtes de contenu, son…

ICANN
L’autorité d’ICANN ne tient pas dans un seul pouvoir
Le contrôle exercé par l’ICANN sur le système des noms de domaine ne repose ni sur une compétence générale de régulateur public, ni sur un acte unique. Il se construit par couches: un mandat institutionnel, des contrats avec les opérateurs de registres et les bureaux…

IETF
Le nom promet une révision, pas son chargement
Trois fichiers YANG peuvent porter des suffixes différents tout en contenant exactement les mêmes octets. Cette cohérence facilite l’inventaire. Elle ne révèle ni le chemin ouvert par l’outil, ni le schéma effectivement assemblé, ni la sûreté du déploiement.

Entreprises institutionnelles mondiales
DFINFRA et l’AS210860 : la chaîne du contrôle opérationnel reste à démontrer
Le résumé de veille DFINFRA et l’AS210860: la chaîne du contrôle opérationnel reste à démontrer explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

IETF
La réussite d’une précédente mise à niveau HTTP ne confirme pas la transition suivante
Le raccourci paraît raisonnable: ce proxy a accepté la même transition toute la matinée, alors le client laisse partir les premiers octets sans attendre. Puis une destination ne répond plus. CONNECT est refusé, le tunnel n’existe pas, mais les données de l’application sont déjà…

IETF
Neal Cardwell et le détecteur de pertes qui a préféré le temps aux ACK dupliqués
À la fin d’un échange TCP, trois témoins ne se présentent pas toujours. Lorsqu’un dernier segment disparaît, il peut ne rester aucun paquet ultérieur pour provoquer la série d’ACK dupliqués attendue par la récupération classique. RACK et TLP abordent ce silence autrement: l’un…
Entreprises institutionnelles mondiales
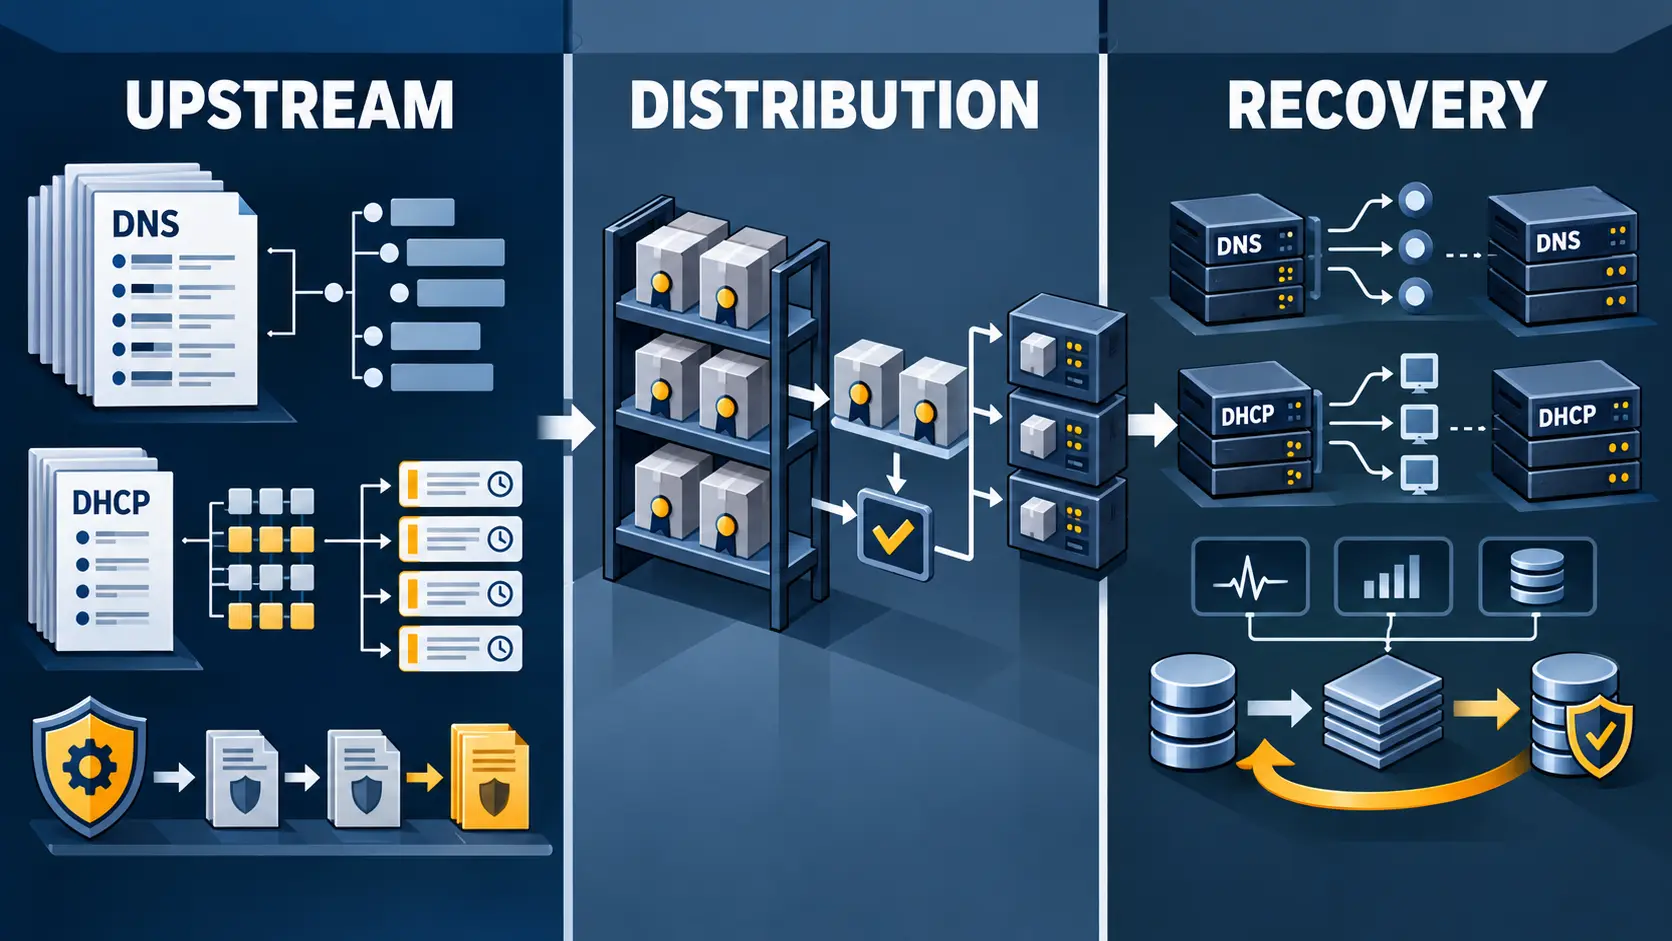
ISC : quand un logiciel maintenu devient une dépendance opérationnelle
La responsabilité d’Internet Systems Consortium ne s’arrête ni au code publié ni à l’avis de sécurité diffusé. Mais elle ne s’étend pas non plus automatiquement à chaque serveur BIND ou Kea déployé dans le monde. Entre les deux se trouve une chaîne de dépendance: version amont…

Entreprises FAI régionaux mondiales
INFINITYWIFI : la continuité réseau ne se déduit pas d’un registre
Le résumé de veille INFINITYWIFI: la continuité réseau ne se déduit pas d’un registre explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour l’infrastructure. Le…
ICANN
L’autorité d’ICANN n’est pas un bloc : qui peut réellement imposer, bloquer ou réparer une décision ?
ICANN est souvent décrite comme l’organisation qui gouverne les noms et les numéros de l’Internet. Cette formule est pratique, mais elle masque la question décisive: quelle règle donne à quel acteur le pouvoir de produire une conséquence concrète, et quel recours peut atteindre…
Entreprises institutionnelles mondiales
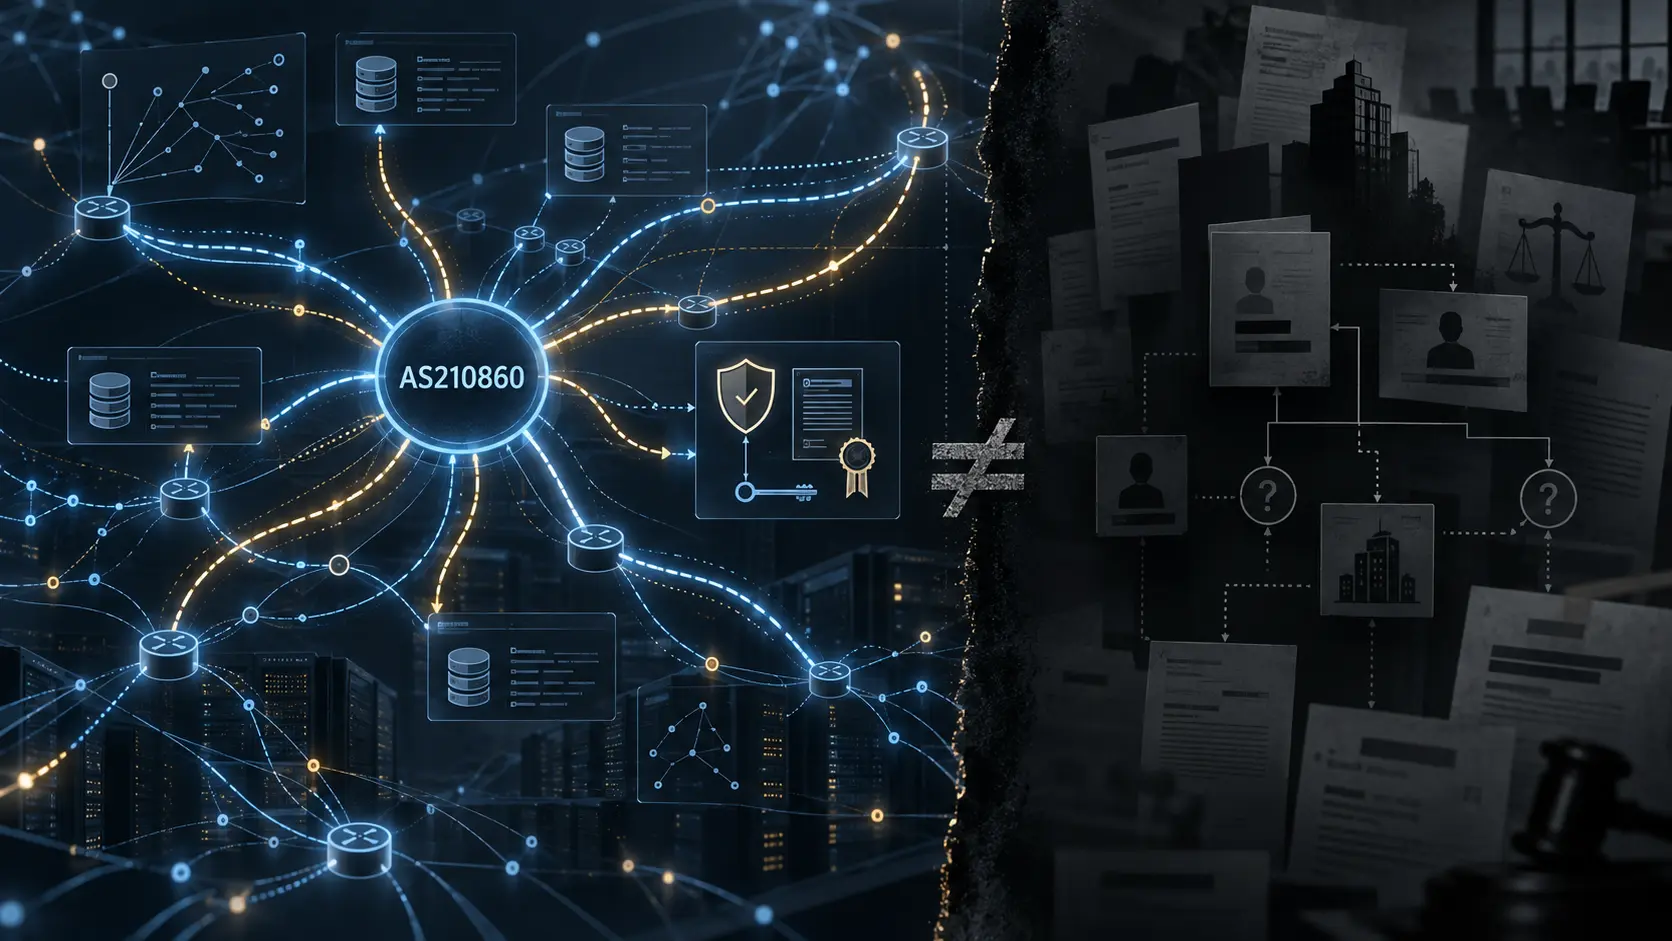
DFINFRA et l’AS210860 : la chaîne du contrôle opérationnel reste à démontrer
Le résumé de veille DFINFRA et l’AS210860: la chaîne du contrôle opérationnel reste à démontrer explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…