
Profil
Research
Research rassemble les profils des personnes, entreprises, institutions et autres entités couvertes par BTW.MEDIA, afin que les lecteurs puissent comparer les sujets derrière ses reportages. La page permet de comparer les profils publics, les événements associés, les dossiers de preuves, les changements de responsabilités, l’ampleur des activités, l’exposition aux instances de gouvernance, les liens organisationnels et la pertinence sur le marché, tout en distinguant les fiches des organisations et des personnes de la simple chronologie de l’actualité. Les lecteurs peuvent comprendre qui ou ce que représente le profil, sur quelles sources publiques il s’appuie, comment il se relie aux entreprises, aux infrastructures, aux marchés, aux instances de gouvernance ou aux événements, et quels changements méritent une attention continue à mesure que le sujet évolue.
Entreprises institutionnelles mondiales
DFINFRA et l’AS210860 : la chaîne du contrôle opérationnel reste à démontrer
Le résumé de veille DFINFRA et l’AS210860: la chaîne du contrôle opérationnel reste à démontrer explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

IETF
Un planning YANG valide ne prouve pas que son action reste autorisée
Le dimanche à 2 heures, une tâche planifiée applique pour la septième fois une modification nocturne. Le calendrier est actif, sa version est la dernière, l’horloge est fiable et aucun conflit n’apparaît. Pourtant, depuis la création de la tâche, le service a changé de…

IETF
Shumon Huque et le verrou qui promettait une preuve, pas DANE pour toujours
Un engagement de sécurité peut porter sur la continuité d’une réponse sans figer son contenu. RFC 9102 organise précisément cette nuance: un serveur TLS promet de continuer à fournir une preuve DNSSEC vérifiable, mais la preuve positive d’un enregistrement TLSA peut ensuite…

Tendances FAI régionaux Europe et Moyen-Orient
Poyraz Hosting : ce que l’ASN AS210574 permet — et ne permet pas — d’établir
Le résumé de veille Poyraz Hosting: ce que l’ASN AS210574 permet — et ne permet pas — d’établir explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

ICANN
ICANN : l’autorité ne se trouve pas à une seule porte
L’ICANN n’administre pas l’Internet comme une administration mondiale qui détiendrait seule le pouvoir de modifier la racine du DNS. Son influence repose sur une chaîne plus précise: une mission et des pouvoirs définis dans ses textes constitutifs, des accords qui assignent des…

IETF
Le diff est classé. La mise à niveau ne l’est pas encore
La révision 09 du projet sur la comparaison des schémas YANG rend les différences entre deux révisions explicites et auditables. Ses étiquettes éditoriale, rétrocompatible et non rétrocompatible sont un excellent reçu de révision — à condition de ne pas les confondre avec une…
Entreprises institutionnelles mondiales
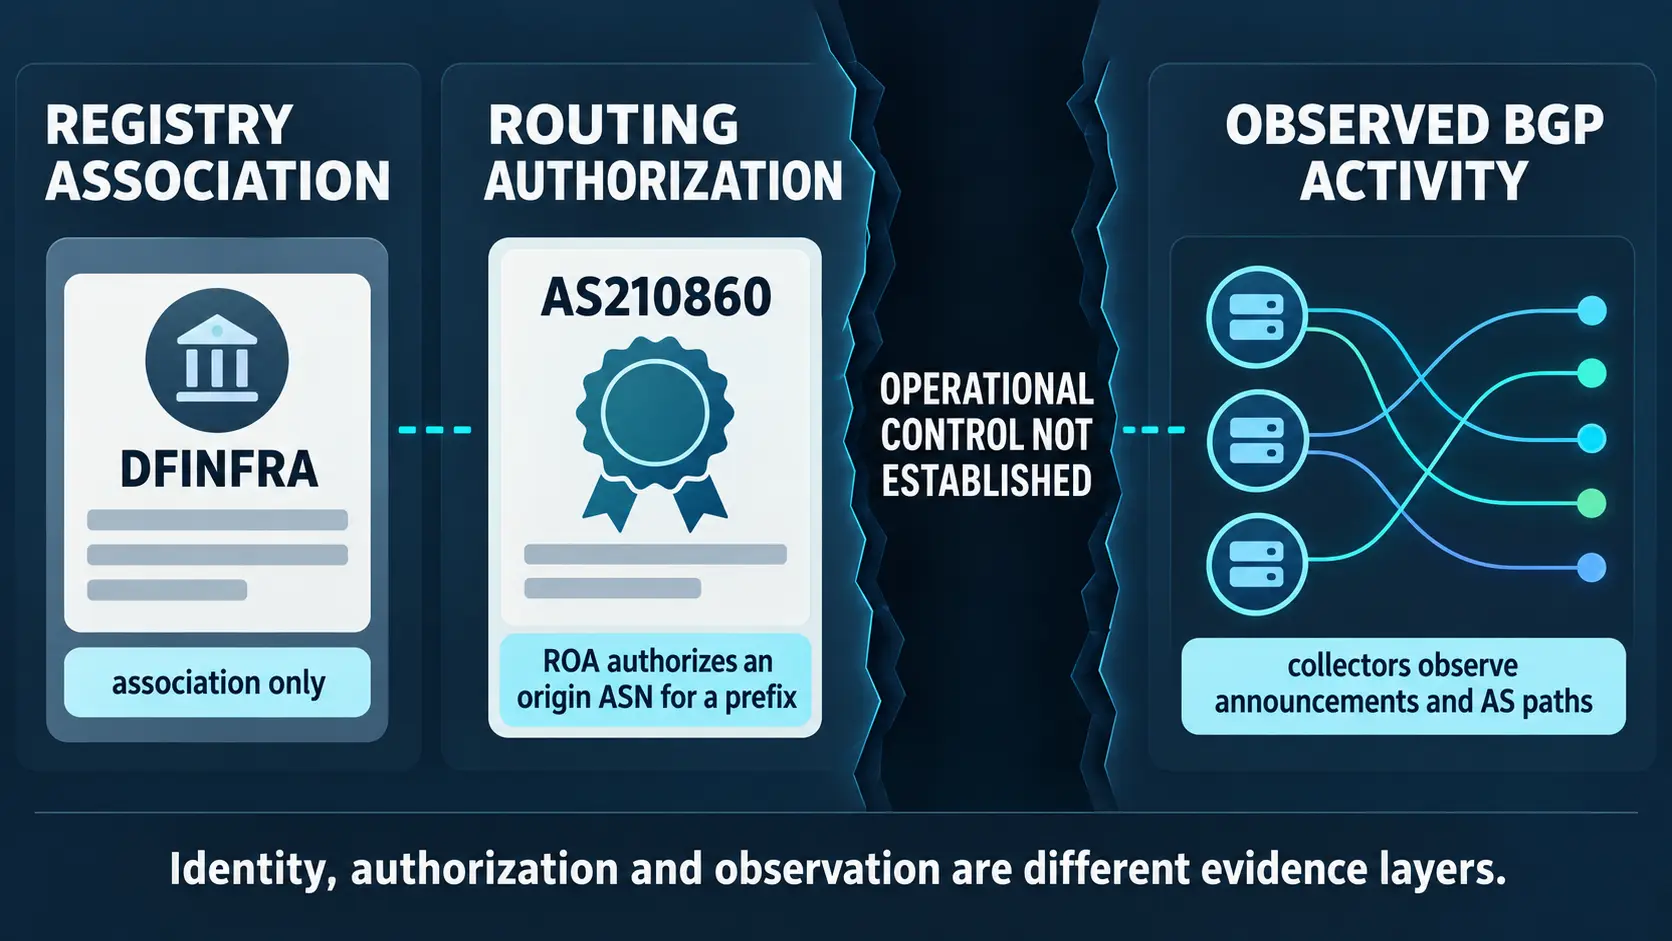
DFINFRA et l’AS210860 : la chaîne de contrôle reste à démontrer
Le résumé de veille DFINFRA et l’AS210860: la chaîne de contrôle reste à démontrer explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour l’infrastructure. Le…

IETF
Un même modèle de service YANG peut masquer des cycles de vie divergents
À 18 heures, une liaison commandée pour une durée limitée arrive à son terme. Le BSS clôt la commande, l’orchestrateur lance le démontage, un contrôleur voit encore un service actif et la plate-forme d’assurance affiche un chemin sain à partir d’une mesure qui vieillit. Aucun…
Entreprises FAI régionaux Europe et Moyen-Orient
Vorboss : ce que le réseau visible démontre — et ce qu’il ne permet pas encore d’attribuer
Le résumé de veille Vorboss: ce que le réseau visible démontre — et ce qu’il ne permet pas encore d’attribuer explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles…
IETF
Tim Bruijnzeels et la surdéclaration RPKI qui n’invalidait plus tout le sous-arbre
Dans une chaîne de certificats, l’erreur se transmet facilement par héritage. Un préfixe déclaré en trop par une autorité peut condamner des objets pourtant adossés à des ressources légitimes. RFC 8360, cosigné par Tim Bruijnzeels, a redessiné cet héritage: le validateur…

Dossier
Quand un correctif DNS ne suffit pas : la chaîne de réparation après les vulnérabilités BIND
Les vulnérabilités qui frappent un résolveur DNS ne se mesurent pas seulement au nombre de versions corrigées. Elles se mesurent à la capacité d’une organisation à repérer son exposition, déployer la correction et démontrer que le service résiste encore au mécanisme qui l’a…

IETF
Un point d’accès Company-Certs ne prouve pas qui a autorisé la rotation d’une ancre
Deux chaînes d’autorité privée sont valables le même mardi matin. L’application récupère un document JSON sur le domaine de l’entreprise, vérifie HTTPS, constate que les deux chaînes correspondent au même usage, puis retient celle dont le `valid_from` est le plus récent.…

Dirigeants
Noor Helmi : ce que l’on peut réellement attribuer au dirigeant d’IX Telecom
L’histoire de Noor Helmi ne permet pas encore de conclure à une transmission documentée de capacités, d’autorité ou de pratiques au sein d’IX Telecom. Elle permet en revanche de poser une question plus exigeante: quelle partie du fonctionnement d’un opérateur de connectivité peut…
IETF
Le curseur connaissait la position, pas l’instant
La pagination d’une liste YANG peut conserver avec exactitude le filtre, la clé de tri, la locale, le sens et le point de reprise. Cette précision rend le parcours vérifiable. Elle ne transforme pas plusieurs requêtes en une photographie immobile des données.

IETF
Michael Tüxen et la somme de contrôle SCTP nulle qui exigeait encore une détection d’erreurs
Dans un paquet SCTP, quatre octets à zéro peuvent signaler une optimisation soigneusement négociée — ou constituer le résultat parfaitement exact du calcul CRC32c. Cette ambiguïté interdit toute lecture rapide. La RFC 9653, signée notamment par Michael Tüxen, maintient…

IETF
Un justificatif de charge de travail peut survivre à la décision d’attestation
Le service ancien voit un certificat encore valable. Il vérifie la chaîne, la signature et la possession de la clé, puis ouvre l’accès. Ce qu’il ne voit pas, c’est que la charge de travail attestée en Allemagne a été déplacée en France cinq minutes après l’émission. Le document…
IETF
Mark Handley et la version SDP qui ne se compare pas entre origines
Deux fiches de session arrivent au même pupitre. La première porte la version 391, la seconde 402. Le réflexe consiste à garder 402. Or les deux lignes `o=` ne nomment pas la même origine: le classement a comparé deux compteurs qui n’ont jamais partagé d’histoire. Dans SDP, le…

IETF
Une preuve de transparence des clés n’audite pas qui pouvait consulter
Alice recherche la clé de Bob dans un journal de transparence et reçoit une preuve valide. Fred formule la même demande, mais l’application l’arrête avant que le journal ne la voie. La preuve établit que la réponse donnée à Alice correspond à un arbre authentifié et cohérent.…

IETF
Le flux était ordonné. Le résultat réseau restait à prouver
Un écran d’exploitation peut afficher trois confirmations rassurantes: la connexion est établie, le pair est authentifié et la réponse NETCONF contient `<ok/>`. Aucune n’est superflue. Mais leur addition ne montre toujours pas que la configuration voulue est devenue l’état…

IETF
La découverte d’agents révèle l’intention avant même qu’un agent soit choisi
Une organisation ne contacte encore aucun fournisseur. Son agent cherche seulement un service d’inférence hébergé en France, disponible dans l’heure, compatible avec un justificatif rare et capable de traiter une catégorie précise de données. La sélection n’a pas eu lieu, mais…