
Profil
Briefing
Briefing rassemble les profils des personnes, entreprises, institutions et autres entités couvertes par BTW.MEDIA, afin que les lecteurs puissent comparer les sujets derrière ses reportages. La page permet de comparer les profils publics, les événements associés, les dossiers de preuves, les changements de responsabilités, l’ampleur des activités, l’exposition aux instances de gouvernance, les liens organisationnels et la pertinence sur le marché, tout en distinguant les fiches des organisations et des personnes de la simple chronologie de l’actualité. Les lecteurs peuvent comprendre qui ou ce que représente le profil, sur quelles sources publiques il s’appuie, comment il se relie aux entreprises, aux infrastructures, aux marchés, aux instances de gouvernance ou aux événements, et quels changements méritent une attention continue à mesure que le sujet évolue.

Dossier
Le changement de fabricant ne change pas automatiquement l’autorité des appareils
Une entreprise industrielle cède une gamme de capteurs. Le nouveau propriétaire contrôle désormais le service, mais des milliers d’unités reconnaissent encore l’ancienne autorité de certification. Pendant la période de chevauchement, les deux chaînes fonctionnent. C’est…

Dossier
L’espace était réservé. Une simple approbation exécutive ne suffisait plus : RFC 9812
Un registre peut sembler immobile tout en cachant une option de pouvoir considérable. Dans celui de l’espace d’adressage IPv6, l’essentiel du stock restait « réservé par l’IETF », mais son ouverture pouvait encore dépendre d’une approbation de l’IESG sans RFC obligatoire. RFC…

Dossier
L’IETF approuve le NAT64 avec état comme Internet Standard : le pool IPv4 partagé exige toujours un registre des droits temporaires
Une bascule peut laisser deux équipements parfaitement sains et pourtant interrompre les sessions. Le nœud de secours connaît les routes, mais pas nécessairement les associations d’adresse, les ports prêtés ni les échéances créées par le nœud actif. Le nouveau statut du NAT64…
Dossier
Le serveur n’a jamais vu le mot de passe. Sa graine OPRF fixait pourtant l’étendue du sinistre : RFC 9807
OPAQUE retire au serveur un privilège dangereux: connaître le mot de passe de l’utilisateur, y compris lors de l’inscription. Mais le secret ne disparaît pas du système; il change de forme et de dépositaire. Dans RFC 9807, la véritable unité de risque n’est donc pas la promesse «…

Dossier
Le registre est fermé, mais l’alerte reste dans les paquets : la dette résiduelle de la RFC 9805
Une décision normative peut arrêter l’accumulation d’un risque sans supprimer le risque déjà installé. La RFC 9805 interdit aux futurs protocoles normalisés d’adopter l’option IPv6 Router Alert, tout en laissant les usages historiques continuer. Entre ces deux phrases se trouve…
Dossier
Une capacité annoncée n’est pas une capacité réservée : la frontière contractuelle de la RFC 9808
La RFC 9808 permet à deux CDN de parler le même langage à propos de plafonds et de mesures. Elle refuse pourtant le mot qui transformerait ce langage en promesse: l’annonce reste consultative. La réservation, l’admission d’une requête, la livraison et le recours commercial…
Dossier
Quatre usages inscrits dans le certificat, aucune autorisation automatique : la frontière de la RFC 9809
En distinguant la configuration, les ancres de confiance, les mises à jour et les communications critiques, la RFC 9809 rend enfin l'intention lisible par les machines. Elle laisse toutefois à chaque système la décision la plus risquée: quelles combinaisons accepter et quel acte…

Dossier
Le registre restait ouvert. TLS 1.2, lui, ne recevrait plus de fonctions : RFC 9851
Une règle de normalisation peut fermer l’avenir d’une branche sans fermer les connexions qui l’utilisent encore aujourd’hui.

Dossier
Le serveur a posé `$istrusted`. L’utilisateur devait encore savoir pourquoi : RFC 9979
Un signe de confiance peut traverser fidèlement IMAP et JMAP tout en perdant, en route, la méthode qui l’a rendu crédible.

Dossier
Le domaine demandait le rejet. Le destinataire gardait la décision : RFC 9989
Un enregistrement DNS peut exprimer une préférence ferme sans devenir la télécommande d'un système tiers. Avec RFC 9989, `p=reject` dit ce que le propriétaire d'un domaine souhaite pour un échec DMARC. La plateforme qui reçoit le message conserve pourtant la décision — et la…

Dossier
Le ping a franchi une instance d’arbre. La politique gardait d’autres chemins : RFC 9961
Dans un arbre multipoint, un voyant vert devient facilement le résumé de tout le dispositif. RFC 9961 oblige pourtant à lire l’étiquette complète du reçu: une racine, un Tree-ID et un Instance-ID. Le test atteint une instance précise; la politique, ses autres candidats et la…

Dossier
L’Auth Key correspondait. Le paquet, lui, n’était toujours pas authentifié : RFC 9986
Reproduire la bonne sortie ISAAC sur 32 bits renseigne sur l’émetteur et sa position dans une séquence. Cela ne scelle pas le reste d’un paquet de contrôle BFD.
Dossier
Le profil était déclaré. Le niveau et la bande décidaient encore de la charge : RFC 9924
Dans RFC 9924, la capacité APV ne tient pas dans une case cochée. Le profil dit quels outils de codage doivent être compris; le niveau borne le travail sur l'image et les tuiles; la bande fixe le débit codé maximal. L'engagement vérifiable est le triplet, pas le nom du codec.

Dossier
Le produit était « conforme à CMC ». Son rôle n’était pas nommé : RFC 10004
Dans une chaîne d’enrôlement, la conformité change de sens à chaque frontière. Le même relais peut recevoir comme serveur, transmettre comme client et n’observer qu’une partie des demandes.

Dossier
Le graphe était installé. Le paquet attendait encore sa décision locale : RFC 9912
Une topologie prête n'est pas un trajet constaté. La RFC 9912 organise précisément cette séparation: le contrôleur prépare un ensemble fini de possibilités, puis un PLR local choisit, beaucoup plus vite, ce que les prochains paquets utiliseront réellement.

Dossier
Le graphe de reprise montrait les chemins possibles, pas le trajet du paquet : RFC 9912
Le RFC 9912 organise la résilience des réseaux aux liaisons variables sans confondre le plan et le mouvement. Un graphe de reprise délimite les itinéraires admissibles; seules des observations horodatées peuvent raconter ce qu’un paquet a réellement subi.
Tendances institutionnelles Asie-Pacifique
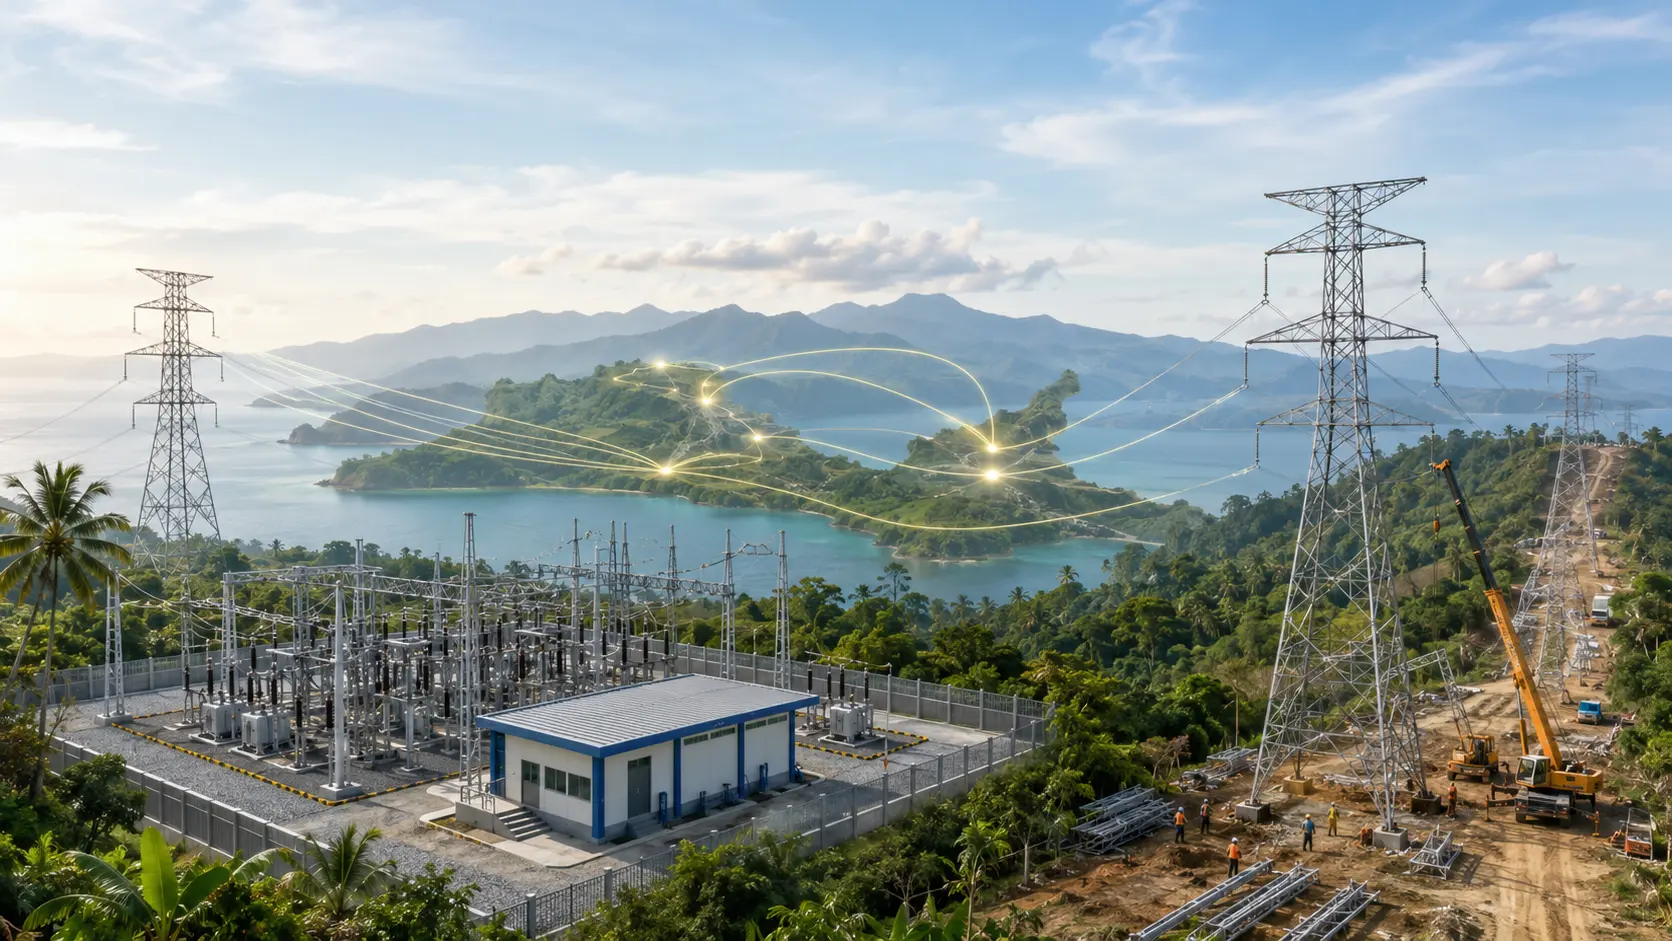
PLN prépare les liaisons de transport à 150 kV de Gorontalo
PLN prépare de nouvelles lignes à 150 kV et une interconnexion Marisa–Moutong, tandis que l’extension de 30 MVA du poste de Marisa serait achevée.
Entreprises centres de données Europe et Moyen-Orient
CPP Investments et Equinix finalisent l’acquisition d’atNorth pour 4 milliards de dollars
L’opération de 4 milliards de dollars donne à CPP Investments le contrôle d’atNorth et comprend un financement de 4,1 milliards destiné à soutenir l’expansion de l’opérateur nordique.

Tendances des centres de données en Asie-Pacifique
Baya Systems choisit AdoreSys pour la conception d’ASIC en Asie-Pacifique
AdoreSys associera l’IP d’interconnexion de Baya à ses services de conception et de mise en œuvre d’ASIC pour les clients des semi-conducteurs en Chine et dans toute l’Asie-Pacifique.

Tendances télécoms nationaux Asie-Pacifique
Kemkomdigi accepte un nouveau tracé du Palapa Ring à Sitaro
Le tracé Ulu–Tagulandang–Bitung/Likupang modifierait le parcours de la dorsale à Sitaro, mais les dates de construction et de mise en service restent inconnues.