
Impact
Élevé
Dans la facette Impact, l’analyse d’impact Élevé met en avant les articles dont le niveau d’effet attendu, l’exposition opérationnelle ou la pertinence pour la décision est comparable. Cette page permet de distinguer les simples actualités de marché des signaux de gouvernance, d’infrastructure, de sécurité ou d’investissement à plus fortes conséquences, susceptibles d’affecter la planification, les achats, les politiques ou l’exposition des clients. Elle relie ce niveau de conséquences aux preuves publiques, aux organisations concernées, au contexte régional, aux dépendances opérationnelles, à la continuité de service, à la concurrence, au calendrier d’investissement, à la conformité et au risque client. Elle aide le lecteur à déterminer quels développements méritent un suivi plus approfondi, quels acteurs sont les plus exposés et comment un signal peut affecter les opérations ou la planification du marché.

Dossier
Le titulaire était à l'étranger ; le registre du .com était en Virginie : CNN c. CNNews.com
Un nom de domaine peut circuler dans une langue, servir un public et être exploité par une société situés loin du tribunal qui en décide. Dans le dossier de `cnnews.com`, l'opérateur était chinois et le site s'adressait principalement à un lectorat chinois. Pourtant, la fiche de…
Tendances mondiales des services cloud
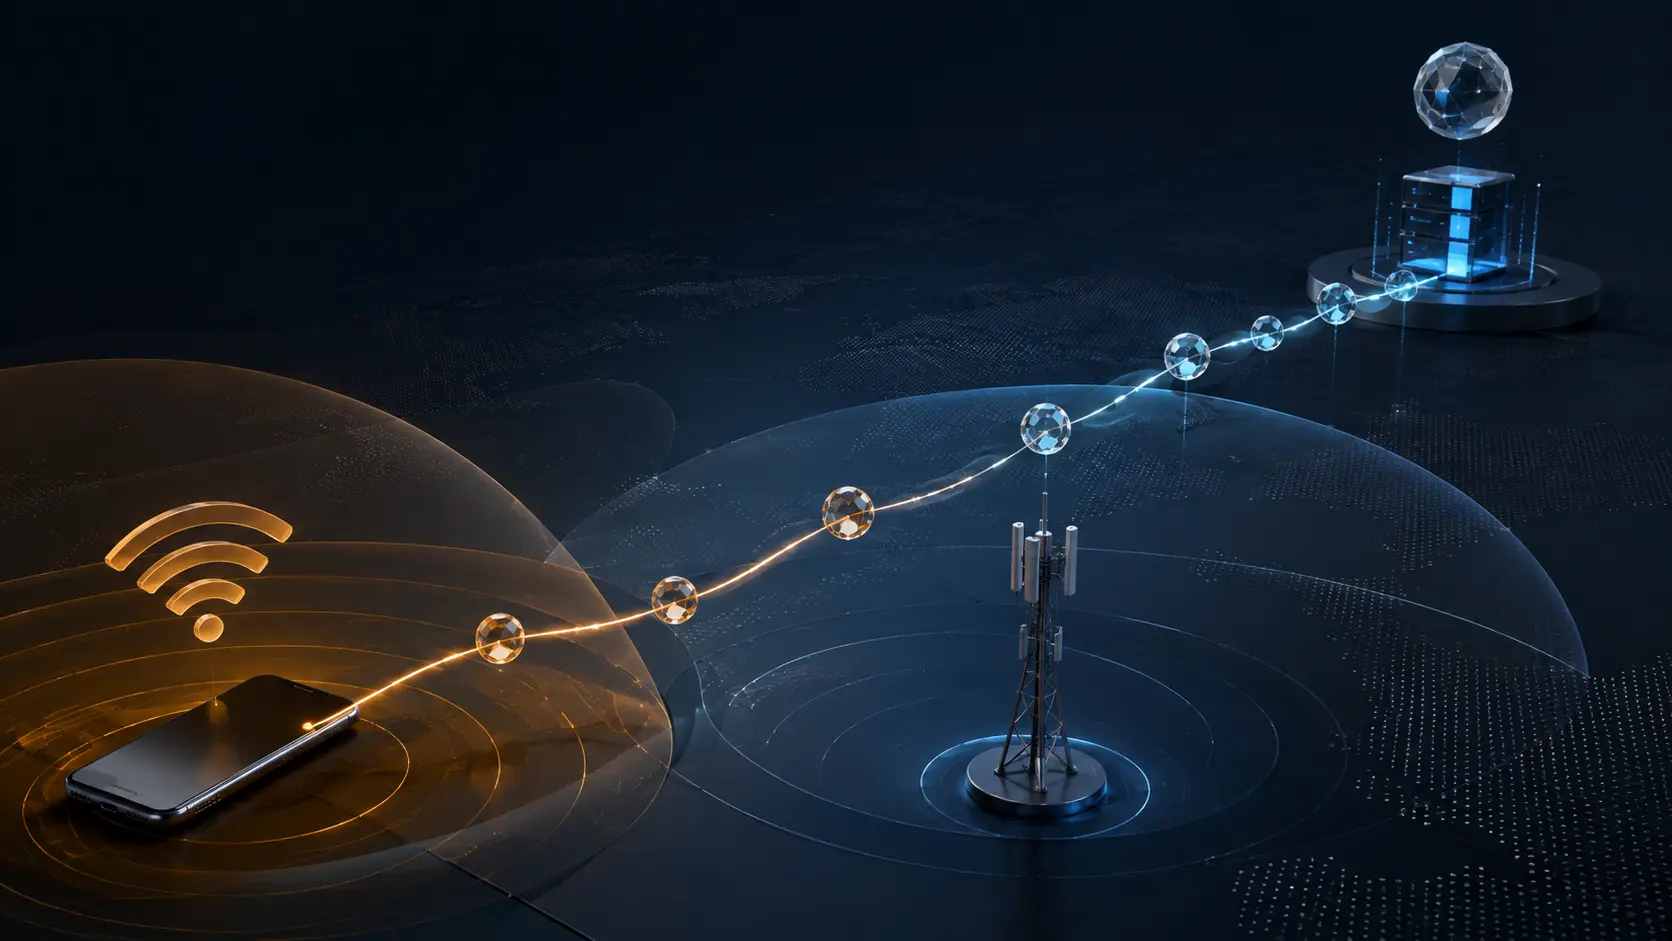
Un identifiant de connexion QUIC n’est pas une identité d’abonné
Une connexion QUIC peut survivre au passage du Wi-Fi au réseau mobile. L’identifiant qui aide les paquets à retrouver cette connexion décrit un état de transport; il ne prouve ni qui tient le terminal, ni quel compte agit, ni si une opération reste autorisée.
Société des ressources numériques
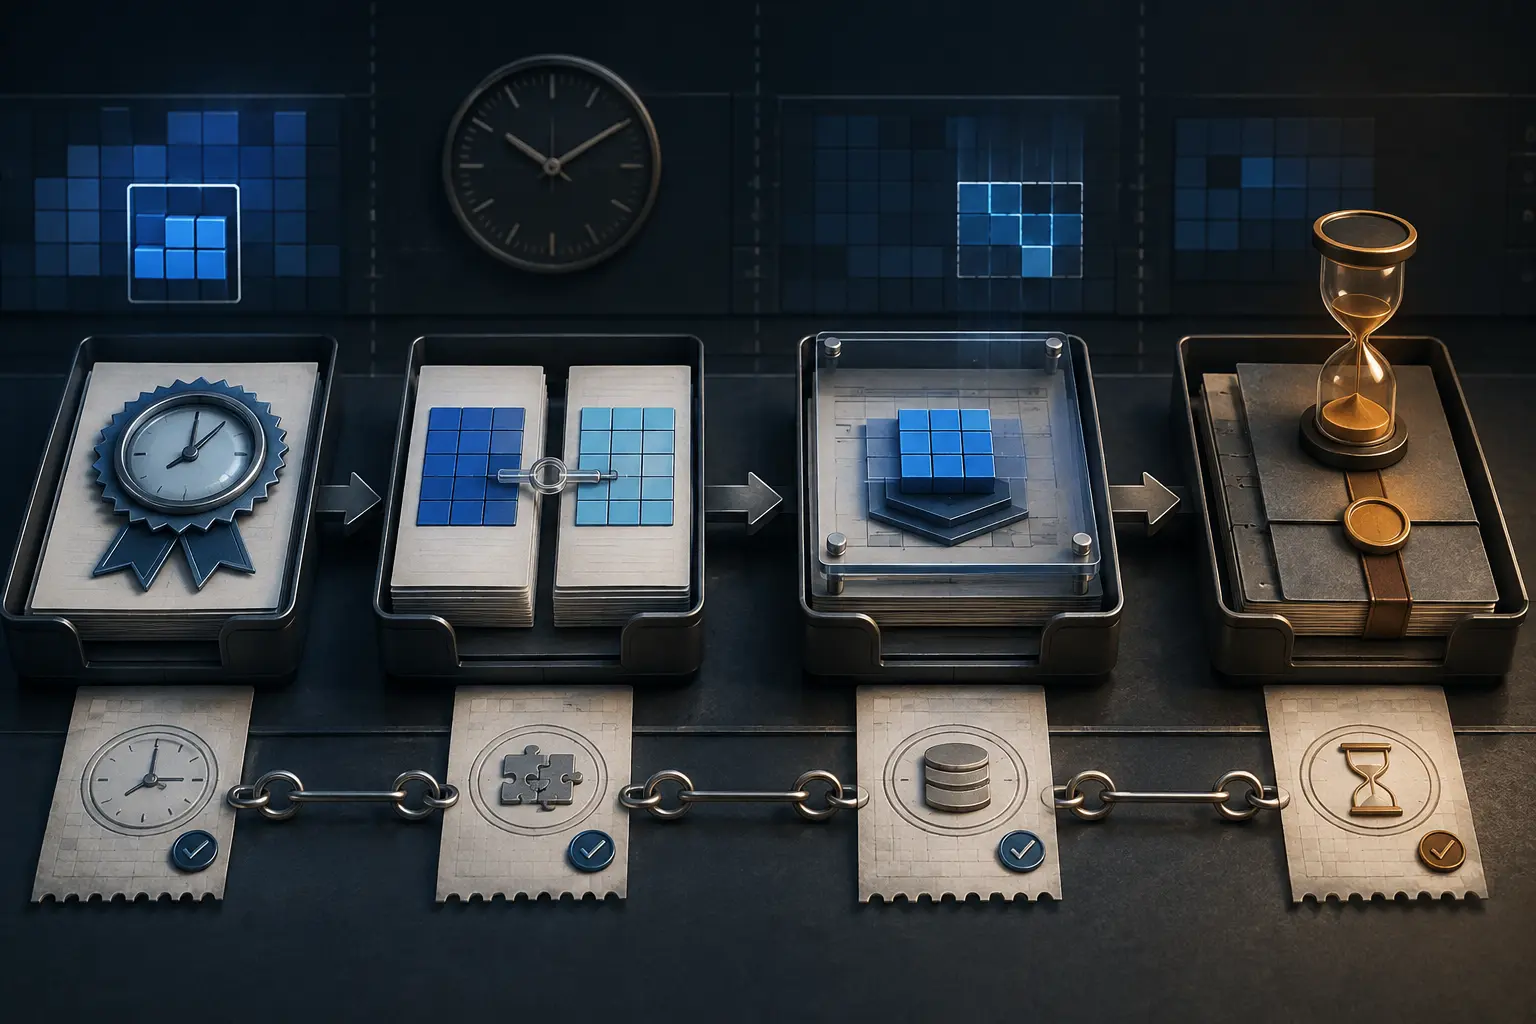
Une préapprobation de transfert IPv4 exige un registre d’expiration
Une préapprobation répond à une question limitée: quel volume d’adresses un destinataire peut-il recevoir pendant une période donnée ? Elle ne désigne pas une source, ne réalise pas le transfert et ne prouve pas la mise à jour du registre.

Histoire d'Internet
La fenêtre qui refusait de s’ouvrir octet par octet : comment TCP évite le Silly Window Syndrome
Dans TCP, disposer de quelques octets libres ne signifie pas qu’il faille les annoncer aussitôt. Cette retenue empêche une petite ouverture de fenêtre de dicter durablement la taille des segments.

IETF
Un résolveur peut choisir le chiffrement avant que les opérateurs DNS se coordonnent
Chiffrer la liaison entre un utilisateur et son résolveur récursif ne protège pas l’étape suivante. Lorsque la réponse manque dans le cache, le résolveur peut encore interroger un serveur faisant autorité en clair. La RFC 9539 propose un compromis expérimental: permettre à chaque…

Histoire d'Internet
La fenêtre qui s’est refermée sans mettre fin à la connexion : le mode persist de TCP
Une fenêtre de réception à zéro ordonne à l’émetteur de s’arrêter. Elle ne lui dit pourtant ni que la connexion est morte, ni comment il apprendra que le récepteur dispose de nouveau de place.

Tendances mondiales des services cloud
Une poignée de main 0-RTT rapide ne prouve pas une transaction unique
TLS 1.3 et QUIC peuvent gagner un aller-retour lors d’une reprise de connexion. Ce gain de latence ne prouve pas qu’une requête modifiant l’état a été reçue, validée et exécutée une seule fois par l’application.
Dossier
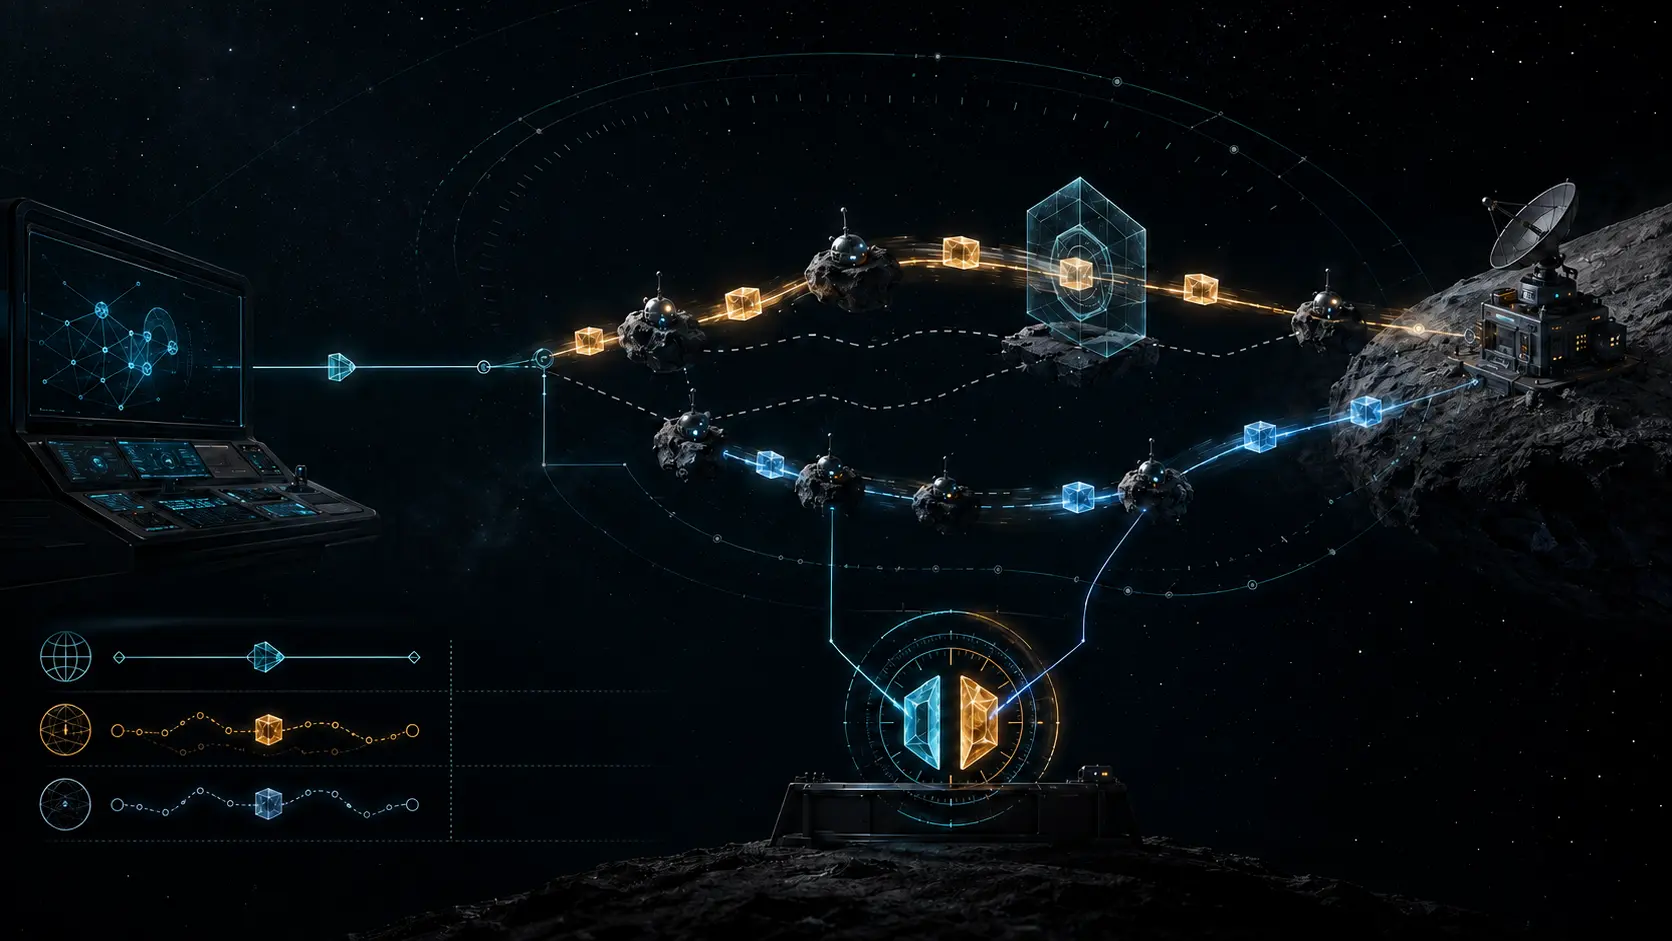
Le défi a traversé le délai, pas l’autorité : RFC 9891
RFC 9891 permet à ACME d’éprouver le contrôle d’un identifiant de nœud dans un réseau tolérant aux délais. Cette réussite reste une preuve circonstanciée, et non un titre sur le nom, la route ou l’infrastructure.

IETF
Les zones catalogue transforment une liste DNS en pouvoir de provisionnement à l’échelle du parc
Un fichier vide signifie généralement qu’il ne contient rien. Dans une zone catalogue DNS, il peut constituer une instruction. Si un générateur publie par erreur un catalogue valide mais sans membres, les serveurs qui en dépendaient peuvent retirer les zones et leur état associé.…
Histoire d'Internet
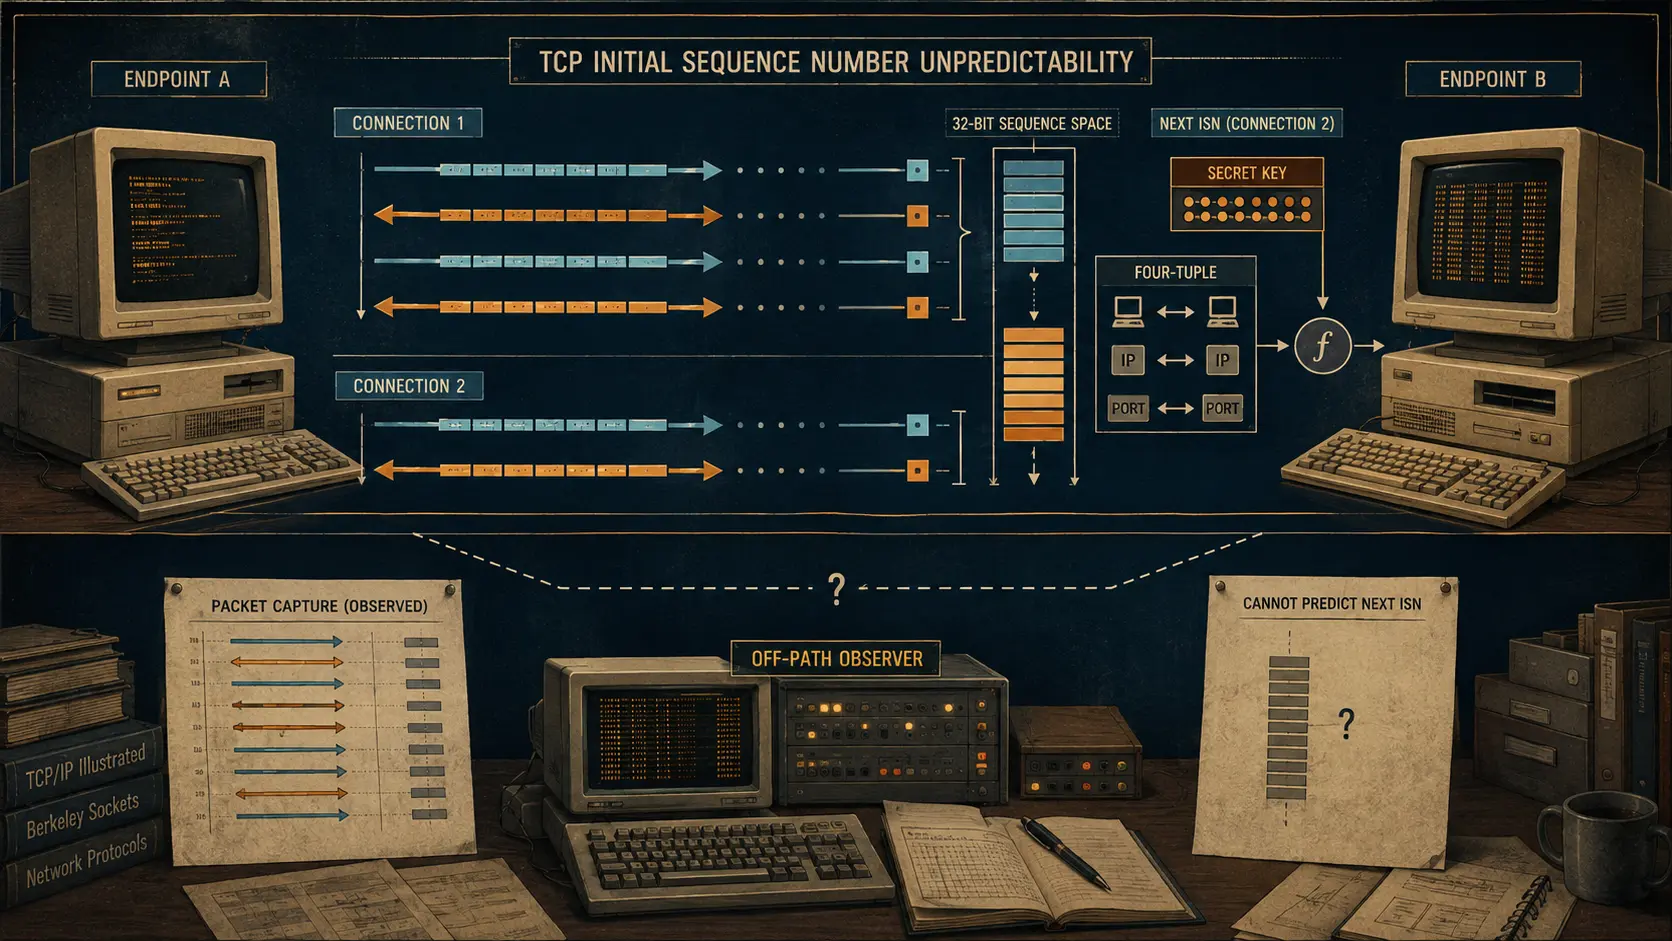
Le nombre devenu plus difficile à prévoir hors chemin : les numéros de séquence initiaux de TCP
Une connexion TCP commence par l’échange de nombres. Le changement décisif n’a pas consisté à cacher cet échange, mais à empêcher qu’un nombre observé permette de prévoir le point de départ de la connexion suivante.
Tendances institutionnelles mondiales
Une signature logicielle valide n’est pas une preuve durable d’autorité
Un résultat de vérification positif peut survivre au mandat qui rendait une publication légitime. La cryptographie reste correcte; la question manquante est de savoir qui pouvait publier, à quel moment et sous quelle règle.

Tendances mondiales des FAI régionaux
Un redémarrage BGP gracieux peut prolonger un trou noir
Graceful Restart vise à maintenir le trafic pendant le retour d’un processus BGP. Sa sûreté dépend pourtant d’un fait que la session survivante ne peut pas prouver seule: le routeur qui redémarre conserve-t-il réellement l’état de transfert nécessaire ? Si un voisin garde une…

Dossier
Soixante noms étaient défendeurs; la loi définissait toujours l'action: Harrods v Sixty Internet Domain Names
Le titre de l'affaire ne désignait pas une société ou une personne, mais soixante noms de domaine. Cette forme procédurale a fourni au demandeur une voie contre les noms eux-mêmes. Elle n'a toutefois ni transformé le lieu d'enregistrement en preuve de responsabilité, ni supprimé…

Histoire d'Internet
La chaîne qui rendit une clé publique crédible : la gestion des certificats PEM
Une clé publique ne porte pas, à elle seule, la preuve de l'identité de son détenteur. Pour Privacy Enhanced Mail, la RFC 1422 organisa cette preuve autour de certificats, d'autorités de certification, de chemins de validation et d'informations de révocation.

Tendances mondiales des FAI régionaux
Un repli IPv4 rapide peut faire paraître IPv6 en bon état
Un service double pile peut réussir tous ses contrôles ordinaires alors que son chemin IPv6 est inutilisable. La disponibilité est réelle, mais la conclusion sur la famille de protocoles ne l’est pas: le client a pu terminer par IPv4 avant que le tableau de bord ne voie l’échec.
Histoire d'Internet
Le pointeur qui n’a jamais été hors bande : les données urgentes TCP
Les données urgentes TCP forment une petite surface de contrôle à longue histoire. Le bit URG donne un sens à un pointeur urgent de 16 bits, mais la RFC 793 décrivait la limite marquée de deux façons contradictoires. Cette ambiguïté est passée de la spécification aux…

Tendances mondiales des services cloud
Retirer un certificat racine, c’est migrer tout un parc avant de mettre à jour un navigateur
Un programme de certificats racines peut retirer sa confiance dans une version tandis que de nombreuses applications continuent de décider à partir de magasins anciens, privés ou embarqués. Le changement de sécurité n’est achevé que lorsque les vérificateurs concernés prouvent le…

Histoire d'Internet
Six octets ne devenaient une adresse qu’après identification du domaine : RFC 1449
Une suite d’octets ne porte pas son mode d’emploi en elle-même. Dans l’architecture de RFC 1449, six octets pouvaient décrire une adresse IPv4 et un port UDP, mais seulement parce qu’un identifiant distinct annonçait le domaine de transport. Effacer cet identifiant ne rendait pas…

Histoire d'Internet
La base indiquait une adresse. La réponse reprit le chemin du paquet : RFC 1445
Deux coordonnées prétendaient désigner le même gestionnaire. L’une vivait dans la base locale des parties; l’autre venait d’être observée sur la requête reçue. Pour une nouvelle émission, la RFC 1445 consultait la première. Pour répondre, elle imposait la seconde, même en cas de…

Histoire d'Internet
L’horloge a reculé. Il fallait changer la clé : RFC 1446
Une frontière temporelle peut être aussi décisive qu’un secret. Dans RFC 1446, un message SNMPv2 muni du bon condensat ne devenait pas pour autant recevable: il devait encore appartenir au présent reconnu par le destinataire. Si l’on reculait ce présent tout en conservant la même…