
Résumé
- RFC 9891 associe une autorisation ACME à une ou plusieurs réponses Bundle reçues dans un délai défini. Le succès signifie que la politique du serveur a accepté une preuve de contrôle de
bundleEIDà cet instant. - Il ne démontre ni l’origine du droit sur l’identifiant, ni la légitimité des routes et passerelles, ni l’installation ultérieure du certificat et de sa clé privée.
Une réponse revient après une liaison intermittente. Son identifiant source correspond, son bloc d’intégrité est valide et son condensat réunit les deux fragments du défi. Le serveur ACME accepte l’autorisation. L’écran affiche « validé » ; c’est précisément à cet endroit que l’analyse doit ralentir.
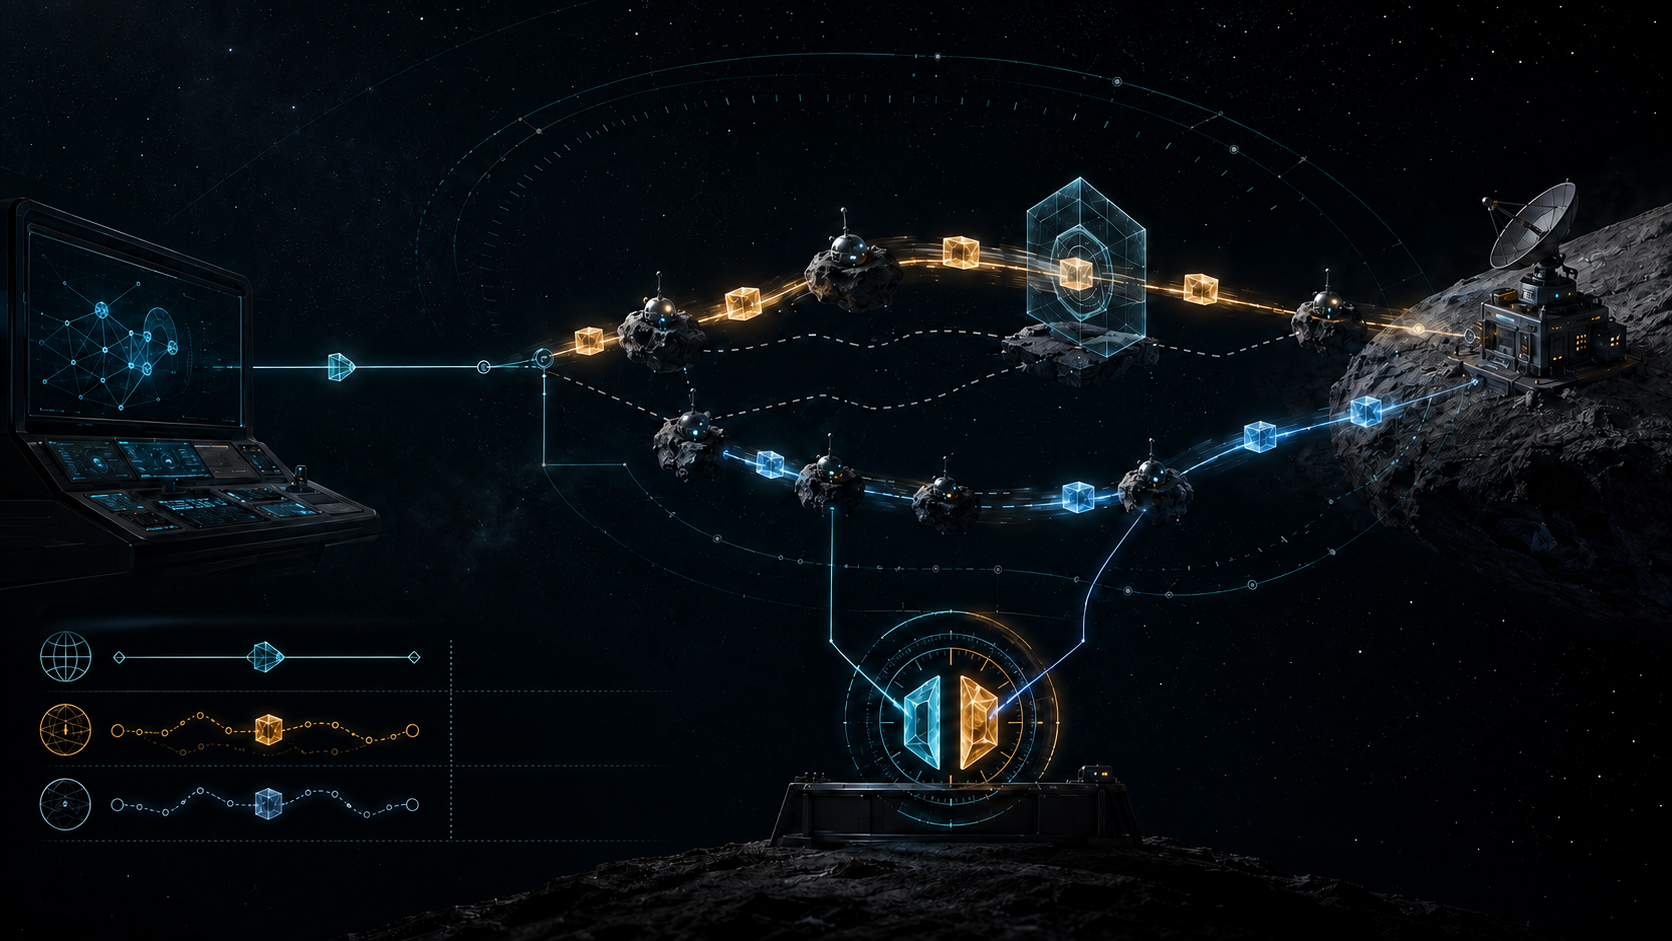
RFC 9891, document expérimental, crée l’identifiant ACME bundleEID et la méthode bp-nodeid-00. Le premier fragment aléatoire, token-chal, reste sur le canal HTTPS d’ACME. Le second, token-bundle, voyage dans chaque Bundle de défi. L’agent BP les combine avec l’empreinte de la clé du compte ACME. Une observation sur un seul canal ne suffit donc pas à fabriquer la réponse attendue.
Cette construction répond à une difficulté réelle : dans un réseau DTN, attendre fait partie du protocole. Le client peut annoncer un temps aller-retour, mais le RFC qualifie cette valeur d’indication non contraignante. Le serveur conserve la décision sur l’intervalle accepté. Il vérifie ensuite l’heure, le Node ID source, le bloc d’intégrité, les jetons, l’algorithme et le condensat. La norme RFC 9172 fournit la protection BPSec ; RFC 9174 fournit la comparaison NODE-ID et le profil du certificat.
Le résultat est fort dans son périmètre et faible hors de celui-ci. RFC 9171 précise qu’un Node ID est un EID singleton qui identifie un nœud BP, sans garantie d’unicité universelle ; un même nœud peut en posséder plusieurs. Contrôler l’EID soumis au défi ne crée donc ni registre mondial ni droit exclusif.
Le serveur peut multiplier les perspectives en envoyant des Bundles depuis plusieurs sources ou par plusieurs chemins. Cette diversité réduit parfois le pouvoir d’un attaquant situé sur le trajet. Elle ne supprime pas la politique : le serveur choisit les perspectives principales et secondaires, puis le nombre d’échecs tolérés. Deux sources apparentes peuvent encore partager une même liaison ou une même passerelle. Le RFC reconnaît que l’utilité de cette méthode reste expérimentale dans les DTN.
La passerelle d’intégrité matérialise une seconde frontière. Elle peut authentifier localement une source et ajouter un BIB avant transmission. Le destinataire fait alors confiance à la Security Source de la passerelle. Mais il lui faut toujours une règle indiquant pour quels Node IDs cette passerelle peut attester. Une signature valide protège des octets ; elle ne raconte pas qui a délégué l’autorité, ni si la délégation couvre le nom présenté.
Enfin, RFC 8555 conduit l’ordre ACME vers l’émission, tandis que RFC 9891 laisse hors champ la remise des clés, l’installation du certificat, l’accès aux listes de révocation et la configuration de l’agent BP. Un journal d’émission n’est donc pas une télémétrie de déploiement.
Les registres de l’IANA pour ACME et le Bundle Protocol rendent les codes interopérables. Ils ne voient ni les routes ni les machines. La lecture de Heng Lu sur la primauté du code en fonctionnement impose de vérifier l’exécution séparément de la spécification. Son minimum initial justifie un noyau commun étroit et des décisions locales explicites. Les couches de réalité empêchent enfin qu’un voyant vert absorbe des pouvoirs qu’aucun paquet n’a prouvés.
Sources
- RFC 9891, extension ACME de validation des Node ID DTN
- RFC 8555, ACME
- RFC 9171, Bundle Protocol Version 7
- RFC 9172, Bundle Protocol Security
- RFC 9174, protocole de convergence TCP pour DTN
- IANA, registre ACME
- IANA, registre Bundle Protocol
- Heng Lu, primauté du code en fonctionnement
- Heng Lu, spécification initiale minimale
- Heng Lu, couches de réalité
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance