
Résumé
- L’identifiant de connexion QUIC achemine les paquets vers un état de transport ; il n’authentifie ni abonné, ni compte, ni propriétaire du terminal.
- Une assurance solide exige un lien explicite et temporaire entre les événements de transport et le principal authentifié par l’application, avec une limite de conservation et de confidentialité.
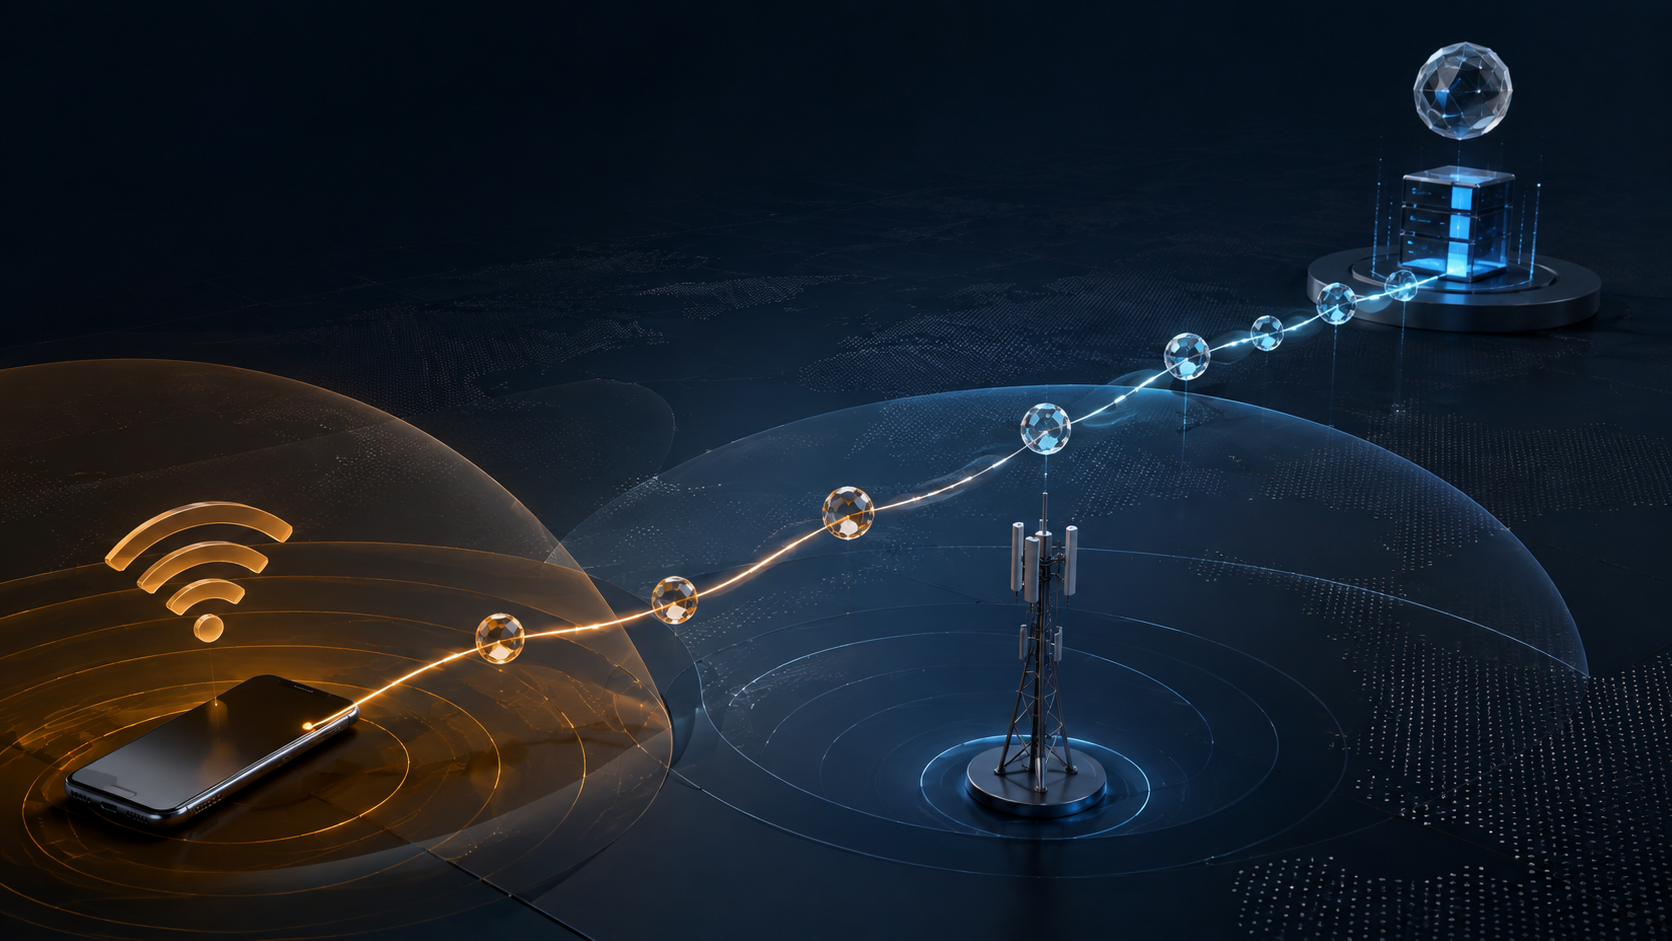
Un téléphone quitte le Wi-Fi d’un bureau tout en maintenant une session sur le réseau mobile. L’adresse IP et le chemin UDP changent. QUIC peut préserver la connexion et utiliser un nouvel identifiant sur le nouveau chemin. Un tableau de contrôle pourrait alors conclure que cet identifiant prouve la continuité du même abonné.
Cette conclusion dépasse la fonction définie par le protocole. Dans la RFC 9000, l’identifiant de connexion sert d’abord à éviter qu’un changement d’adresse des couches inférieures ne livre les paquets au mauvais point terminal. Chaque extrémité choisit ses identifiants selon une méthode propre à l’implémentation ou au déploiement. C’est donc un identifiant d’acheminement et de démultiplexage, non une preuve d’identité délivrée par une autorité compétente.
Son cycle de vie exclut l’idée d’une identité durable. Une même connexion peut disposer de plusieurs identifiants actifs. Les extrémités en émettent de nouveaux, retirent les anciens et changent celui qu’elles emploient. Pour les paquets qu’une extrémité envoie volontairement lors d’une migration, un identifiant ne doit pas être réutilisé sur plusieurs adresses locales ou distantes.
Cette règle porte sur l’envoi, pas sur tout changement de chemin : une réattribution NAT peut faire arriver des paquets depuis une nouvelle source avec le même identifiant de destination, que le récepteur peut continuer à utiliser avec la nouvelle adresse distante s’il émet toujours depuis la même adresse locale. Compter les identifiants peut ainsi compter plusieurs fois une seule connexion.
La confidentialité fait partie du modèle. La RFC 9000 impose que les identifiants ne contiennent aucune information permettant à un observateur extérieur de relier plusieurs valeurs appartenant à la même connexion. Leur rotation limite la traçabilité entre chemins. En faire une clé client persistante transformerait un raccourci opérationnel en mécanisme de suivi contraire à cette propriété.
La validation du chemin prouve une autre proposition : le pair peut recevoir un paquet à une adresse et renvoyer la réponse attendue. Elle ne prouve pas l’identité juridique de l’abonné, l’utilisateur actuel du terminal, le compte applicatif ni la validité persistante d’une autorisation. Joignabilité et identité ne sont pas synonymes.
La RFC 9312 précise qu’une fonction réseau utilisant les identifiants pour associer des flux doit tolérer l’échec de cette méthode. Un identifiant peut changer pendant une connexion. Un même quintuple avec plusieurs identifiants, ou un même identifiant avec plusieurs quintuples, ne suffit pas à établir l’équivalence. Hors coopération explicite avec l’extrémité, la valeur doit rester opaque.
Les opérations peuvent néanmoins s’en servir comme élément de rapprochement à courte durée. Les journaux de l’extrémité peuvent lier émission, numéro de séquence, retrait, validation du chemin et session applicative. Un répartiteur coopérant peut exploiter une structure convenue pour l’acheminement. L’erreur consiste à élever ce champ de transport au rang de verdict d’identité sans les autres preuves.
La distinction devient décisive lorsqu’une action engage un droit ou une responsabilité : modification de compte, autorisation de paiement, ouverture d’un canal d’administration, application d’un contrôle antifraude ou attribution d’un trafic abusif. L’application doit alors conserver le principal authentifié et l’époque d’autorisation qui gouvernaient précisément l’action.
Le bon objet est un reçu de continuité entre identité et transport. Il doit consigner la référence pseudonyme du principal, la session applicative, la version d’autorisation en vigueur, le rôle de l’extrémité QUIC, l’émetteur et le numéro de séquence de l’identifiant, son émission et son retrait, les anciens et nouveaux chemins, le résultat de validation, la distinction observable entre réattribution NAT et migration volontaire, le point d’observation, le résultat de l’action, le motif de corrélation, l’échéance de conservation et le responsable de toute exception.
L’identifiant contribue au reçu ; il ne devient pas pour autant une preuve d’identité faisant autorité.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance