
Domaine principal
Infrastructure
Au sein de la facette Domaine principal, l'analyse Infrastructure regroupe les articles par domaine principal afin que les lecteurs puissent suivre un périmètre précis de l'infrastructure Internet, de la gouvernance, des marchés de connectivité ou du capital numérique. Cette page rassemble les articles associés, les preuves publiques, les institutions, les entreprises, les personnes, l'exposition régionale, les dépendances opérationnelles et le contexte de marché qui pourraient sinon être répartis entre différentes pages de catégories. Elle explique le domaine, la classe d'acteurs probable, le contexte de marché ou de gouvernance, ainsi que les sources que les lecteurs devraient utiliser pour comparer les signaux. Opérateurs, analystes et lecteurs de gouvernance peuvent voir comment un même domaine se manifeste à travers les événements, les profils, les évolutions de marché, les preuves issues de sources publiques, les dépendances régionales et les décisions d'infrastructure à plus long cycle au fil du temps.
Tendances institutionnelles – Amérique du Nord
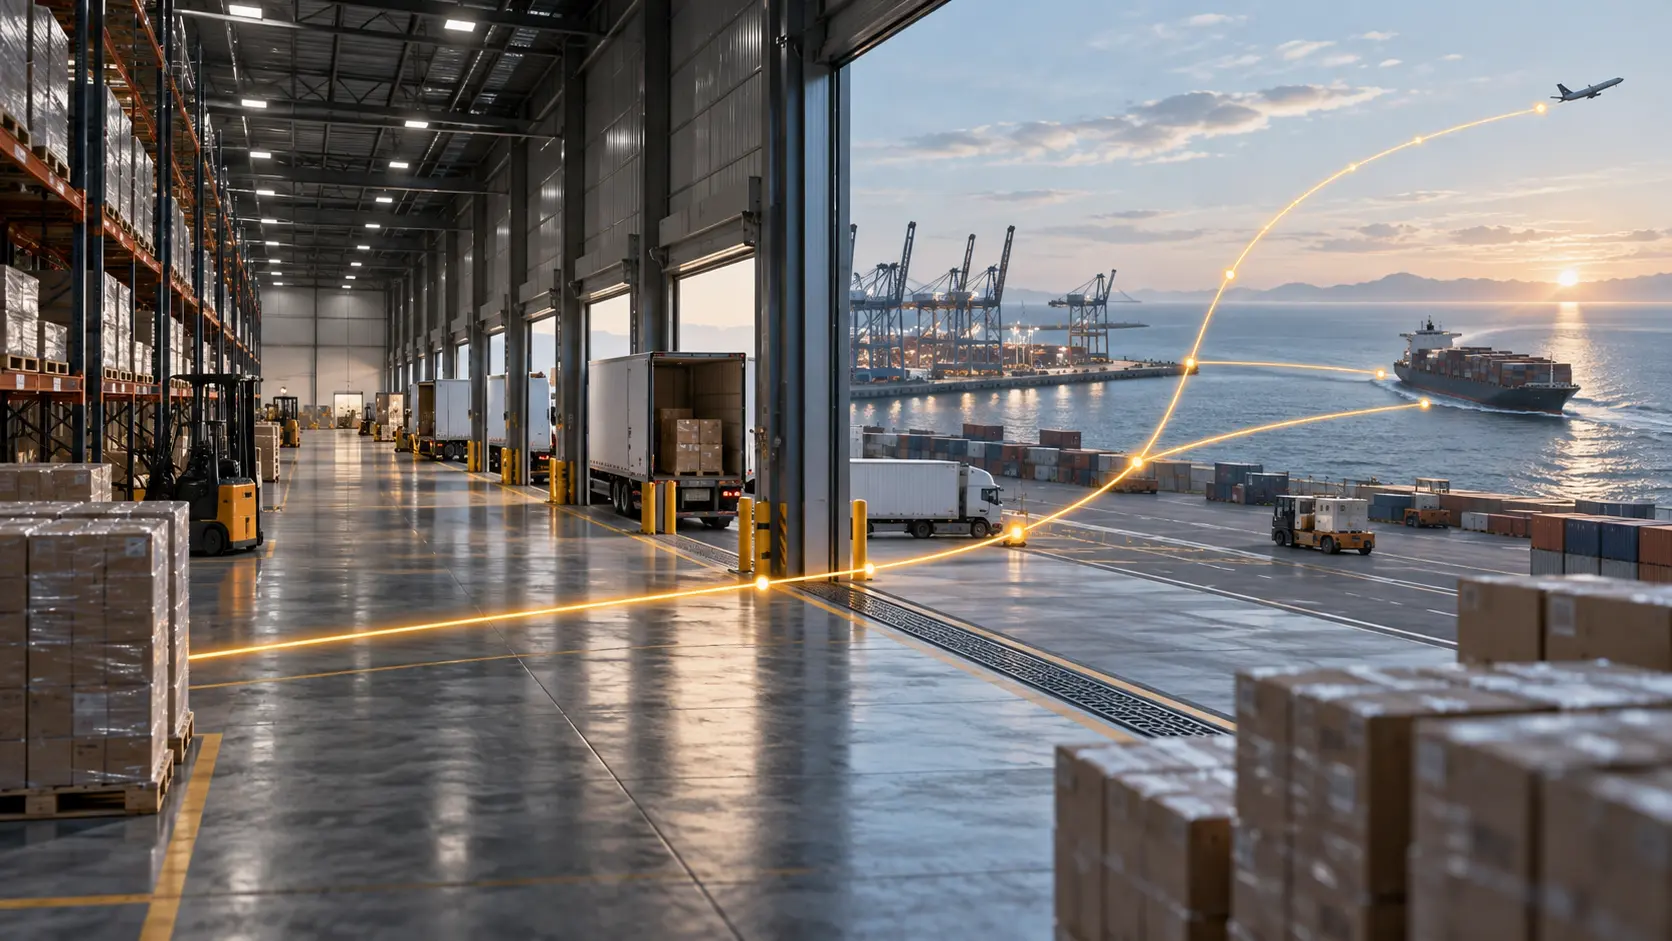
CMA CGM reprend FedEx Supply Chain ; le lien de fret demeure
CMA CGM a pris le contrôle des entrepôts et des activités de logistique contractuelle de FedEx Supply Chain. FedEx reste toutefois lié au nouvel actionnaire par un accord de transport maritime préférentiel mais non exclusif. La logique industrielle du rapprochement est visible…
Dirigeants
Dan Farmer et le périmètre des scans de sécurité
Avec SATAN, Dan Farmer et Wietse Venema ont rendu praticable une idée exigeante: examiner un réseau comme le ferait quelqu’un qui chercherait à y entrer. Leur article de 1993 transforme cette perspective en outil d’audit pour les administrateurs. Deux ans plus tard, le CERT…

Dirigeants
Paul Rendek inscrit la transition de l’IANA à l’ordre du jour ouvert de RIPE
Le 17 avril 2014, Paul Rendek n’a pas seulement signalé un débat sur la tutelle de l’IANA: il en a donné le mode d’emploi régional. Liste de discussion, séance accessible à distance, rencontres de NOG, tables rondes avec les pouvoirs publics et forum mondial formaient plusieurs…

Dirigeants
Andrei Robachevsky et la migration de la base RIPE qui a concerné tous les utilisateurs
Le 14 mai 2001, l’adresse habituelle `auto-dbm` a cessé d’accepter les mises à jour au format RIPE-181: elle exigeait désormais RPSL. Une autre voie, `auto-181`, continuait à convertir l’ancien format jusqu’au 15 octobre. Pour les opérateurs, la migration n’était donc pas un…

Entreprises de services cloud en Asie-Pacifique
IDCF : la reprise commence là où s’arrête la console
L’incident de ransomware chez IDC Frontier ne démontre pas que sa sauvegarde managée a échoué. Il rend visible une question d’achat plus précise: quand le portail habituel est coupé, qui peut retrouver une copie, en autoriser la restauration et fournir une machine de remplacement…

Histoire d'Internet
Une connexion valait un point : comment la RFC 1025 éprouvait l’interopérabilité TCP/IP
Avant de pouvoir présumer la compatibilité, il fallait la démontrer entre des implémentations réelles. La RFC 1025 transforme cette pratique des débuts d’Internet en barème: établir une connexion, puis ajouter d’autres pairs, des passerelles, des paquets altérés et des cas…
Universitaires
David J. Farber et Interesting People : rendre le débat visible sans parler au nom de tous
Dans une note de 1993, le modérateur invite aux contributions tout en gardant le dernier mot éditorial. L’archive rend certains arguments consultables; elle ne mesure pas l’opinion des internautes.

Dirigeants
Alan Greenberg et la demande qui a ouvert un dossier au GNSO
En mai 2007, Alan Greenberg a transmis au GNSO une décision de l’ALAC: demander aux services de l’ICANN d’examiner le domain tasting. Cette démarche a ouvert un espace d’étude officiel. Elle n’a ni arrêté la politique ni conféré à ses auteurs un mandat sur l’ensemble des…

Dirigeants
Tina Dam et le test de la racine qui ne pouvait pas valider un nom
Avant d’ajouter un domaine de premier niveau internationalisé à la racine, l’ICANN a posé une question volontairement étroite: des étiquettes encodées perturberaient-elles les serveurs et les résolveurs qui acheminent les requêtes DNS ? Le laboratoire a répondu dans les limites…
Universitaires
Lorrie Cranor veut relier le code aux étiquettes de confidentialité
Le travail mené autour de la rubrique Data safety de Google Play pose une question concrète: un développeur peut-il rattacher chaque déclaration affichée par le store au code et au comportement des SDK ? Les recherches de Lorrie Cranor sur la confidentialité utilisable placent ce…

Dirigeants
Le retour de Rebecca MacKinnon met deux méthodes de redevabilité en regard
Le retour de Rebecca MacKinnon au Global Network Initiative (GNI) en août 2026 relie deux démarches qu’il faut pourtant distinguer. Ranking Digital Rights (RDR), qu’elle a fondé, comparait les informations publiées par les entreprises; le processus d’évaluation plus récent de GNI…
Dirigeants
Pour Anriette Esterhuysen, la capacité de l’IGF se mesurait dans la durée
En 2021, l’Gouvernance de l’Internet Forum pouvait compter des bourses, des personnes accompagnées et des ateliers. Le cadre préparé plus tôt par Anriette Esterhuysen posait une question moins immédiate: les personnes et leurs institutions pouvaient-elles encore poursuivre leurs…
Histoire d'Internet
La meilleure route ne donnait pas une réponse stable : RFC 3345
Un routeur pouvait choisir la meilleure route de sa table et pourtant contribuer à une boucle qui modifierait le prochain choix. RFC 3345 a montré comment la visibilité partielle des sorties transforme des décisions BGP localement cohérentes en oscillation persistante.

Histoire d'Internet
Le bit AD signalait une validation, pas une réponse signée : RFC 3655
Une application peut recevoir, dans l’en-tête DNS, un signal d’un bit indiquant qu’un résolveur a évalué les données. En 2003, la RFC 3655 a resserré le sens de ce signal — et rappelé qu’il ne valait que si le résolveur et le chemin de communication étaient dignes de confiance.

Histoire d'Internet
La route ne flappait plus. Sa pénalité, elle, continuait : RFC 2439
Une route BGP peut redevenir joignable avant que le routeur ait oublié son instabilité. La RFC 2439 a transformé l’historique récent d’une route en pénalité temporaire: la décroissance pouvait rétablir un chemin supprimé, mais seulement après le franchissement d’un seuil distinct…

Histoire d'Internet
Quand le contrôle perdait son association, le transfert devait encore suivre une règle : RFC 3654
Un routeur peut perdre son association avec la fonction qui le programme sans perdre instantanément toute capacité de transfert. La RFC 3654 a fait de cet intervalle une décision d’architecture: détecter la rupture, fixer la conduite de l’élément de transfert et prévoir le retour…

Histoire d'Internet
L’enveloppe Handle restait hors du justificatif de message : RFC 3652
Un message Handle devait accomplir deux tâches à la fois: transporter une opération authentifiable et permettre au client de reconstituer les morceaux arrivés séparément. La RFC 3652 leur a donné des frontières distinctes. Comme ces éléments appartenaient au même message, la…

Histoire d'Internet
Le registre mondial tenait la carte des services : RFC 3650
Dans le système Handle, « mondial » ne signifiait pas que chaque valeur était conservée dans une base centrale unique. La RFC 3650 plaçait un registre à la racine d’une hiérarchie de services: le client y trouvait le service compétent pour une autorité de nommage, puis lui…

Histoire d'Internet
La requête passait par IPv4 ; sa réponse pouvait nommer IPv6 : RFC 3596
Une requête DNS n’avait pas besoin d’emprunter IPv6 pour demander une adresse IPv6. RFC 3596 a séparé le paquet qui transporte la question de l’enregistrement demandé: une petite frontière qui a permis à un seul espace de noms de traverser un Internet aux versions mixtes.

Histoire d'Internet
TCP a livré le trap, sans confirmer l’opération : RFC 3430
TCP peut livrer chaque octet d’un message SNMP dans l’ordre sans répondre à la question utile: l’application de gestion a-t-elle reçu, traité ou mis l’opération en file ? La RFC 3430 a tracé cette frontière. Elle a ouvert un flux fiable aux échanges de gestion volumineux, tout en…