Résumé
- Un projet individuel propose un enregistrement DNS associant le nom d’un agent à l’émetteur, au client OAuth et à une audience réservée à une preuve sans privilège.
- Supprimer l’enregistrement n’arrête pas l’agent. Il faut désactiver le client chez l’émetteur pour bloquer les nouveaux jetons, puis tenir compte de ceux qui circulent encore.
Enlever le nom sur la porte peut dispenser le nouveau visiteur de présenter sa carte. C’est l’effet inattendu du projet Agent DNS-OAuth Link, daté du 20 octobre. Sous le nom de l’agent, une fiche TXT _agent-oauth donne l’identifiant de l’émetteur, celui du client OAuth et l’audience d’un jeton spécial. Elle désigne le contrôle à effectuer ; elle ne commande pas l’arrêt du client.
L’agent demande un jeton JWT à son propre serveur d’autorisation et le présente lors de l’appel. Le destinataire compare la signature, l’émetteur, le client, l’audience et l’âge du jeton avec la fiche DNS et les clés publiées. Une fiche valide rend le jeton obligatoire ; une fiche invalide fait refuser l’appel. Sans fiche, le destinataire revient à sa politique ordinaire pour un appelant non lié.
Cette preuve n’est ni une clé d’accès ni une identité complète. Le projet impose une audience dédiée qui n’ouvre aucune ressource et un jeton sans permission. Le nom de l’appelant doit être établi par un canal protégé ou par un jeton lié à sa clé, comme avec DPoP. Une fois le lien vérifié, le destinataire applique encore sa propre règle d’autorisation. Le propriétaire du domaine ne décide pas seul de ce qui se passe chez son partenaire.
L’effacement de la fiche crée deux situations. Un destinataire nouveau ne trouve aucun lien et traite l’agent suivant sa règle habituelle. Celui qui a déjà vu un lien valide doit continuer à réclamer le jeton si une requête DNS échoue, jusqu’à constater la suppression lors d’une recherche réussie. Une panne DNS ne doit donc pas devenir une dispense. Le projet dit explicitement que retirer la fiche ne révoque pas l’agent : cela cesse d’imposer cette preuve aux nouveaux destinataires.
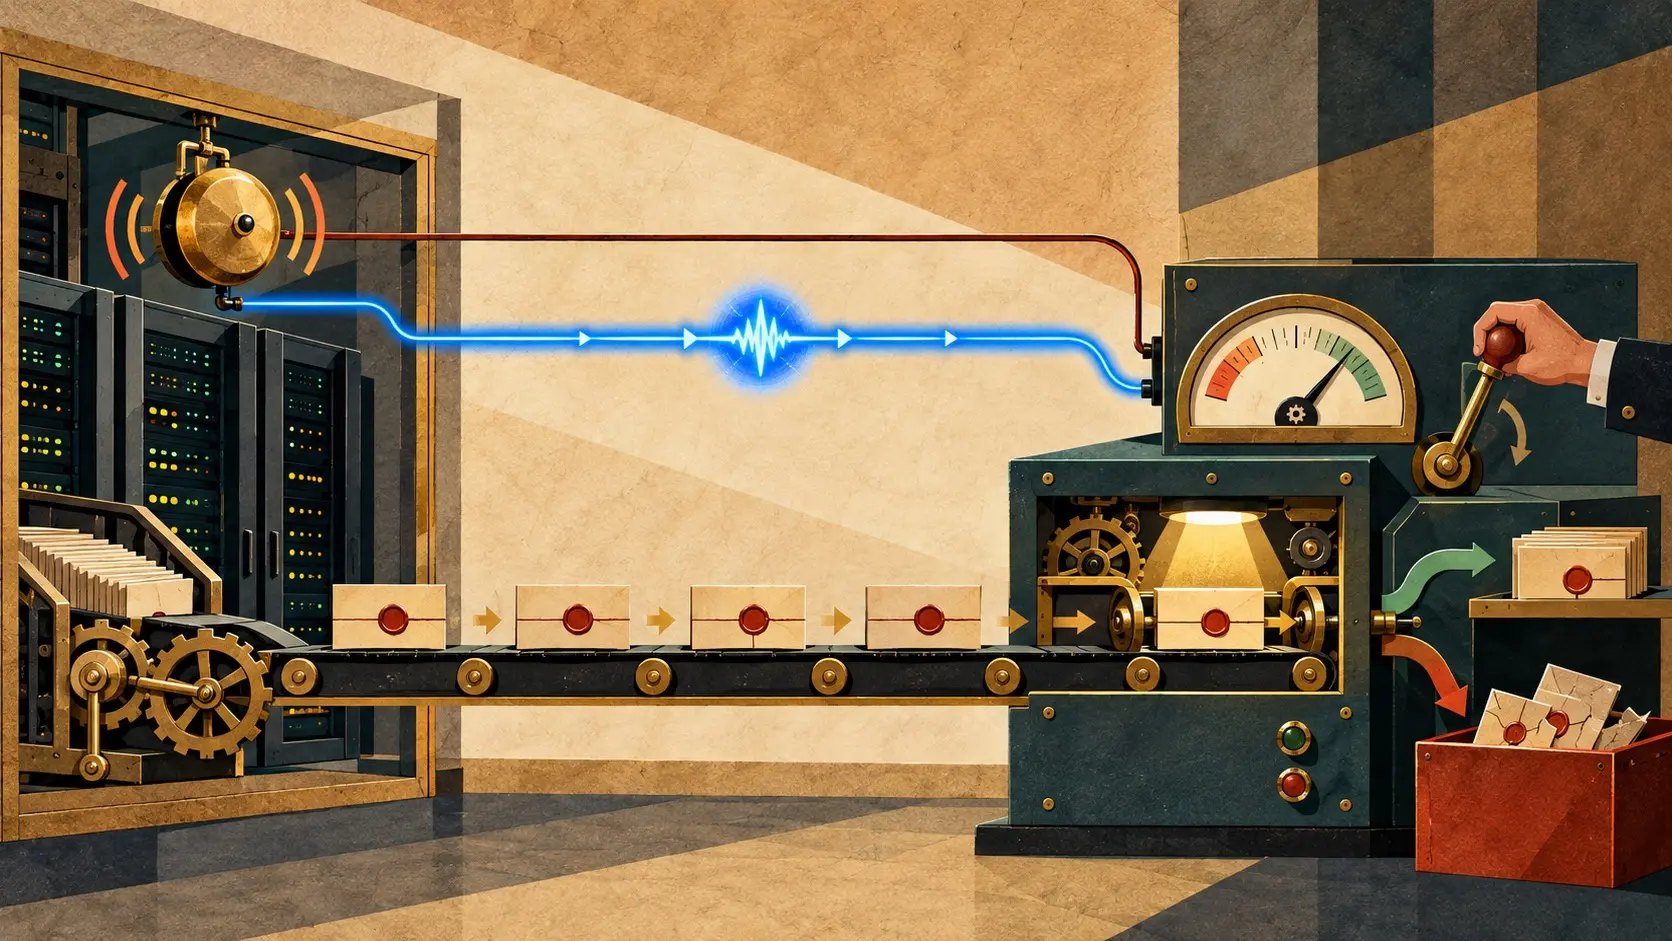
Le bouton d’arrêt se trouve sur le serveur d’autorisation de l’exploitant. Désactiver le client bloque l’émission de nouveaux jetons. Les jetons déjà émis durent jusqu’à expiration ou jusqu’à la limite d’âge acceptée par le destinataire, avec les caches DNS et de clés dans le calcul. Le texte recommande une limite générale de 120 minutes au plus et évoque 5 à 15 minutes pour les paiements, échanges financiers ou changements de production rapides. Ce sont des réglages proposés, pas des délais mesurés dans un service en marche.
La confiance accordée au DNS porte aussi un risque : une réponse forgée peut pointer vers un client hostile ; une réponse supprimée peut masquer un lien. Le projet conseille au propriétaire de signer la zone et au destinataire de valider la réponse avec DNSSEC. Son entrée IETF est au stade I-D Exists, sans règle déployée démontrée. Une simulation d’arrêt doit essayer séparément la disparition de la fiche, la désactivation du client et l’expiration des anciens jetons.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance