摘要
- 新的 IETF 个别草案建议在智能体域名下公布授权服务器、OAuth 客户端和专用受众;接收方见到有效关联记录,就必须核验一份新鲜、不给访问权限的令牌。
- 删除 DNS 记录不是撤销:新接收方可把该名称视为未关联。运营方需要停用 OAuth 客户端来阻止新令牌,并等已发出的令牌过期。
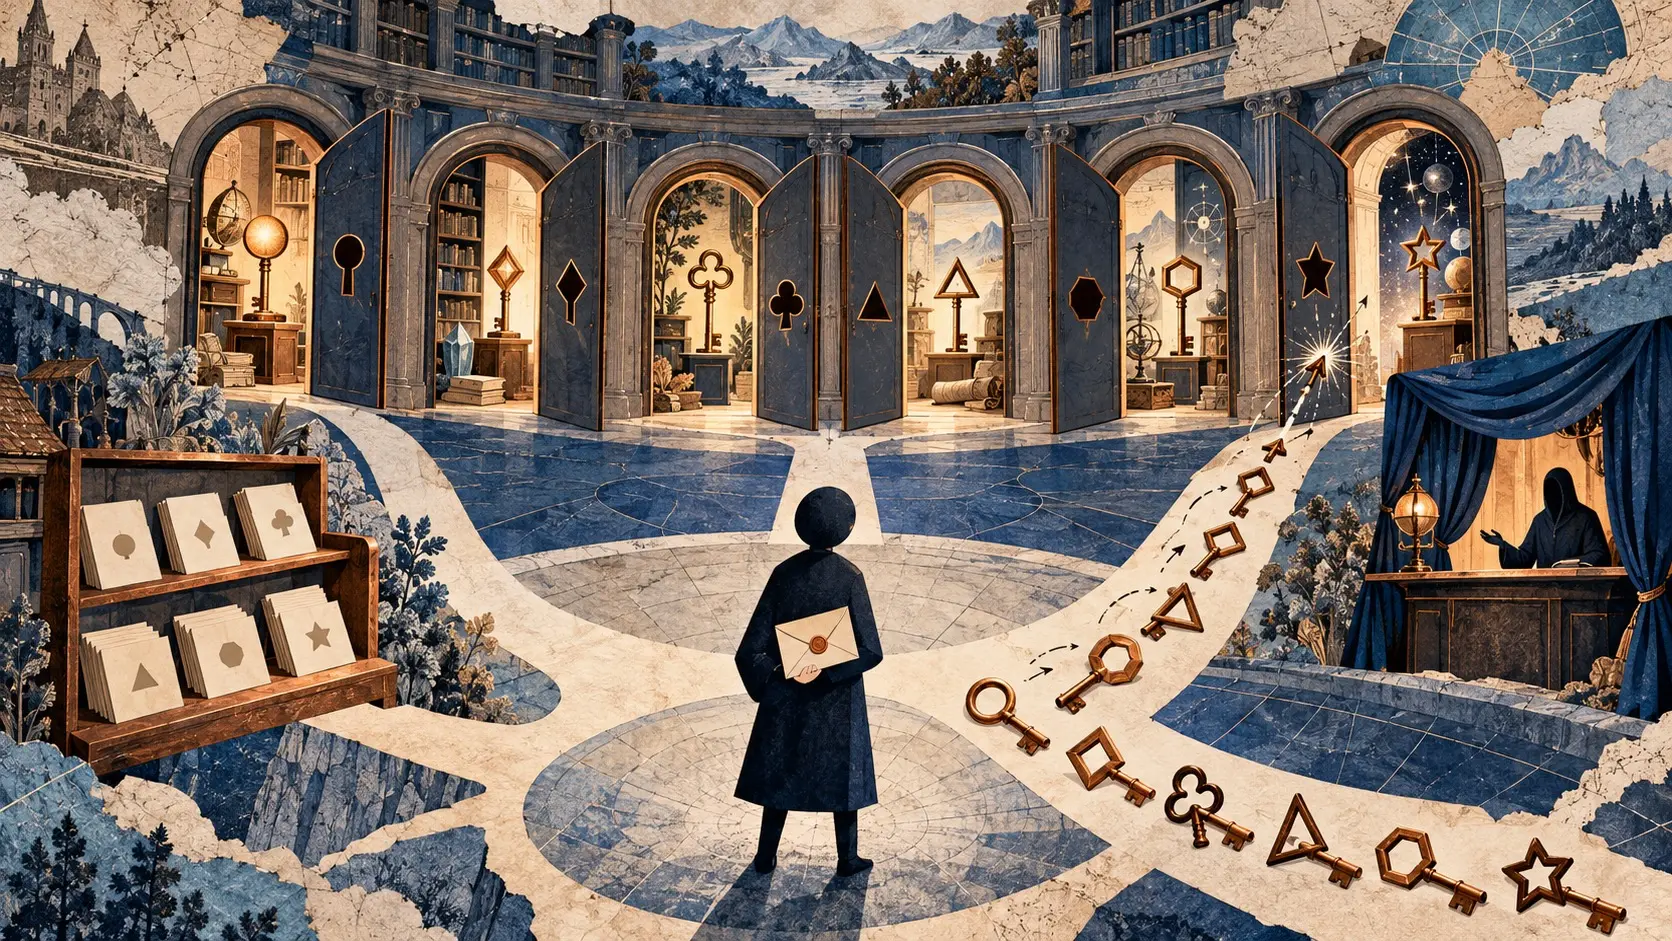
门口的牌子撤了,门卫却可能少查一道证件。20 日提交的草案设计了一条 _agent-oauth DNS TXT 记录,挂在智能体域名之下,写明授权服务器、客户端标识和专用令牌受众。记录的工作是告诉接收方去哪里核对“这家机构还认不认这个智能体”。它不是电闸。
智能体先从本机构的授权服务器取得 JWT 访问令牌,再随请求交给对方。接收方读取 DNS 记录和发行方公钥,核对签名、客户端、受众与签发时间。有有效关联记录而无令牌,请求被拒;记录缺字段或出现冲突,同样拒绝。没有记录时,接收方按普通的未关联来访者规则处理。
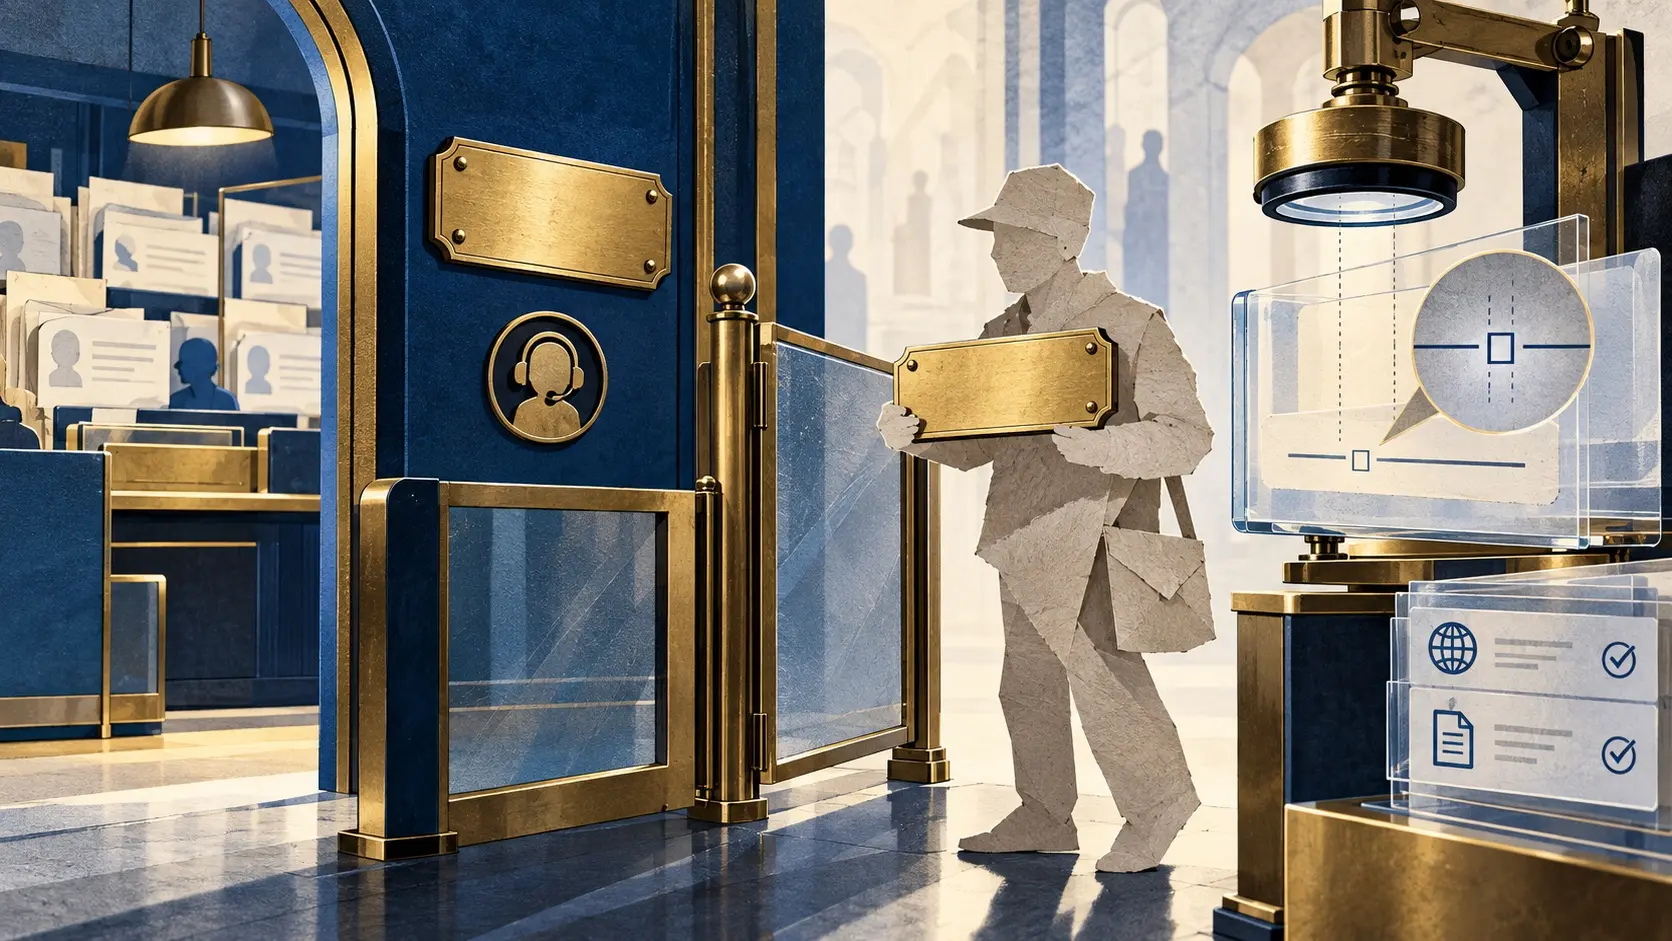
这张“证件”管得很窄。草案要求令牌本身不给任何权限,专用受众也不能被资源服务器拿来放行。接收方还得通过受保护信道或 DPoP 一类发送者约束令牌确认来访者名称。关联校验通过后,能做什么仍由接收方自己决定。别人域名下的一条记录,不能替接收方批准生产操作。
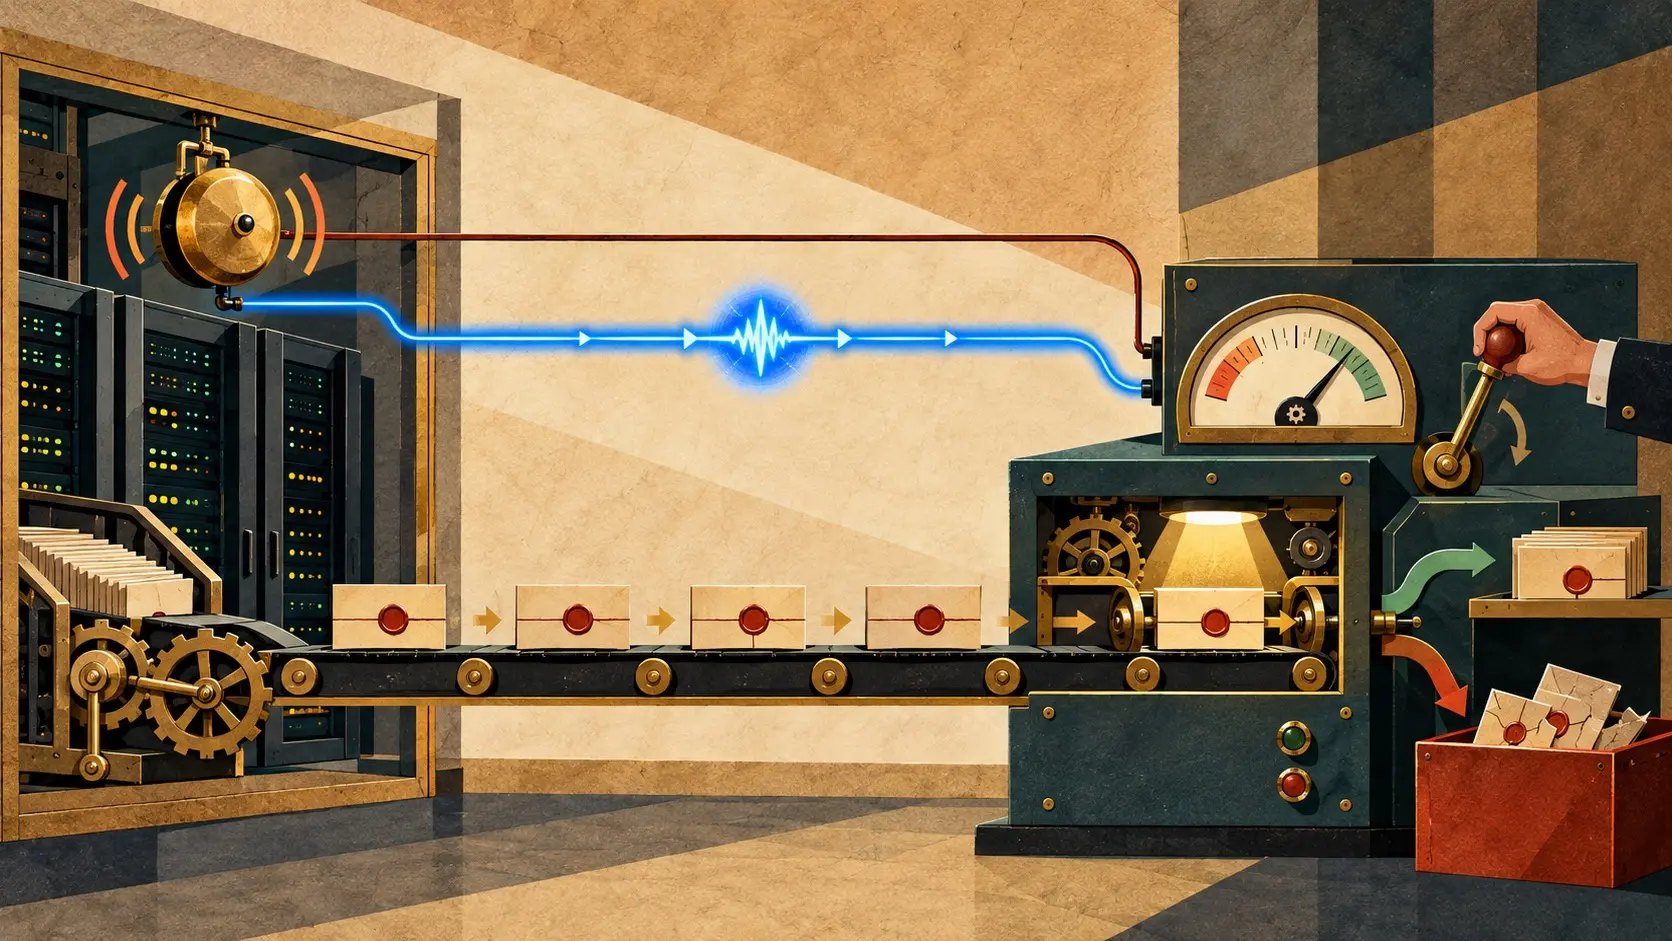
真正反直觉的是下线顺序。只删 DNS TXT 记录,从未见过该智能体的新接收方会查不到关联,转用自己的普通规则。过去见过有效记录的接收方,在 DNS 查询暂时失败时应继续索要令牌,直到一次成功查询确认记录已删除;这防止攻击者靠断掉 DNS 查验来降级。但草案在撤销章节说得清楚:删记录不是撤销智能体的机制,它只使新接收方不再要求这份关联令牌。
要停发令牌,运营方必须在授权服务器停用 OAuth 客户端。已发出的令牌仍可在过期前使用,接收方的最大接受年龄、DNS 与密钥缓存也进入时间账本。草案建议一般场景的最大年龄不超过 120 分钟;支付、交易、生产变更这类迅速生效的操作,可按风险选择更短的 5—15 分钟。这些是草案给的设置建议,没有真实部署的撤销耗时数据。
DNS 本身也要守住。伪造记录可能把名称指向攻击者控制的客户端;压掉答案可能让缺少历史记忆的接收方误以为从未关联。草案建议域名持有人用 DNSSEC 签名、接收方验证。IETF Datatracker 仍把它列为 I-D Exists 的个别草案。最该做的实验,是分别删记录、停客户端、等旧令牌过期,看新旧两类接收方各自怎样放行。
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance