Resumen
- El RFC 1004 propuso un servidor Cookie Jar que autorizaba asociaciones entre pares y emitía una clave de sesión de un solo uso. El texto de abril de 1987 buscaba discusión.
- Repetir el tercer mensaje de establecimiento podía hacer que un receptor supusiera una asociación nueva; el iniciador descartaría la respuesta y una ráfaga de repeticiones podía forzar esperas y pérdida de servicio.
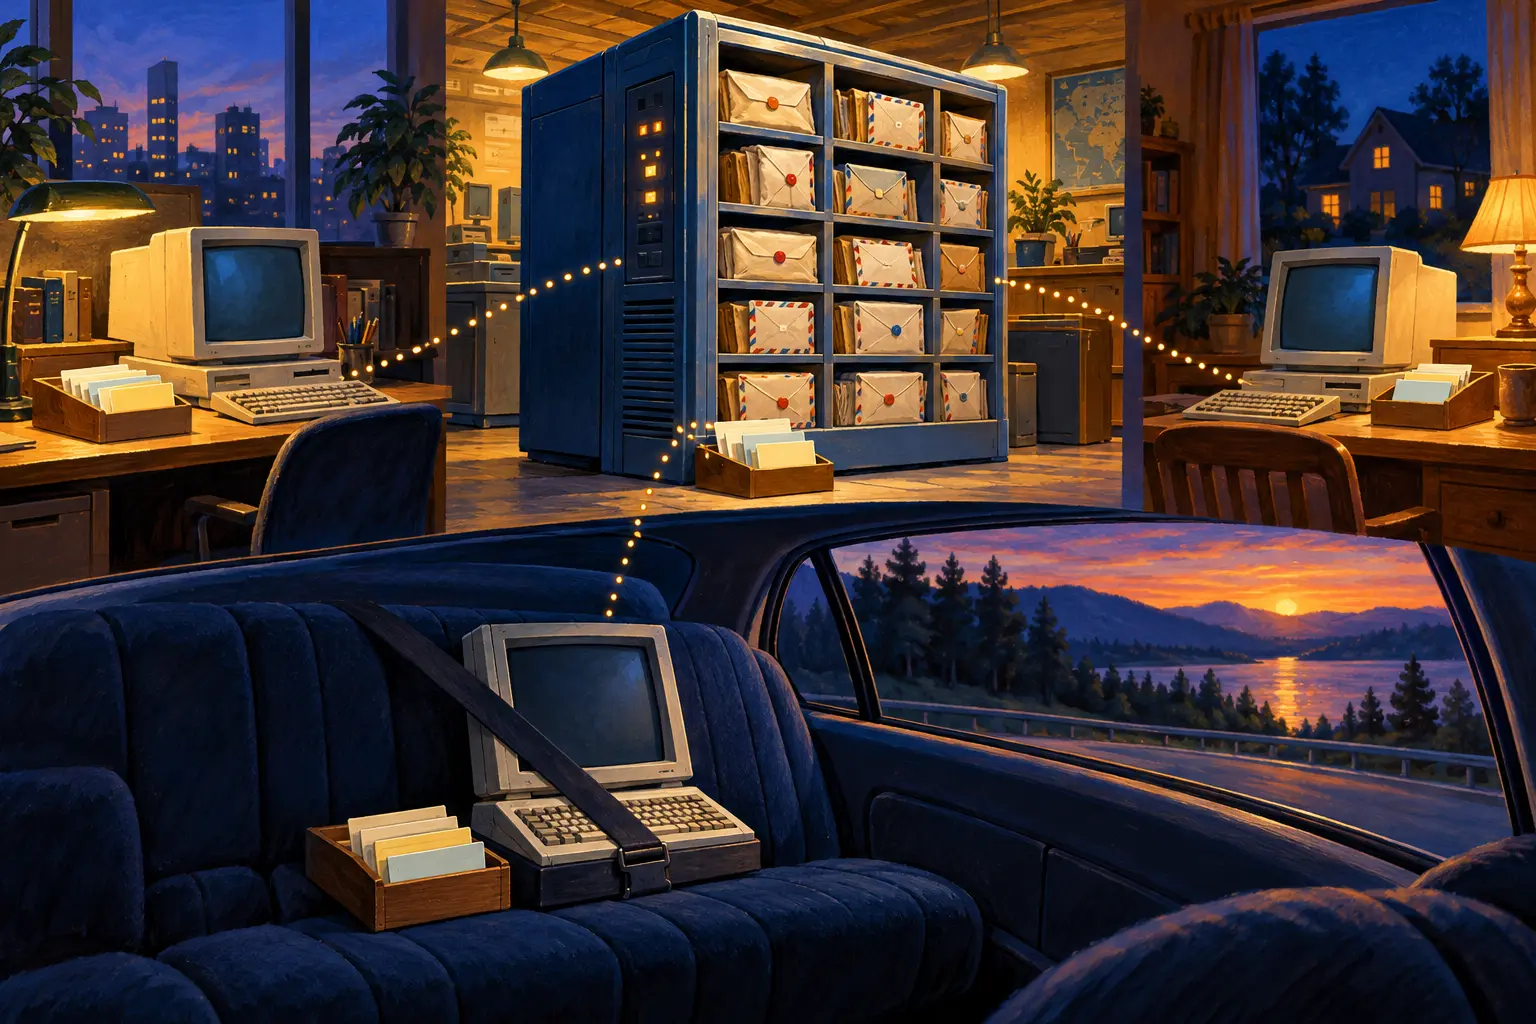
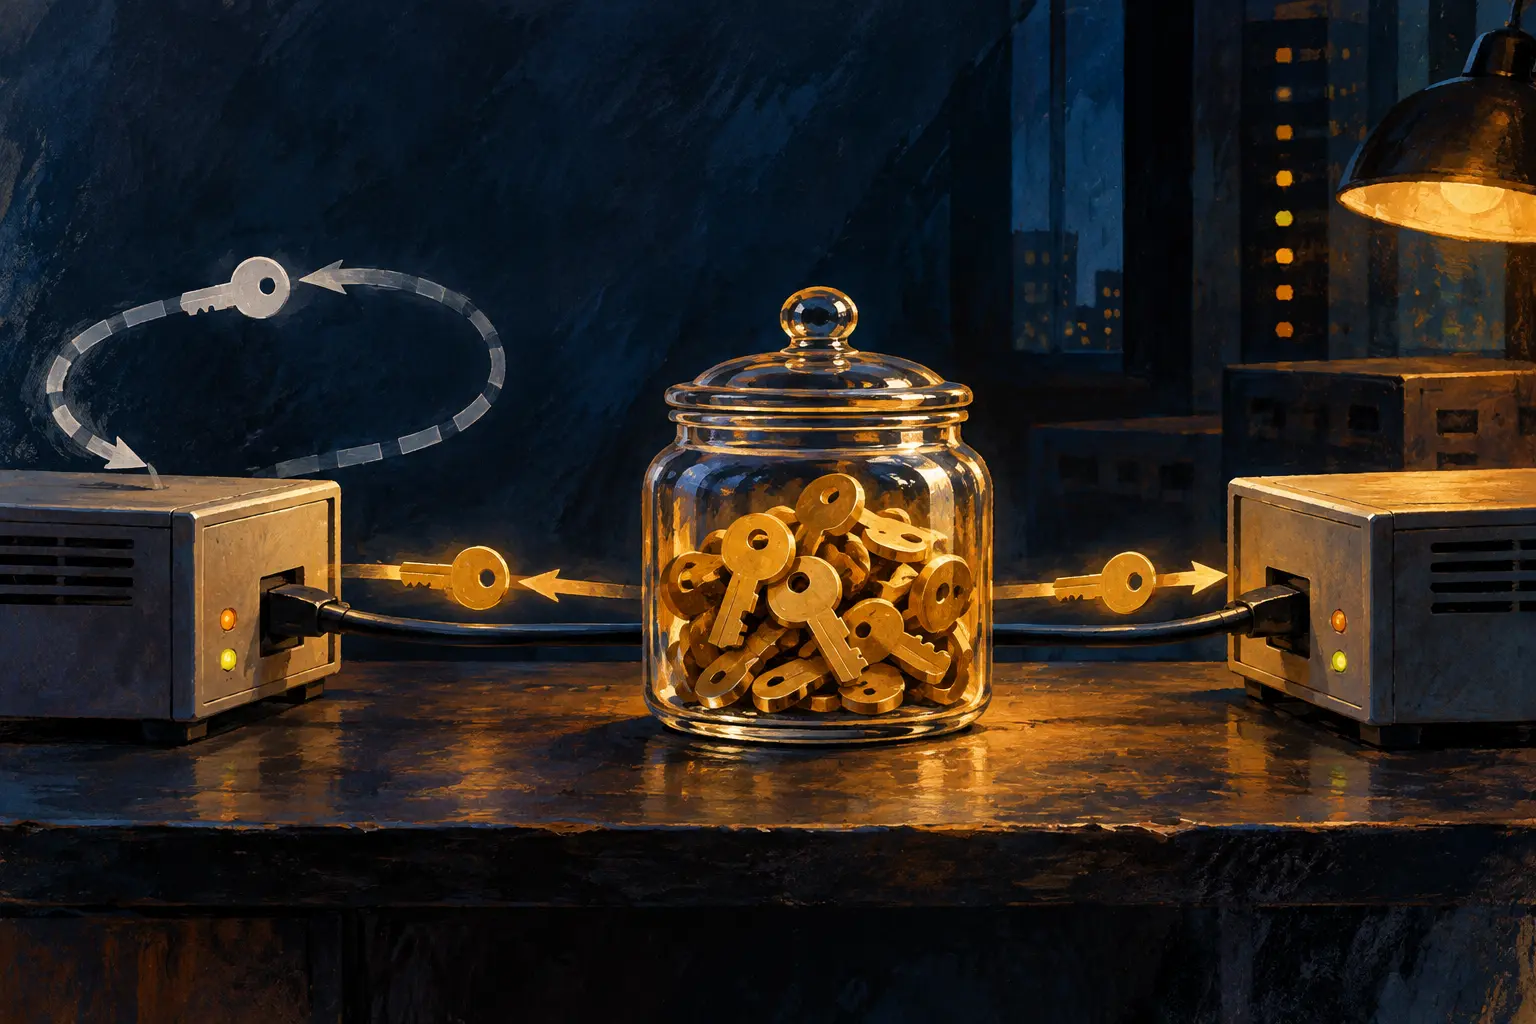
Dos pasarelas quieren intercambiar información de rutas. El origen escrito en un paquete es una presentación, no una firma. El Exterior Gateway Protocol ya pedía que los vecinos establecieran una asociación antes de hablar. Mills miró ese primer saludo y planteó una pregunta incómoda: ¿quién decide que estos dos vecinos están autorizados a confiar el uno en el otro? Su respuesta tenía nombre de cocina, Cookie Jar, pero el tarro guardaba permisos y secretos, no meriendas.
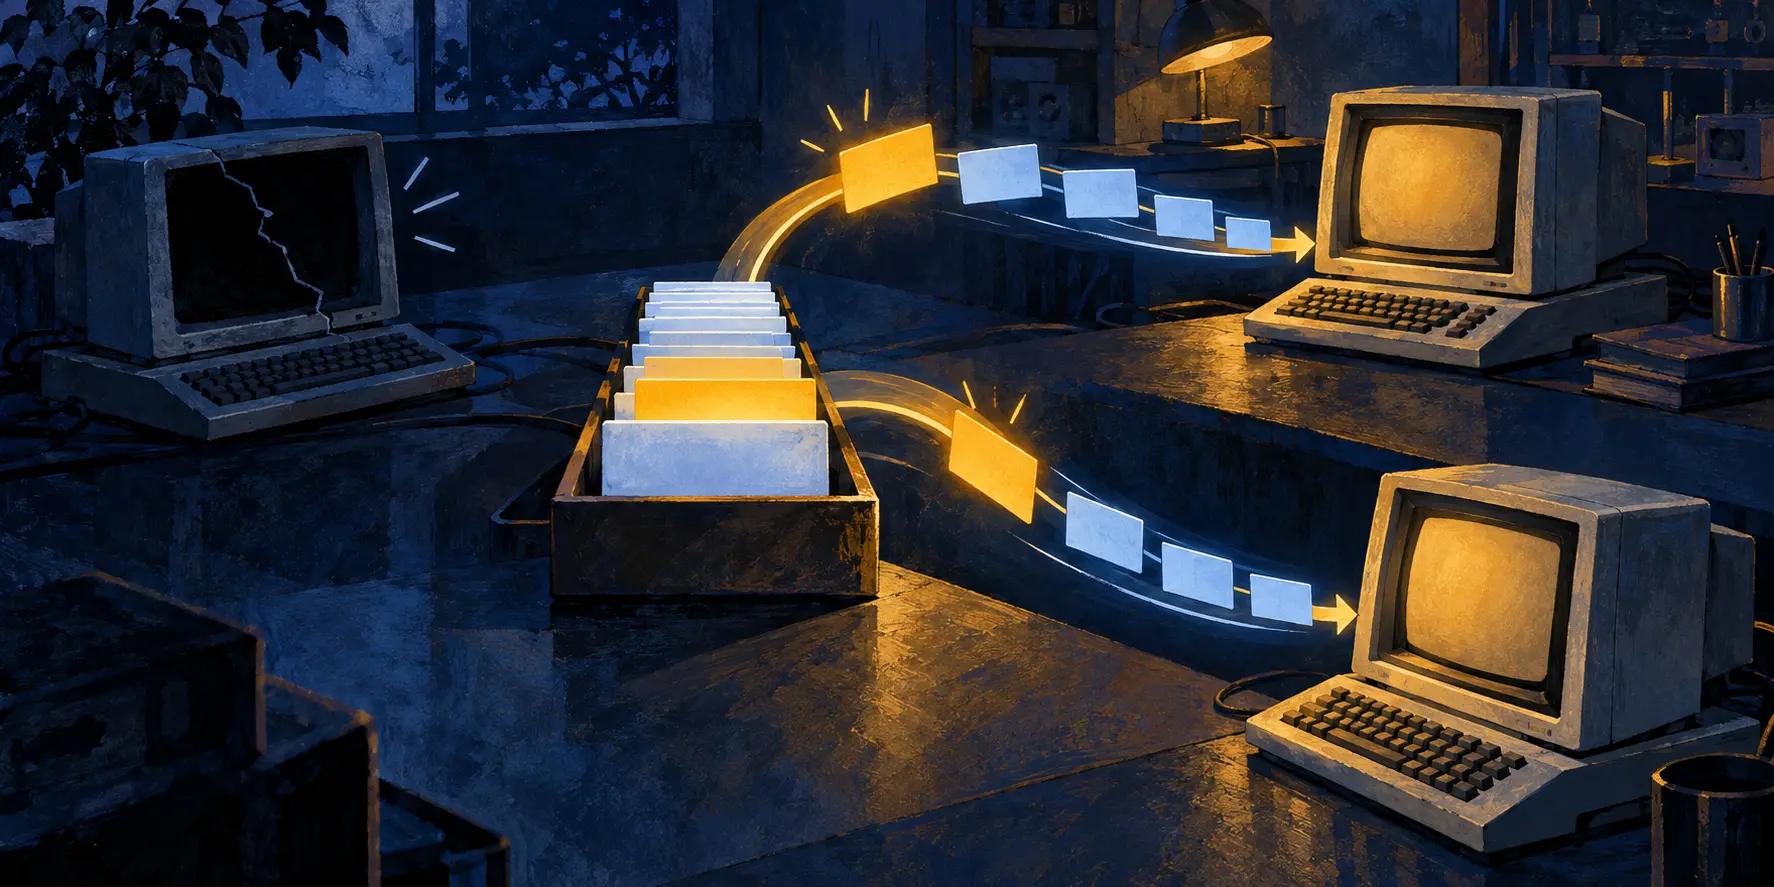
El RFC 1004 describía un esquema para EGP, un protocolo de pasarelas disímiles propuesto entonces y otros protocolos distribuidos. Supuso una red que podía perder o duplicar mensajes y también transportar ataques: interceptar, alterar o retransmitir. Cada usuario tenía una dirección pública y una clave privada duradera. Un directorio público indicaba con qué pares podía asociarse. El servidor guardaba la tabla de claves privadas, comprobaba el permiso y, para la pareja i y j, generaba una clave aleatoria K(i,j). La envolvía en dos «galletas» para que el iniciador llevara al otro su parte durante el establecimiento, sin publicar las claves privadas permanentes.
El control estaba a la vista. La dirección decía quién llamaba a la puerta; el directorio del tarro decidía si podía pasar. Una vez unidos, los pares protegían una suma de comprobación y un número de secuencia con la clave de la asociación. Era una manera de detectar suplantaciones y repeticiones, no de ocultar el resto de los datos. Mills examinó sin ceremonia las piezas que tenía a mano. La suma de comprobación de Internet era de 16 bits y tenía debilidades ante ciertos cambios de orden de palabras y bytes. El cifrado DES aparecía como opción natural del momento, abierta a revisión.
Poner la llave en un tarro bonito no mejora el metal de la llave.
La grieta más interesante surgía al empezar de nuevo. Una solicitud fresca borraba el estado anterior de la asociación. Si un atacante repetía una copia vieja del tercer mensaje, el receptor j podía creer que comenzaba una relación nueva y responder. El iniciador i descartaría esa respuesta por su secuencia incorrecta. El replay tenía pocas posibilidades de crear una asociación funcional, pero muchos replays seguidos podían hacer que j reiniciara estado y agotara tiempos de espera una y otra vez. El visitante no conseguía una conversación privada; lograba que nadie terminara de abrir la puerta.
Mills pensó en añadir un desafío y una respuesta, una tercera fase de saludo. La descartó por su coste y porque un agresor obstinado todavía podía gastar recursos provocando ese trabajo adicional. Describió además una carrera entre vecinos honrados: si ambos solicitaban autenticación a la vez, las solicitudes cruzadas podían reiniciar claves hasta que los tiempos de espera, al caer en momentos distintos, resolvieran el empate. La seguridad no vivía sólo en la cerradura; vivía en los reinicios, las esperas y la decisión de cuándo cambiar la clave.
El documento era una propuesta para debate, no una norma de adopción general. Aun así, su imagen sigue siendo precisa: una autoridad concede entrada, entrega un secreto temporal y descubre que la ceremonia de entrada puede convertirse en una herramienta para hacer perder tiempo. El tarro repartía galletas nuevas. La historia se puso interesante cuando alguien sirvió la vieja otra vez.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance