Zusammenfassung
- RFC 1004 schlug einen Cookie-Jar-Server vor, der erlaubte Beziehungen zwischen Protokollpartnern prüft und einen einmaligen Sitzungsschlüssel ausgibt. Mills veröffentlichte den Text im April 1987 zur Diskussion.
- Eine Wiederholung der dritten Nachricht beim Verbindungsaufbau konnte den Empfänger an eine neue Beziehung glauben lassen; der Initiator verwarf die Antwort, und viele Wiederholungen konnten Wartezeiten und Ausfälle auslösen.
Zwei Gateways wollen Routen austauschen. Die Absenderadresse auf einem Paket ist wie ein Name auf einem Briefumschlag. Sie nennt den behaupteten Absender, sagt aber wenig über die Hand aus, die den Umschlag beschriftet hat. Das Exterior Gateway Protocol verlangte bereits, dass Nachbarn vor dem Austausch eine Beziehung aufbauen. Mills setzte genau dort einen Pförtner hin. Der Name klang nach Küche: Cookie Jar. Tatsächlich verwaltete er Zutritt und vorübergehende Geheimnisse.
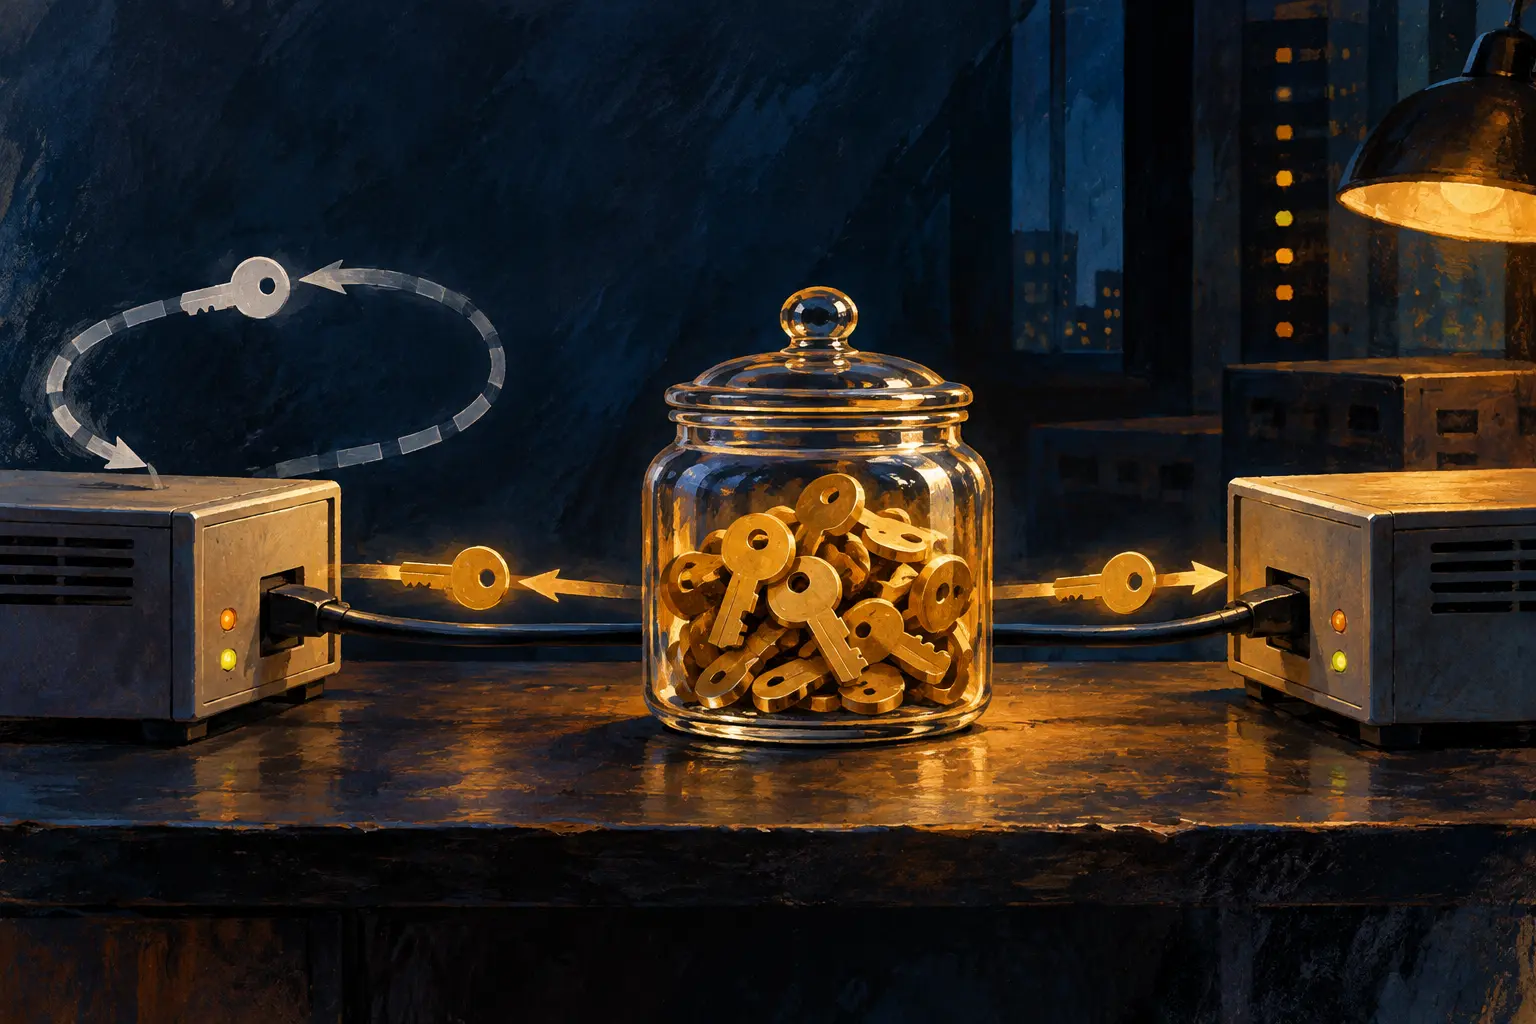
RFC 1004 entwarf ein Verfahren für EGP, ein damals vorgeschlagenes Dissimilar Gateway Protocol und verwandte verteilte Verfahren. Pakete konnten verloren gehen, doppelt ankommen oder von einem Angreifer abgefangen, verändert und erneut geschickt werden. Jeder Teilnehmer besaß eine öffentliche Adresse und einen dauerhaften privaten Schlüssel. Ein öffentliches Verzeichnis nannte erlaubte Partner. Der Jar führte eine Tabelle der privaten Schlüssel und prüfte die Liste. Stand j auf der Liste von i, erzeugte er den zufälligen Einmalschlüssel K(i,j). In zwei unterschiedlich verpackten „Cookies“ gelangte das Material zu beiden Seiten; i trug den Anteil für j beim Aufbau weiter. Die dauerhaften privaten Schlüssel blieben bei ihren Besitzern und beim Jar.
Das Glas war ein Machtzentrum im Kleinformat. Eine Leitung zwischen zwei Gateways war noch keine Erlaubnis zur Beziehung. Nach dem Aufbau schützte der gemeinsame Schlüssel eine Prüfsumme und eine Folgenummer in den Nachrichten. So sollten Fälschungen und alte Sendungen auffallen; die gewöhnlichen Nutzdaten blieben auf dem Weg sichtbar. Mills benannte auch die Schwächen seiner Werkzeuge. Die Internet-Prüfsumme hatte nur 16 Bit und störende Eigenschaften beim Vertauschen von Wörtern oder Bytes. DES erschien als naheliegendes Verschlüsselungsverfahren der Zeit, musste aber ebenfalls überprüft werden.
Ein hübsches Glas macht aus einem dünnen Schloss kein dickes.
Der eigentliche Ärger begann mit einem normalen Befehl: noch einmal anfangen. Ein neuer Request löschte den bisherigen Zustand der Beziehung. Mills untersuchte die Wiederholung der dritten Aufbaunachricht. Empfänger j konnte sie für den Beginn einer neuen Beziehung halten und antworten. Initiator i verwarf die Antwort wegen einer falschen Folgenummer. Ein einzelner alter Request führte kaum zu einer nutzbaren fremden Beziehung. In schneller Folge konnte er j jedoch immer wieder neu starten lassen, bis Wartezeiten abliefen. Der Störenfried musste gar nicht eintreten. Dauerndes Klingeln reichte, damit am Schreibtisch nichts vorankam.
Eine zusätzliche Frage und Antwort hätte den Begrüßungsritus auf drei Schritte verlängert. Mills erwog sie und lehnte den Aufwand ab; ein entschlossener Angreifer konnte auch solche Zusatzarbeit auslösen. Das Papier beschrieb noch einen Wettlauf ohne Angreifer: Wenn beide Partner gleichzeitig beim Jar anfragten, kreuzten sich ihre Requests, setzten Schlüssel zurück und warteten auf versetzte Zeitüberschreitungen. Der Rhythmus von Wiederholungen, Schlüsselwechseln und Timeouts war Teil der Konstruktion, nicht bloß ein Detail im Maschinenraum.
Der RFC war eine Einladung zur technischen Debatte. Sein Bild bleibt einprägsam: Die Instanz, die den Zutritt erlaubt und Schlüssel verteilt, steht neben einer Tür, an der alte Nachrichten wiederholt klopfen können. Der Jar gab frische Kekse aus. Ärger machte der von gestern.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten