Resumen
- COM(2026) 13 ampliaría el registro de ENISA para incluir entidades esenciales e importantes y proveedores de servicios de registro de nombres de dominio.
- La cláusula de acceso permite que las autoridades pidan datos sobre una lista concreta de proveedores y aerolíneas, pero no menciona a las entidades esenciales e importantes como grupo.
Ampliar un registro puede caber en una frase. Decidir quién puede consultar sus expedientes exige otra. En la propuesta de simplificación de NIS2, las dos frases no dibujan el mismo perímetro.
El Article 27 vigente organiza un registro de proveedores concretos: servicios DNS, registros de dominios de nivel superior, proveedores de nube y centros de datos, redes de distribución de contenido, servicios gestionados y ciertas plataformas en línea. Los puntos de contacto únicos nacionales remiten a ENISA la información prevista en ese artículo. A petición de una autoridad competente, ENISA permite consultar la información relativa a las categorías que la norma enumera, protegiendo la confidencialidad cuando corresponda.
Las entidades esenciales e importantes siguen hoy otra ruta. El Article 3(4) obliga a los Estados miembros a mantener listas nacionales con información sobre esas entidades, incluidos sus rangos de direcciones IP. El Article 27 vigente excluye expresamente de la transmisión a ENISA el dato del apartado 2(f). Esas direcciones quedan en el circuito nacional de esa disposición.
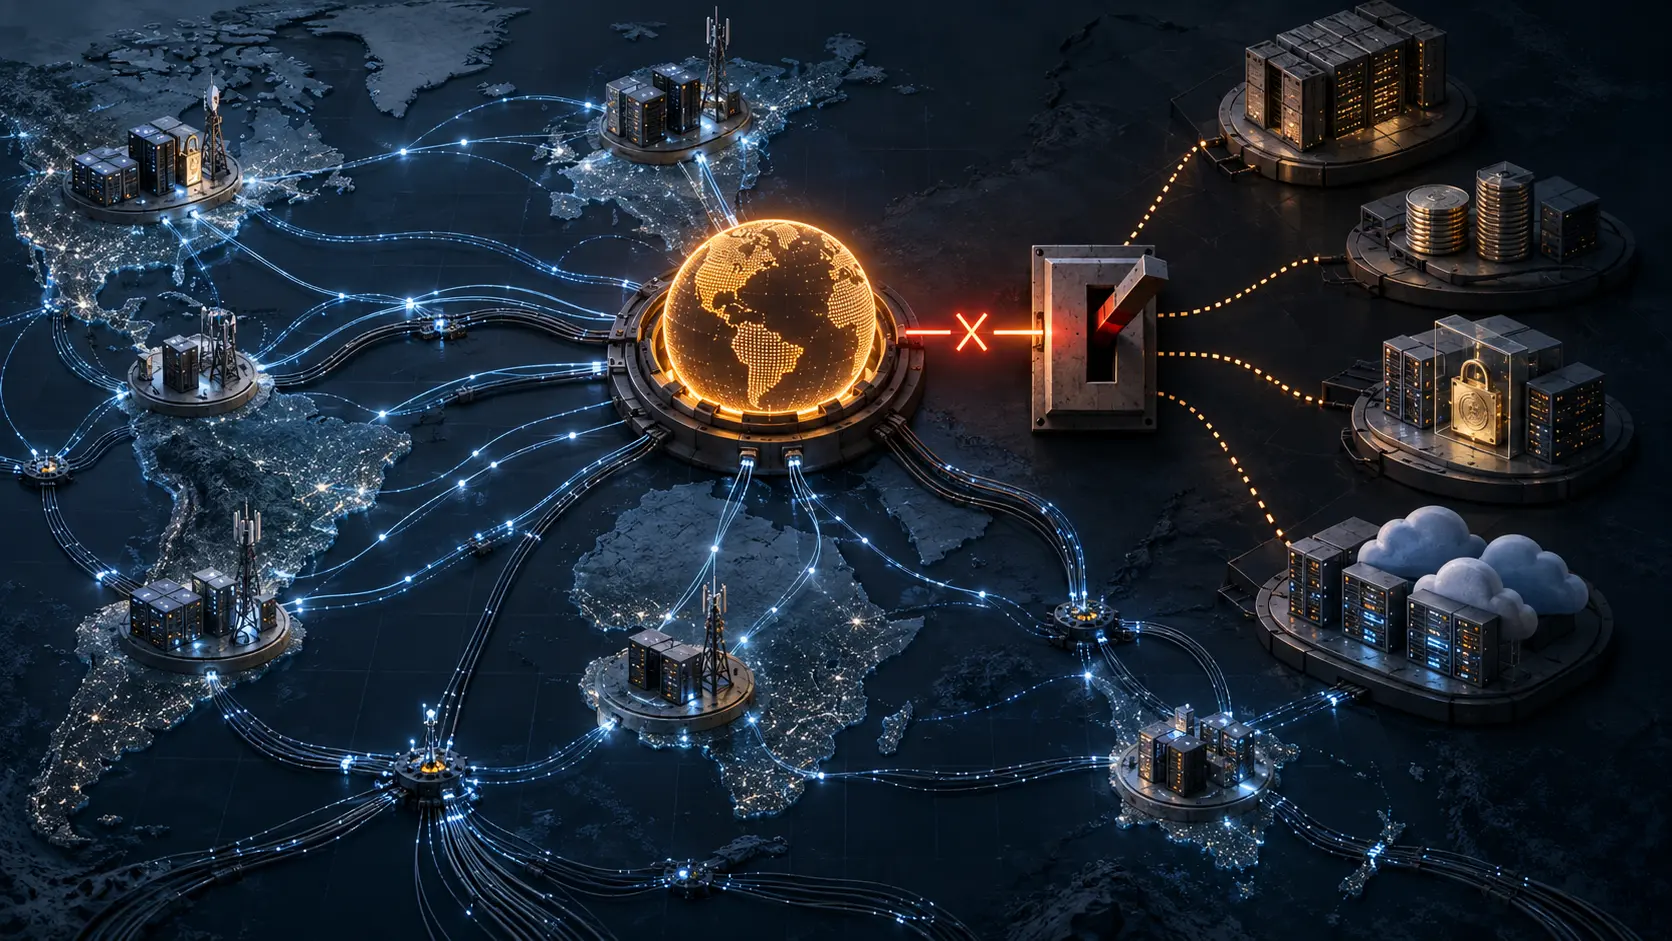
La Comisión propone mover la frontera. El nuevo Article 27(1) incluiría en el registro de ENISA a las entidades esenciales e importantes y a quienes prestan servicios de registro de nombres de dominio. La información vendría de las notificaciones remitidas conforme al Article 3(4). También desaparecería la lista separada de proveedores del antiguo apartado 2; con ella se iría la excepción que hoy retiene el campo de IP.
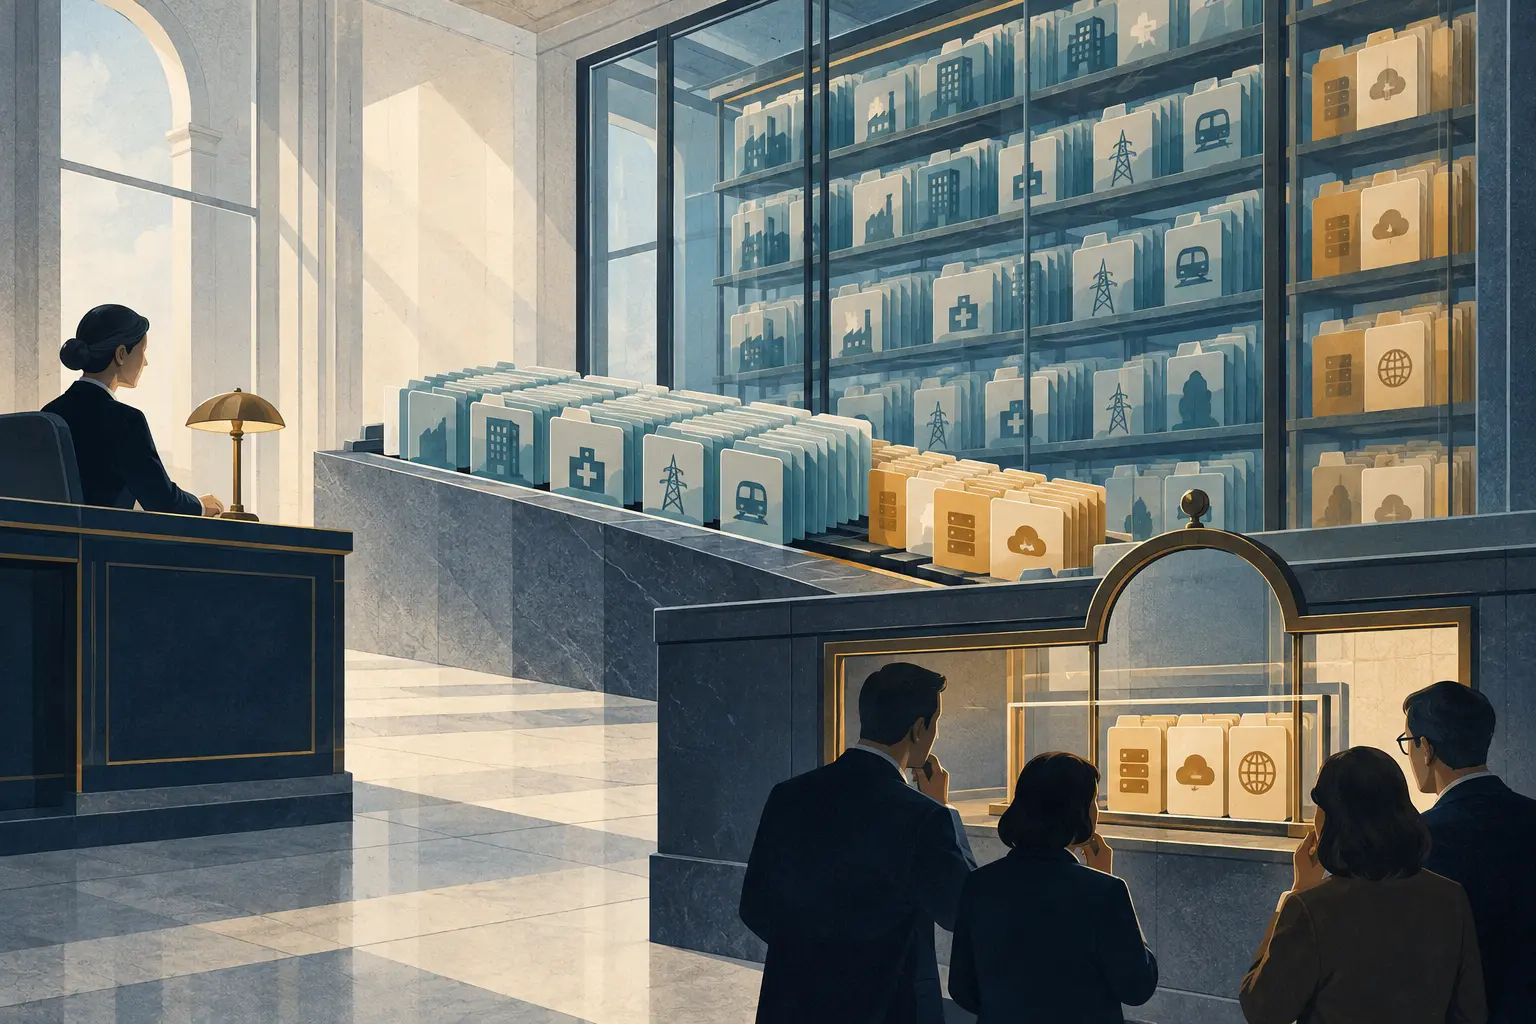
El cambio de entrada de datos no resuelve quién puede consultarlos. La frase de acceso propuesta permite que las autoridades competentes soliciten información de proveedores DNS, registros de dominios, registradores, nube, centros de datos, redes de distribución, servicios gestionados, mercados en línea, buscadores, redes sociales y aerolíneas. No añade las entidades esenciales e importantes a esa enumeración como categoría propia.
El texto deja una pregunta concreta sin resolver: ¿incluye este derecho de acceso los expedientes de entidades esenciales e importantes? La propuesta también encomienda a ENISA análisis de riesgos transfronterizos sobre esos sujetos y apoyo a la cooperación entre Estados. Analizar datos en ENISA, permitir que una autoridad nacional consulte un expediente y supervisar una entidad son actos distintos. El artículo debe decir cómo se conectan.
Los rangos IP vuelven tangible la diferencia. Pueden ayudar a relacionar evidencia de red con una organización y a coordinar tareas de seguridad entre países. Su valor depende de un uso concreto, de quién consulta el registro y de quién corrige un dato desactualizado. En su respuesta del 12 de mayo, RIPE NCC pidió que la Comisión explicara qué trabajo de seguridad exige esos rangos, qué información deben declarar las entidades, cómo evitar duplicidades y qué análisis de costes y beneficios sostiene la carga. La nueva cláusula añade la pregunta que sigue al envío: ¿quién puede abrir el expediente?
Es posible diseñar un registro amplio con una consulta limitada. ENISA podría usar la información en su análisis transfronterizo y las autoridades consultar solo los expedientes vinculados a sus competencias. Si esa es la arquitectura, debe aparecer en el texto. Article 27 tendría que aclarar si las autoridades pueden pedir registros de entidades esenciales e importantes, distinguir el análisis de ENISA de las consultas nacionales y atar cada consulta a una finalidad identificable.
Una actualización de RIPE Labs del 21 de octubre informa que el borrador de la ponente favorece minimizar los datos y mantener la supervisión nacional de los rangos IP. El Observatorio Legislativo del Parlamento Europeo mantiene el expediente como “pendiente de decisión de comisión”. Su página registra un proyecto de informe del 24 de septiembre y enmiendas presentadas el 13 de octubre. Todavía se puede corregir la frase. La prueba es sencilla: ¿puede una autoridad solicitar bajo el Article 27(1) el expediente de una entidad esencial? El texto final debe nombrar la respuesta, quién formula la solicitud y para qué.
Si hace falta adivinar, el diseño sigue incompleto.
Fuentes: Directiva NIS2 · Propuesta COM(2026) 13 · Respuesta de RIPE NCC, 12 de mayo de 2026 · RIPE Labs, actualización de octubre de 2026 · Procedimiento del Parlamento Europeo 2026/0012(COD)
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para el Círculo Estratégico
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance