
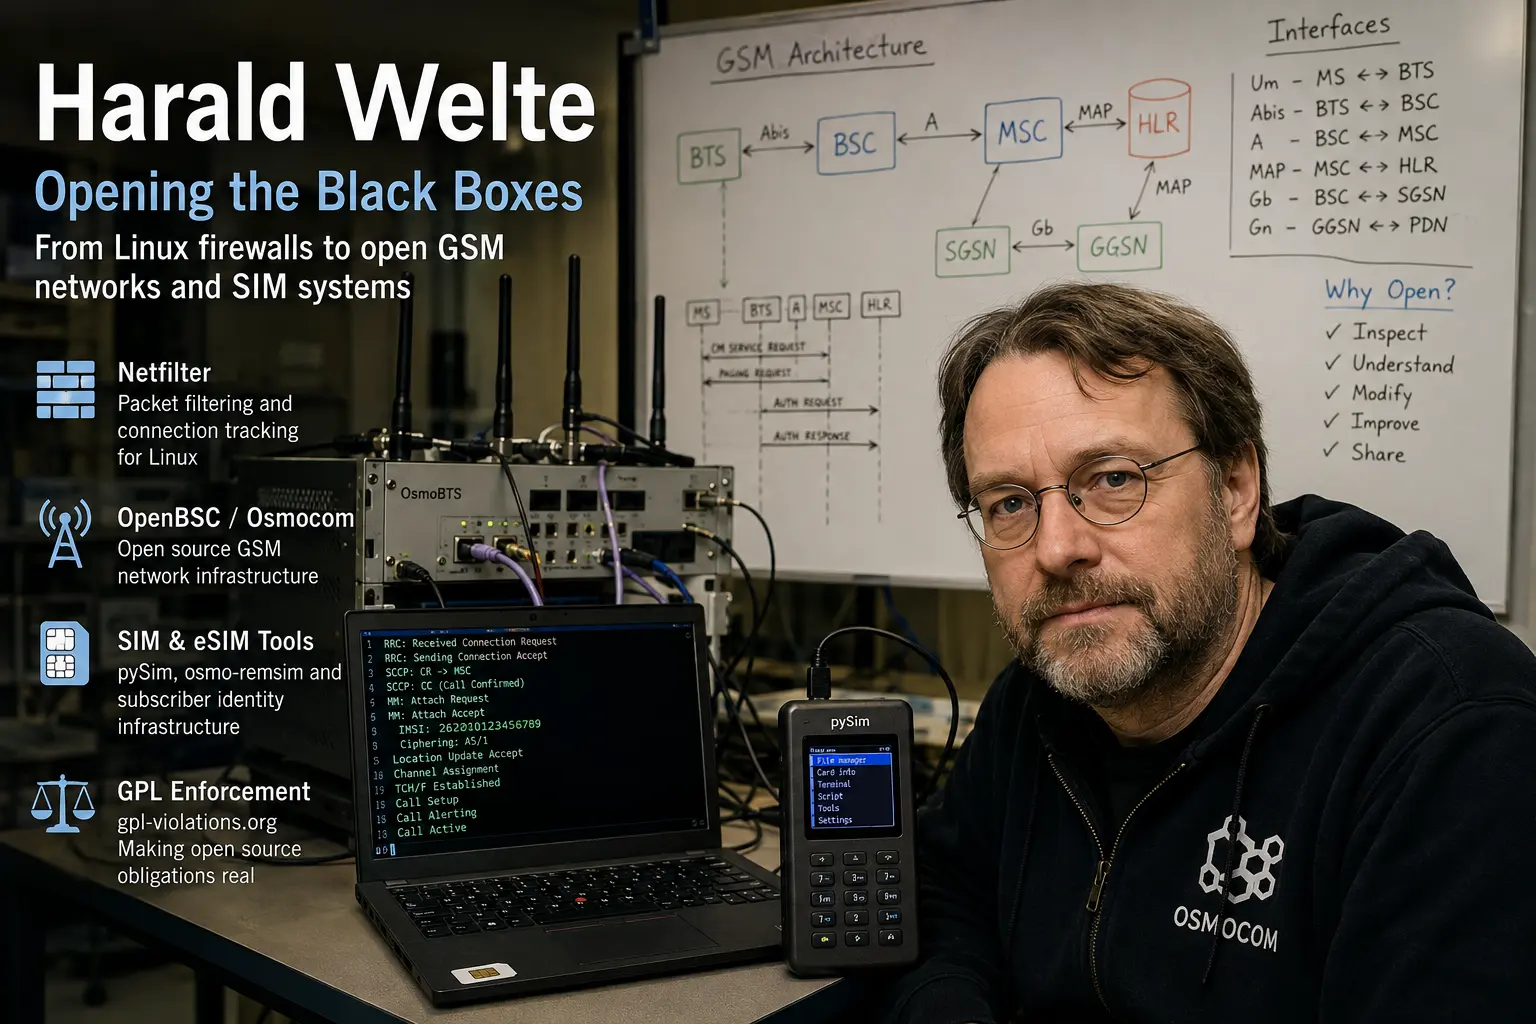
Resumen
- Harald Welte trabajó repetidamente en límites operativos que los proveedores esperaban que los usuarios confiaran pero rara vez les permitían inspeccionar, incluyendo cortafuegos de Linux, licencias integradas, funciones de red GSM y sistemas de identidad de abonado
- Su influencia provino de combinar implementación, documentación, cumplimiento de licencias, construcción de comunidades e ingeniería remunerada, más que de actuar como el autor único de una pila de infraestructura determinada
- Netfilter, OpenBSC y Osmocom facilitaron la comprobación del manejo de paquetes y del comportamiento de redes móviles, pero no eliminaron los requisitos de hardware, espectro, seguridad y mantenimiento de los sistemas de telecomunicaciones en producción
- La durabilidad del trabajo de Welte ahora depende menos del fundador que de si el conocimiento, la autoridad de mantenimiento, el soporte de hardware y la responsabilidad comercial pueden seguir difundiéndose entre la comunidad más amplia
Siguió eligiendo las interfaces que los operadores no podían ver
Una forma útil de entender la carrera de Harald Welte es mirar más allá de la secuencia de nombres de proyectos y examinar el tipo de problema que eligió repetidamente. Los sistemas solían ser importantes, ampliamente desplegados y difíciles de inspeccionar para los externos.
Un cortafuegos de Linux determinaba qué paquetes entraban, atravesaban o salían de una máquina, pero su lógica de decisión interna aún se estaba reconstruyendo. Un enrutador comercial podía contener software libre mientras su proveedor retenía el código fuente correspondiente. Un teléfono móvil podía exponer su sistema operativo mientras dejaba cerrada la banda base y la pila de radio. Un operador de red podía comprar un sistema celular sin poder inspeccionar cómo sus componentes interpretaban los estándares de señalización.
Una SIM podía determinar si un abonado entraba en la red mientras sus procesos de aprovisionamiento permanecían controlados por los proveedores e instituciones especializadas.
La respuesta de Welte fue normalmente práctica. Escribió o ayudó a escribir implementaciones funcionales, documentó el comportamiento, reunió comunidades y, donde los usuarios necesitaban responsabilidad operativa en lugar de un repositorio público, ayudó a crear soporte comercial.
Ese patrón une proyectos que de otro modo parecen no estar relacionados. Netfilter forma parte del kernel de Linux. gpl-violations.org fue una iniciativa de cumplimiento de licencias. OpenMoko intentó construir un terminal móvil más abierto. OpenBSC y Osmocom abrieron partes de la infraestructura de redes celulares. sysmocom creó una empresa en torno a la ingeniería y el soporte. pySim y osmo-remsim trasladaron el mismo argumento hacia la identidad del abonado.
Estos proyectos nunca fueron una sola organización, ni fueron obra de una sola persona. Rusty Russell inició el trabajo de filtrado de paquetes que se convirtió en Netfilter. Holger Freyther, Andreas Eversberg y muchos otros hicieron contribuciones importantes a Osmocom. Los organismos de normalización, los operadores y los fabricantes de equipos construyeron los sistemas más amplios en los que se ejecuta el software.
La importancia de Welte reside en otro lugar. En varios momentos, ayudó a convertir un límite operativo opaco en algo que los ingenieros podían inspeccionar, reproducir y debatir en público.
Netfilter convirtió el manejo de paquetes en un marco, no en un conjunto de comandos
Linux ya era compatible con el cortafuegos antes de que Welte se uniera al desarrollo de Netfilter en 1999. Herramientas como ipfwadm e ipchains podían expresar políticas útiles, y los sistemas Linux ya se utilizaban como enrutadores y puertas de enlace.
El problema arquitectónico era cómo conectar el movimiento de paquetes dentro del kernel con funciones con estado y el control desde el espacio de usuario de una manera más limpia y extensible. Netfilter introdujo ganchos en puntos definidos de la ruta del paquete. El código podía inspeccionar o modificar los paquetes cuando entraban en una máquina, la cruzaban o salían de ella. Las herramientas de espacio de usuario podían instalar reglas sin convertir cada nuevo requisito de política en un diseño de kernel separado.
Esa separación cambió el modelo operativo del subsistema. El recorrido de los paquetes, el seguimiento del estado, la traducción de direcciones, el registro y la expresión de políticas se podían considerar como funciones relacionadas pero distintas. Los desarrolladores obtuvieron un lugar común para añadir capacidades, mientras que los administradores obtuvieron herramientas para describir y observar la política.
Welte se convirtió en miembro del equipo central de Netfilter y lo dirigió durante un período. Su trabajo incluyó código, bibliotecas de espacio de usuario, registro y explicación técnica. La distinción entre contribución y autoría única importa. Netfilter se volvió útil porque un grupo combinó mecanismos del kernel con interfaces que los operadores podían entender e integrar.
El subsistema también mostró cómo el software de infraestructura adquiere consecuencias más allá de su entorno original. El filtrado de paquetes de Linux y la traducción de direcciones de red aparecieron en servidores, enrutadores domésticos, puertas de enlace, dispositivos móviles, productos de seguridad y electrodomésticos integrados. Un cambio realizado en una comunidad upstream podía eventualmente afectar a equipos vendidos bajo cientos de marcas.
Esa escala creó dos responsabilidades. La primera era técnica: el código debía preservar el rendimiento, el estado y la compatibilidad sin dejar de ser observable. La segunda era institucional: los usuarios comerciales del código debían cumplir con la licencia que hacía posible la reutilización.
El estado hizo que Linux fuera útil como puerta de enlace y más difícil de operar con seguridad
Un cortafuegos sin estado puede inspeccionar direcciones, puertos y campos de protocolo, pero muchas decisiones de red dependen de relaciones a lo largo del tiempo. Una respuesta pertenece a una solicitud anterior. Una dirección traducida debe mapearse de manera consistente mientras una conexión permanece activa. Algunos protocolos crean flujos relacionados que no se pueden entender a partir de un solo paquete.
El seguimiento de conexiones proporcionó a Netfilter una forma de clasificar los paquetes según el estado del flujo. La traducción de direcciones de red podía entonces modificar direcciones o puertos preservando la información necesaria para el tráfico de retorno. Estas capacidades ayudaron a que los sistemas Linux ordinarios funcionaran como puertas de enlace prácticas.
También crearon nuevos modos de fallo. Las tablas de conexiones consumen memoria. Los tiempos de espera afectan al comportamiento de la aplicación. Los ayudantes de protocolo pueden ampliar la superficie de ataque. El orden de las reglas puede producir resultados técnicamente válidos que entran en conflicto con lo que pretendía el operador. El registro puede aclarar un incidente o abrumar el sistema con ruido.
El trabajo de Welte en la infraestructura de registro, incluido el desarrollo inicial de ulogd, abordó parte de ese problema operativo. Una decisión de paquetes que no se puede observar es difícil de depurar y de auditar. Mover eventos seleccionados hacia el espacio de usuario permitió a los operadores almacenar, analizar y correlacionar información sin convertir el propio kernel en una plataforma de informes.
Las bibliotecas en torno al seguimiento de conexiones dieron a otros programas un acceso estructurado al estado. Eso redujo la necesidad de que cada sistema de gestión extrajera la salida de comandos o dependiera de interfaces privadas.
La contribución duradera no fue, por tanto, simplemente un cortafuegos más rápido o más capaz. Netfilter estableció límites más claros entre el procesamiento de paquetes, el estado, la política y la observación. Esos límites permitieron que herramientas y mantenedores posteriores evolucionaran el sistema, incluida la transición hacia nftables.
El papel activo de Welte terminó hace años, y Netfilter lo lista como emérito desde octubre de 2012. Esa transición es parte del éxito del proyecto. La infraestructura se vuelve duradera cuando puede sobrevivir a un líder inicial.
El cumplimiento de la GPL convirtió la conformidad de licencias en una obligación operativa
La propagación de Linux embebido expuso una contradicción. Los proveedores se beneficiaban del software compartido, lo incluían en enrutadores, teléfonos y electrodomésticos, y a veces ignoraban las obligaciones de licencia asociadas a ese código.
La Licencia Pública General de GNU exigía que los distribuidores proporcionaran el código fuente correspondiente y preservaran ciertos avisos y derechos. En la práctica, los usuarios a menudo encontraban que las ofertas de código fuente estaban incompletas, faltaba información de compilación o el código publicado no coincidía con el binario distribuido.
Welte fundó gpl-violations.org y persiguió el cumplimiento mediante notificaciones, negociación y litigios en Alemania. La importancia de ese trabajo no fue que cada disputa llegara a los tribunales o que cada decisión de aplicación fuera incontestada. Fue que el cumplimiento de la licencia adquirió consecuencias prácticas.
Para los proveedores de equipos de red, esto llegó a lo más profundo de la cadena de fabricación. Un producto podía combinar el paquete de soporte de placa de un fabricante de chips, la imagen de un fabricante por contrato, la interfaz de un propietario de marca y el código de red de la comunidad. Cada organización podía asumir que otra parte había preservado el código fuente y los avisos.
El cumplimiento hizo que esa suposición fuera costosa. Las empresas necesitaban saber qué software distribuían, qué licencia se aplicaba, si sus archivos coincidían con el producto lanzado y si los distribuidores podían cumplir con las obligaciones heredadas del código upstream.
Eso requería algo más que colocar un tarball en un sitio web. Fomentaba procesos similares a una lista de materiales de software, correspondencia de código fuente, compilaciones reproducibles y propiedad interna del cumplimiento.
La iniciativa también atrajo desacuerdos sobre la estrategia, la reparación y la gobernanza. La aplicación de una licencia puede consumir tiempo del mantenedor, crear relaciones conflictivas y plantear preguntas difíciles sobre la proporcionalidad. Sería inexacto afirmar que Welte transformó por sí solo el cumplimiento global del código abierto.
La conclusión más limitada es más sólida. Demostró que los proveedores que utilizan código de infraestructura compartido podían enfrentarse a consecuencias legales reales cuando retenían los derechos que permitían que el código permaneciera abierto.
Este trabajo se conectó directamente con sus posteriores proyectos de telecomunicaciones. Publicar una implementación no es suficiente si las empresas derivadas pueden absorberla en otro dispositivo cerrado. La aplicación de la licencia intentó preservar el camino de retorno desde el producto comercial hasta el código fuente público.
OpenMoko expuso la frontera entre software abierto y hardware cerrado
Welte se unió a OpenMoko en 2006 como arquitecto jefe del sistema. El proyecto intentó construir un teléfono inteligente con Linux antes de que Android estableciera el modelo dominante para la industria.
La atracción era clara. Los desarrolladores podían inspeccionar el sistema operativo, modificar los controladores y reemplazar las aplicaciones de formas que los terminales convencionales no permitían. La limitación era igualmente clara: un dispositivo móvil no es solo su software visible.
Los procesadores de banda base, el firmware de radio, la documentación del chip, la certificación, la gestión de energía y la fabricación siguieron siendo puntos de control separados. Un terminal podía ser abierto en una capa y cerrado en otra.
OpenMoko demostró lo rápido que la libertad del software se topa con las restricciones de la cadena de suministro. Un cambio de componente puede invalidar un controlador. Un fabricante de chips puede descontinuar una pieza. El comportamiento de la energía puede depender de hardware no documentado. Las funciones de radio siguen sujetas a los requisitos de certificación y de los operadores. Un proyecto pequeño tiene menos influencia sobre los proveedores que un fabricante de gran volumen.
El proyecto no se convirtió en una plataforma de consumo dominante. Su importancia radica en las preguntas que expuso. El código fuente del procesador de aplicaciones no proporcionaba control sobre la banda base. El acceso al sistema operativo no proporcionaba autoridad sobre la red móvil. La documentación no eliminaba la certificación o la dependencia del hardware.
Esa experiencia ayudó a redirigir la atención de Welte hacia los protocolos y las funciones de red que rodean al terminal. Si el entorno Linux visible era abierto pero la red seguía siendo un grupo de cajas negras, la experimentación independiente se detendría aún en el límite de la radio.
El paso de OpenMoko a OpenBSC no fue, por tanto, un cambio de tema sino una profundización en el mismo sistema.
OpenBSC convirtió las especificaciones de señalización en una red inspeccionable
Welte comenzó OpenBSC en 2008 como una implementación abierta de las funciones de red GSM, inicialmente centrada en el controlador de estación base.
Las normas públicas describían las interfaces relevantes, pero las normas por sí solas no crean una red funcional. No proporcionan automáticamente máquinas de estado completas, bases de datos operativas, herramientas de gestión, temporización interoperable o diagnósticos de fallos útiles. También dejan comportamientos opcionales y margen para la interpretación.
El controlador de estación base se sitúa entre el equipo de radio y las funciones de red superiores. Gestiona los recursos de radio, coordina los canales y transporta la señalización hacia los sistemas de conmutación y de abonado.
Implementar ese papel creó un punto comprobable dentro de un sistema que normalmente se compra como una pila integrada del proveedor. Los ingenieros podían conectar equipos, rastrear mensajes y cambiar el comportamiento sin pedir a un proveedor que revelara sus interioridades propietarias.
OpenBSC no se convirtió inmediatamente en un sustituto de la infraestructura móvil de nivel operador. Los grandes sistemas comerciales aportaban redundancia, certificación, integración de hardware, organizaciones de soporte y un comportamiento de campo acumulado.
La implementación abierta ofrecía algo diferente: una referencia que podía ser leída, modificada y utilizada para comprobar suposiciones. Un ingeniero podía inspeccionar una transición de estado, cambiar un temporizador, añadir registro o reproducir un intercambio disputado en un entorno controlado.
Esa capacidad es importante porque las disputas de interoperabilidad en telecomunicaciones rara vez son tan simples como que una parte siga la norma y la otra la viole. Dos proveedores pueden citar la misma especificación mientras interpretan de manera diferente los campos opcionales, la recuperación de errores o el comportamiento de los temporizadores.
Una implementación abierta no se convierte automáticamente en la interpretación correcta. Se convierte en un instrumento para producir evidencia.
Welte inició el proyecto y fue un arquitecto importante, pero OpenBSC se convirtió rápidamente en un trabajo colectivo. Holger Freyther y otros colaboradores añadieron una cantidad sustancial de código y conocimiento operativo. Su desarrollo posterior hacia la familia más amplia de Osmocom dependió de esa transferencia de la iniciativa personal al mantenimiento compartido.
Osmocom hizo explícitos los límites de la red
Osmocom abarca ahora una amplia familia de proyectos de comunicaciones abiertos. Describirlo como una única pila de red móvil abierta es conveniente pero incompleto. No hay un único programa que sustituya a todas las funciones del operador.
OsmoBSC gestiona los recursos de radio y las conexiones de la estación base. OsmoMSC proporciona funciones de conmutación, movilidad y control de llamadas. OsmoHLR almacena la información del abonado y los datos relacionados con la autenticación. OsmoSGSN y OsmoGGSN implementan partes del núcleo de paquetes utilizado para GPRS. OsmoPCU maneja funciones de control de paquetes cerca de la capa de radio. OsmoBTS conecta el hardware de estación base compatible con el software de red que se encuentra por encima.
Esta modularización fue un gran paso más allá del diseño anterior de OpenBSC. Un programa todo en uno es conveniente para la experimentación, pero oculta límites que un operador acaba teniendo que gestionar.
Los procesos separados hacen visibles las interfaces. Permiten que una función sea reemplazada, escalada, probada o aislada. También crean más trabajo operativo. La configuración debe permanecer consistente. Las versiones deben coincidir en las interfaces. Los registros deben ser correlacionados. Los datos del abonado deben ser protegidos y respaldados. Un proceso puede parecer saludable mientras una transacción falla en otra parte de la ruta del servicio.
El valor de esta arquitectura varía según el despliegue.
Un laboratorio puede priorizar la visibilidad y la capacidad de cambiar el comportamiento del protocolo. Una red privada puede necesitar solo un rango limitado de funciones. Un laboratorio de interoperabilidad puede usar Osmocom como un par de referencia para equipos comerciales. Un operador especializado puede valorar el soporte para un protocolo o plataforma de radio más antiguos que un proveedor más grande ya no prioriza.
Ninguno de estos usos demuestra que la misma arquitectura sea adecuada para una red pública nacional.
OsmoBTS ilustra la dependencia restante de la infraestructura física. El software puede implementar funciones de estación base, pero el hardware de radio determina la temporización, las interfaces compatibles, el ancho de banda y las características de RF. Los ports a diferentes plataformas requieren conocimiento del firmware, los relojes, el transporte y los límites regulatorios.
Por lo tanto, un despliegue de laboratorio exitoso no se convierte automáticamente en un sistema comercial mantenible. La disponibilidad del hardware puede terminar antes de que el software pierda su valor técnico.
La modularidad reduce la dependencia del proveedor al aumentar la responsabilidad del operador
El significado práctico de una pila móvil abierta se vuelve más claro cuando se sigue la responsabilidad de un abonado a través de la red.
Los recursos de radio se asignan cerca de la estación base. La movilidad y el control de llamadas se sitúan en la capa de conmutación. Los datos del abonado y la información de autenticación residen en un registro. Los servicios de paquetes utilizan otra cadena de funciones y túneles. Los medios pueden viajar por un camino separado.
Cada transición crea una interfaz donde el comportamiento puede ser observado y discutido.
Esta separación produce claridad técnica. Un ingeniero puede capturar mensajes en un límite definido, compararlos con la especificación relevante y determinar qué lado entró en el estado incorrecto.
También crea una elección organizativa. Un despliegue puede conservar un componente, reemplazar otro o utilizar una implementación abierta como par de pruebas para un producto comercial. La reducción de la dependencia del proveedor no requiere que cada función de red provenga del mismo proyecto abierto.
El coste es la responsabilidad de integración. Un dispositivo integrado puede ocultar los límites internos y presentar un único contrato de soporte. Una arquitectura abierta hace visibles esos límites, pero obliga a alguien a asumir la compatibilidad, la seguridad, la supervisión, las actualizaciones y la recuperación de fallos entre componentes.
Esa persona u organización necesita algo más que acceso al código fuente. Necesita experiencia en telecomunicaciones, equipos de prueba, documentación y un proceso para decidir qué combinaciones de versiones son seguras.
Por eso «pila GSM abierta» necesita una matización. Osmocom implementa una gran parte de la cadena técnica, pero una red de producción aún requiere espectro legal, planificación de radio, transmisión, operaciones de abonado, seguridad, sistemas de negocio, soporte y, a menudo, interconexión con otras redes.
El proyecto abre funciones importantes. No elimina la organización que las rodea.
Las implementaciones de referencia cambian las disputas de interoperabilidad
En una relación de proveedor cerrada, un operador puede recibir dos explicaciones incompatibles de dos proveedores y tener poca evidencia más allá de las capturas de paquetes y el diagnóstico de cada empresa.
Una implementación abierta cambia esa negociación. Los ingenieros pueden reproducir un intercambio, inspeccionar la máquina de estado relevante y alterar una suposición a la vez. Pueden añadir registro donde se rechaza un mensaje, probar un temporizador diferente o construir un par mínimo que envíe la secuencia en disputa.
La implementación abierta no se convierte en una autoridad final. Proporciona una forma de aislar el desacuerdo.
Este papel puede ser más valioso que reemplazar el sistema comercial. Un proveedor propietario puede seguir siendo la opción correcta por escala, certificación o soporte, mientras que Osmocom proporciona un entorno de pruebas independiente.
Los fabricantes de equipos pueden probar sus productos en desarrollo con ella. Los investigadores pueden construir redes controladas. Los operadores pueden conservar un par de pruebas después de que un proveedor retire una plataforma más antigua.
Las implementaciones de referencia aún tienen limitaciones. Pueden contener errores. Su interpretación de una norma puede ser idiosincrásica. Pueden admitir solo una parte de un protocolo o familia de hardware. El comportamiento exitoso en un laboratorio no demuestra el comportamiento bajo carga, fallo o ataque.
Un programa de interoperabilidad creíble combina, por tanto, la implementación abierta con el análisis de las normas, las capturas de paquetes, las pruebas específicas del dispositivo y, cuando es posible, varios pares independientes.
El efecto institucional sigue siendo importante. Un proveedor negocia de manera diferente cuando el operador puede mostrar la secuencia fallida, identificar el estado en disputa y demostrar un comportamiento alternativo.
sysmocom creó una capa comercial junto al código público
Welte y Holger Freyther fundaron sysmocom en 2011. La empresa proporciona ingeniería, integración, productos, formación y soporte en torno a Osmocom y sistemas relacionados.
Su existencia refleja un modelo recurrente en el software de infraestructura. El código central puede permanecer disponible públicamente mientras los clientes pagan por el trabajo necesario para hacerlo fiable en un entorno específico.
Ese trabajo puede incluir el diseño del despliegue, hardware, cambios de protocolo, pruebas, migración, diagnóstico de incidentes y mantenimiento a largo plazo. Un cliente puede no querer una rama de código privada. Puede querer una organización designada que asuma la responsabilidad cuando un servicio falla.
El soporte comercial proporciona una relación de responsabilidad que una lista de correo no puede garantizar.
El modelo también puede financiar el mantenimiento upstream. Los ingenieros que resuelven el problema de un cliente pueden añadir pruebas, documentar una interfaz o mejorar un componente compartido. La demanda del cliente paga el trabajo cuyas partes reutilizables vuelven a la comunidad.
El ciclo no es automático. Un cliente puede requerir cambios confidenciales o muy específicos. Los plazos del producto pueden entrar en conflicto con la revisión de la comunidad. Una empresa con más tiempo de mantenedor remunerado puede obtener una influencia desproporcionada sobre el proyecto.
Por lo tanto, los usuarios necesitan saber qué componentes son públicos, qué parches están en upstream, qué cubre el contrato de soporte y con qué facilidad otro proveedor de ingeniería podría asumir la responsabilidad.
La información pública no ofrece una visión completa de la propiedad, los ingresos, la plantilla o la concentración de clientes de sysmocom. Sería arriesgado inferir la escala comercial a partir de la actividad en conferencias o los commits visibles.
La conclusión respaldada es que sysmocom ofrece a Welte y a otros especialistas una forma de sostener un trabajo que de otro modo dependería más del trabajo voluntario intermitente.
El código abierto no elimina el cuello de botella del experto
Una red puede escapar de la dependencia de un proveedor propietario y aún así depender de un pequeño número de personas que entienden la alternativa abierta.
El acceso al código fuente mejora las opciones del cliente. Permite que otro ingeniero inspeccione la implementación, encargue un cambio o continúe el soporte después de que el proveedor original se vaya. Sin embargo, esas opciones solo tienen sentido cuando el código se puede compilar, los datos se pueden exportar, el hardware sigue disponible y el sistema está documentado lo suficientemente bien para que otro equipo lo opere.
El derecho legal a bifurcar es una protección débil cuando la red depende de calibraciones no documentadas, datos privados del abonado o la memoria de un mantenedor.
Esto es particularmente importante para los protocolos más antiguos. Gran parte del trabajo maduro de Osmocom se refiere a GSM, GPRS y otros sistemas que ya no están en el centro de la inversión de la industria móvil.
La infraestructura no desaparece cuando la atención del proveedor se traslada a otra parte. Los sistemas industriales, los equipos de transporte, las instalaciones de investigación, las redes regionales y los usuarios especializados pueden seguir dependiendo de tecnologías más antiguas durante años.
Eso crea un mercado de mantenimiento que las métricas de crecimiento ordinarias no capturan. La base de usuarios puede ser demasiado pequeña para soportar varios grandes proveedores, mientras que el reemplazo abrupto sigue siendo costoso o impracticable.
El código abierto y la documentación pueden convertirse en un seguro de continuidad. Permiten a los operadores inspeccionar el comportamiento después de que el proveedor original reduzca el soporte, migrar por etapas o construir interfaces entre sistemas antiguos y nuevos.
No hacen que la operación continuada sea automáticamente sensata. Los estándares móviles más antiguos tienen debilidades de seguridad, una disponibilidad de hardware decreciente y una eficiencia limitada. Las implementaciones abiertas mejoran la capacidad de evaluar y gestionar esas limitaciones; no las eliminan.
La durabilidad del ecosistema depende, por tanto, de entornos de prueba reproducibles, manuales claros, conocimiento del hardware, formación y sucesión. Las grabaciones de conferencias y los historiales públicos de problemas son importantes porque reducen el coste para que otro ingeniero entre en el campo.
El trabajo en hardware abierto mostró dónde termina el control del software
Welte también trabajó en proyectos de RFID, tarjetas inteligentes y hardware abierto, incluyendo OpenPCD y librfid. Estos proyectos recibieron menos atención pública que Netfilter u Osmocom, pero reforzaron la misma preocupación por las interfaces que combinan la lógica del protocolo y los dispositivos físicos.
Los sistemas de RFID y tarjetas inteligentes no pueden entenderse solo desde el software. La temporización, la modulación, las antenas, el comportamiento analógico y los lectores propietarios afectan a lo que se puede observar.
Un lector abierto o una biblioteca de protocolos da a los investigadores más control sobre el intercambio. También revela dónde termina ese control. Un chip puede aún contener claves secretas, comportamientos no documentados o restricciones de fabricación.
El hardware abierto tiene un problema de sostenibilidad diferente al del software. Un repositorio puede ser copiado, pero una placa de circuito depende de componentes, archivos de fabricación, montaje y pruebas. Un chip descontinuado puede hacer que un diseño publicado sea difícil de reproducir.
La documentación necesita, por tanto, listas de materiales, revisiones de hardware y sustitutos conocidos, no solo archivos fuente.
La lección práctica se trasladó al trabajo celular. Las estaciones base y las SIM interactúan con la temporización, las interfaces eléctricas, los límites criptográficos y el hardware especializado. La apertura del software es necesaria, pero el dispositivo circundante y la cadena de confianza determinan cuánta operación independiente es realmente posible.
Las herramientas para SIM y eSIM llevaron la apertura hacia el control de identidad
La identidad del abonado es uno de los puntos de control más importantes de una red móvil. Una tarjeta SIM o un perfil eSIM contiene identificadores, aplicaciones y material criptográfico que se utiliza para determinar si un dispositivo puede autenticarse y recibir servicio.
El aprovisionamiento y la gestión del ciclo de vida combinan, por tanto, estándares técnicos con autoridad organizativa.
El trabajo posterior de Welte se ha centrado cada vez más en esta capa. pySim proporciona herramientas para inspeccionar, programar y gestionar tarjetas de la familia SIM cuando el usuario tiene la autorización y las claves requeridas. osmo-remsim implementa una arquitectura especializada que hace que los recursos físicos de la SIM estén disponibles a través de clientes remotos y bancos de SIM.
Sus charlas y documentación también han examinado los formatos de perfil eUICC, los mecanismos de GlobalPlatform, la administración por aire (OTA) y la infraestructura oculta detrás de las descripciones simplificadas para el consumidor de la eSIM.
El valor de las herramientas abiertas es la observabilidad. Los ingenieros pueden inspeccionar archivos, identificadores y intercambios de comandos. Pueden automatizar el aprovisionamiento legítimo, reproducir fallos y comparar el comportamiento de la implementación con las especificaciones correspondientes.
El límite de la autoridad sigue siendo estricto. El software abierto no proporciona las claves criptográficas que un operador no ha suministrado. No permite la instalación arbitraria de perfiles. Los sistemas de aprovisionamiento remoto dependen de certificados, canales seguros, roles de confianza y derechos contractuales.
No debe confundirse osmo-remsim con la eSIM de consumo ordinaria. Se trata de una arquitectura de SIM remota para entornos especializados en los que el acceso a la SIM se centraliza deliberadamente. Puede servir a laboratorios, granjas de dispositivos y despliegues controlados, pero crea sus propias dependencias de disponibilidad, latencia y control de acceso.
El patrón es el mismo que en Netfilter y OpenBSC. La implementación se hace visible, mientras que la parte que posee las claves, el hardware y la autoridad legal sigue determinando qué acciones están permitidas.
La investigación en seguridad gana un laboratorio, no la libertad de consecuencias
Las implementaciones celulares abiertas han apoyado la investigación en seguridad porque permiten a los investigadores construir redes controladas, generar señalización inusual y observar el estado del protocolo.
Los investigadores pueden comparar el comportamiento del dispositivo con la norma, instrumentar el código, introducir entradas malformadas y reproducir fallos. Eso es difícil con equipos de producción diseñados para ocultar su lógica interna.
La capacidad conlleva obligaciones éticas y legales. Las transmisiones de radio pueden interferir con las redes en vivo. Las identidades y claves de los abonados son sensibles. Los sistemas de SIM remota pueden crear accesos no autorizados si los controles fallan.
Un perfil de este trabajo debe, por tanto, describir la capacidad técnica sin tratar las herramientas abiertas como un permiso para ignorar las reglas del espectro, los contratos o el consentimiento.
También es importante distinguir las debilidades del protocolo de las vulnerabilidades de implementación. GSM contiene limitaciones de diseño que afectan a los sistemas conformes. Un defecto de Osmocom puede afectar solo a una versión o configuración particular. Un terminal comercial puede comportarse de manera diferente debido a una extensión del proveedor.
Una buena investigación identifica la capa y evita convertir una observación de laboratorio en una afirmación universal.
La apertura mejora la revisión porque otros investigadores pueden inspeccionar el método, reproducir la configuración y cuestionar la conclusión. No garantiza la corrección, particularmente en una pequeña comunidad especializada donde los puntos ciegos pueden persistir.
El valor de la investigación va más allá del descubrimiento de vulnerabilidades. Los sistemas abiertos forman a los ingenieros para reconocer la señalización normal, apoyan el trabajo de conformidad y proporcionan un entorno controlado para la reconstrucción de incidentes.
La documentación es parte de la infraestructura
El código fuente rara vez captura todas las suposiciones necesarias para operar un sistema de telecomunicaciones.
Un repositorio puede mostrar a qué se ajusta un temporizador sin explicar por qué. Puede implementar una solución alternativa para un proveedor sin registrar cuán común es la desviación. Puede exponer una rama de fallo sin mostrar cómo se ve el fallo en el cable.
Ese conocimiento a menudo sobrevive en listas de correo, charlas de conferencias, manuales y la memoria de los mantenedores.
Welte ha invertido mucho en la explicación técnica pública. Las reuniones de Osmocom, las llamadas de desarrollo y las presentaciones grabadas han cubierto la arquitectura, la señalización, los sistemas SIM, los formatos eSIM, GlobalPlatform y el rastreo del rendimiento.
Este material reduce la barrera para los colaboradores posteriores. Es particularmente valioso para las tecnologías que siguen siendo operativamente importantes después de que las universidades y los grandes proveedores han desplazado su atención a otra parte.
La documentación no resuelve la sucesión por sí misma. Una charla grabada no puede revisar un parche de seguridad ni responder a un incidente. Sin embargo, puede convertir parte del conocimiento tácito en una forma que otro ingeniero pueda utilizar. La salud a largo plazo de Osmocom dependerá de si el conocimiento sigue pasando de los individuos a los manuales, las pruebas, los procesos de lanzamiento y las interfaces mantenibles.
Las implementaciones abiertas redistribuyen la responsabilidad
Una organización que evalúa un componente de telecomunicaciones abierto puede reducir la decisión al coste de la licencia frente al precio del proveedor. Eso omite el cambio más importante.
Un proveedor propietario normalmente agrupa la arquitectura, la integración, las actualizaciones, la respuesta de seguridad y la escalada en una sola relación contractual, incluso cuando el cliente no puede inspeccionar la implementación.
Un proyecto abierto expone el código y permite varios acuerdos de soporte. El cliente debe entonces decidir quién asume cada responsabilidad operativa.
Alguien debe seleccionar las versiones compatibles, calificar el hardware, diseñar la redundancia, proteger las interfaces de gestión y mantener la configuración. Puede que no haya un solo tren de lanzamientos que cubra todos los componentes. Una empresa de soporte puede crear uno, pero el sistema resultante refleja en parte las elecciones de esa empresa.
La respuesta de seguridad presenta el mismo desafío. El código público permite la revisión, pero los avisos, los parches y las actualizaciones aún requieren mantenedores y usuarios capaces de actuar en consecuencia.
Las señales de adquisición también difieren. La compra tradicional de los operadores valora la certificación, los largos períodos de soporte y la capacidad financiera del proveedor para absorber fallos. La infraestructura abierta puede proporcionar más control técnico sin ofrecer las mismas garantías institucionales.
El modelo apropiado depende del despliegue. Un laboratorio puede aceptar el soporte de la comunidad. Una red privada crítica para los ingresos puede requerir mantenimiento comercial, hardware de repuesto, recuperación probada y tiempos de respuesta contractuales. Un operador público puede necesitar garantías adicionales en materia de regulación e interconexión.
La capacidad de inspeccionar el código puede mejorar el poder de negociación incluso cuando una empresa suministra el soporte. Reduce el control exclusivo de ese proveedor sobre el diagnóstico y ofrece al cliente una posible vía hacia otro experto. Esa opción solo importa cuando la organización se ha preparado para utilizarla.
Las telecomunicaciones abiertas no pueden eliminar la radio, la regulación ni el envejecimiento
El argumento más sólido a favor de la infraestructura móvil abierta es también el que más se daña con la exageración.
Osmocom demuestra que funciones importantes de la red pueden ser implementadas, estudiadas y soportadas fuera de una pila de proveedor integrada verticalmente. No demuestra que el software por sí solo constituya una red de telecomunicaciones completa.
Los sistemas de radio requieren espectro autorizado, diseño de RF, antenas, temporización, potencia, gestión de interferencias y equipos conformes. El código abierto no concede permiso para transmitir ni garantiza el cumplimiento de las obligaciones de servicios de emergencia, seguridad o interceptación.
La seguridad tiene límites similares. La transparencia hace posibles las pruebas, pero no puede reparar todas las debilidades de una norma antigua preservando al mismo tiempo la compatibilidad.
La interoperabilidad sigue siendo difícil porque las normas contienen opciones y ambigüedades, los dispositivos contienen comportamientos específicos del proveedor y la temporización depende del hardware. Una implementación abierta puede revelar un desacuerdo sin demostrar que su interpretación es la única correcta. La concentración del mantenimiento es otra limitación. Osmocom cubre muchas funciones, pero el conocimiento especializado sigue concentrado en una comunidad relativamente pequeña y en un pequeño número de empresas.
Las pruebas públicas tampoco proporcionan una imagen completa y auditada de la escala de despliegue. El uso en laboratorios, redes privadas, sistemas de investigación y producción especializada está documentado, pero la actividad del proyecto y la visibilidad en conferencias no deben convertirse en afirmaciones no respaldadas sobre la cuota de mercado mundial. Estas limitaciones definen el logro en lugar de disminuirlo. La infraestructura abierta es valiosa porque revela las dependencias restantes en lugar de ocultarlas dentro de un solo producto.
Su influencia es institucional, no solitaria
El nombre de Welte está unido a suficientes proyectos como para que un perfil pueda convertirse fácilmente en una secuencia de reivindicaciones de invención. Eso tergiversaría tanto su contribución como las comunidades que hicieron duradero el trabajo.
Netfilter creció a partir del cortafuegos anterior de Linux y del trabajo de Rusty Russell y muchos otros. nftables es mantenido y desarrollado por colaboradores posteriores. Osmocom incluye un importante trabajo de Holger Freyther, Andreas Eversberg y una comunidad internacional más amplia. sysmocom es una empresa con su propio personal y clientes, no otro nombre para Welte.
La medida más precisa de su influencia es el patrón de construcción institucional.
Identificó repetidamente una interfaz que los usuarios no podían inspeccionar, escribió o ayudó a crear suficiente código para hacer posible la experimentación independiente, documentó el comportamiento y ayudó a establecer una estructura a través de la cual el trabajo pudiera continuar.
Para el cumplimiento de la GPL, esa estructura fue la acción legal y la práctica de conformidad. Para Osmocom, fue una familia de proyectos y una comunidad técnica. Para sysmocom, fue la ingeniería remunerada junto al código público. Cada estructura se enfrenta ahora a la misma prueba. Un proyecto puede llevar una licencia abierta sin dejar de ser prácticamente dependiente de un fundador. La prueba más sólida de la apertura es si varios mantenedores pueden revisar los cambios, lanzar software, soportar hardware y enseñar al siguiente grupo.
Netfilter ya ha pasado una versión de esa prueba al continuar mucho después de que terminara la participación activa de Welte. La futura durabilidad de Osmocom se juzgará por si la responsabilidad puede seguir moviéndose de la misma manera. Welte no abrió todas las telecomunicaciones. Su contribución más defendible fue mostrar que las interfaces operativas cerradas pueden convertirse en sistemas inspeccionables, y que la publicación es solo el principio.
El código necesita documentación, protección legal, equipos de prueba, mantenedores y una forma de pagar el trabajo especializado. Esas condiciones no suprimen el poder del proveedor. Dan a los operadores e investigadores una alternativa a aceptarlo sin pruebas.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance