
Résumé
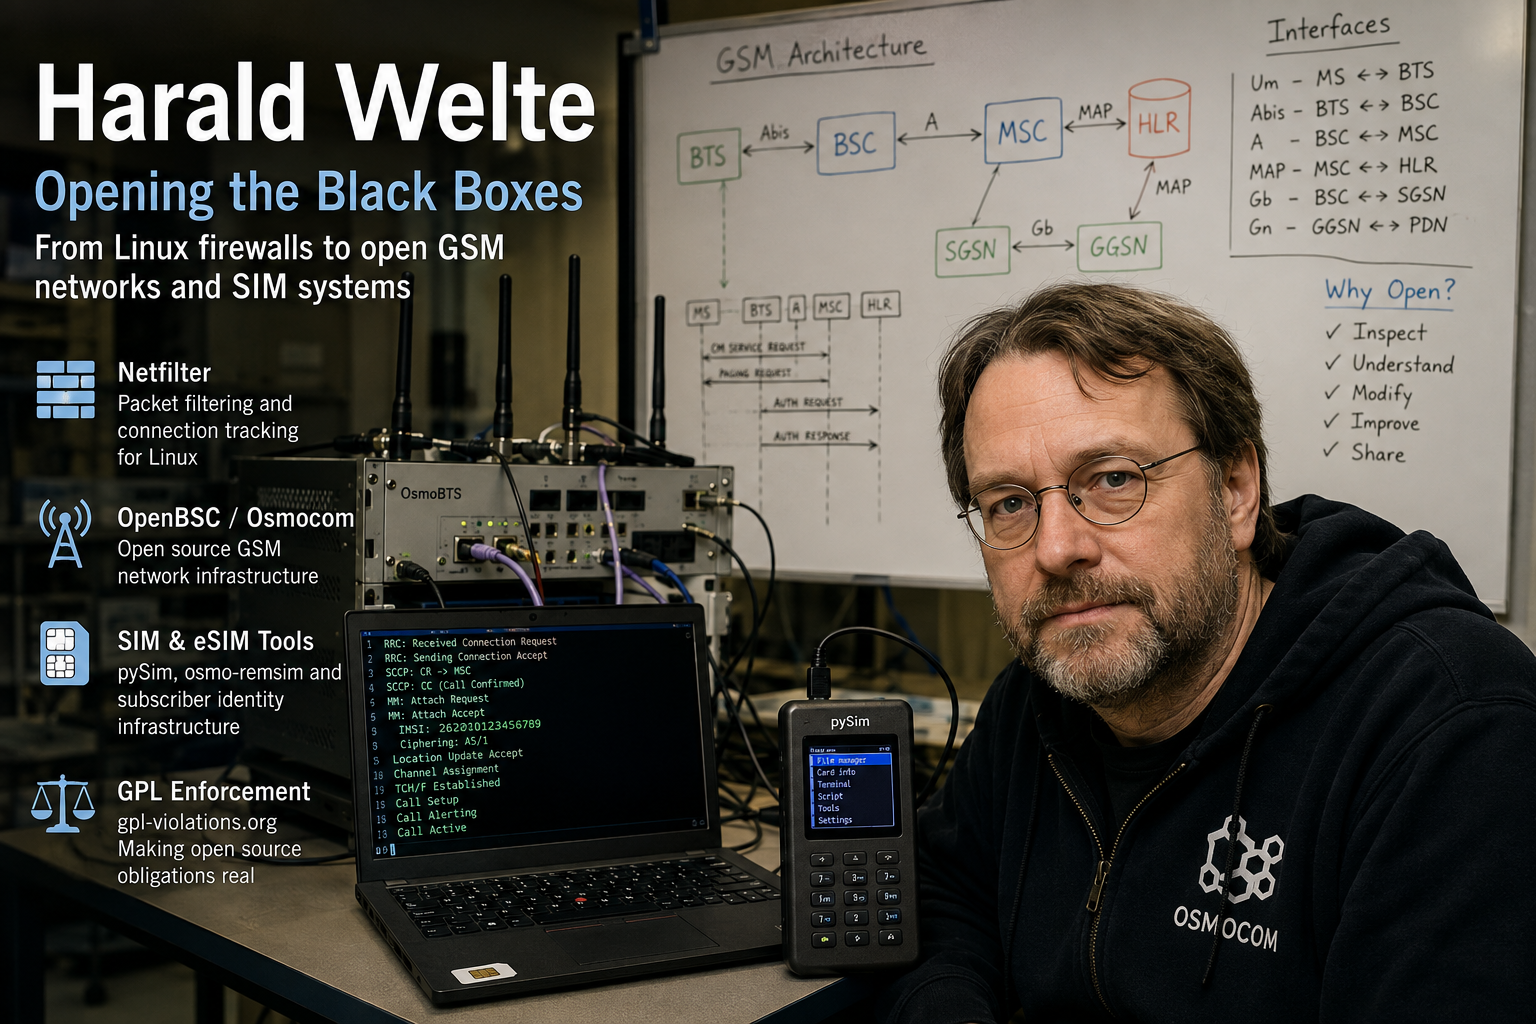
- Harald Welte a travaillé de manière répétée aux frontières opérationnelles que les fournisseurs s'attendaient à ce que les utilisateurs fassent confiance mais qu'ils autorisaient rarement à inspecter, notamment les pare-feu Linux, les licences embarquées, les fonctions de réseau GSM et les systèmes d'identité d'abonné
- Son influence est venue de la combinaison de l'implémentation, de la documentation, de l'application des licences, de la construction de communautés et de l'ingénierie rémunérée, plutôt que d'agir en tant qu'auteur unique d'une pile d'infrastructure
- Netfilter, OpenBSC et Osmocom ont facilité le test du traitement des paquets et du comportement des réseaux mobiles, mais ils n'ont pas supprimé les exigences matérielles, spectrales, de sécurité et de maintenance des systèmes de télécommunications de production
- La durabilité du travail de Welte dépend désormais moins du fondateur que de la capacité des connaissances, de l'autorité de maintenance, du support matériel et de la responsabilité commerciale à continuer de se diffuser au sein de la communauté élargie
Il a toujours choisi les interfaces que les opérateurs ne pouvaient pas voir
Une manière utile de comprendre la carrière de Harald Welte est de regarder au-delà de la séquence de noms de projets et d'examiner le type de problème qu'il a choisi à plusieurs reprises. Les systèmes étaient généralement importants, largement déployés et difficiles à inspecter pour les personnes extérieures.
Un pare-feu Linux déterminait quels paquets entraient, traversaient ou sortaient d'une machine, mais sa prise de décision interne était encore en cours de reconstruction. Un routeur commercial pouvait contenir des logiciels libres tandis que son fournisseur retenait le code source correspondant. Un téléphone mobile pouvait exposer son système d'exploitation tout en laissant la bande de base et la pile radio fermées. Un opérateur de réseau pouvait acheter un système cellulaire sans pouvoir inspecter comment ses composants interprétaient les normes de signalisation.
Une carte SIM pouvait déterminer si un abonné entrait dans le réseau tandis que ses processus de provisionnement restaient contrôlés par des fournisseurs et des institutions spécialisées.
La réponse de Welte était normalement pratique. Il a écrit ou aidé à écrire des implémentations fonctionnelles, a documenté le comportement, a assemblé des communautés et, lorsque les utilisateurs avaient besoin d'une responsabilité opérationnelle plutôt que d'un dépôt public, a aidé à créer un support commercial.
Ce motif relie des projets qui autrement apparaissent sans rapport. Netfilter fait partie du noyau Linux. gpl-violations.org était une initiative d'application de licence. OpenMoko a tenté de construire un terminal mobile plus ouvert. OpenBSC et Osmocom ont ouvert des parties de l'infrastructure de réseau cellulaire. sysmocom a créé une entreprise autour de l'ingénierie et du support. pySim et osmo-remsim ont déplacé le même argument vers l'identité d'abonné.
Ces projets n'ont jamais été une seule organisation, ni le travail d'une seule personne. Rusty Russell a initié le travail de filtrage de paquets qui est devenu Netfilter. Holger Freyther, Andreas Eversberg et de nombreux autres ont apporté des contributions majeures à Osmocom. Les organismes de normalisation, les opérateurs et les fabricants d'équipements ont construit les systèmes plus larges dans lesquels le logiciel s'exécute.
L'importance de Welte réside ailleurs. À plusieurs reprises, il a aidé à convertir une frontière opérationnelle opaque en quelque chose que les ingénieurs pouvaient inspecter, reproduire et discuter en public.
Netfilter a fait de la manipulation des paquets un cadre plutôt qu'une collection de commandes
Linux supportait déjà un pare-feu avant que Welte ne rejoigne le développement de Netfilter en 1999. Des outils tels que ipfwadm et ipchains pouvaient exprimer des politiques utiles, et les systèmes Linux étaient déjà utilisés comme routeurs et passerelles.
Le problème architectural était de savoir comment connecter le mouvement des paquets à l'intérieur du noyau avec des fonctions à état et un contrôle de l'espace utilisateur de manière plus propre et extensible. Netfilter a introduit des crochets à des points définis dans le chemin des paquets. Le code pouvait inspecter ou modifier les paquets à leur entrée, traversée ou sortie d'une machine. Les outils de l'espace utilisateur pouvaient installer des règles sans transformer chaque nouvelle exigence de politique en une conception de noyau distincte.
Cette séparation a changé le modèle de fonctionnement du sous-système. La traversée des paquets, le suivi d'état, la traduction d'adresses, la journalisation et l'expression de la politique pouvaient être raisonnés comme des fonctions liées mais distinctes. Les développeurs ont gagné un endroit commun pour ajouter des capacités, tandis que les administrateurs ont gagné des outils pour décrire et observer la politique.
Welte est devenu membre de l'équipe centrale de Netfilter et l'a dirigée pendant une période. Son travail comprenait le code, les bibliothèques de l'espace utilisateur, la journalisation et l'explication technique. La distinction entre la contribution et la paternité unique est importante. Netfilter est devenu utile parce qu'un groupe a combiné des mécanismes du noyau avec des interfaces que les opérateurs pouvaient comprendre et intégrer.
Le sous-système a également montré comment les logiciels d'infrastructure acquièrent des conséquences au-delà de leur environnement d'origine. Le filtrage de paquets Linux et la traduction d'adresses réseau sont apparus dans les serveurs, les routeurs domestiques, les passerelles, les appareils mobiles, les produits de sécurité et les appareils embarqués. Une modification apportée dans une communauté en amont pouvait finalement affecter des équipements vendus sous des centaines de marques.
Cette échelle a créé deux responsabilités. La première était technique: le code devait préserver les performances, l'état et la compatibilité tout en restant observable. La seconde était institutionnelle: les utilisateurs commerciaux du code devaient se conformer à la licence qui rendait la réutilisation possible.
L'état a rendu Linux utile comme passerelle et plus difficile à exploiter en toute sécurité
Un pare-feu sans état peut inspecter les adresses, les ports et les champs de protocole, mais de nombreuses décisions réseau dépendent des relations dans le temps. Une réponse appartient à une demande antérieure. Une adresse traduite doit correspondre de manière cohérente tant qu'une connexion reste active. Certains protocoles créent des flux connexes qui ne peuvent pas être compris à partir d'un seul paquet.
Le suivi de connexion a donné à Netfilter un moyen de classer les paquets en fonction de l'état du flux. La traduction d'adresses réseau pouvait alors modifier les adresses ou les ports tout en préservant les informations nécessaires au trafic de retour. Ces capacités ont aidé les systèmes Linux ordinaires à fonctionner comme des passerelles pratiques.
Elles ont également créé de nouveaux modes de défaillance. Les tables de connexion consomment de la mémoire. Les délais d'expiration affectent le comportement des applications. Les aides de protocole peuvent élargir la surface d'attaque. L'ordonnancement des règles peut produire des résultats techniquement valides qui entrent en conflit avec ce que l'opérateur avait l'intention. La journalisation peut soit clarifier un incident, soit submerger le système de bruit.
Le travail de Welte sur l'infrastructure de journalisation, y compris le développement précoce autour d'ulogd, a abordé une partie de ce problème opérationnel. Une décision de paquet qui ne peut pas être observée est difficile à déboguer et à auditer. Le déplacement d'événements sélectionnés vers l'espace utilisateur a permis aux opérateurs de stocker, d'analyser et de corréler des informations sans transformer le noyau lui-même en une plate-forme de rapport.
Les bibliothèques autour du suivi de connexion ont donné à d'autres programmes un accès structuré à l'état. Cela a réduit le besoin pour chaque système de gestion de récupérer la sortie de commande ou de dépendre d'interfaces privées.
La contribution durable n'était donc pas simplement un pare-feu plus rapide ou plus performant. Netfilter a établi des frontières plus claires entre le traitement des paquets, l'état, la politique et l'observation. Ces frontières ont permis aux outils et mainteneurs ultérieurs de faire évoluer le système, y compris la transition vers nftables.
Le rôle actif de Welte a pris fin il y a des années, et Netfilter le répertorie comme émérite depuis octobre 2012. Cette transition fait partie du succès du projet. L'infrastructure devient durable lorsqu'elle peut survivre à un leader précoce.
L'application de la GPL a transformé la conformité des licences en une obligation opérationnelle
La diffusion de Linux embarqué a exposé une contradiction. Les fournisseurs bénéficiaient des logiciels partagés, les expédiaient à l'intérieur de routeurs, de téléphones et d'appareils, et ignoraient parfois les obligations de licence attachées à ce code.
La licence publique générale GNU exigeait que les distributeurs fournissent le code source correspondant et préservent certains avis et droits. Dans la pratique, les utilisateurs constataient souvent que les offres de code source étaient incomplètes, que les informations de construction manquaient ou que le code publié ne correspondait pas au binaire livré.
Welte a fondé gpl-violations.org et a recherché la conformité par le biais d'avis, de négociations et de litiges en Allemagne. L'importance de ce travail ne résidait pas dans le fait que chaque litige atteignait les tribunaux ou que chaque décision d'application était incontestée. Elle résidait dans le fait que la conformité des licences a acquis des conséquences pratiques.
Pour les fournisseurs d'équipements de réseau, cela atteignait profondément la chaîne de fabrication. Un produit pouvait combiner le package de support de carte d'un fabricant de puces, l'image d'un fabricant sous contrat, l'interface d'un propriétaire de marque et le code de réseau communautaire. Chaque organisation pouvait supposer qu'une autre partie avait préservé le code source et les avis.
L'application rendait cette hypothèse coûteuse. Les entreprises devaient savoir quels logiciels elles expédiaient, quelle licence s'appliquait, si leurs archives correspondaient au produit publié et si les distributeurs pouvaient satisfaire les obligations héritées du code en amont.
Cela exigeait plus que de placer une archive tar sur un site Web. Cela encourageait des processus ressemblant à une nomenclature logicielle, à la correspondance du code source, à des constructions reproductibles et à une propriété interne de la conformité.
L'initiative a également attiré des désaccords sur la stratégie, les recours et la gouvernance. L'application des licences peut consommer du temps de mainteneur, créer des relations conflictuelles et soulever des questions difficiles sur la proportionnalité. Il serait inexact de prétendre que Welte a transformé à lui seul la conformité mondiale de l'open source.
La conclusion plus étroite est plus solide. Il a démontré que les fournisseurs utilisant du code d'infrastructure partagé pouvaient faire face à de réelles conséquences juridiques lorsqu'ils retenaient les droits qui permettaient au code de rester ouvert.
Ce travail était directement lié à ses projets de télécommunications ultérieurs. Publier une implémentation ne suffit pas si les entreprises en aval peuvent l'absorber dans un autre appareil fermé. L'application des licences a tenté de préserver le chemin de retour du produit commercial vers la source publique.
OpenMoko a exposé la frontière entre les logiciels ouverts et le matériel fermé
Welte a rejoint OpenMoko en 2006 en tant qu'architecte principal du système. Le projet tentait de construire un smartphone basé sur Linux avant qu'Android n'établisse le modèle dominant pour l'industrie.
L'attrait était clair. Les développeurs pouvaient inspecter le système d'exploitation, modifier les pilotes et remplacer les applications d'une manière que les combinés grand public ne permettaient pas. La limitation était également claire: un appareil mobile n'est pas seulement son logiciel visible.
Les processeurs de bande de base, les micrologiciels radio, la documentation des puces, la certification, la gestion de l'alimentation et la fabrication sont tous restés des points de contrôle séparés. Un combiné pouvait être ouvert dans une couche et fermé dans une autre.
OpenMoko a démontré à quelle vitesse la liberté logicielle rencontre les contraintes de la chaîne d'approvisionnement. Un changement de composant peut invalider un pilote. Un fabricant de puces peut abandonner une pièce. Le comportement de l'alimentation peut dépendre de matériel non documenté. Les fonctions radio restent soumises à la certification et aux exigences des opérateurs. Un petit projet a moins d'influence sur les fournisseurs qu'un fabricant à grand volume.
Le projet n'est pas devenu une plate-forme grand public dominante. Sa signification réside dans les questions qu'il a exposées. Le code source du processeur d'application ne fournissait pas le contrôle de la bande de base. L'accès au système d'exploitation ne fournissait pas l'autorité sur le réseau mobile. La documentation ne supprimait pas la certification ou la dépendance au matériel.
Cette expérience a aidé à rediriger l'attention de Welte vers les protocoles et les fonctions réseau entourant le combiné. Si l'environnement Linux visible était ouvert mais que le réseau restait un groupe de boîtes noires, l'expérimentation indépendante s'arrêterait toujours à la frontière radio.
Le passage d'OpenMoko à OpenBSC n'était donc pas un changement de sujet, mais plutôt un approfondissement dans le même système.
OpenBSC a transformé les spécifications de signalisation en un réseau inspectable
Welte a commencé OpenBSC en 2008 comme une implémentation ouverte des fonctions de réseau GSM, initialement centrée sur le contrôleur de station de base.
Les normes publiques décrivaient les interfaces pertinentes, mais les normes seules ne créent pas un réseau fonctionnel. Elles ne fournissent pas automatiquement des machines d'état complètes, des bases de données opérationnelles, des outils de gestion, une synchronisation interopérable ou des diagnostics de défaillance utiles. Elles laissent également un comportement optionnel et une marge d'interprétation.
Le contrôleur de station de base se situe entre les équipements radio et les fonctions de réseau supérieures. Il gère les ressources radio, coordonne les canaux et transporte la signalisation vers les systèmes de commutation et d'abonné.
L'implémentation de ce rôle a créé un point testable à l'intérieur d'un système normalement acheté comme une pile intégrée de fournisseur. Les ingénieurs pouvaient connecter des équipements, tracer des messages et modifier le comportement sans demander à un fournisseur de révéler des détails internes propriétaires.
OpenBSC n'est pas immédiatement devenu un remplacement pour l'infrastructure mobile de qualité opérateur. Les grands systèmes commerciaux apportaient la redondance, la certification, l'intégration matérielle, les organisations de support et le comportement de terrain accumulé.
L'implémentation ouverte a fourni quelque chose de différent: une référence qui pouvait être lue, modifiée et utilisée pour tester des hypothèses. Un ingénieur pouvait inspecter une transition d'état, modifier une minuterie, ajouter une journalisation ou reproduire un échange contesté dans un environnement contrôlé.
Cette capacité est importante parce que les différends d'interopérabilité télécom sont rarement aussi simples qu'un côté suivant la norme et l'autre la violant. Deux fournisseurs peuvent citer la même spécification tout en interprétant différemment les champs optionnels, la récupération d'erreur ou le comportement des temporisateurs.
Une implémentation ouverte ne devient pas automatiquement l'interprétation correcte. Elle devient un instrument pour produire des preuves.
Welte a initié le projet et en a été un architecte majeur, mais OpenBSC est rapidement devenu un travail collectif. Holger Freyther et d'autres contributeurs ont ajouté un code substantiel et des connaissances opérationnelles. Son développement ultérieur dans la famille plus large Osmocom a dépendu de ce transfert de l'initiative personnelle à la maintenance partagée.
Osmocom a rendu les frontières du réseau explicites
Osmocom couvre désormais une vaste famille de projets de communication ouverts. Le décrire comme une pile unique de réseau mobile ouvert est pratique mais incomplet. Il n'existe pas un seul programme qui remplace toutes les fonctions d'un opérateur.
OsmoBSC gère les ressources radio et les connexions des stations de base. OsmoMSC fournit des fonctions de commutation, de mobilité et de contrôle d'appel. OsmoHLR stocke les informations sur les abonnés et les données d'authentification. OsmoSGSN et OsmoGGSN implémentent des parties du cœur de paquet utilisé pour le GPRS. OsmoPCU gère les fonctions de contrôle des paquets près de la couche radio. OsmoBTS connecte le matériel de station de base pris en charge au logiciel réseau au-dessus.
Cette modularisation a été une étape majeure par rapport à la conception antérieure d'OpenBSC. Un programme tout-en-un est pratique pour l'expérimentation, mais il cache des frontières qu'un opérateur doit finalement gérer.
Des processus distincts rendent les interfaces visibles. Ils permettent de remplacer, de mettre à l'échelle, de tester ou d'isoler une fonction. Ils créent également plus de travail opérationnel. La configuration doit rester cohérente. Les versions doivent s'accorder sur les interfaces. Les journaux doivent être corrélés. Les données d'abonné doivent être protégées et sauvegardées. Un processus peut sembler sain tandis qu'une transaction échoue ailleurs dans le chemin de service.
La valeur de cette architecture varie selon le déploiement.
Un laboratoire peut privilégier la visibilité et la capacité de modifier le comportement du protocole. Un réseau privé peut n'avoir besoin que d'une gamme limitée de fonctions. Un laboratoire d'interopérabilité peut utiliser Osmocom comme pair de référence pour l'équipement commercial. Un opérateur spécialisé peut apprécier le support d'un protocole ou d'une plate-forme radio plus ancien qu'un grand fournisseur ne priorise plus.
Aucune de ces utilisations ne prouve que la même architecture convient à un réseau public national.
OsmoBTS illustre la dépendance restante à l'infrastructure physique. Le logiciel peut implémenter les fonctions de station de base, mais le matériel radio détermine le timing, les interfaces prises en charge, la bande passante et les caractéristiques RF. Les ports vers différentes plates-formes nécessitent des connaissances du micrologiciel, des horloges, du transport et des limites réglementaires.
Un déploiement de laboratoire réussi ne devient donc pas automatiquement un système commercial maintenable. La disponibilité du matériel peut cesser avant que le logiciel ne perde sa valeur technique.
La modularité réduit la dépendance aux fournisseurs en augmentant la responsabilité de l'opérateur
La signification pratique d'une pile mobile ouverte devient plus claire lorsque la responsabilité d'un abonné est suivie à travers le réseau.
Les ressources radio sont attribuées près de la station de base. La mobilité et le contrôle d'appel se trouvent dans la couche de commutation. Les données d'abonné et les informations d'authentification résident dans un registre. Les services de paquets utilisent une autre chaîne de fonctions et de tunnels. Les médias peuvent emprunter un chemin séparé.
Chaque transition crée une interface où le comportement peut être observé et contesté.
Cette séparation produit une clarté technique. Un ingénieur peut capturer des messages à une frontière définie, les comparer à la spécification pertinente et déterminer quel côté est entré dans le mauvais état.
Elle crée également un choix organisationnel. Un déploiement peut conserver un composant, en remplacer un autre ou utiliser une implémentation ouverte comme pair de test pour un produit commercial. Une dépendance réduite aux fournisseurs ne nécessite pas que chaque fonction réseau provienne du même projet ouvert.
Le coût est la responsabilité de l'intégration. Un appareil intégré peut cacher les frontières internes et présenter un seul contrat de support. Une architecture ouverte rend ces frontières visibles mais oblige quelqu'un à assumer la compatibilité, la sécurité, la surveillance, les mises à niveau et la reprise après défaillance entre les composants.
Cette personne ou organisation a besoin de plus que de l'accès au code source. Elle a besoin d'une expertise télécom, d'un équipement de test, de documentation et d'un processus pour décider quelles combinaisons de versions sont sûres.
C'est pourquoi « pile GSM ouverte » doit être nuancé. Osmocom implémente une grande partie de la chaîne technique, mais un réseau de production nécessite toujours un spectre légal, une planification radio, une transmission, des opérations d'abonné, une sécurité, des systèmes d'entreprise, un support et souvent une interconnexion avec d'autres réseaux.
Le projet ouvre des fonctions importantes. Il ne supprime pas l'organisation autour d'elles.
Les implémentations de référence modifient les litiges d'interopérabilité
Dans une relation de fournisseur fermée, un opérateur peut recevoir deux explications incompatibles de deux fournisseurs et avoir peu de preuves au-delà des captures de paquets et du diagnostic de chaque entreprise.
Une implémentation ouverte change cette négociation. Les ingénieurs peuvent reproduire un échange, inspecter la machine d'état pertinente et modifier une hypothèse à la fois. Ils peuvent ajouter une journalisation là où un message est rejeté, tester une autre temporisation ou construire un pair minimal qui envoie la séquence contestée.
L'implémentation ouverte ne devient pas une autorité finale. Elle fournit un moyen d'isoler le désaccord.
Ce rôle peut être plus précieux que de remplacer le système commercial. Un fournisseur propriétaire peut rester le bon choix pour l'échelle, la certification ou le support, tandis qu'Osmocom fournit un environnement de test indépendant.
Les fabricants d'équipements peuvent tester leurs produits en développement par rapport à elle. Les chercheurs peuvent construire des réseaux contrôlés. Les opérateurs peuvent conserver un pair de test après qu'un fournisseur a retiré une ancienne plate-forme.
Les implémentations de référence ont encore des limites. Elles peuvent contenir des bogues. Leur interprétation d'une norme peut être idiosyncrasique. Elles peuvent ne prendre en charge qu'une partie d'un protocole ou d'une famille de matériel. Un comportement réussi en laboratoire ne prouve pas un comportement sous charge, en cas de défaillance ou d'attaque.
Un programme d'interopérabilité crédible combine donc l'implémentation ouverte avec l'analyse des normes, les captures de paquets, les tests spécifiques aux dispositifs et, si possible, plusieurs pairs indépendants.
L'effet institutionnel reste important. Un fournisseur négocie différemment lorsque l'opérateur peut montrer la séquence défaillante, identifier l'état contesté et démontrer un comportement alternatif.
sysmocom a créé une couche commerciale à côté du code public
Welte et Holger Freyther ont fondé sysmocom en 2011. La société fournit de l'ingénierie, de l'intégration, des produits, de la formation et du support autour d'Osmocom et des systèmes connexes.
Son existence reflète un modèle récurrent dans les logiciels d'infrastructure. Le code central peut rester accessible au public tandis que les clients paient pour le travail nécessaire pour le rendre fiable dans un environnement spécifique.
Ce travail peut inclure la conception du déploiement, le matériel, les modifications de protocole, les tests, la migration, le diagnostic des incidents et la maintenance à long terme. Un client peut ne pas vouloir de branche de code privée. Il peut vouloir qu'une organisation nommée assume la responsabilité lorsqu'un service échoue.
Le support commercial fournit une relation de responsabilité qu'une liste de diffusion ne peut garantir.
Le modèle peut également financer la maintenance en amont. Les ingénieurs résolvant un problème client peuvent ajouter des tests, documenter une interface ou améliorer un composant partagé. La demande des clients paie pour un travail dont les parties réutilisables retournent à la communauté.
Le cycle n'est pas automatique. Un client peut exiger des modifications confidentielles ou très spécifiques. Les délais de développement peuvent entrer en conflit avec la révision communautaire. Une entreprise avec plus de temps de mainteneur rémunéré peut gagner une influence disproportionnée sur le projet.
Les utilisateurs doivent donc savoir quels composants sont publics, quels correctifs sont en amont, ce que couvre le contrat de support et avec quelle facilité un autre fournisseur d'ingénierie pourrait assumer la responsabilité.
Les informations publiques ne fournissent pas une vue complète de la propriété, des revenus, du personnel ou de la concentration de clientèle de sysmocom. Il serait dangereux de déduire l'échelle commerciale de l'activité de conférence ou des commits visibles.
La conclusion soutenue est que sysmocom donne à Welte et à d'autres spécialistes un moyen de soutenir un travail qui dépendrait autrement davantage de main-d'œuvre bénévole intermittente.
L'open source n'élimine pas le goulot d'étranglement de l'expert
Un réseau peut échapper à la dépendance d'un fournisseur propriétaire tout en restant dépendant d'un petit nombre de personnes qui comprennent l'alternative ouverte.
L'accès au code source améliore les options du client. Il permet à un autre ingénieur d'inspecter l'implémentation, de commander un changement ou de poursuivre le support après le départ du fournisseur initial. Cependant, ces options ne sont significatives que lorsque le code peut être construit, les données peuvent être exportées, le matériel reste disponible et le système est suffisamment documenté pour qu'une autre équipe puisse l'exploiter.
Un droit légal de fork est une faible protection lorsque le réseau dépend d'un étalonnage non documenté, de données d'abonné privées ou de la mémoire d'un seul mainteneur.
C'est particulièrement important pour les protocoles plus anciens. Une grande partie du travail mature d'Osmocom concerne le GSM, le GPRS et d'autres systèmes qui ne sont plus au centre des investissements de l'industrie mobile.
L'infrastructure ne disparaît pas lorsque l'attention des fournisseurs se déplace ailleurs. Les systèmes industriels, les équipements de transport, les installations de recherche, les réseaux régionaux et les utilisateurs spécialisés peuvent rester dépendants de technologies plus anciennes pendant des années.
Cela crée un marché de maintenance que les mesures de croissance ordinaires ne capturent pas. La base d'utilisateurs peut être trop petite pour soutenir plusieurs grands fournisseurs, tandis que le remplacement brutal reste coûteux ou impraticable.
Le code ouvert et la documentation peuvent devenir une assurance de continuité. Ils permettent aux opérateurs d'inspecter le comportement après que le fournisseur initial a réduit le support, de migrer par étapes ou de construire des interfaces entre les anciens et les nouveaux systèmes.
Ils ne rendent pas automatiquement le fonctionnement continu raisonnable. Les normes de téléphonie mobile plus anciennes présentent des faiblesses de sécurité, une disponibilité matérielle en baisse et une efficacité limitée. Les implémentations ouvertes améliorent la capacité à évaluer et à gérer ces contraintes; elles ne les suppriment pas.
La durabilité de l'écosystème dépend donc d'environnements de test reproductibles, de manuels clairs, de connaissances matérielles, de formation et de succession. Les enregistrements de conférences et les historiques publics des problèmes sont importants parce qu'ils réduisent le coût pour un autre ingénieur d'entrer dans le domaine.
Le travail sur le matériel ouvert a montré où le contrôle logiciel s'arrête
Welte a également travaillé sur des projets RFID, de cartes à puce et de matériel ouvert, notamment OpenPCD et librfid. Ces projets ont reçu moins d'attention publique que Netfilter ou Osmocom, mais ils ont renforcé la même préoccupation pour les interfaces qui combinent la logique de protocole et les dispositifs physiques.
Les systèmes RFID et de cartes à puce ne peuvent pas être compris à partir du logiciel seul. La synchronisation, la modulation, les antennes, le comportement analogique et les lecteurs propriétaires affectent ce qui peut être observé.
Un lecteur ou une bibliothèque de protocole ouverte donne aux chercheurs plus de contrôle sur l'échange. Cela révèle également où ce contrôle s'arrête. Une puce peut encore contenir des clés secrètes, un comportement non documenté ou des contraintes de fabrication.
Le matériel ouvert a un problème de durabilité différent de celui du logiciel. Un dépôt peut être copié, mais une carte de circuit imprimé dépend des composants, des fichiers de fabrication, de l'assemblage et des tests. Une puce abandonnée peut rendre une conception publiée difficile à reproduire.
La documentation nécessite donc des nomenclatures, des révisions matérielles et des substituts connus, pas seulement des fichiers sources.
La leçon pratique a été transférée au travail cellulaire. Les stations de base et les cartes SIM interagissent avec la synchronisation, les interfaces électriques, les frontières cryptographiques et le matériel spécialisé. L'ouverture logicielle est nécessaire, mais le dispositif environnant et la chaîne de confiance déterminent dans quelle mesure un fonctionnement indépendant est réellement possible.
Les outils SIM et eSIM ont déplacé l'ouverture vers le contrôle de l'identité
L'identité d'abonné est l'un des points de contrôle les plus importants dans un réseau mobile. Un profil SIM ou eSIM contient des identifiants, des applications et du matériel cryptographique utilisé pour déterminer si un dispositif peut s'authentifier et recevoir un service.
Le provisionnement et la gestion du cycle de vie combinent donc des normes techniques avec une autorité organisationnelle.
Les travaux ultérieurs de Welte se sont de plus en plus concentrés sur cette couche. pySim fournit des outils pour inspecter, programmer et gérer les cartes de la famille SIM lorsque l'utilisateur dispose de l'autorisation et des clés requises. osmo-remsim implémente une architecture spécialisée qui rend les ressources SIM physiques disponibles via des clients distants et des banques de SIM.
Ses conférences et sa documentation ont également examiné les formats de profil eUICC, les mécanismes GlobalPlatform, l'administration par liaison radio et l'infrastructure cachée derrière les descriptions grand public simplifiées de l'eSIM.
La valeur des outils ouverts est l'observabilité. Les ingénieurs peuvent inspecter les fichiers, les identifiants et les échanges de commandes. Ils peuvent automatiser le provisionnement légitime, reproduire les échecs et comparer le comportement de l'implémentation avec les spécifications pertinentes.
La frontière d'autorité reste stricte. Les logiciels ouverts ne fournissent pas de clés cryptographiques qu'un opérateur n'a pas fournies. Ils ne permettent pas l'installation arbitraire de profils. Les systèmes de provisionnement à distance reposent sur des certificats, des canaux sécurisés, des rôles de confiance et des droits contractuels.
osmo-remsim ne doit pas être confondu avec l'eSIM grand public ordinaire. Il s'agit d'une architecture SIM à distance pour des environnements spécialisés où l'accès SIM est délibérément centralisé. Cela peut soutenir des laboratoires, des parcs d'appareils et des déploiements contrôlés, mais cela crée ses propres dépendances en matière de disponibilité, de latence et de contrôle d'accès.
Le modèle est le même que pour Netfilter et OpenBSC. L'implémentation devient visible, tandis que la partie détenant les clés, le matériel et l'autorité légale détermine toujours quelles actions sont autorisées.
La recherche en sécurité gagne un laboratoire, et non l'absence de conséquences
Les implémentations cellulaires ouvertes ont soutenu la recherche en sécurité parce qu'elles permettent aux chercheurs de construire des réseaux contrôlés, de générer une signalisation inhabituelle et d'observer l'état du protocole.
Les chercheurs peuvent comparer le comportement du dispositif à la norme, instrumenter le code, introduire des entrées malformées et reproduire les défaillances. Cela est difficile avec l'équipement de production conçu pour cacher sa logique interne.
La capacité s'accompagne d'obligations éthiques et légales. Les transmissions radio peuvent interférer avec les réseaux en direct. Les identités d'abonnés et les clés sont sensibles. Les systèmes SIM distants peuvent créer un accès non autorisé si les contrôles échouent.
Un profil de ce travail devrait donc décrire la capacité technique sans traiter les outils ouverts comme une permission d'ignorer les règles de spectre, les contrats ou le consentement.
Il est également important de distinguer les faiblesses de protocole des vulnérabilités d'implémentation. Le GSM contient des limitations de conception qui affectent les systèmes conformes. Un défaut d'Osmocom peut n'affecter qu'une version ou une configuration particulière. Un combiné commercial peut se comporter différemment en raison d'une extension du fournisseur.
Une bonne recherche identifie la couche et évite de transformer une observation de laboratoire en une affirmation universelle.
L'ouverture améliore la révision parce que d'autres chercheurs peuvent inspecter la méthode, reproduire la configuration et contester la conclusion. Elle ne garantit pas l'exactitude, en particulier dans une petite communauté spécialisée où les angles morts peuvent persister.
La valeur de la recherche s'étend au-delà de la découverte de vulnérabilités. Les systèmes ouverts forment les ingénieurs à reconnaître la signalisation normale, soutiennent le travail de conformité et fournissent un environnement contrôlé pour la reconstruction d'incidents.
La documentation fait partie de l'infrastructure
Le code source capture rarement toutes les hypothèses requises pour exploiter un système de télécommunications.
Un dépôt peut montrer à quoi une minuterie est réglée sans expliquer pourquoi. Il peut implémenter une solution de contournement pour un fournisseur sans enregistrer la fréquence de la déviation. Il peut exposer une branche de défaillance sans montrer à quoi ressemble la défaillance sur le câble.
Ces connaissances survivent souvent dans les listes de diffusion, les conférences, les manuels et la mémoire des mainteneurs.
Welte a beaucoup investi dans l'explication technique publique. Les réunions Osmocom, les appels de développement et les présentations enregistrées ont couvert l'architecture, la signalisation, les systèmes SIM, les formats eSIM, GlobalPlatform et le traçage des performances.
Ce matériel réduit la barrière pour les contributeurs ultérieurs. Il est particulièrement précieux pour les technologies qui restent importantes sur le plan opérationnel après que les universités et les grands fournisseurs ont déplacé leur attention ailleurs.
La documentation ne résout pas la succession à elle seule. Une conférence enregistrée ne peut pas examiner un correctif de sécurité ni répondre à un incident. Elle peut cependant convertir certaines connaissances tacites en une forme qu'un autre ingénieur peut utiliser. La santé à long terme d'Osmocom dépendra de la poursuite du transfert des connaissances des individus vers les manuels, les tests, les processus de publication et les interfaces maintenables.
Les implémentations ouvertes redistribuent la responsabilité
Une organisation évaluant un composant télécom ouvert peut réduire la décision au coût de licence par rapport au prix du fournisseur. Cela manque le changement le plus important.
Un fournisseur propriétaire regroupe normalement l'architecture, l'intégration, les mises à niveau, la réponse de sécurité et l'escalade dans une seule relation contractuelle, même lorsque le client ne peut pas inspecter l'implémentation.
Un projet ouvert expose le code et permet plusieurs arrangements de support. Le client doit alors décider qui assume chaque responsabilité opérationnelle.
Quelqu'un doit sélectionner les versions compatibles, qualifier le matériel, concevoir la redondance, protéger les interfaces de gestion et maintenir la configuration. Il se peut qu'il n'y ait pas de train de publication unique couvrant chaque composant. Une entreprise de support peut en créer un, mais le système résultant reflète en partie les choix de cette entreprise.
La réponse de sécurité présente le même défi. Le code public permet l'examen, mais les avis, les correctifs et les mises à niveau nécessitent toujours des mainteneurs et des utilisateurs capables d'agir sur eux.
Les signaux d'approvisionnement diffèrent également. L'achat traditionnel d'un opérateur valorise la certification, les longues périodes de support et la capacité financière du fournisseur à absorber les défaillances. L'infrastructure ouverte peut fournir plus de contrôle technique sans offrir les mêmes assurances institutionnelles.
Le modèle approprié dépend du déploiement. Un laboratoire peut accepter le support communautaire. Un réseau privé critique pour les revenus peut nécessiter une maintenance commerciale, du matériel de rechange, une récupération testée et des temps de réponse contractuels. Un opérateur public peut avoir besoin d'une assurance supplémentaire en matière de réglementation et d'interconnexion.
La capacité d'inspecter le code peut améliorer le pouvoir de négociation même lorsqu'une seule entreprise fournit le support. Elle réduit le contrôle exclusif de ce fournisseur sur le diagnostic et donne au client une voie possible vers un autre expert. Cette option n'a d'importance que si l'organisation s'est préparée à l'utiliser.
Les télécommunications ouvertes ne peuvent pas supprimer la radio, la réglementation ou l'âge
L'argument le plus solide en faveur de l'infrastructure mobile ouverte est aussi celui qui est le plus endommagé par l'exagération.
Osmocom démontre que des fonctions réseau importantes peuvent être implémentées, étudiées et supportées en dehors d'une pile de fournisseur verticalement intégrée. Cela ne montre pas que le logiciel seul constitue un réseau de télécommunications complet.
Les systèmes radio exigent un spectre autorisé, une conception RF, des antennes, une synchronisation, une alimentation, une gestion des interférences et un équipement conforme. L'open source n'accorde pas la permission de transmettre et ne garantit pas la conformité aux obligations de service d'urgence, de sécurité ou d'interception.
La sécurité a des limites similaires. La transparence rend les tests possibles, mais elle ne peut pas réparer toutes les faiblesses d'une norme plus ancienne tout en préservant la compatibilité.
L'interopérabilité reste difficile parce que les normes contiennent des options et des ambiguïtés, les dispositifs contiennent un comportement spécifique au fournisseur et la synchronisation dépend du matériel. Une implémentation ouverte peut révéler un désaccord sans prouver que son interprétation est la seule correcte. La concentration de la maintenance est une autre contrainte. Osmocom couvre de nombreuses fonctions, mais les connaissances spécialisées restent concentrées dans une communauté relativement petite et un petit nombre d'entreprises.
Les preuves publiques ne fournissent pas non plus une image complète et auditée de l'échelle de déploiement. Les laboratoires, les réseaux privés, les systèmes de recherche et l'utilisation en production spécialisée sont documentés, mais l'activité du projet et la visibilité des conférences ne doivent pas être converties en affirmations non étayées sur la part de marché mondiale. Ces limites définissent la réussite plutôt qu'elles ne la diminuent. L'infrastructure ouverte est précieuse parce qu'elle révèle les dépendances restantes au lieu de les cacher à l'intérieur d'un seul produit.
Son influence est institutionnelle, non solitaire
Le nom de Welte est attaché à suffisamment de projets pour qu'un profil puisse facilement devenir une séquence de revendications d'invention. Cela déformerait à la fois sa contribution et les communautés qui ont rendu le travail durable.
Netfilter est issu des pare-feu Linux antérieurs et du travail de Rusty Russell et de nombreux autres. nftables est maintenu et développé par des contributeurs ultérieurs. Osmocom comprend des travaux majeurs de Holger Freyther, Andreas Eversberg et d'une communauté internationale plus large. sysmocom est une entreprise avec son propre personnel et ses clients, pas un autre nom pour Welte.
La mesure la plus précise de son influence est le modèle de construction institutionnelle.
Il a identifié à plusieurs reprises une interface que les utilisateurs ne pouvaient pas inspecter, a écrit ou aidé à créer suffisamment de code pour rendre possible une expérimentation indépendante, a documenté le comportement et a aidé à établir une structure par laquelle le travail pouvait continuer.
Pour l'application de la GPL, cette structure était l'action en justice et la pratique de conformité. Pour Osmocom, c'était une famille de projets et une communauté technique. Pour sysmocom, c'était l'ingénierie rémunérée aux côtés du code public. Chaque structure est maintenant confrontée au même test. Un projet peut porter une licence ouverte tout en restant pratiquement dépendant d'un fondateur. La preuve la plus solide de l'ouverture est de savoir si plusieurs mainteneurs peuvent examiner les modifications, publier des logiciels, supporter le matériel et enseigner au groupe suivant.
Netfilter a déjà passé une version de ce test en continuant longtemps après la fin de l'implication active de Welte. La durabilité future d'Osmocom sera jugée sur la capacité de la responsabilité à continuer de se déplacer de la même manière. Welte n'a pas ouvert toutes les télécommunications. Sa contribution la plus défendable a été de montrer que les interfaces opérationnelles fermées peuvent être transformées en systèmes inspectables, et que la publication n'est que le début.
Le code a besoin de documentation, de protection juridique, d'équipement de test, de mainteneurs et d'un moyen de payer un travail spécialisé. Ces conditions n'abolissent pas le pouvoir des fournisseurs. Elles donnent aux opérateurs et aux chercheurs une alternative à l'accepter sans preuve.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance