
概要
- Harald Welte は、ベンダーがユーザーに信頼を求める一方で、検査をほとんど許さなかった運用上の境界(Linux ファイアウォール、組み込みライセンス、GSM ネットワーク機能、加入者識別システムなど)で繰り返し作業を行った。
- 彼の影響力は、実装、文書化、ライセンス執行、コミュニティ構築、有償エンジニアリングを組み合わせたことから生まれており、特定のインフラストラクチャスタックの唯一の作成者として振る舞ったわけではない。
- Netfilter、OpenBSC、Osmocom はパケット処理とモバイルネットワーク動作のテストを容易にしたが、商用通信システムに必要なハードウェア、周波数、セキュリティ、保守の要件を取り除いたわけではない。
- Welte の仕事の持続性は、今や創設者本人よりも、知識、保守権限、ハードウェアサポート、商業的責任がより広いコミュニティに広がり続けられるかにかかっている。
彼は常に、通信事業者が見ることのできないインターフェースを選び続けた
Harald Welte の経歴を理解する有益な方法は、プロジェクト名の連なりを超えて、彼が繰り返し選んだ問題の種類を吟味することである。それらのシステムは通常、重要で広く普及しており、部外者には検査が困難だった。
Linux ファイアウォールは、どのパケットがマシンに流入、通過、流出するかを決定するが、その内部の意思決定は依然として再構築中だった。商用ルーターはフリーソフトウェアを含むことができたが、供給元は対応するソースコードを提供しなかった。携帯電話はオペレーティングシステムを公開できたが、ベースバンドと無線スタックは閉ざされたままだった。ネットワーク事業者は、そのコンポーネントがシグナリング標準をどのように解釈するかを検査できないまま、セルラーシステムを購入できた。SIM は、加入者がネットワークに接続するかどうかを決定できたが、そのプロビジョニングプロセスはベンダーや専門機関によって管理され続けた。
Welte の対応は通常、実践的だった。彼は動作する実装を書くか執筆を支援し、動作を文書化し、コミュニティを組織し、ユーザーが公開リポジトリよりも運用責任を必要とする場合には、商用サポートの創設を支援した。
このパターンは、一見無関係に見えるプロジェクトを結びつける。Netfilter は Linux カーネルの一部である。gpl-violations.org はライセンス執行の取り組みだった。OpenMoko はよりオープンなモバイル端末の構築を試みた。OpenBSC と Osmocom はセルラーネットワークインフラの一部を開放した。sysmocom はエンジニアリングとサポートを中心に会社を設立した。pySim と osmo-remsim は、同じ議論を加入者識別へと向けた。
これらのプロジェクトは決して単一の組織ではなく、一人の人物の仕事でもなかった。Rusty Russell が Netfilter へと発展するパケットフィルタリング作業を開始した。Holger Freyther、Andreas Eversberg、その他多くの人々が Osmocom に多大な貢献をした。標準化団体、通信事業者、機器メーカーが、ソフトウェアが動作する広範なシステムを構築した。
Welte の重要性は別のところにある。いくつかの時点で、彼は不透明な運用境界を、エンジニアが公に検査、再現、議論できるものへと変換するのに貢献した。
Netfilter は、パケット処理をコマンドの集まりではなくフレームワークに変えた
Welte が 1999 年に Netfilter の開発に参加する以前から、Linux は既にファイアウォールをサポートしていた。ipfwadm や ipchains などのツールは有用なポリシーを表現でき、Linux システムは既にルーターやゲートウェイとして使用されていた。
アーキテクチャ上の問題は、カーネル内部でのパケット移動を、よりクリーンで拡張性のある方法でステートフル機能やユーザー空間制御と接続する方法だった。Netfilter は、パケット経路上の定義されたポイントにフックを導入した。コードは、パケットがマシンに到着する時、通過する時、または去る時に、パケットを検査または変更することができた。ユーザー空間ツールは、新たなポリシー要件ごとにカーネルデザインを別個に作り変えることなく、ルールをインストールすることができた。
この分離は、サブシステムの運用モデルを変えた。パケットトラバーサル、状態追跡、アドレス変換、ロギング、ポリシー表現は、関連はあるが別個の機能として考えることができるようになった。開発者は機能を追加する共通の場所を獲得し、管理者はポリシーを記述し観察するためのツールを獲得した。
Welte は Netfilter コアチームのメンバーとなり、一時期これを率いた。彼の仕事には、コード、ユーザー空間ライブラリ、ロギング、技術的な説明が含まれていた。貢献と単独の著作の区別は重要である。Netfilter が有用になったのは、グループがカーネルメカニズムと、オペレーターが理解し統合できるインターフェースを組み合わせたからである。
このサブシステムはまた、インフラストラクチャソフトウェアが元々の環境を超えて結果を生むことを示した。Linux のパケットフィルタリングとネットワークアドレス変換は、サーバー、ホームルーター、ゲートウェイ、モバイルデバイス、セキュリティ製品、組み込み機器に現れた。アップストリームコミュニティで行われた変更は、最終的に何百ものブランドで販売される機器に影響を与える可能性があった。
その規模は二つの責任を生み出した。第一に技術的な責任:コードは、観察可能性を保ちつつ、パフォーマンス、状態、互換性を維持する必要があった。第二に制度的な責任:コードの商用ユーザーは、再利用を可能にしたライセンスを遵守する必要があった。
状態管理は Linux をゲートウェイとして有用にし、安全な運用を困難にした
ステートレスファイアウォールはアドレス、ポート、プロトコルフィールドを検査できるが、多くのネットワーク判断は時間的関係に依存する。応答は先行するリクエストに属する。変換されたアドレスは、接続がアクティブな間、一貫してマッピングされる必要がある。一部のプロトコルは、単一のパケットからは理解できない関連フローを作り出す。
接続追跡は Netfilter に、フロー状態に従ってパケットを分類する手段を与えた。ネットワークアドレス変換は、その後、戻りトラフィックに必要な情報を保持しつつ、アドレスやポートを変更することができた。これらの機能は、通常の Linux システムが実用的なゲートウェイとして機能するのを助けた。
それらはまた、新たな障害モードも生み出した。接続テーブルはメモリを消費する。タイムアウトはアプリケーションの動作に影響する。プロトコルヘルパーは攻撃対象領域を拡大しうる。ルールの順序は、技術的には有効だがオペレーターの意図とは矛盾する結果を生み出しうる。ロギングは、インシデントを明確にすることも、システムをノイズで圧倒することもある。
ulogd に関する初期開発を含むロギングインフラへの Welte の取り組みは、その運用上の問題の一部に対処した。観察できないパケット判断はデバッグと監査が困難である。選択されたイベントをユーザー空間に移動させることで、オペレーターは情報を保存、分析、相関させることができ、カーネル自体をレポートプラットフォームに変える必要がなくなった。
接続追跡に関するライブラリは、他のプログラムに状態への構造化されたアクセスを提供した。これにより、すべての管理システムがコマンド出力をスクレイピングしたり、プライベートインターフェースに依存したりする必要性が減少した。
したがって、永続的な貢献は、単により高速で強力なファイアウォールではない。Netfilter は、パケット処理、状態、ポリシー、観察の間により明確な境界を確立した。これらの境界は、nftables への移行を含め、後のツールやメンテナがシステムを進化させることを可能にした。
Welte のアクティブな役割は何年も前に終了しており、Netfilter は彼を 2012 年 10 月からエメリタスとしてリストしている。その移行は、プロジェクトの成功の一部である。インフラストラクチャは、初期のリーダーよりも長持ちできるようになって初めて永続的になる。
GPL 執行はライセンス遵守を運用上の義務に変えた
組み込み Linux の普及は矛盾を露呈させた。ベンダーは共有されたソフトウェアの恩恵を受け、それをルーター、電話、家電製品に搭載して出荷しながら、そのコードに付随するライセンス義務を無視することがあった。
GNU General Public License は、頒布者に対応するソースを提供し、特定の通知と権利を保持することを要求した。実際には、ソースの提供が不完全だったり、ビルド情報が欠落していたり、公開されたコードが出荷されたバイナリと一致しなかったりすることを、ユーザーはしばしば見出した。
Welte は gpl-violations.org を設立し、ドイツにおける通知、交渉、訴訟を通じてコンプライアンスを追求した。この仕事の重要性は、すべての紛争が法廷に至ったことや、すべての執行決定に異論がなかったことではなかった。ライセンス遵守が実際上の結果を伴うようになったことである。
ネットワーク機器サプライヤーにとって、これは製造チェーンの深部にまで及んだ。ある製品は、チップベンダーのボードサポートパッケージ、受託製造業者のイメージ、ブランドオーナーのインターフェース、コミュニティネットワーキングコードを組み合わせているかもしれない。各組織は、他の当事者がソースと通知を保存していると想定できた。
執行はその想定にコストをかけた。企業は、出荷するソフトウェア、適用されるライセンス、自社のアーカイブがリリース製品と一致するかどうか、頒布者がアップストリームコードから継承した義務を果たせるかどうかを把握する必要があった。
それには、単に tarball をウェブサイトに置く以上のことが求められた。ソフトウェア部品表、ソースの対応性、再現可能なビルド、コンプライアンスの内部担当といったプロセスを奨励した。
この取り組みは、戦略、救済策、ガバナンスを巡る意見の相違も招いた。ライセンス執行はメンテナの時間を消費し、敵対的な関係を生み出し、比例性に関する難しい問題を提起しうる。Welte 一人がグローバルなオープンソースコンプライアンスを変革したと主張するのは不正確であろう。
より限定された結論の方が強力である。彼は、共有されたインフラコードを使用するサプライヤーが、コードのオープン性を維持する権利を差し控えるとき、実際の法的結果に直面しうることを示した。
この仕事は、その後の彼の通信プロジェクトに直接結びついている。実装を公開するだけでは、下流の企業がそれを別のクローズドアプライアンスに組み込むのを防げない。ライセンス執行は、商用製品から公開ソースへの還流経路を維持しようとした。
OpenMoko はオープンソフトウェアとクローズドハードウェアの境界を露呈させた
Welte は 2006 年にリードシステムアーキテクトとして OpenMoko に参加した。このプロジェクトは、Android が業界の支配的モデルを確立する前に、Linux ベースのスマートフォンを構築しようとした。
魅力は明らかだった。開発者は、主流の端末では許可されない方法で、オペレーティングシステムを検査し、ドライバを修正し、アプリケーションを置き換えることができた。限界も同様に明らかだった:モバイルデバイスは、可視的なソフトウェアだけではない。
ベースバンドプロセッサ、無線ファームウェア、チップのドキュメンテーション、認証、電源管理、製造はすべて、別個の制御ポイントであり続けた。端末は、ある層ではオープンでありながら、別の層ではクローズドでありえた。
OpenMoko は、ソフトウェアの自由がいかに急速にサプライチェーンの制約に直面するかを示した。コンポーネントの変更はドライバを無効にしうる。チップベンダーは部品を廃止しうる。電力挙動は文書化されていないハードウェアに依存するかもしれない。無線機能は認証やキャリアの要件の対象であり続ける。小規模なプロジェクトは、大量生産メーカーに比べてサプライヤーに対する影響力が弱い。
このプロジェクトは支配的な消費者プラットフォームにはならなかった。その意義は、それが露呈させた問題にある。アプリケーションプロセッサのソースコードは、ベースバンドに対する制御を提供しなかった。オペレーティングシステムへのアクセスは、モバイルネットワークに対する権限を提供しなかった。ドキュメンテーションは認証やハードウェア依存を取り除かなかった。
その経験は、Welte の注意を、端末を取り巻くプロトコルとネットワーク機能へと向け直すのに役立った。可視的な Linux 環境がオープンであっても、ネットワークがブラックボックスの集合体のままならば、独立した実験は無線境界で停止したままになる。
したがって、OpenMoko から OpenBSC への移行は、主題の変更というよりは、同じシステムのより深部への移動であった。
OpenBSC はシグナリング仕様を検査可能なネットワークに変えた
Welte は 2008 年に、GSM ネットワーク機能のオープンな実装として、当初は基地局コントローラを中心に据えた OpenBSC を開始した。
公開標準は関連するインターフェースを記述しているが、標準だけでは動作するネットワークは作れない。それらは自動的に完全な状態機械、運用データベース、管理ツール、相互運用可能なタイミング、有用な障害診断を提供するわけではない。また、オプションの動作や解釈の余地も残している。
基地局コントローラは、無線機器と上位ネットワーク機能の間に位置する。無線リソースを管理し、チャネルを調整し、スイッチングや加入者システムへ向けてシグナリングを伝達する。
その役割を実装することは、通常は統合ベンダースタックとして購入されるシステム内部に、テスト可能なポイントを作り出した。エンジニアは機器を接続し、メッセージをトレースし、サプライヤーにプロプライエタリな内部を明かさせることなく動作を変更できた。
OpenBSC はすぐさまキャリアグレードのモバイルインフラの代替品とはならなかった。大規模な商用システムは、冗長性、認証、ハードウェア統合、サポート組織、蓄積された現場動作を備えている。
オープン実装は異なるものを提供した:読んで、変更して、仮説をテストするために使用できるリファレンスである。エンジニアは状態遷移を検査し、タイマーを変更し、ログを追加し、論争となっているやり取りを制御された環境で再現することができた。
この能力が重要なのは、通信相互運用性の紛争が、単純に一方が標準に従い他方が違反しているというだけのことは稀だからである。二つのベンダーが、同じ仕様を引用しながら、オプションフィールド、エラー回復、タイマー動作を異なる解釈で実装しうる。
オープン実装が自動的に正しい解釈になるわけではない。それは証拠を生成するための手段となるのである。
Welte がプロジェクトを開始し、主要なアーキテクトだったが、OpenBSC はすぐに集団的な作業となった。Holger Freyther や他の貢献者が多大なコードと運用知識を追加した。より広範な Osmocom ファミリーへの後の発展は、個人的なイニシアチブから共有保守への移行にかかっていた。
Osmocom はネットワークの境界を明示的にした
Osmocom は現在、幅広いオープン通信プロジェクト群をカバーしている。それを単一のオープンモバイルネットワークスタックと表現するのは便利だが、不完全である。すべての事業者機能を置き換える単一のプログラムは存在しない。
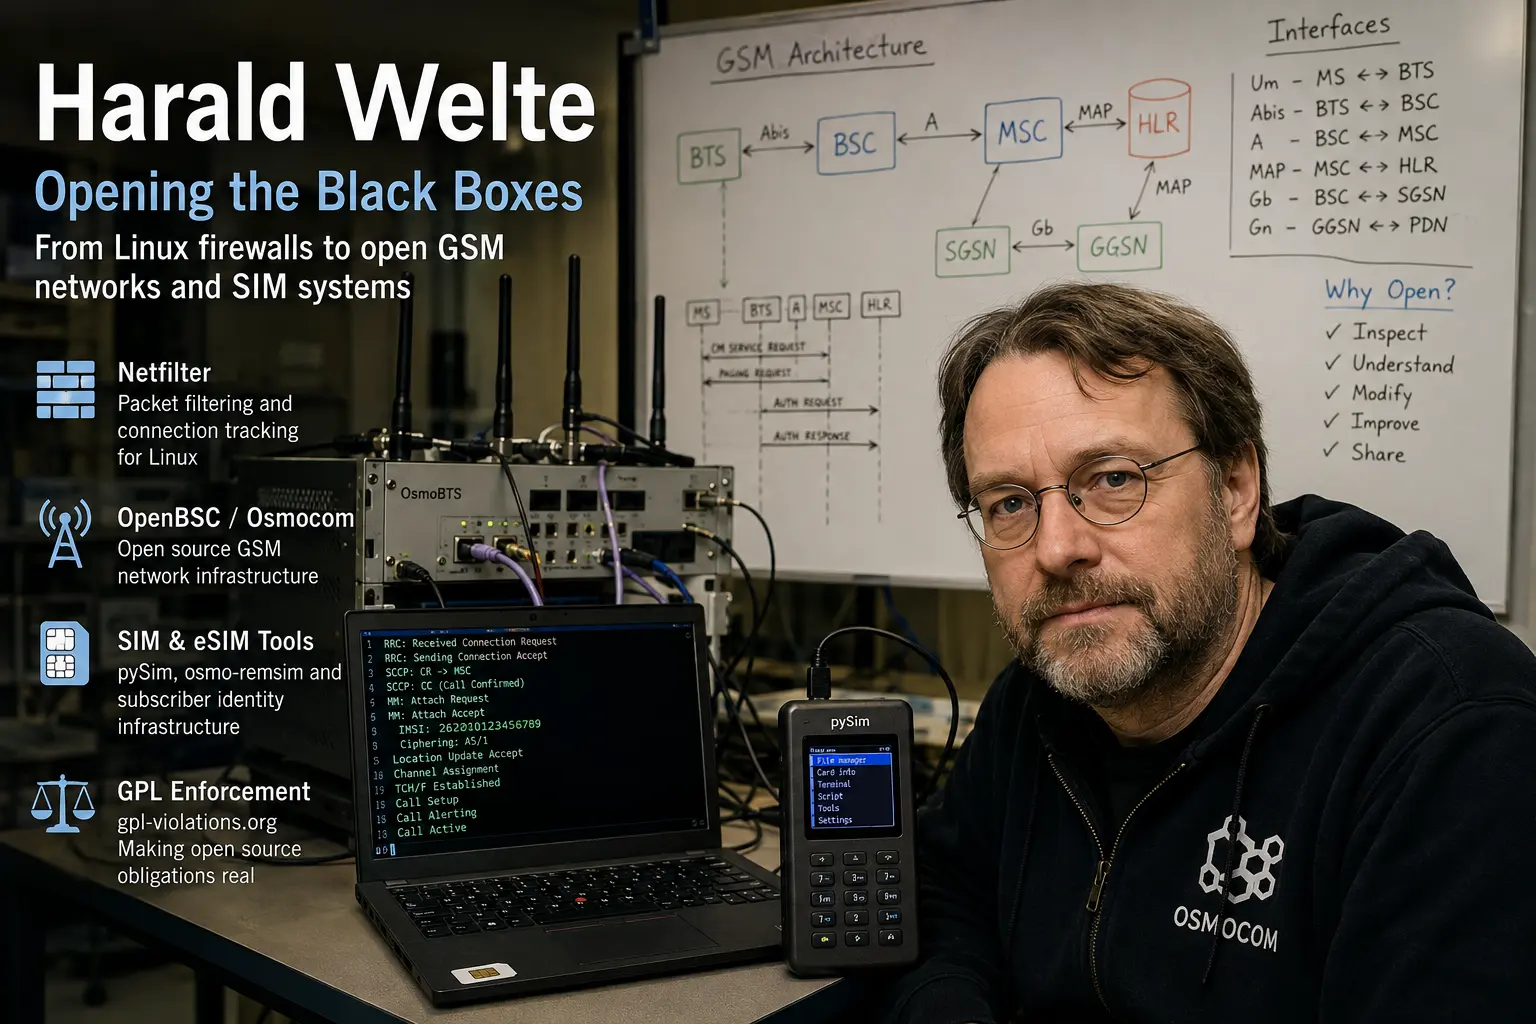
OsmoBSC は無線リソースと基地局接続を管理する。OsmoMSC はスイッチング、モビリティ、通話制御機能を提供する。OsmoHLR は加入者情報と認証関連データを格納する。OsmoSGSN と OsmoGGSN は GPRS に使用されるパケットコアの一部を実装する。OsmoPCU は無線層に近いパケット制御機能を処理する。OsmoBTS はサポートされる基地局ハードウェアを上位のネットワークソフトウェアに接続する。
このモジュール化は、初期の OpenBSC 設計からの大きな進展だった。オールインワンプログラムは実験には便利だが、事業者が最終的に管理しなければならない境界を隠してしまう。
プロセスを分離することでインターフェースが可視化される。一つの機能を交換、スケーリング、テスト、隔離することが可能になる。しかし同時に、より多くの運用作業も生み出す。設定は一貫性を保たなければならない。バージョンはインターフェースについて合意していなければならない。ログは相関させる必要がある。加入者データは保護されバックアップされなければならない。あるプロセスが健全に見えても、サービスパスの別の場所でトランザクションが失敗していることがありうる。
このアーキテクチャの価値は展開によって異なる。
研究室では、可視性とプロトコル動作を変更できる能力を優先するかもしれない。プライベートネットワークでは、限られた範囲の機能だけが必要かもしれない。相互運用性ラボでは、商用機器のリファレンスピアとして Osmocom を使用するかもしれない。専門化された事業者は、より大規模なベンダーがもはや優先しない古いプロトコルや無線プラットフォームのサポートを評価するかもしれない。
これらの使用例のいずれも、同じアーキテクチャが全国規模の公衆ネットワークに適していることを証明するものではない。
OsmoBTS は、物理インフラストラクチャへの残存する依存性を例証している。ソフトウェアは基地局機能を実装できるが、無線ハードウェアがタイミング、サポートされるインターフェース、帯域幅、RF 特性を決定する。異なるプラットフォームへの移植には、ファームウェア、クロック、トランスポート、規制上の制限に関する知識が必要である。
したがって、研究室での成功した展開が自動的に保守可能な商用システムになるわけではない。ソフトウェアが技術的価値を失う前に、ハードウェアの入手可能性が終了することがありうる。
モジュール性は事業者の責任を増大させることでベンダー依存を低減する
オープンモバイルスタックの実際の意味は、ネットワーク全体で一人の加入者の責任を追跡すると、より明確になる。
無線リソースは基地局の近くで割り当てられる。モビリティと通話制御はスイッチング層に置かれる。加入者データと認証情報はレジスタに存在する。パケットサービスは別の機能連鎖とトンネルを使用する。メディアは別個の経路を伝送されるかもしれない。
各移行は、動作を観察し議論できるインターフェースを生み出す。
この分離は技術的な明確さを生む。エンジニアは定義された境界でメッセージをキャプチャし、関連する仕様と比較し、どちら側が誤った状態に入ったかを判断できる。
それはまた、組織的な選択も生み出す。展開は、あるコンポーネントを保持し、別のものを交換し、商用製品のテストピアとしてオープン実装を使用することができる。ベンダー依存の低減は、すべてのネットワーク機能が同じオープンプロジェクトから来ることを要求しない。
コストは統合責任である。統合アプライアンスは内部境界を隠し、単一のサポート契約を提示しうる。オープンアーキテクチャはそれらの境界を可視化するが、誰かが互換性、セキュリティ、監視、アップグレード、コンポーネント間の障害回復を所有することを強いる。
その人物または組織は、ソースコードへのアクセス以上のものを必要とする。通信の専門知識、テスト機器、ドキュメンテーション、そしてどのリリースの組み合わせが安全かを決定するプロセスが必要である。
これが、「オープン GSM スタック」という表現に留保が必要な理由である。Osmocom は技術チェーンの大部分を実装しているが、商用ネットワークは依然として合法的な周波数、無線計画、伝送、加入者業務、セキュリティ、ビジネスシステム、サポート、そして多くの場合、他ネットワークとの相互接続を必要とする。
プロジェクトは重要な機能を開放している。それらを取り巻く組織を取り除くわけではない。
リファレンス実装は相互運用性紛争を変える
クローズドなサプライヤー関係では、事業者は二つのベンダーから二つの互換性のない説明を受け取り、パケットキャプチャと各社の診断以外にほとんど証拠を持たないかもしれない。
オープン実装はその交渉を変える。エンジニアはやり取りを再現し、関連する状態機械を検査し、一度に一つの仮定を変更することができる。メッセージが拒否された場所にログを追加し、異なるタイマーをテストし、論争中のシーケンスを送信する最小限のピアを構築することができる。
オープン実装が最終的な権威になるわけではない。それは意見の相違を分離する方法を提供する。
この役割は、商用システムを置き換えることよりも価値がありうる。プロプライエタリなサプライヤーが規模、認証、サポートの面で正しい選択肢であり続ける一方で、Osmocom は独立したテスト環境を提供する。
機器メーカーは、開発中の製品をそれに対してテストできる。研究者は制御されたネットワークを構築できる。事業者は、ベンダーが古いプラットフォームから撤退した後も、テストピアを維持できる。
リファレンス実装にも限界はある。それらはバグを含みうる。標準の解釈が特異でありうる。プロトコルやハードウェアファミリーの一部しかサポートしないかもしれない。研究室での成功は、負荷、障害、攻撃下での動作を証明しない。
したがって、信頼できる相互運用性プログラムは、オープン実装を標準分析、パケットキャプチャ、デバイス固有のテスト、そして可能であれば複数の独立したピアと組み合わせる。
制度的な効果は依然として重要である。事業者が失敗するシーケンスを示し、論争中の状態を特定し、代替動作を実証できる場合、サプライヤーの交渉態度は変わる。
sysmocom は公開コードの隣に商業的レイヤーを創り出した
Welte と Holger Freyther は 2011 年に sysmocom を設立した。同社は Osmocom と関連システムに関するエンジニアリング、統合、製品、トレーニング、サポートを提供する。
その存在は、インフラストラクチャソフトウェアにおける繰り返し現れるモデルを反映している。コアコードは公開されたままであり、顧客は特定の環境でそれを信頼できるものにするために必要な作業に対して支払う。
その作業には、展開設計、ハードウェア、プロトコル変更、テスト、移行、障害診断、長期保守が含まれうる。顧客が望むのはプライベートなコードブランチではないかもしれない。サービスが失敗したときに責任を取る、名前のある組織かもしれない。
商用サポートは、メーリングリストが保証できない説明責任の関係を提供する。
このモデルはまた、アップストリームの保守にも資金を提供しうる。顧客の問題を解決するエンジニアは、テストを追加し、インターフェースを文書化し、共有コンポーネントを改善することができる。顧客の需要が、再利用可能な部分がコミュニティに還元される作業の資金を支払う。
このサイクルは自動的ではない。顧客は機密性の高いまたは高度に特化した変更を要求することがある。製品の締め切りはコミュニティレビューと衝突しうる。より多くの有償メンテナ時間を持つ企業が、プロジェクトに対して不釣り合いな影響力を獲得するかもしれない。
したがって、ユーザーは、どのコンポーネントが公開されているか、どのパッチがアップストリームか、サポート契約が何をカバーするか、そして別のエンジニアリングプロバイダーがどれほど容易に責任を引き継げるかを知る必要がある。
公開情報は、sysmocom の所有権、収益、人員配置、顧客集中度の完全な姿を提供しない。カンファレンス活動や可視的なコミットから商業規模を推測するのは安全ではない。
支持しうる結論は、sysmocom が Welte や他の専門家に、断続的なボランティア労働に大きく依存しなければならない仕事を維持する方法を与えているということである。
オープンソースはエキスパートのボトルネックを解消しない
ネットワークは、一つのプロプライエタリなサプライヤーへの依存から逃れても、オープンな代替策を理解する少数の人々に依存しうる。
ソースアクセスは顧客の選択肢を改善する。それは別のエンジニアが実装を検査し、変更を委託し、元のサプライヤーが去った後もサポートを継続することを可能にする。しかし、これらの選択肢は、コードがビルドでき、データがエクスポートでき、ハードウェアが入手可能であり、システムが別のチームが運用するのに十分に文書化されている場合にのみ意味を持つ。
法的なフォークの権利は、ネットワークが文書化されていないキャリブレーション、プライベートな加入者データ、一人のメンテナの記憶に依存している場合には弱い保護である。
これは特に古いプロトコルにとって重要である。Osmocom の成熟した作業の多くは、GSM、GPRS、およびモバイル業界の投資の中心になくなくなった他のシステムに関する。
インフラストラクチャは、ベンダーの関心が他に移っても消え去らない。産業システム、輸送機器、研究施設、地域ネットワーク、専門化されたユーザーは、何年も古い技術に依存し続けることができる。
それは、通常の成長指標では捕捉されない保守市場を生み出す。ユーザーベースは、複数の大規模ベンダーを支えるには小さすぎる一方で、突然の代替は高価または非現実的であり続けるかもしれない。
オープンコードとドキュメンテーションは継続性の保険になりうる。それらは、元のサプライヤーがサポートを削減した後、事業者が動作を検査し、段階的に移行し、古いシステムと新しいシステムの間にインターフェースを構築することを可能にする。
それらは継続的な運用を自動的に賢明なものにするわけではない。古いモバイル標準にはセキュリティの弱点、低下するハードウェアの入手可能性、限られた効率がある。オープンな実装は、これらの制約を評価し管理する能力を向上させるが、それらを取り除くわけではない。
したがって、エコシステムの持続性は、再現可能なテスト環境、明確なマニュアル、ハードウェア知識、トレーニング、および継承に依存する。カンファレンスの録画や公開された問題履歴が重要なのは、別のエンジニアがその分野に入るためのコストを下げるからである。
オープンハードウェアの作業はソフトウェア制御が終わる場所を示した
Welte はまた、OpenPCD や librfid を含む RFID、スマートカード、オープンハードウェアのプロジェクトにも取り組んだ。これらのプロジェクトは Netfilter や Osmocom ほど公の注目を集めなかったが、プロトコルロジックと物理デバイスを組み合わせたインターフェースへの同じ関心を強化した。
RFID とスマートカードシステムは、ソフトウェアだけでは理解できない。タイミング、変調、アンテナ、アナログ動作、プロプライエタリなリーダーが、何が観察可能かに影響する。
オープンリーダーやプロトコルライブラリは、研究者にやり取りに対するより多くの制御を与える。それはまた、その制御がどこで止まるかを明らかにする。チップは依然として秘密鍵、文書化されていない動作、製造上の制約を含むかもしれない。
オープンハードウェアには、ソフトウェアとは異なる持続性の問題がある。リポジトリはコピーできるが、回路基板はコンポーネント、製造ファイル、組み立て、テストに依存する。廃止されたチップは、公開された設計を再現困難にしうる。
したがって、ドキュメンテーションにはソースファイルだけでなく、部品表、ハードウェアの改訂履歴、既知の代替品が必要である。
実践的な教訓はセルラーワークに引き継がれた。基地局と SIM は、タイミング、電気インターフェース、暗号境界、特殊なハードウェアと相互作用する。ソフトウェアのオープン性は必要だが、周囲のデバイスと信頼チェーンが、実際にどれだけの独立した運用が可能かを決定する。
SIM と eSIM ツールは、オープンネスを識別情報制御へと向けた
加入者識別情報は、モバイルネットワークにおいて最も重大な制御ポイントの一つである。SIM または eSIM プロファイルは、デバイスが認証しサービスを受けることができるかどうかを決定するために使用される識別子、アプリケーション、暗号材料を含む。
したがって、プロビジョニングとライフサイクル管理は、技術標準と組織的権限を組み合わせる。
Welte の後期の仕事は、ますますこの層に焦点を当てている。pySim は、ユーザーが必要な認可と鍵を持っている場合に、SIM ファミリーカードを検査、プログラミング、管理するためのツールを提供する。osmo-remsim は、物理 SIM リソースをリモートクライアントと SIM バンクを通じて利用可能にする特殊化されたアーキテクチャを実装する。
彼の講演とドキュメンテーションはまた、eUICC プロファイル形式、GlobalPlatform メカニズム、無線経由の管理、そして eSIM の簡略化された消費者向けの説明の背後に隠れたインフラストラクチャを検討してきた。
オープンツールの価値は観測可能性にある。エンジニアはファイル、識別子、コマンドのやり取りを検査できる。正当なプロビジョニングを自動化し、障害を再現し、実装動作を関連する仕様と比較できる。
権限の境界は厳格なままである。オープンソフトウェアは、事業者が供給していない暗号鍵を提供しない。任意のプロファイルインストールを許可しない。リモートプロビジョニングシステムは、証明書、セキュアチャネル、信頼された役割、契約上の権利に依存する。
osmo-remsim は、通常の消費者向け eSIM と混同すべきではない。これは、SIM アクセスが意図的に集中化される特殊な環境向けのリモート SIM アーキテクチャである。それは研究室、デバイスファーム、制御された展開をサポートしうるが、可用性、レイテンシ、アクセス制御に独自の依存関係を生み出す。
パターンは Netfilter や OpenBSC と同じである。実装は可視化されるが、鍵、ハードウェア、法的権限を保持する当事者が、どの行動が許可されるかを決定し続ける。
セキュリティ研究はラボを獲得するが、結果から自由になるわけではない
オープンセルラー実装は、研究者が制御されたネットワークを構築し、異常なシグナリングを生成し、プロトコル状態を観察することを可能にするため、セキュリティ研究を支援してきた。
研究者は、デバイスの動作を標準と比較し、コードに機器を追加し、不正な入力を導入し、障害を再現できる。これは、内部ロジックを隠すように設計された商用機器では困難である。
この能力は倫理的および法的義務を伴う。無線送信は実ネットワークに干渉しうる。加入者識別情報と鍵は機密性が高い。リモート SIM システムは、制御が失敗した場合に不正アクセスを生み出す可能性がある。
したがって、この仕事のプロフィールは、オープンツールを周波数規則、契約、同意を無視する許可として扱うことなく、技術的能力を記述すべきである。
プロトコルの弱点と実装の脆弱性を区別することも重要である。GSM には、準拠するシステムに影響を与える設計上の制限が含まれている。Osmocom の欠陥は、特定のリリースまたは設定にのみ影響しうる。商用端末は、ベンダー拡張のために異なる動作をするかもしれない。
優れた研究は層を特定し、一つの研究室の観察を普遍的な主張に変えることを避ける。
オープン性は、他の研究者が方法を検査し、セットアップを再現し、結論に異議を唱えることができるため、レビューを改善する。それは正しさを保証するものではなく、特に盲点が持続しうる小規模な専門家コミュニティではなおさらである。
研究価値は脆弱性発見を超えて広がる。オープンシステムは、エンジニアに通常のシグナリングを認識するよう訓練し、適合性作業をサポートし、インシデント再構成のための制御された環境を提供する。
ドキュメンテーションはインフラストラクチャの一部である
ソースコードが、通信システムを運用するために必要なすべての仮定を捉えていることは稀である。
リポジトリはタイマーが何に設定されているかを示しても、その理由を説明しないかもしれない。ベンダーの回避策を実装しても、その逸脱がどれほど一般的かを記録しないかもしれない。障害分岐を露出しても、その障害が回線上でどのように見えるかを示さないかもしれない。
そのような知識は、しばしばメーリングリスト、カンファレンストーク、マニュアル、メンテナの記憶の中に生き残る。
Welte は公開された技術説明に多大な投資をしてきた。Osmocom の会合、開発コール、録画されたプレゼンテーションは、アーキテクチャ、シグナリング、SIM システム、eSIM 形式、GlobalPlatform、パフォーマンストレーシングをカバーしてきた。
この資料は、後の貢献者にとっての障壁を下げる。それは、大学や大規模ベンダーが注意を他に移した後も、運用上重要なままでいる技術にとって特に価値がある。
ドキュメンテーションだけでは継承を解決しない。録画された講演はセキュリティパッチをレビューしたり、インシデントに対応したりすることはできない。しかし、それは暗黙知の一部を、別のエンジニアが使用できる形式に変換することができる。Osmocom の長期的な健全性は、知識が個人からマニュアル、テスト、リリースプロセス、保守可能なインターフェースへと移動し続けられるかにかかっている。
オープン実装は責任を再分配する
オープンテレコムコンポーネントを評価する組織は、決定をライセンスコスト対ベンダー価格に還元しうる。それは最も重要な変化を見逃している。
プロプライエタリなサプライヤーは通常、アーキテクチャ、統合、アップグレード、セキュリティ対応、エスカレーションを単一の契約関係にバンドルするが、それは顧客が実装を検査できない場合でさえそうである。
オープンプロジェクトはコードを公開し、複数のサポートアレンジメントを許可する。顧客は次に、誰が各運用責任を所有するかを決定しなければならない。
誰かが互換性のあるリリースを選択し、ハードウェアを認定し、冗長性を設計し、管理インターフェースを保護し、設定を維持しなければならない。すべてのコンポーネントをカバーする単一のリリーストレインが存在しないかもしれない。サポート会社はそれを作成できるが、結果として生じるシステムは部分的にその会社の選択を反映する。
セキュリティ対応は同じ課題を提示する。公開コードはレビューを許可するが、アドバイザリ、パッチ、アップグレードは依然として、それらに基づいて行動できるメンテナとユーザーを必要とする。
調達シグナルもまた異なる。従来のキャリア購買は、認証、長期サポート期間、サプライヤーの障害を吸収する財務能力を重視する。オープンインフラストラクチャは、より多くの技術的制御を提供しうるが、同じ制度的保証を提供しない。
適切なモデルは展開に依存する。研究室はコミュニティサポートを受け入れるかもしれない。収益にとって重要なプライベートネットワークは、商用保守、予備ハードウェア、テスト済みの回復、契約上の応答時間を必要とするかもしれない。公共事業者は、規制や相互接続に関する追加の保証を必要とするかもしれない。
コードを検査できることは、一つの会社がサポートを提供する場合でも交渉力を改善しうる。それは、診断に対するそのサプライヤーの排他的な制御を減らし、顧客に別の専門家への可能な経路を与える。その選択肢は、組織がそれを使用する準備ができている場合にのみ重要である。
オープンテレコムは無線、規制、または時代を取り除くことはできない
オープンモバイルインフラストラクチャに対する最も強力な主張は、誇張によって最も損なわれるものでもある。
Osmocom は、重要なネットワーク機能が垂直統合されたベンダースタックの外部で実装、研究、サポートされうることを示している。それは、ソフトウェア単独で完全な通信ネットワークを構成することを示しているわけではない。
無線システムは、認可された周波数、RF 設計、アンテナ、タイミング、電力、干渉管理、準拠機器を必要とする。オープンソースは、送信する許可を与えず、緊急サービス、安全、または傍受義務への準拠を保証しない。
セキュリティにも同様の境界がある。透明性はテストを可能にするが、互換性を維持しながら古い標準のすべての弱点を修復することはできない。
相互運用性は困難なままであり、標準にはオプションと曖昧さが含まれ、デバイスにはベンダー固有の動作が含まれ、タイミングはハードウェアに依存するからである。オープン実装は、その解釈が唯一の正しいものであると証明することなく、意見の相違を明らかにするかもしれない。保守の集中も別の制約である。Osmocom は多くの機能をカバーするが、専門知識は比較的小規模なコミュニティと少数の企業に集中したままである。
公開証拠もまた、展開規模の完全な監査済みの画像を提供しない。研究室、プライベートネットワーク、研究システム、特殊化された生産利用は文書化されているが、プロジェクト活動やカンファレンスの可視性を、グローバルな市場シェアに関する裏付けのない主張に変換すべきではない。これらの制限は、成果を減少させるのではなく定義する。オープンインフラストラクチャは、残存する依存関係を明らかにし、それらを一つの製品の内部に隠さないから価値がある。
彼の影響力は制度的であり、孤立的ではない
Welte の名前は十分に多くのプロジェクトに付随しており、プロフィールが容易に発明の主張の連続になりうる。それは、彼の貢献と仕事を永続的なものにしたコミュニティの両方を誤って表現することになるだろう。
Netfilter は、それ以前の Linux ファイアウォーリングと Rusty Russell および他の多くの人々の仕事から成長した。nftables は後の貢献者によって保守・開発されている。Osmocom には Holger Freyther、Andreas Eversberg、およびより広い国際コミュニティによる多大な仕事が含まれている。sysmocom は、その従業員と顧客を持つ会社であり、Welte の別名ではない。
彼の影響力を測るより正確な尺度は、制度構築のパターンである。
彼は繰り返し、ユーザーが検査できないインターフェースを特定し、独立した実験を可能にするのに十分なコードを書くか作成を支援し、動作を文書化し、その仕事が継続できる構造を確立するのに貢献した。
GPL 執行にとって、その構造は法的措置とコンプライアンス慣行だった。Osmocom にとっては、それはプロジェクトのファミリーと技術コミュニティだった。sysmocom にとっては、それは公開コードと並行する有償エンジニアリングだった。各構造は今や同じテストに直面している。プロジェクトは公開ライセンスを持ちながらも、実質的に一人の創設者に依存し続けることができる。オープン性のより強力な証拠は、複数のメンテナが変更をレビューし、ソフトウェアをリリースし、ハードウェアをサポートし、次のグループに教えることができるかどうかである。
Netfilter は、Welte のアクティブな関与が終わってからずっと後まで継続することにより、そのテストの一つのバージョンを既に通過している。Osmocom の将来の持続性は、同じ方法で責任が移動し続けられるかどうかによって判断されるだろう。Welte はすべての通信を開放したわけではない。彼のより擁護しうる貢献は、クローズドな運用インターフェースが検査可能なシステムに変えられうること、そして公開は始まりに過ぎないことを示したことである。
コードにはドキュメンテーション、法的保護、テスト機器、メンテナ、そして特殊化された仕事に支払う方法が必要である。これらの条件はベンダーの力を廃止しない。それらは事業者と研究者に、証拠なしにそれを受け入れることへの代替策を与える。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加