
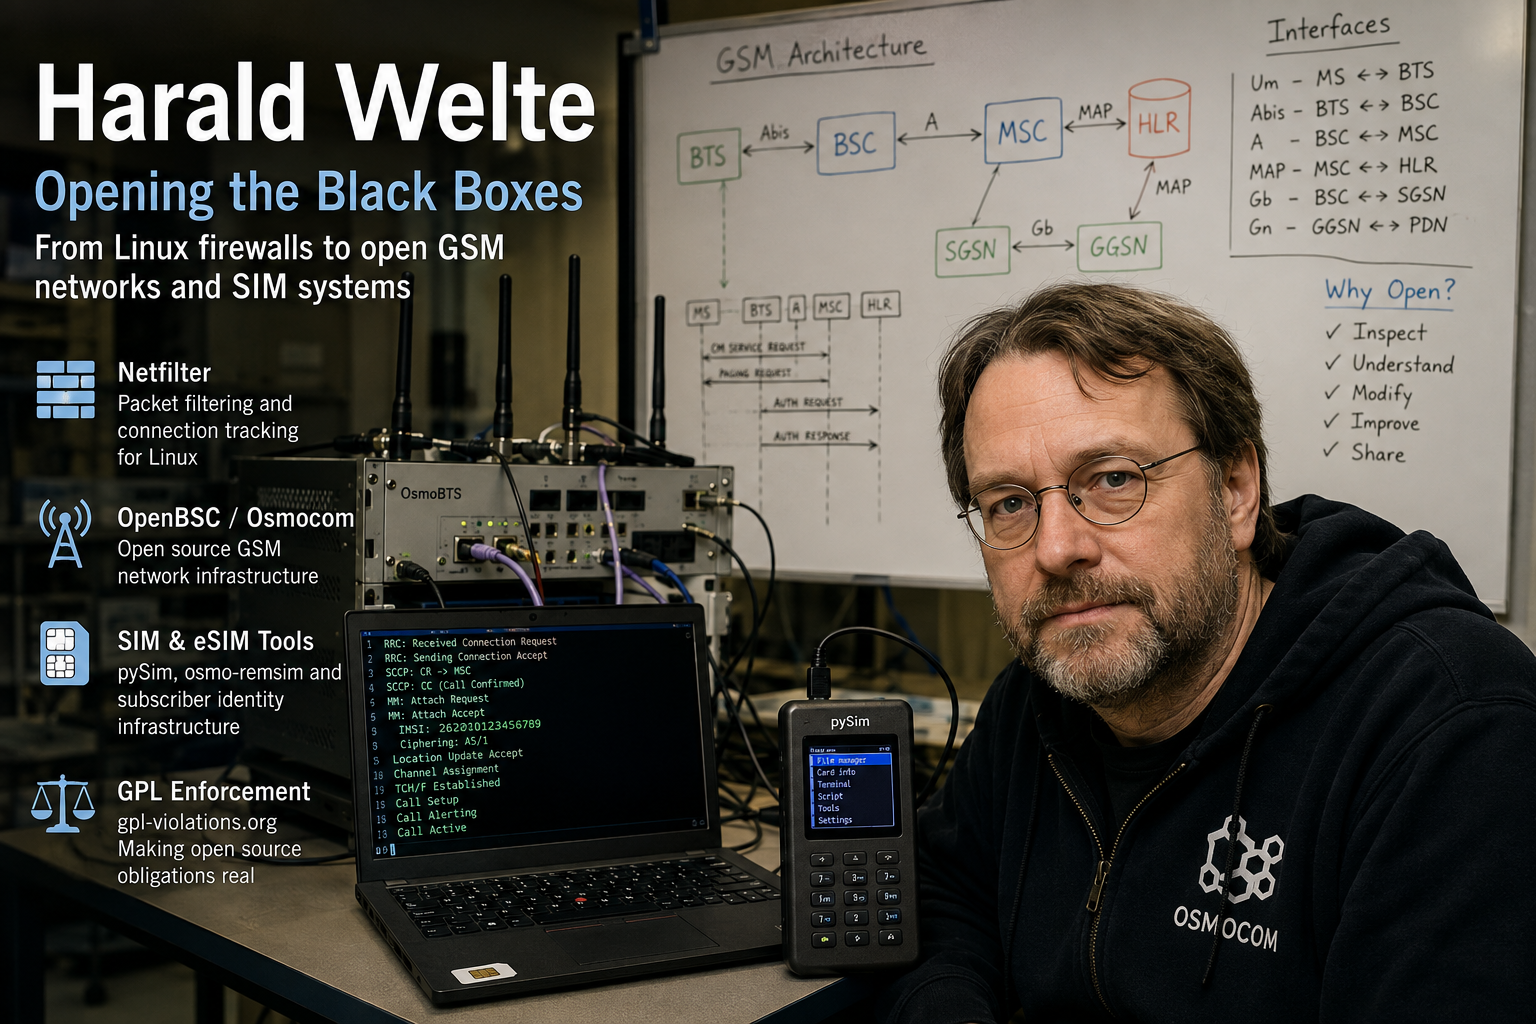
Resumo
- Harald Welte trabalhou repetidamente em fronteiras operacionais que os fornecedores esperavam que os usuários confiassem, mas raramente permitiam inspecionar, incluindo firewalls Linux, licenciamento embutido, funções de rede GSM e sistemas de identidade de assinante
- Sua influência veio da combinação de implementação, documentação, aplicação de licenças, construção de comunidade e engenharia paga, em vez de atuar como único autor de qualquer pilha de infraestrutura
- Netfilter, OpenBSC e Osmocom tornaram o manuseio de pacotes e o comportamento da rede móvel mais fáceis de testar, mas não eliminaram os requisitos de hardware, espectro, segurança e manutenção dos sistemas de telecomunicações em produção
- A durabilidade do trabalho de Welte agora depende menos do fundador e mais se o conhecimento, a autoridade de manutenção, o suporte de hardware e a responsabilidade comercial podem continuar a se espalhar pela comunidade mais ampla
Ele continuou escolhendo as interfaces que os operadores não podiam ver
Uma maneira útil de entender a carreira de Harald Welte é olhar além da sequência de nomes de projetos e examinar o tipo de problema que ele repetidamente escolheu. Os sistemas eram geralmente importantes, amplamente implantados e difíceis de inspecionar por pessoas de fora.
Um firewall Linux determinava quais pacotes entravam, cruzavam ou saíam de uma máquina, mas sua tomada de decisão interna ainda estava sendo reconstruída. Um roteador comercial podia conter software livre enquanto seu fornecedor retinha o código-fonte correspondente. Um telefone celular podia expor seu sistema operacional enquanto deixava a banda base e a pilha de rádio fechadas. Uma operadora de rede podia comprar um sistema celular sem poder inspecionar como seus componentes interpretavam os padrões de sinalização.
Um SIM podia determinar se um assinante entrava na rede enquanto seus processos de provisionamento permaneciam controlados por fornecedores e instituições especializadas.
A resposta de Welte era normalmente prática. Ele escreveu ou ajudou a escrever implementações funcionais, documentou comportamentos, reuniu comunidades e, quando os usuários precisavam de responsabilidade operacional em vez de um repositório público, ajudou a criar suporte comercial.
Esse padrão une projetos que de outra forma parecem não relacionados. O Netfilter faz parte do kernel Linux. O gpl-violations.org foi uma iniciativa de fiscalização de licenças. O OpenMoko tentou construir um aparelho móvel mais aberto. O OpenBSC e o Osmocom abriram partes da infraestrutura de rede celular. A sysmocom criou uma empresa em torno de engenharia e suporte. pySim e osmo-remsim levaram o mesmo argumento para a identidade do assinante.
Esses projetos nunca foram uma única organização, nem foram o trabalho de uma única pessoa. Rusty Russell iniciou o trabalho de filtragem de pacotes que se tornou o Netfilter. Holger Freyther, Andreas Eversberg e muitos outros fizeram contribuições importantes para o Osmocom. Órgãos de padronização, operadoras e fabricantes de equipamentos construíram os sistemas mais amplos nos quais o software roda.
A importância de Welte está em outro lugar. Em vários momentos, ele ajudou a converter uma fronteira operacional opaca em algo que os engenheiros podiam inspecionar, reproduzir e discutir publicamente.
O Netfilter transformou o manuseio de pacotes em uma estrutura, em vez de uma coleção de comandos
O Linux já suportava firewall antes de Welte se juntar ao desenvolvimento do Netfilter em 1999. Ferramentas como ipfwadm e ipchains podiam expressar políticas úteis, e os sistemas Linux já estavam sendo usados como roteadores e gateways.
O problema arquitetural era como conectar o movimento de pacotes dentro do kernel com funções stateful e controle no espaço do usuário de forma mais limpa e extensível. O Netfilter introduziu hooks em pontos definidos no caminho do pacote. O código podia inspecionar ou modificar pacotes conforme entravam na máquina, a atravessavam ou saíam dela. Ferramentas no espaço do usuário podiam instalar regras sem transformar cada nova exigência de política em um design separado do kernel.
Essa separação mudou o modelo operacional do subsistema. A travessia de pacotes, o rastreamento de estado, a tradução de endereços, o registro e a expressão de políticas podiam ser raciocinados como funções relacionadas, mas distintas. Os desenvolvedores ganharam um lugar comum para adicionar capacidades, enquanto os administradores ganharam ferramentas para descrever e observar políticas.
Welte se tornou membro da equipe central do Netfilter e a liderou por um período. Seu trabalho incluiu código, bibliotecas no espaço do usuário, registro e explicação técnica. A distinção entre contribuição e autoria única importa. O Netfilter se tornou útil porque um grupo combinou mecanismos do kernel com interfaces que os operadores podiam entender e integrar.
O subsistema também mostrou como o software de infraestrutura adquire consequências além de seu ambiente original. A filtragem de pacotes Linux e a tradução de endereços de rede apareceram em servidores, roteadores domésticos, gateways, dispositivos móveis, produtos de segurança e eletrodomésticos embarcados. Uma mudança feita em uma comunidade upstream podia eventualmente afetar equipamentos vendidos sob centenas de marcas.
Essa escala criou duas responsabilidades. A primeira era técnica: o código tinha que preservar desempenho, estado e compatibilidade, permanecendo observável. A segunda era institucional: os usuários comerciais do código tinham que cumprir a licença que tornava o reuso possível.
O estado tornou o Linux útil como gateway e mais difícil de operar com segurança
Um firewall sem estado pode inspecionar endereços, portas e campos de protocolo, mas muitas decisões de rede dependem de relacionamentos ao longo do tempo. Uma resposta pertence a uma solicitação anterior. Um endereço traduzido deve ser mapeado consistentemente enquanto a conexão permanece ativa. Alguns protocolos criam fluxos relacionados que não podem ser compreendidos a partir de um único pacote.
O rastreamento de conexão deu ao Netfilter uma maneira de classificar pacotes de acordo com o estado do fluxo. A tradução de endereços de rede podia então modificar endereços ou portas, preservando as informações necessárias para o tráfego de retorno. Essas capacidades ajudaram sistemas Linux comuns a funcionar como gateways práticos.
Elas também criaram novos modos de falha. As tabelas de conexão consomem memória. Os tempos limite afetam o comportamento das aplicações. Os helpers de protocolo podem ampliar a superfície de ataque. A ordenação de regras pode produzir resultados tecnicamente válidos que conflitam com o que o operador pretendia. O registro pode tanto esclarecer um incidente quanto sobrecarregar o sistema com ruído.
O trabalho de Welte na infraestrutura de registro, incluindo o desenvolvimento inicial em torno do ulogd, abordou parte desse problema operacional. Uma decisão de pacote que não pode ser observada é difícil de depurar e difícil de auditar. Mover eventos selecionados para o espaço do usuário permitiu que os operadores armazenassem, analisassem e correlacionassem informações sem transformar o próprio kernel em uma plataforma de relatórios.
Bibliotecas em torno do rastreamento de conexão deram a outros programas acesso estruturado ao estado. Isso reduziu a necessidade de cada sistema de gerenciamento raspar a saída de comandos ou depender de interfaces privadas.
A contribuição duradoura não foi, portanto, simplesmente um firewall mais rápido ou mais capaz. O Netfilter estabeleceu fronteiras mais claras entre processamento de pacotes, estado, política e observação. Essas fronteiras permitiram que ferramentas e mantenedores posteriores evoluíssem o sistema, incluindo a transição para o nftables.
O papel ativo de Welte terminou anos atrás, e o Netfilter o lista como emérito desde outubro de 2012. Essa transição faz parte do sucesso do projeto. A infraestrutura se torna durável quando pode sobreviver a um líder inicial.
A aplicação da GPL transformou a conformidade de licenças em um dever operacional
A disseminação do Linux embarcado expôs uma contradição. Os fornecedores se beneficiavam do software compartilhado, o embarcavam em roteadores, telefones e eletrodomésticos, e às vezes ignoravam as obrigações de licença vinculadas a esse código.
A Licença Pública Geral GNU exigia que os distribuidores fornecessem o código-fonte correspondente e preservassem certos avisos e direitos. Na prática, os usuários frequentemente descobriam que as ofertas de código-fonte estavam incompletas, faltavam informações de compilação ou o código publicado não correspondia ao binário embarcado.
Welte fundou o gpl-violations.org e buscou a conformidade por meio de notificações, negociação e litígio na Alemanha. A importância desse trabalho não foi que cada disputa chegasse ao tribunal ou que cada decisão de fiscalização fosse incontestada. Foi que a conformidade de licenças adquiriu consequências práticas.
Para fornecedores de equipamentos de rede, isso penetrou profundamente na cadeia de fabricação. Um produto podia combinar o pacote de suporte de placa de um fabricante de chip, a imagem de um fabricante contratado, a interface de um proprietário de marca e o código de rede comunitário. Cada organização podia supor que outra parte havia preservado o código-fonte e os avisos.
A fiscalização tornou essa suposição cara. As empresas precisavam saber qual software estavam embarcando, qual licença se aplicava, se seus arquivos correspondiam ao produto lançado e se os distribuidores podiam cumprir as obrigações herdadas do código upstream.
Isso exigiu mais do que colocar um tarball em um site. Incentivou processos semelhantes a uma lista de materiais de software, correspondência de código-fonte, builds reproduzíveis e propriedade interna da conformidade.
A iniciativa também atraiu discordância sobre estratégia, remediação e governança. A fiscalização de licenças pode consumir tempo dos mantenedores, criar relacionamentos adversariais e levantar questões difíceis sobre proporcionalidade. Seria impreciso afirmar que Welte sozinho transformou a conformidade global de código aberto.
A conclusão mais restrita é mais forte. Ele demonstrou que fornecedores que usam código de infraestrutura compartilhado podiam enfrentar consequências legais reais quando retinham os direitos que permitiam que o código permanecesse aberto.
Esse trabalho conectou-se diretamente a seus projetos posteriores de telecomunicações. Publicar uma implementação não é suficiente se as empresas downstream puderem absorvê-la em outro aparelho fechado. A fiscalização de licenças tentou preservar o caminho de volta do produto comercial para o código-fonte público.
O OpenMoko expôs a fronteira entre software aberto e hardware fechado
Welte ingressou no OpenMoko em 2006 como arquiteto-chefe de sistemas. O projeto tentou construir um smartphone baseado em Linux antes que o Android estabelecesse o modelo dominante para a indústria.
A atração era clara. Os desenvolvedores podiam inspecionar o sistema operacional, modificar drivers e substituir aplicativos de maneiras que os aparelhos convencionais não permitiam. A limitação era igualmente clara: um dispositivo móvel não é apenas seu software visível.
Processadores de banda base, firmware de rádio, documentação de chips, certificação, gerenciamento de energia e fabricação permaneceram todos como pontos de controle separados. Um aparelho podia ser aberto em uma camada e fechado em outra.
O OpenMoko demonstrou com que rapidez a liberdade de software encontra restrições na cadeia de suprimentos. Uma mudança de componente pode invalidar um driver. Um fabricante de chip pode descontinuar uma peça. O comportamento de energia pode depender de hardware não documentado. As funções de rádio permanecem sujeitas à certificação e aos requisitos das operadoras. Um projeto pequeno tem menos poder de barganha sobre os fornecedores do que um fabricante de alto volume.
O projeto não se tornou uma plataforma de consumo dominante. Sua importância reside nas perguntas que expôs. O código-fonte do processador de aplicativos não fornecia controle sobre a banda base. O acesso ao sistema operacional não fornecia autoridade sobre a rede móvel. A documentação não removia a certificação ou a dependência de hardware.
Essa experiência ajudou a redirecionar a atenção de Welte para os protocolos e funções de rede que cercam o aparelho. Se o ambiente Linux visível era aberto, mas a rede permanecia um conjunto de caixas-pretas, a experimentação independente ainda pararia na fronteira do rádio.
A mudança do OpenMoko para o OpenBSC não foi, portanto, uma mudança de assunto, mas sim um aprofundamento no mesmo sistema.
O OpenBSC transformou especificações de sinalização em uma rede inspecionável
Welte iniciou o OpenBSC em 2008 como uma implementação aberta de funções de rede GSM, inicialmente centrada no controlador de estação base.
Os padrões públicos descreviam as interfaces relevantes, mas os padrões sozinhos não criam uma rede funcional. Eles não fornecem automaticamente máquinas de estado completas, bancos de dados operacionais, ferramentas de gerenciamento, temporização interoperável ou diagnósticos de falha úteis. Eles também deixam comportamentos opcionais e espaço para interpretação.
O controlador de estação base fica entre o equipamento de rádio e as funções de rede superiores. Ele gerencia recursos de rádio, coordena canais e transporta sinalização para os sistemas de comutação e assinantes.
Implementar essa função criou um ponto testável dentro de um sistema normalmente adquirido como uma pilha integrada de fornecedor. Os engenheiros podiam conectar equipamentos, rastrear mensagens e mudar comportamentos sem pedir a um fornecedor que revelasse detalhes internos proprietários.
O OpenBSC não se tornou imediatamente um substituto para a infraestrutura móvel de nível de operadora. Grandes sistemas comerciais traziam redundância, certificação, integração de hardware, organizações de suporte e comportamento de campo acumulado.
A implementação aberta forneceu algo diferente: uma referência que podia ser lida, alterada e usada para testar suposições. Um engenheiro podia inspecionar uma transição de estado, mudar um temporizador, adicionar registro ou reproduzir uma troca disputada em um ambiente controlado.
Essa capacidade é importante porque as disputas de interoperabilidade em telecomunicações raramente são tão simples quanto um lado seguir o padrão e o outro violá-lo. Dois fornecedores podem citar a mesma especificação enquanto interpretam campos opcionais, recuperação de erros ou comportamento de temporizadores de forma diferente.
Uma implementação aberta não se torna automaticamente a interpretação correta. Ela se torna um instrumento para produzir evidências.
Welte iniciou o projeto e foi um arquiteto importante, mas o OpenBSC rapidamente se tornou um trabalho coletivo. Holger Freyther e outros colaboradores adicionaram código substancial e conhecimento operacional. Seu desenvolvimento posterior na família mais ampla do Osmocom dependeu dessa transferência da iniciativa pessoal para a manutenção compartilhada.
O Osmocom tornou as fronteiras da rede explícitas
O Osmocom agora cobre uma ampla família de projetos de comunicações abertas. Descrevê-lo como uma única pilha de rede móvel aberta é conveniente, mas incompleto. Não existe um único programa que substitua todas as funções de uma operadora.
O OsmoBSC gerencia recursos de rádio e conexões de estações base. O OsmoMSC fornece funções de comutação, mobilidade e controle de chamadas. O OsmoHLR armazena informações de assinantes e dados relacionados à autenticação. O OsmoSGSN e o OsmoGGSN implementam partes do núcleo de pacotes usado para GPRS. O OsmoPCU lida com funções de controle de pacotes próximas à camada de rádio. O OsmoBTS conecta o hardware de estação base suportado ao software de rede acima dele.
Essa modularização foi um grande passo além do design anterior do OpenBSC. Um programa tudo-em-um é conveniente para experimentação, mas oculta fronteiras que um operador eventualmente precisa gerenciar.
Processos separados tornam as interfaces visíveis. Eles permitem que uma função seja substituída, escalada, testada ou isolada. Eles também criam mais trabalho operacional. A configuração deve permanecer consistente. As versões devem concordar sobre as interfaces. Os logs devem ser correlacionados. Os dados dos assinantes devem ser protegidos e copiados. Um processo pode parecer saudável enquanto uma transação falha em outro lugar no caminho do serviço.
O valor dessa arquitetura varia conforme a implantação.
Um laboratório pode priorizar a visibilidade e a capacidade de mudar o comportamento do protocolo. Uma rede privada pode precisar apenas de uma gama limitada de funções. Um laboratório de interoperabilidade pode usar o Osmocom como um par de referência para equipamentos comerciais. Uma operadora especializada pode valorizar o suporte a um protocolo ou plataforma de rádio mais antigos que um fornecedor maior não prioriza mais.
Nenhum desses usos prova que a mesma arquitetura é adequada para uma rede pública nacional.
O OsmoBTS ilustra a dependência remanescente da infraestrutura física. O software pode implementar funções de estação base, mas o hardware de rádio determina a temporização, as interfaces suportadas, a largura de banda e as características de RF. Ports para diferentes plataformas exigem conhecimento de firmware, relógios, transporte e limites regulatórios.
Uma implantação bem-sucedida em laboratório, portanto, não se torna automaticamente um sistema comercial mantível. A disponibilidade de hardware pode terminar antes que o software perca seu valor técnico.
A modularidade reduz a dependência de fornecedores ao aumentar a responsabilidade do operador
O significado prático de uma pilha móvel aberta fica mais claro quando a responsabilidade por um assinante é seguida através da rede.
Os recursos de rádio são atribuídos perto da estação base. A mobilidade e o controle de chamadas ficam na camada de comutação. Os dados do assinante e as informações de autenticação residem em um registro. Os serviços de pacotes usam outra cadeia de funções e túneis. A mídia pode viajar por um caminho separado.
Cada transição cria uma interface onde o comportamento pode ser observado e contestado.
Essa separação produz clareza técnica. Um engenheiro pode capturar mensagens em uma fronteira definida, compará-las com a especificação relevante e determinar qual lado entrou no estado errado.
Ela também cria escolha organizacional. Uma implantação pode manter um componente, substituir outro ou usar uma implementação aberta como par de teste para um produto comercial. A dependência reduzida de fornecedores não exige que todas as funções de rede venham do mesmo projeto aberto.
O custo é a responsabilidade de integração. Um aparelho integrado pode ocultar fronteiras internas e apresentar um único contrato de suporte. Uma arquitetura aberta torna essas fronteiras visíveis, mas força alguém a assumir a compatibilidade, segurança, monitoramento, atualizações e recuperação de falhas entre componentes.
Essa pessoa ou organização precisa de mais do que acesso ao código-fonte. Precisa de expertise em telecomunicações, equipamentos de teste, documentação e um processo para decidir quais combinações de versões são seguras.
É por isso que “pilha GSM aberta” precisa de qualificação. O Osmocom implementa uma grande parte da cadeia técnica, mas uma rede de produção ainda requer espectro legal, planejamento de rádio, transmissão, operações de assinantes, segurança, sistemas de negócios, suporte e, frequentemente, interconexão com outras redes.
O projeto abre funções importantes. Ele não remove a organização em torno delas.
Implementações de referência mudam as disputas de interoperabilidade
Em um relacionamento fechado com fornecedor, uma operadora pode receber duas explicações incompatíveis de dois fornecedores e ter poucas evidências além de capturas de pacotes e do diagnóstico de cada empresa.
Uma implementação aberta muda essa negociação. Os engenheiros podem reproduzir uma troca, inspecionar a máquina de estado relevante e alterar uma suposição por vez. Eles podem adicionar registro onde uma mensagem é rejeitada, testar um temporizador diferente ou construir um par mínimo que envie a sequência disputada.
A implementação aberta não se torna uma autoridade final. Ela fornece uma maneira de isolar a discordância.
Esse papel pode ser mais valioso do que substituir o sistema comercial. Um fornecedor proprietário pode continuar sendo a escolha certa para escala, certificação ou suporte, enquanto o Osmocom fornece um ambiente de teste independente.
Os fabricantes de equipamentos podem testar produtos em desenvolvimento contra ele. Os pesquisadores podem construir redes controladas. As operadoras podem preservar um par de teste depois que um fornecedor retira uma plataforma mais antiga.
As implementações de referência ainda têm limitações. Elas podem conter bugs. Sua interpretação de um padrão pode ser idiossincrática. Elas podem suportar apenas parte de um protocolo ou família de hardware. O comportamento bem-sucedido em laboratório não prova o comportamento sob carga, falha ou ataque.
Um programa de interoperabilidade confiável, portanto, combina a implementação aberta com análise de padrões, capturas de pacotes, testes específicos de dispositivos e, quando possível, vários pares independentes.
O efeito institucional permanece importante. Um fornecedor negocia de forma diferente quando a operadora pode mostrar a sequência falha, identificar o estado disputado e demonstrar um comportamento alternativo.
A sysmocom criou uma camada comercial ao lado do código público
Welte e Holger Freyther fundaram a sysmocom em 2011. A empresa fornece engenharia, integração, produtos, treinamento e suporte em torno do Osmocom e sistemas relacionados.
Sua existência reflete um modelo recorrente em software de infraestrutura. O código central pode permanecer publicamente disponível enquanto os clientes pagam pelo trabalho necessário para torná-lo confiável em um ambiente específico.
Esse trabalho pode incluir design de implantação, hardware, mudanças de protocolo, testes, migração, diagnóstico de incidentes e manutenção de longo prazo. Um cliente pode não querer um branch de código privado. Pode querer uma organização nomeada para assumir a responsabilidade quando um serviço falha.
O suporte comercial fornece um relacionamento de responsabilização que uma lista de discussão não pode garantir.
O modelo também pode financiar a manutenção upstream. Engenheiros resolvendo o problema de um cliente podem adicionar testes, documentar uma interface ou melhorar um componente compartilhado. A demanda do cliente paga por trabalhos cujas partes reutilizáveis retornam à comunidade.
O ciclo não é automático. Um cliente pode exigir mudanças confidenciais ou altamente específicas. Os prazos do produto podem conflitar com a revisão da comunidade. Uma empresa com mais tempo pago de mantenedor pode ganhar influência desproporcional sobre o projeto.
Os usuários, portanto, precisam saber quais componentes são públicos, quais patches estão upstream, o que o contrato de suporte cobre e com que facilidade outro provedor de engenharia poderia assumir a responsabilidade.
As informações públicas não fornecem uma visão completa da propriedade, receita, equipe ou concentração de clientes da sysmocom. Seria inseguro inferir a escala comercial a partir da atividade em conferências ou dos commits visíveis.
A conclusão sustentada é que a sysmocom oferece a Welte e a outros especialistas uma maneira de sustentar o trabalho que, de outra forma, dependeria mais fortemente de mão de obra voluntária intermitente.
O código aberto não elimina o gargalo de especialistas
Uma rede pode escapar da dependência de um fornecedor proprietário e ainda depender de um pequeno número de pessoas que entendem a alternativa aberta.
O acesso ao código-fonte melhora as opções do cliente. Permite que outro engenheiro inspecione a implementação, encomende uma mudança ou continue o suporte depois que o fornecedor original sai. No entanto, essas opções só são significativas quando o código pode ser compilado, os dados podem ser exportados, o hardware permanece disponível e o sistema está documentado bem o suficiente para outra equipe operar.
Um direito legal de bifurcar é uma proteção fraca quando a rede depende de calibração não documentada, dados privados de assinantes ou da memória de um mantenedor.
Isso é particularmente importante para protocolos mais antigos. Grande parte do trabalho maduro do Osmocom diz respeito a GSM, GPRS e outros sistemas que não estão mais no centro do investimento da indústria móvel.
A infraestrutura não desaparece quando a atenção do fornecedor se move para outro lugar. Sistemas industriais, equipamentos de transporte, instalações de pesquisa, redes regionais e usuários especializados podem permanecer dependentes de tecnologias mais antigas por anos.
Isso cria um mercado de manutenção que as métricas comuns de crescimento não capturam. A base de usuários pode ser pequena demais para sustentar vários grandes fornecedores, enquanto a substituição abrupta permanece cara ou impraticável.
Código e documentação abertos podem se tornar um seguro de continuidade. Eles permitem que as operadoras inspecionem o comportamento após o fornecedor original reduzir o suporte, migrem em etapas ou construam interfaces entre sistemas antigos e novos.
Eles não tornam a operação continuada automaticamente sensata. Padrões móveis mais antigos têm fraquezas de segurança, disponibilidade de hardware em declínio e eficiência limitada. Implementações abertas melhoram a capacidade de avaliar e gerenciar essas restrições; elas não as removem.
A durabilidade do ecossistema, portanto, depende de ambientes de teste reproduzíveis, manuais claros, conhecimento de hardware, treinamento e sucessão. Gravações de conferências e históricos públicos de problemas são importantes porque reduzem o custo para outro engenheiro entrar no campo.
O trabalho com hardware aberto mostrou onde termina o controle do software
Welte também trabalhou em projetos de RFID, cartões inteligentes e hardware aberto, incluindo OpenPCD e librfid. Esses projetos receberam menos atenção pública do que o Netfilter ou o Osmocom, mas reforçaram a mesma preocupação com interfaces que combinam lógica de protocolo e dispositivos físicos.
Sistemas de RFID e cartões inteligentes não podem ser compreendidos apenas a partir do software. Temporização, modulação, antenas, comportamento analógico e leitores proprietários afetam o que pode ser observado.
Um leitor ou biblioteca de protocolo aberta dá aos pesquisadores mais controle sobre a troca. Isso também revela onde esse controle para. Um chip ainda pode conter chaves secretas, comportamento não documentado ou restrições de fabricação.
O hardware aberto tem um problema de sustentabilidade diferente do software. Um repositório pode ser copiado, mas uma placa de circuito depende de componentes, arquivos de fabricação, montagem e testes. Um chip descontinuado pode tornar um design publicado difícil de reproduzir.
A documentação, portanto, precisa de listas de materiais, revisões de hardware e substitutos conhecidos, não apenas arquivos fonte.
A lição prática foi transportada para o trabalho celular. Estações base e SIMs interagem com temporização, interfaces elétricas, fronteiras criptográficas e hardware especializado. A abertura do software é necessária, mas o dispositivo e a cadeia de confiança ao redor determinam quanta operação independente é realmente possível.
As ferramentas para SIM e eSIM levaram a abertura para o controle de identidade
A identidade do assinante é um dos pontos de controle mais consequentes em uma rede móvel. Um perfil SIM ou eSIM contém identificadores, aplicativos e material criptográfico usado para determinar se um dispositivo pode se autenticar e receber serviço.
O provisionamento e o gerenciamento do ciclo de vida, portanto, combinam padrões técnicos com autoridade organizacional.
O trabalho posterior de Welte tem se concentrado cada vez mais nessa camada. O pySim fornece ferramentas para inspecionar, programar e gerenciar cartões da família SIM quando o usuário possui a autorização e as chaves necessárias. O osmo-remsim implementa uma arquitetura especializada que torna os recursos físicos do SIM disponíveis por meio de clientes remotos e bancos de SIM.
Suas palestras e documentação também examinaram formatos de perfil eUICC, mecanismos do GlobalPlatform, administração over-the-air e a infraestrutura oculta por trás de descrições simplificadas de eSIM para consumidores.
O valor das ferramentas abertas é a observabilidade. Os engenheiros podem inspecionar arquivos, identificadores e trocas de comandos. Eles podem automatizar o provisionamento legítimo, reproduzir falhas e comparar o comportamento da implementação com as especificações relevantes.
A fronteira de autoridade permanece estrita. O software aberto não fornece chaves criptográficas que uma operadora não tenha fornecido. Ele não permite a instalação arbitrária de perfis. Os sistemas de provisionamento remoto dependem de certificados, canais seguros, funções confiáveis e direitos contratuais.
O osmo-remsim não deve ser confundido com o eSIM comum de consumidor. É uma arquitetura de SIM remoto para ambientes especializados onde o acesso ao SIM é deliberadamente centralizado. Isso pode dar suporte a laboratórios, fazendas de dispositivos e implantações controladas, mas cria suas próprias dependências de disponibilidade, latência e controle de acesso.
O padrão é o mesmo do Netfilter e do OpenBSC. A implementação se torna visível, enquanto a parte que detém as chaves, o hardware e a autoridade legal ainda determina quais ações são permitidas.
A pesquisa de segurança ganha um laboratório, não a liberdade de consequências
Implementações celulares abertas têm apoiado a pesquisa de segurança porque permitem que os investigadores construam redes controladas, gerem sinalização incomum e observem o estado do protocolo.
Os pesquisadores podem comparar o comportamento do dispositivo com o padrão, instrumentar o código, introduzir entradas malformadas e reproduzir falhas. Isso é difícil com equipamentos de produção projetados para ocultar sua lógica interna.
A capacidade traz obrigações éticas e legais. As transmissões de rádio podem interferir nas redes ao vivo. As identidades e chaves dos assinantes são sensíveis. Os sistemas de SIM remoto podem criar acesso não autorizado se os controles falharem.
Um perfil deste trabalho deve, portanto, descrever a capacidade técnica sem tratar as ferramentas abertas como permissão para ignorar regras de espectro, contratos ou consentimento.
Também é importante distinguir as fraquezas do protocolo das vulnerabilidades de implementação. O GSM contém limitações de design que afetam sistemas conformes. Um defeito no Osmocom pode afetar apenas uma versão ou configuração específica. Um aparelho comercial pode se comportar de forma diferente devido a uma extensão do fornecedor.
Uma boa pesquisa identifica a camada e evita transformar uma observação de laboratório em uma afirmação universal.
A abertura melhora a revisão porque outros pesquisadores podem inspecionar o método, reproduzir a configuração e contestar a conclusão. Ela não garante correção, particularmente em uma pequena comunidade especializada onde pontos cegos podem persistir.
O valor da pesquisa vai além da descoberta de vulnerabilidades. Os sistemas abertos treinam engenheiros para reconhecer a sinalização normal, apoiar o trabalho de conformidade e fornecer um ambiente controlado para reconstrução de incidentes.
A documentação é parte da infraestrutura
O código-fonte raramente captura todas as suposições necessárias para operar um sistema de telecomunicações.
Um repositório pode mostrar o valor de um temporizador sem explicar por quê. Pode implementar uma solução de contorno de fornecedor sem registrar quão comum é o desvio. Pode expor um ramo de falha sem mostrar como a falha se parece no fio.
Esse conhecimento muitas vezes sobrevive em listas de discussão, palestras de conferências, manuais e na memória dos mantenedores.
Welte investiu pesadamente em explicação técnica pública. Reuniões do Osmocom, chamadas de desenvolvimento e apresentações gravadas cobriram arquitetura, sinalização, sistemas SIM, formatos eSIM, GlobalPlatform e rastreamento de desempenho.
Esse material reduz a barreira para colaboradores posteriores. É particularmente valioso para tecnologias que permanecem operacionalmente importantes depois que universidades e grandes fornecedores mudaram a atenção para outro lugar.
A documentação não resolve a sucessão por si só. Uma palestra gravada não pode revisar um patch de segurança ou responder a um incidente. No entanto, ela pode converter parte do conhecimento tácito em uma forma que outro engenheiro pode usar. A saúde de longo prazo do Osmocom dependerá se o conhecimento continua a se mover dos indivíduos para manuais, testes, processos de lançamento e interfaces mantíveis.
Implementações abertas redistribuem responsabilidades
Uma organização que avalia um componente de telecomunicações aberto pode reduzir a decisão ao custo da licença versus o preço do fornecedor. Isso ignora a mudança mais importante.
Um fornecedor proprietário normalmente agrupa arquitetura, integração, atualizações, resposta de segurança e escalonamento em um único relacionamento contratual, mesmo quando o cliente não pode inspecionar a implementação.
Um projeto aberto expõe o código e permite vários arranjos de suporte. O cliente deve então decidir quem detém cada responsabilidade operacional.
Alguém deve selecionar lançamentos compatíveis, qualificar hardware, projetar redundância, proteger interfaces de gerenciamento e manter a configuração. Pode não haver um único trem de lançamento cobrindo todos os componentes. Uma empresa de suporte pode criar um, mas o sistema resultante reflete em parte as escolhas dessa empresa.
A resposta de segurança apresenta o mesmo desafio. O código público permite revisão, mas avisos, patches e atualizações ainda exigem mantenedores e usuários capazes de agir sobre eles.
Os sinais de aquisição também diferem. As compras tradicionais de operadoras valorizam certificação, longos períodos de suporte e a capacidade financeira do fornecedor para absorver falhas. A infraestrutura aberta pode fornecer mais controle técnico sem oferecer as mesmas garantias institucionais.
O modelo apropriado depende da implantação. Um laboratório pode aceitar suporte da comunidade. Uma rede privada crítica para a receita pode exigir manutenção comercial, hardware sobressalente, recuperação testada e tempos de resposta contratuais. Uma operadora pública pode precisar de garantia adicional em relação à regulamentação e interconexão.
A capacidade de inspecionar o código pode melhorar o poder de barganha mesmo quando uma empresa fornece suporte. Isso reduz o controle exclusivo desse fornecedor sobre o diagnóstico e oferece ao cliente uma rota possível para outro especialista. Essa opção só importa quando a organização está preparada para usá-la.
Telecomunicações abertas não podem remover o rádio, a regulamentação ou o envelhecimento
O argumento mais forte para a infraestrutura móvel aberta é também o mais danificado pelo exagero.
O Osmocom demonstra que funções de rede importantes podem ser implementadas, estudadas e suportadas fora de uma pilha de fornecedor verticalmente integrada. Ele não mostra que o software sozinho constitui uma rede de telecomunicações completa.
Os sistemas de rádio requerem espectro autorizado, design de RF, antenas, temporização, energia, gerenciamento de interferência e equipamentos conformes. O código aberto não concede permissão para transmitir nem garante conformidade com obrigações de serviço de emergência, segurança ou interceptação.
A segurança tem fronteiras semelhantes. A transparência torna os testes possíveis, mas não pode reparar todas as fraquezas de um padrão mais antigo enquanto preserva a compatibilidade.
A interoperabilidade permanece difícil porque os padrões contêm opções e ambiguidades, os dispositivos contêm comportamento específico do fornecedor e a temporização depende do hardware. Uma implementação aberta pode revelar uma discordância sem provar que sua interpretação é a única correta. A concentração da manutenção é outra restrição. O Osmocom cobre muitas funções, mas o conhecimento especializado permanece concentrado em uma comunidade relativamente pequena e em um pequeno número de empresas.
As evidências públicas também não fornecem um quadro completo e auditado da escala de implantação. Laboratórios, redes privadas, sistemas de pesquisa e usos de produção especializados estão documentados, mas a atividade do projeto e a visibilidade em conferências não devem ser convertidas em alegações não sustentadas sobre participação de mercado global. Essas limitações definem a conquista em vez de diminuí-la. A infraestrutura aberta é valiosa porque revela as dependências restantes em vez de escondê-las dentro de um produto.
Sua influência é institucional, não solitária
O nome de Welte está ligado a projetos suficientes para que um perfil possa facilmente se tornar uma sequência de reivindicações de invenção. Isso deturparia tanto sua contribuição quanto as comunidades que tornaram o trabalho durável.
O Netfilter cresceu a partir do firewall do Linux anterior e do trabalho de Rusty Russell e muitos outros. O nftables é mantido e desenvolvido por contribuidores posteriores. O Osmocom inclui trabalhos importantes de Holger Freyther, Andreas Eversberg e uma comunidade internacional mais ampla. A sysmocom é uma empresa com sua própria equipe e clientes, não outro nome para Welte.
A medida mais precisa de sua influência é o padrão de construção institucional.
Ele repetidamente identificou uma interface que os usuários não podiam inspecionar, escreveu ou ajudou a criar código suficiente para tornar a experimentação independente possível, documentou o comportamento e ajudou a estabelecer uma estrutura pela qual o trabalho poderia continuar.
Para a fiscalização da GPL, essa estrutura foi a ação legal e a prática de conformidade. Para o Osmocom, foi uma família de projetos e uma comunidade técnica. Para a sysmocom, foi engenharia paga ao lado do código público. Cada estrutura agora enfrenta o mesmo teste. Um projeto pode carregar uma licença aberta enquanto permanece praticamente dependente de um fundador. A evidência mais forte de abertura é se vários mantenedores podem revisar mudanças, lançar software, suportar hardware e ensinar o próximo grupo.
O Netfilter já passou por uma versão desse teste ao continuar muito tempo após o envolvimento ativo de Welte ter terminado. A durabilidade futura do Osmocom será julgada se a responsabilidade pode continuar a se mover da mesma maneira. Welte não abriu todas as telecomunicações. Sua contribuição mais defensável foi mostrar que interfaces operacionais fechadas podem ser transformadas em sistemas inspecionáveis, e que a publicação é apenas o começo.
O código precisa de documentação, proteção legal, equipamentos de teste, mantenedores e uma maneira de pagar por trabalho especializado. Essas condições não abolem o poder do fornecedor. Elas dão aos operadores e pesquisadores uma alternativa a aceitá-lo sem evidências.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance