
Zusammenfassung
Proxy-Statuskann zeigen, welcher Intermediär eine Antwort verarbeitet und welchen Fehler er beobachtet hat; die verantwortliche Organisation oder Incident-Leitung bestimmt das Feld nicht.- Eine getrennte Übergabematrix muss Deployment-Kennungen mit Bereitschaft, Offenlegungsregeln, Beweissicherung, Korrekturbefugnis und Ausweichentscheidungen verknüpfen.
Ein 502 oder 504 teilte dem Client lange kaum mehr mit, als dass zwischen ihm und dem Ursprung etwas schiefgegangen war. Ob Namensauflösung, Verbindungsaufbau, Zertifikatsprüfung, eine Antwortgrenze oder der Intermediär selbst ursächlich war, blieb offen. RFC 9209 verringert diese diagnostische Armut mit dem Antwortfeld Proxy-Status. Proxys und Gateways können damit beschreiben, wie sie Anfrage und Antwort behandelt und welche Fehler sie erzeugt oder in Richtung des nächsten Hops beobachtet haben.
Das ist ein erheblicher Fortschritt. Zum institutionellen Irrtum wird er, wenn die Diagnose als Verantwortungsplan gelesen wird.
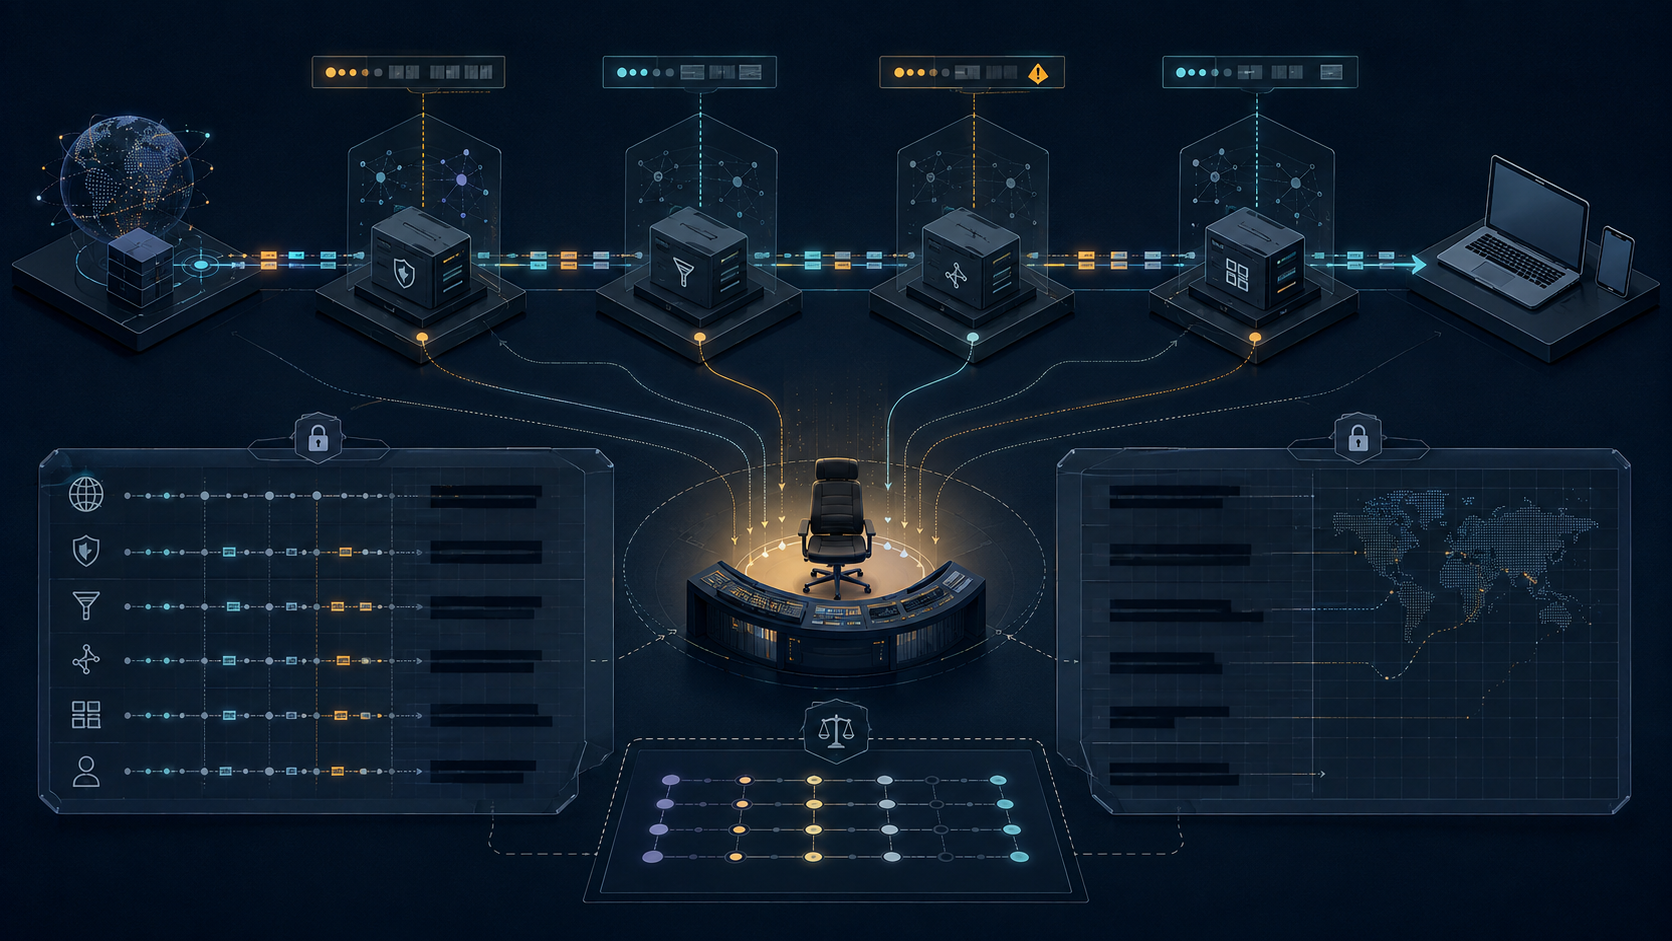
Der Feldwert ist eine Liste nach HTTP Structured Fields. Jedes Mitglied steht für einen Intermediär, der die Antwort verarbeitet hat. Das dem Ursprung nächste Mitglied steht zuerst, das dem User Agent nächste zuletzt. Das Mitglied identifiziert das Deployment, das den Wert eingefügt hat. Optionale Parameter sind error, next-hop, next-protocol, received-status und details. Damit lassen sich Zustände unterscheiden, die ein pauschales Bad Gateway zusammenwarf.
Eine Dienstkennung ist jedoch nicht automatisch der Name eines Unternehmens, Teams oder Vertrags. Eine erzeugte Zeichenfolge kann intern nützlich und für Partner unverständlich sein. connection_timeout beschreibt die Beobachtung eines Intermediärs beim Versuch, den nächsten Hop zu erreichen. Es beweist weder, warum der Hop schwieg, noch wer ihn kontrolliert oder den Grenzwert ändern darf. Auch die Angabe, dass ein Fehlertyp ausschließlich in vom Intermediär erzeugten Antworten vorkommt, klärt die Herkunft der Nachricht, nicht die Incident-Führung.
Der Unterschied zählt besonders in Pfaden mit mehreren Kontrollbereichen. Ein Kunde bezieht eine Anwendung, deren Anbieter ein Auslieferungsnetz nutzt; dieses erreicht über ein Gateway einen Dienst eines anderen Teams. Technischer Pfad und Pflichtenkette überschneiden sich, sind aber nicht identisch. Wer den Fehler zuerst sieht, kann ihn womöglich nicht beheben. Wer ihn beheben kann, sieht die öffentliche Antwort vielleicht nicht. Die gegenüber dem Kunden auskunftspflichtige Partei betreibt unter Umständen keines der betroffenen Systeme.
RFC 9209 wahrt bewusst Ermessensspielraum. Intermediäre entscheiden selbst, ob sie das Feld immer, nur nach Konfiguration oder nur in einem angeforderten Diagnosemodus hinzufügen. Feld und Parameter sind optional. Für die Fehlersuche entlang der ganzen Kette sollten vorhandene Mitglieder erhalten bleiben; zum Schutz interner Netzinformationen dürfen sie jedoch entfernt werden. Die Sicherheitshinweise warnen, dass Konfiguration und Backend-Topologie Angreifern helfen können und manches nur autorisierten Empfängern gezeigt werden sollte. Der Feldinhalt ist zudem nicht verifiziert.
Ein fehlendes Mitglied beweist deshalb nicht, dass es keinen Intermediär gab. Es kann fehlende Unterstützung, ausgeschaltete Konfiguration, eine andere Offenlegungsgruppe oder das Entfernen durch eine nachgelagerte Stelle bedeuten. Ein fehlender next-hop kann Topologie schützen, statt Unwissen zu zeigen. details liefert Kontext, ist aber implementierungsspezifisch und kann absichtlich verborgen werden. Optionale Offenlegung ist keine lückenlose Beweiskette.
Späte Fehler schärfen diese Grenze. Läuft der Antwortkörper bereits als Stream und bricht die eingehende Verbindung ab, kann der Intermediär die Information nur noch in einem Trailer senden. RFC 9209 erlaubt das, rät aber davon ab, wenn das Feld im Header möglich ist, weil Trailer unbemerkt verworfen werden können. Außerdem muss ein entsprechendes Mitglied zuvor im Header stehen. So bleibt die relative Reihenfolge rekonstruierbar. Es ist damit aber nicht garantiert, dass jeder Beobachter den Trailer speichert, der ursprünglichen Anfrage zuordnet und jene Person alarmiert, die stoppen, umgehen oder erneut versuchen darf.
Das fehlende Governance-Objekt ist eine Übergabematrix für Intermediärfehler. Für jede Grenze, an der Proxy-Status erzeugt, gespeichert, redigiert oder entfernt wird, sollte sie zehn Punkte festhalten: öffentliche oder eingeschränkte Deployment-Kennung; betreibende Rechtseinheit und Dienstverantwortliche; verlässliche Fehlerklassen und blinde Flecken; erlaubte Empfänger je Parameter; Bereitschaftskanal und Bestätigungsfrist; außerhalb der Antwort bewahrte Belege; Befugnis zur Korrektur einer falschen Zuordnung; Verantwortliche für Umgehung oder Rückfall; Informationspflichten; Datum der letzten gemeinsamen Übung.
Die Matrix muss Beobachtung und Eigentümerschaft trennen. Meldet ein Mitglied eines Auslieferungsnetzes error=connection_timeout, trägt der Intermediär Verantwortung für die Genauigkeit seiner Beobachtung. Er übernimmt nicht automatisch die Verfügbarkeit des nächsten Hops. Dessen Betreiber kann für die Reparatur zuständig sein, ein Integrator für Wiederholungen und ein kundenorientierter Anbieter für die Kommunikation. Ein Fehlertoken verteilt diese parallelen Pflichten nicht.
Auch sichtbare Kennung und rechenschaftspflichtige Identität gehören in unterschiedliche Ebenen. Eine öffentliche Antwort kann einen stabilen Alias verwenden, ohne interne Hostnamen zu verraten. Ein Vertragsanhang ordnet ihn dem Betreiber zu; das Bereitschaftsverzeichnis löst ihn bis zum Team und Eskalationsweg auf. Für Prüfungen muss erhalten bleiben, welche Fassung beim Vorfall galt. Diese Schichtung schützt Geheimnisse, ohne ein Symbol zu schaffen, das selbst ein autorisierter Einsatzleiter nicht rechtzeitig auflösen kann.
Die IANA-Register bieten ein gemeinsames Vokabular für Parameter und Proxyfehlertypen. RFC 9209 bevorzugt gut definierte allgemeine Einträge gegenüber herstellerbezogenen Namen. Das Register sagt jedoch nicht, ob ein Dienst alle Typen umsetzt, ob eine konkrete Aussage wahr ist oder ob der empfohlene Status dem beim Client angekommenen entspricht. Darum braucht jede Grenze eine Fähigkeitserklärung: unterstützte Typen, lokale Schwellen, nach Zielgruppe verborgene Felder und unabhängige Belege zur Prüfung der Aussage.
Incident-Automatisierung darf ebenfalls nicht zu einer Tabelle „Token gleich Team“ schrumpfen. Das Token beschreibt Meldestelle und Zustand, kein Kausalurteil. Eine Zuweisung muss Mitgliederreihenfolge, Fehlertyp, HTTP-Status, Anfragekorrelation, unabhängige Telemetrie und aktuelle Verantwortungsmatrix verbinden. Sie muss zwischen bestätigendem Beobachter, untersuchendem Reparaturverantwortlichen und kommunizierendem Anbieter unterscheiden. Ist das nicht möglich, lautet das ehrliche Ergebnis „Übergabe ungeklärt“ und nicht eine willkürliche Zuweisung mit falscher Gewissheit.
Der Standard macht Fehler lesbarer. Governance beginnt mit der nächsten Frage: Wer muss mit dieser Lesbarkeit was tun? Ohne dauerhafte Antwort sinkt die Diagnosezeit, während das älteste Betriebsproblem bestehen bleibt: Mehrere Parteien können denselben Ausfall beschreiben, doch niemand hat die Pflicht übernommen, ihn zu beenden.
Quellen
- RFC 9209, The Proxy-Status HTTP Response Header Field: https://www.rfc-editor.org/rfc/rfc9209.html
- IANA, Hypertext Transfer Protocol (HTTP) Proxy-Status: https://www.iana.org/assignments/http-proxy-status/
- RFC 9110, HTTP Semantics: https://www.rfc-editor.org/rfc/rfc9110.html
- RFC 8941, Structured Field Values for HTTP: https://www.rfc-editor.org/rfc/rfc8941.html
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten