
Thema
Sicherheitsautomatisierung
Innerhalb der Facette Thema verbindet die Themenanalyse Sicherheitsautomatisierung Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Fallakte
Der Zustand entsteht vor dem Messwert: RFC 9693 als Beweiskette
Ein NAT-Test kann ohne Paketverlust enden und trotzdem nicht mit dem nächsten Lauf vergleichbar sein. Entscheidend ist, welche Verbindungen vor dem Messfenster existierten, wie sie entstanden und ob der Rückweg sie tatsächlich verwenden konnte.

IETF
Der Name links vom Schrägstrich wurde registriert. Das Deployment ist damit nicht belegt
RFC 9694 macht aus einer seltenen Namensentscheidung eine Verpflichtung für das Ökosystem. Ein neuer Top-Level-Medientyp kann bestimmen, wie unbekannte Formate gruppiert, Anwendungen gewählt und Inhalte dargestellt werden. Der IANA-Eintrag ist ein Fakt, aber erst der erste Beleg…

Geschichte
Der Zähler bestand das Fenster eines Empfängers, nannte aber keinen Sender: RFC 2085
RFC 2085 ergänzte einen HMAC-MD5 Authentication Header um einen optionalen 64-Bit-Replayzähler. Ob das Feld existierte, entschied die Security Association. Ein Empfänger durfte ungesehene Werte innerhalb seines eigenen Umordnungsfensters annehmen. Das war lokaler Frischenachweis…
IETF
Der Router bestätigte den Ausgang. Der Link blieb unbewiesen
RFC 9703 lässt MPLS Ping und Traceroute prüfen, ob ein EPE-SID die im Target FEC Stack benannte Peer-Beziehung erreicht. Die Antwort kann die Egress-Rolle und unter Bedingungen die beobachtete Eingangs-Schnittstelle bestätigen. Sie ersetzt weder eine übersprungene Prüfung noch…

IETF
Das Register änderte sich, der alte Flow nicht: die Grenze von RFC 9710
Eine kleine Typkorrektur bei IANA kann in einen Schemagenerator, einen Collector und schließlich in eine Störungsentscheidung wandern. RFC 9710 zeigt, warum jeder Übergang belegbar bleiben muss: Live-Register, lokaler Snapshot, Template, Bytes, decodierte Aussage und Netzergebnis…

Geschichte
Dorothy Denning und was ein Sicherheitsgitter wirklich erlaubt
Ein formaler Nachweis ist nur so weitreichend wie seine Aussage. Dorothy E. Dennings Gittermodell kann belegen, dass eine dargestellte Informationsabhängigkeit eine festgelegte Flusspolitik einhält. Es belegt nicht nebenbei, dass Klassifizierung, Implementierung, Freigabe und…

IETF
RFC 9806 korrigiert die Kennzeichnung, nicht den Einsatz
Für SIPREC-Aufzeichnungsmetadaten gibt es nun eine eindeutige Bezeichnung: application/rs-metadata+xml. Zwei RFCs von 2016, ein Erratum, ein späteres Standards-Track-Update und der IANA-Eintrag führen zu diesem Ergebnis. Ob die Korrektur tatsächlich bei Clients, Servern und…
IETF
Das Backup war gültig, der Signaturzustand nicht: RFC 10033
Bei zustandsbehafteten Hash-Signaturen ist ein Backup mehr als eine geschützte Kopie geheimen Schlüsselmaterials. Es enthält auch die veränderliche Behauptung, welche Einmalsignaturschlüssel noch unberührt sind. RFC 10033 zeigt, weshalb ein echtes, aber altes Backup bereits…

Geschichte
Barbara Liskov und Argus: Der Commit endete an der Guardian-Grenze
Argus machte Ausfälle zu einer Eigenschaft der Programmiersprache: Guardians verwalteten wiederherstellbare Objekte, Handler überschritten Rechnergrenzen, Actions bestätigten oder verwarfen verteilte Änderungen. Die Stärke des Modells lag auch in seiner Begrenzung. Ein Commit…
IETF
Ein AEGIS-Codepunkt ist kein Aushandlungsbeleg
Sechs neue Kennungen geben AEGIS-Varianten eindeutige Namen. Sie belegen nicht, was zwei Gegenstellen angeboten, welche Tag-Länge sie vereinbart oder welcher Implementierungspfad reale Daten geschützt hat. Zwischen Registereintrag und laufender Verbindung fehlt eine überprüfbare…

IETF
Ein DHCP-Lease ist kein Beleg für die Relay-Topologie
RFC 9928 ermöglicht es einem zwischengeschalteten Relay, DHCPv4 über DHCPv6 für ein nicht aufrüstbares IPv4-Gerät zu transportieren. Der Client erhält eine gültige Konfiguration, ohne die Umhüllung zu kennen. Gerade deshalb muss der Betreiber separat belegen, dass die physische…

Geschichte
Andrew S. Tanenbaum und die Amoeba-Capability, die ein Objekt autorisierte, nicht eine Person
Amoeba machte Berechtigung als 128-Bit-Referenz transportierbar. Ein Prozess konnte sie speichern, kopieren und einem Server vorlegen, ohne dass ein zentraler Capability-Verwalter jeden Besitzer kannte. Genau diese Eleganz begrenzt die Aussage: Gültigkeit belegt die Referenz und…

Kreative
Jeff Bonwick und eine Architektur, die Fehler sichtbar macht
Die Karriere von Jeff Bonwick verbindet zwei Aufgaben, die meist getrennt betrachtet werden: wie ein Kernel kleine Objekte schnell alloziert und wie ein Speichersystem prüft, dass gelesene Bytes noch dem entsprechen, was die Anwendung geschrieben hat. Vom Slab Allocator und…

Kreative
Jeff Bonwick und die Ingenieurskunst, Fehler sichtbar zu machen
Jeff Bonwicks Laufbahn verbindet zwei Fragen, die gewöhnlich getrennt behandelt werden: wie der Betriebssystemkern kleine Objekte schnell allokiert und wie ein Speichersystem prüft, dass die gelesenen Bytes noch genau die sind, die die Anwendung geschrieben hat. Vom…

Globale Institutionen
LibreNMS und die operativen Kosten klarer Netzwerksicht
LibreNMS gibt Netzwerkteams eine transparente, selbst gehostete Plattform zur Geräteerkennung, zum Abfragen von Zählern, zum Aufbau eines Bestandsregisters und zur Umwandlung beobachteter Zustände in Alarme. Seine Glaubwürdigkeit stammt nicht aus der Annahme, Open Source sei…
Globale Institutionen
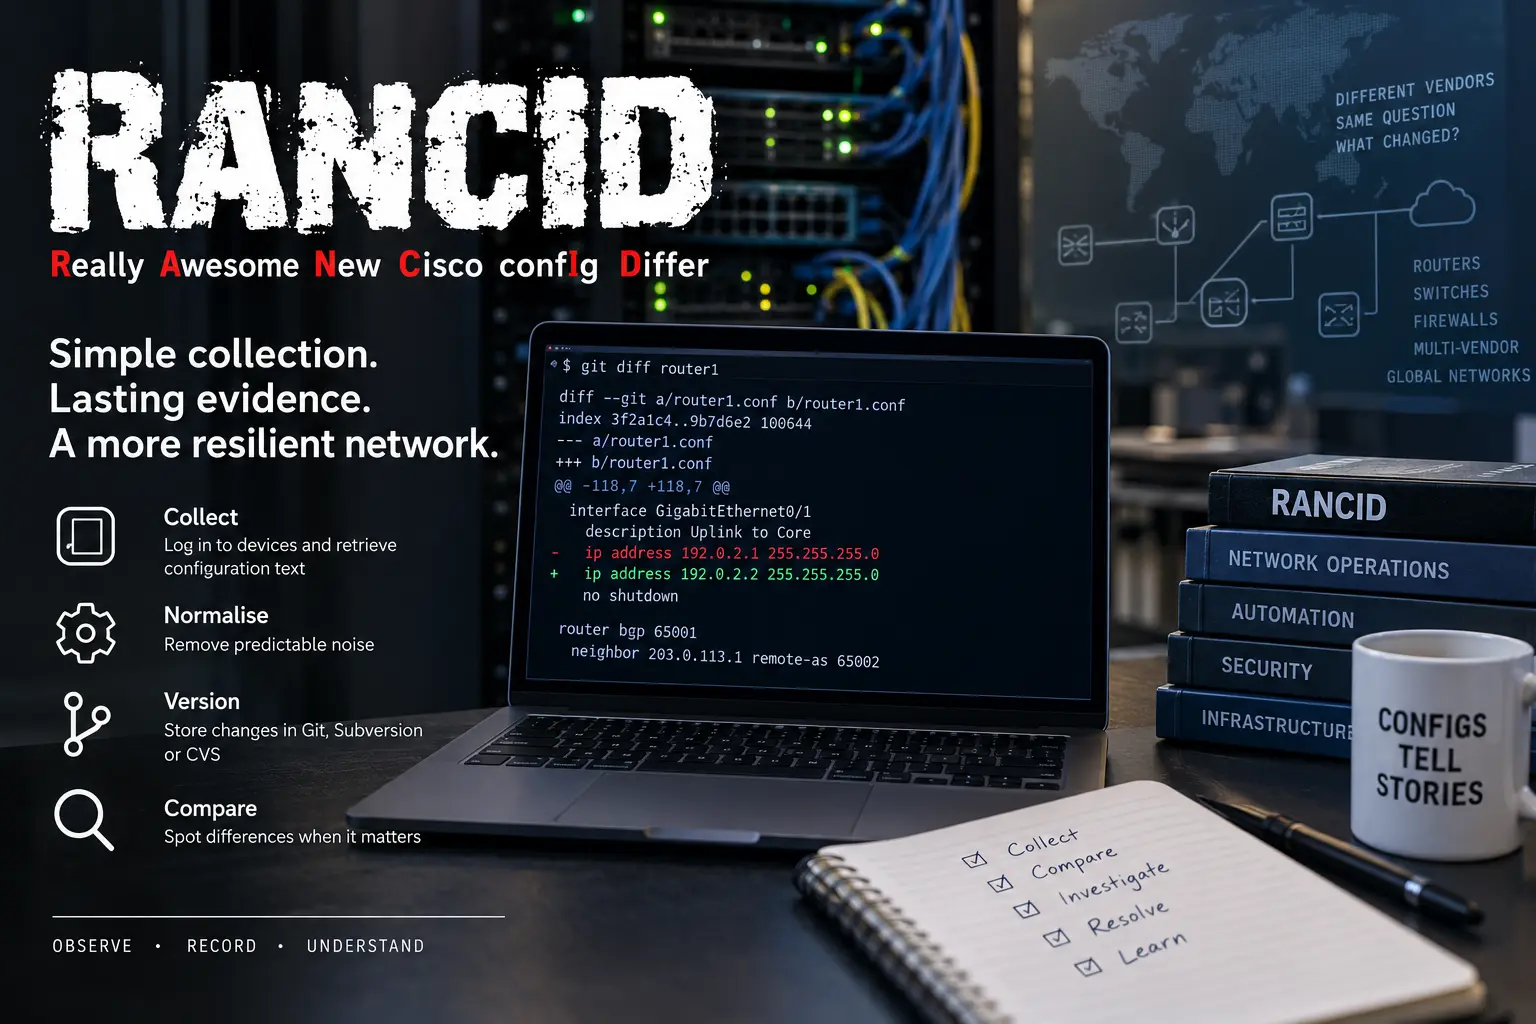
RANCID und der bleibende Wert des einfachen Netzwerk-Diffs
RANCID bewahrt eine Beweisform, die große Verwaltungsplattformen leicht verwischen: den Konfigurationstext, den ein Gerät zu einem bestimmten Zeitpunkt gemeldet hat, und die Differenz zur vorherigen Beobachtung. Er bildet nicht das gesamte Intent-Modell, jedes Ereignis oder die…

Globale Institutionen
Cisco schließt ausgenutzte E-Mail-Gateway-Lücke
Cisco hat eine aktiv ausgenutzte Schwachstelle in Secure Email Gateway behoben. Organisationen mit exponierten Appliances müssen dennoch prüfen, ob Angreifer vor dem Patch darauf zugreifen konnten.

Nationale Telekommunikationstrends in Europa und dem Nahen Osten
Spanien blockiert nun nicht registrierte SMS-Absenderkennungen
Spaniens neue SMS-Prüfregeln verpflichten Unternehmen, markenbezogene Absenderkennungen zu registrieren und die eingesetzten Anbieter zu autorisieren. Anbieterwechsel werden damit zu einer Frage der Zustellkontinuität.

Globale institutionelle Trends
GitLab: Patchfrist für ausgenutzte Schwachstelle verstrichen
Betreiber selbstverwalteter GitLab-Instanzen benötigen dringend einen Patch, der Single-Node-Systeme während der Datenbankmigration offline nehmen kann.
Cloud-Dienste-Trends in Nordamerika
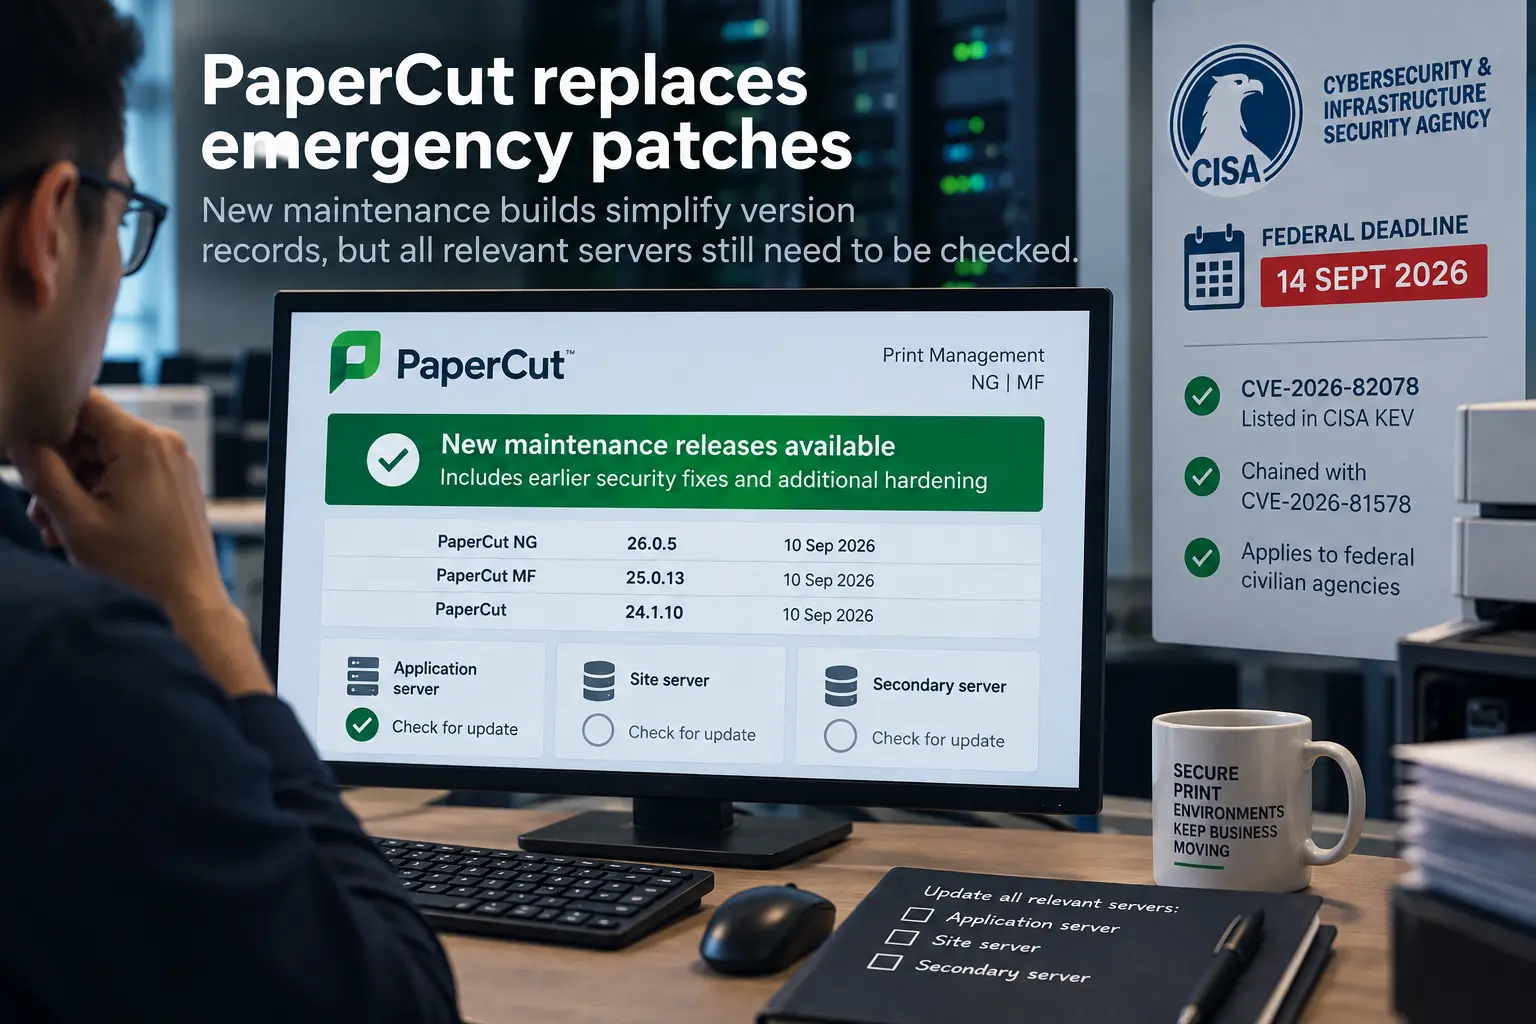
PaperCut ersetzt Notfallpatches zum Ablauf der CISA-Frist
PaperCuts neue Wartungsversionen erleichtern Administratoren die Versionsdokumentation, doch Standort- und Sekundärserver müssen weiterhin geprüft werden.