
Thema
Sicherheitsautomatisierung
Innerhalb der Facette Thema verbindet die Themenanalyse Sicherheitsautomatisierung Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Cloud-Dienste-Trends in Nordamerika
CISA-Frist für aktiv ausgenutzte ScreenConnect-Lücke abgelaufen
ConnectWise zufolge betrifft die Lücke ScreenConnect-Clients und nicht die Server. Anbieter müssen Updates auf allen unterstützten Endgeräten prüfen.
Nationale Telekommunikationstrends in Europa und dem Nahen Osten
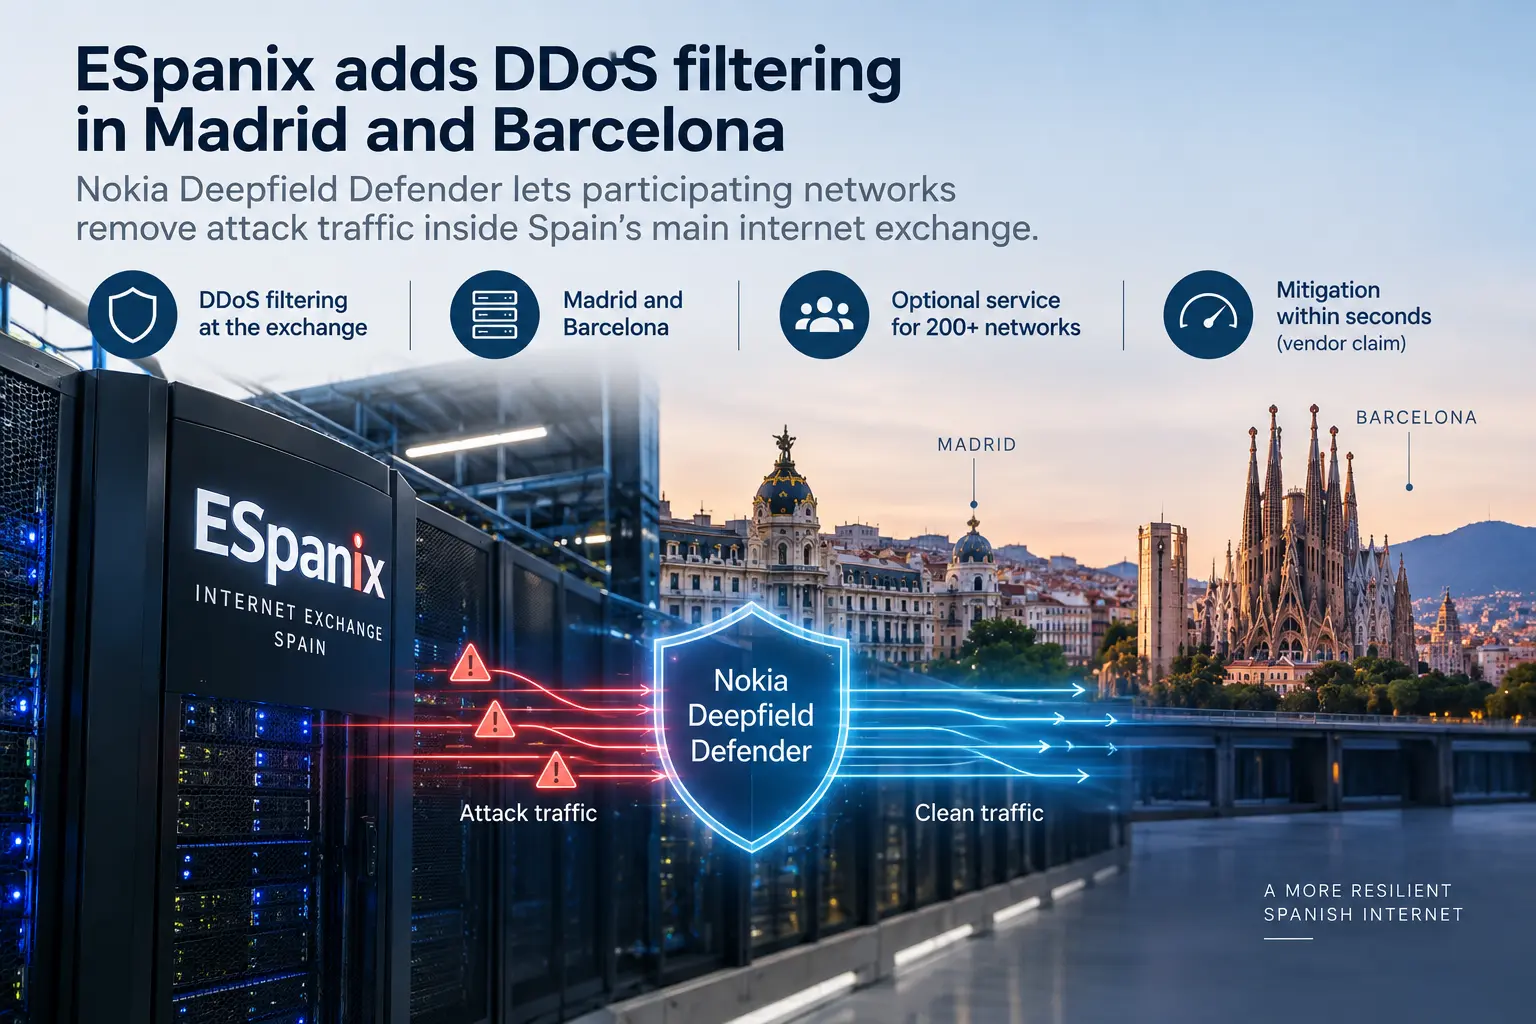
ESpanix führt DDoS-Filterung in Madrid und Barcelona ein
Nokia Deepfield Defender ermöglicht teilnehmenden Netzen, Angriffsverkehr direkt bei ESpanix zu filtern, statt ihn stets an ein externes DDoS-Bereinigungszentrum umzuleiten.

Globale institutionelle Trends
Patch-Frist für MikroTik-RouterOS-Sicherheitslücke abgelaufen
Die CISA-Frist für CVE-2026-86060 ist abgelaufen, doch gepatchte Router müssen weiterhin auf vor dem Update vorgenommene Änderungen geprüft werden.
Fallakte
Die SHA-1-Zählung nach RFC 9919 ist kein Stilllegungsbeleg
RFC 9919 erlaubt Betreibern, die von OCSP-Clients verwendeten Hash-Algorithmen zu protokollieren. Ein stiller Responder beweist dennoch nicht, dass die gesamte abhängige Population SHA-1 verlassen hat: Das Skalierungsmodell verbirgt Nutzung absichtlich hinter Caches und…

Fallakte
Die Algorithmusbezeichnung änderte sich, der Schlüssel folgte nicht: RFC 9709 als Beweisgrenze
Ein Angreifer muss die angekündigte Chiffre nicht brechen, wenn er verändern kann, wie ein Empfänger den Chiffretext interpretiert. RFC 9709 nimmt deshalb die vollständig codierte Algorithmusidentität in die Schlüsselableitung auf und trennt Verarbeitungserfolg von Vertrauen.

Geschichte
Ein Weg war eine Abbildung. Erst der Rückweg konnte Äquivalenz belegen: RFC 2157
Ein Anhang konnte ein Gateway passieren, seine Bytes behalten und mit einem plausiblen Dateinamen zurückkehren, ohne dem Original gleichwertig zu sein. RFC 2157 verwendete dafür drei präzise Begriffe: Eine Abbildung beschrieb eine Richtung; Äquivalenz verlangte zwei Abbildungen…

Geschichte
Ein anderer Realm machte denselben Hash wertlos: Was RFC 2069 über Verifier-Grenzen lehrte
Eine kopierte Verifier-Datei öffnete nicht automatisch jede Tür, an der derselbe Benutzer dasselbe Passwort verwendete. In RFC 2069 gehörte der Realm selbst zum geheimen Ausgangswert. Wechselte der Realm, wechselte `H(A1)`. Diese Begrenzung war echte Kompartimentierung. Sie…

IETF
Eine DTLS-Rückwegbarkeitsprüfung ist kein Migrationsbeleg
Ein geschütztes Datagramm trägt die richtige Connection ID, kommt aber von einer neuen Quelladresse. Die Kryptografie findet den bestehenden DTLS-Sicherheitskontext. Ob dieser Kontext verschoben, Anwendungsdaten an die neue Adresse freigegeben, das Ergebnis beobachtet und…
Geschichte
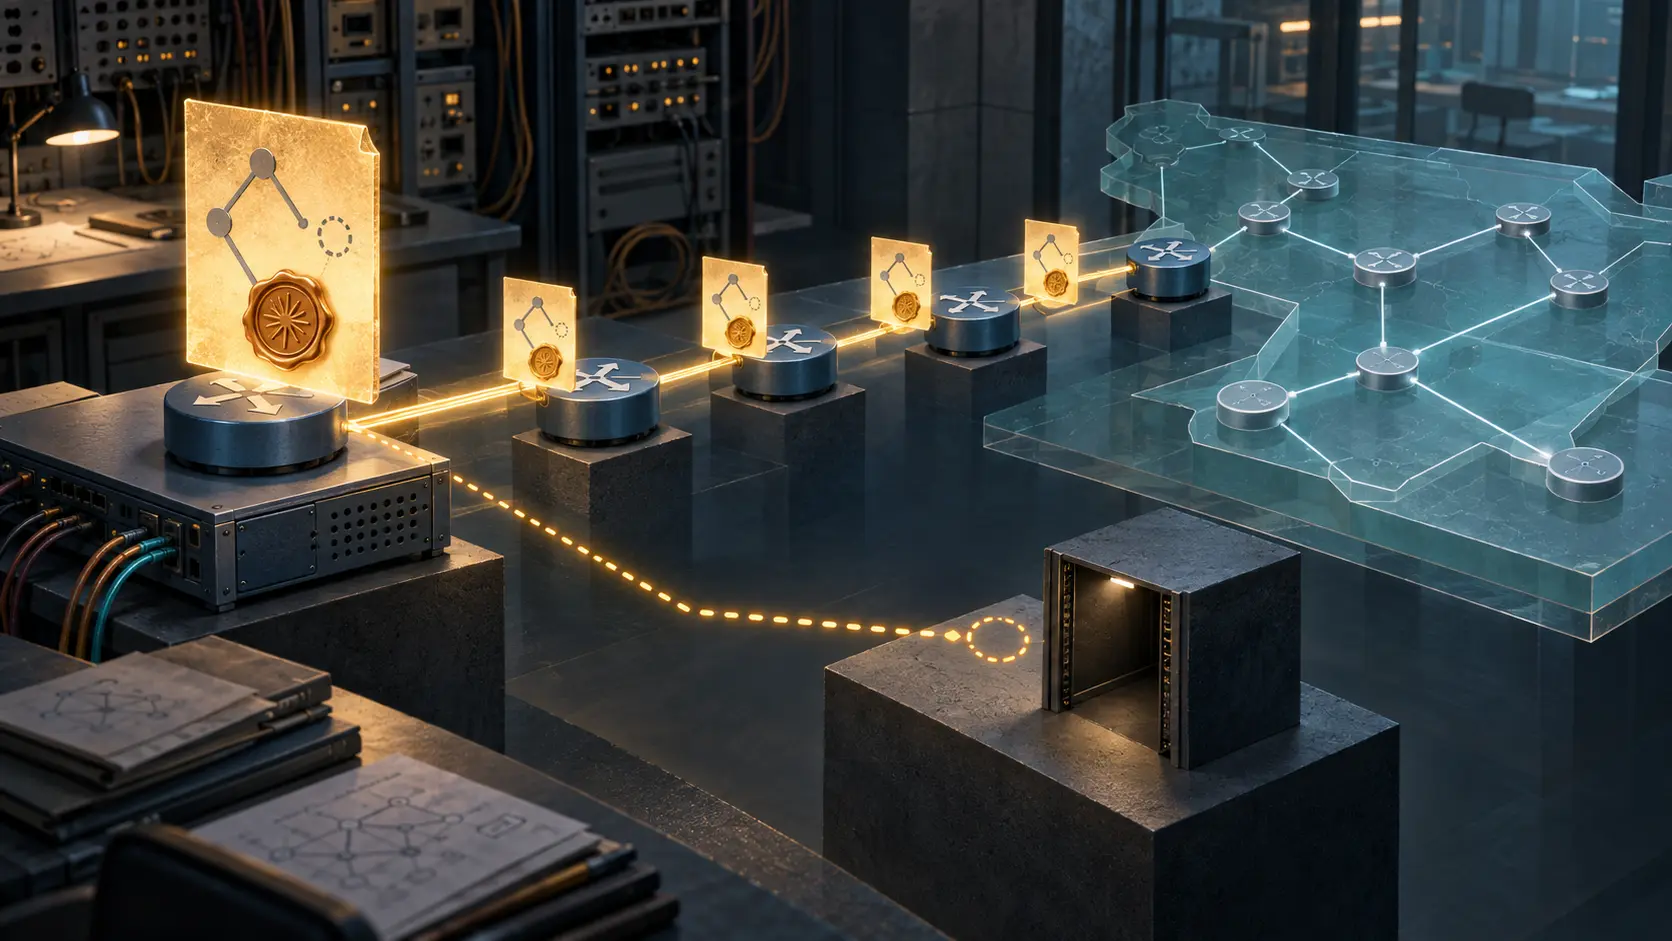
Die Signatur kannte den Absender, nicht die Wahrheit des Links: RFC 2154
RFC 2154 ließ den Herkunftsnachweis einer OSPF-LSA über jeden Flooding-Hop hinweg bestehen. Zwischenrouter konnten die geschützte Aussage nicht unbemerkt ändern. Der Ursprungsrouter konnte jedoch weiterhin eine falsche Metrik oder ein nicht existentes Stub-Netz vollkommen korrekt…
Geschichte
Der Namensraum kam, das Verständnis nicht: RFC 2153
RFC 2153 gab proprietären PPP-Erweiterungen einen gemeinsamen Umschlag aus Code oder Type 0, OUI, Kind und herstellerspezifischen Werten. Er verhindert Nummernkollisionen, beweist aber weder Bedeutung noch Erlaubnis, Annahme oder Interoperabilität.

Geschichte
RFC 2065: Der DNS-Server lieferte Daten, aber nicht das Urteil
RFC 2065 entwarf 1997 DNS-Sicherheit für eine ungleichzeitig modernisierte Welt. Ein gewöhnlicher Server konnte signierte Ressourcensätze weiterreichen, obwohl er ihre Kryptografie nicht verstand. Der sicherheitsbewusste Resolver prüfte selbst. Damit lag Vertrauen nicht mehr…

Globale Institutionen
Akvorado: Flow-Stichproben als Netzwerkgedächtnis
Akvorado ermöglicht Netzbetreibern, Flow-Datensätze selbst zu speichern, anzureichern und über lange Zeiträume auszuwerten. Sein Wert liegt im nachvollziehbaren Weg vom Router-Export bis zur Betriebsentscheidung; seine wichtigste Grenze darin, dass jedes Diagramm Sampling…

Berichte
LACNICs Wahl-Upload-Test liest Bytes, nicht Excel oder PDF
Ein neuer Kompatibilitätstest in LACNICs offenem Wahlsystem zwingt zwei Uploads auf den temporären Datenträger und holt ihre Bytes unverändert zurück. Das ist ein brauchbarer Nachweis für eine technische Übergabestelle. Es ist kein Nachweis dafür, dass eine OOXML-Arbeitsmappe…

Globale Cloud-Dienste-Trends
Zscalers bereinigtes Wachstum beruht auf drei Akquisitionskreisen
Zscaler weist für das Geschäftsjahr 2026 bei Umsatz und jährlich wiederkehrendem Umsatz jeweils 25 Prozent Wachstum aus. Ohne Red Canary werden daraus jeweils 20 Prozent. In der Kaufpreisallokation stehen jedoch vier Übernahmen, und im Bericht über die interne Finanzkontrolle…

IETF
Die Uhr gab den Termin vor. Schaltete auch der Verkehr um? RFC 9722 im Audit
RFC 9722 gibt wiederkehrenden EVPN-PEs einen gemeinsamen absoluten Zeitpunkt für die nächste Designated-Forwarder-Wahl. Dieser Zeitpunkt ist ein präzises Versprechen der Steuerungsebene – kein Beleg dafür, dass Uhren, Forwarding-Tabellen und Kundenpakete gemeinsam umgeschaltet…

Globale Cloud-Dienste-Trends
SentinelOne Flex braucht nach dem Meilenstein eine Verbrauchsbrücke
SentinelOne meldet, dass Flex inzwischen mehr als zehn Prozent des annualisierten wiederkehrenden Umsatzes ausmacht. In einem Unternehmen mit 1,218 Milliarden US-Dollar ARR und rund 1,7 Milliarden US-Dollar verbleibenden Leistungsverpflichtungen ist das keine Randgröße mehr. Doch…

Fallakte
Die Farbe kam an. Die Zusage ging unterwegs verloren: RFC 9723
Ein BGP-Color-Wert kann drei autonome Systeme durchqueren, obwohl eines davon den Verkehr längst über Best Effort führt. RFC 9723 macht SRv6-Intent über farbige Locator-Präfixe transportierbar; daraus entsteht noch kein gemeinsames Wörterbuch, kein installierter Pfad und kein…

Fallakte
99,21 Prozent bei IP-Zertifikaten messen ein Drei-Tage-Fenster
ZeroSSL führte im Datensatz für das gesamte Jahr 2025. In einem 72-Stunden-Ausschnitt vom Juli 2026 entfielen 99,21 Prozent auf Let’s Encrypt. Die neue Untersuchung liefert damit keine zwei widersprüchlichen Wahrheiten, sondern zwei Messungen, deren Uhr, Einheit und Zuordnung…

Geschichte
Sharon Goldberg und das Paket, das eine Uhr vom Fragen abhielt
Der Angriff brauchte keinen Paketsturm. Er sah aus wie die höfliche Bitte eines belasteten Zeitservers: Warte länger, bevor du wieder fragst. In älteren `ntpd`-Versionen, die Sharon Goldberg und drei Mitautoren untersuchten, ließ sich diese Bitte fälschen – und der vermeintliche…

Fallakte
RFC 9725: Die WHIP-Session steht, der Livestream noch nicht
Ein Encoder kann vom WHIP-Endpunkt `201 Created` erhalten, obwohl weder ein belastbarer Medienpfad noch ein Bild beim Publikum existiert. Der Standard schafft einen knappen Kontrollvertrag. Gerade deshalb müssen Netzpfad, Kryptografie, Medieneingang, Produktionskette…