
Primäre Domain
Internet-Infrastruktur
Innerhalb der Facette Primäre Domain bündelt Internet-Infrastruktur die Berichterstattung nach primärem Themenbereich, sodass Leser einen fokussierten Bereich der Internetinfrastruktur, Governance, Konnektivitätsmärkte oder des digitalen Kapitals verfolgen können. Die Seite führt verwandte Artikel, öffentliche Belege, Institutionen, Unternehmen, Personen, regionale Verflechtungen, operative Abhängigkeiten und Marktkontext zusammen, die sonst über verschiedene Kategorieseiten verstreut wären. Sie erläutert den Themenbereich, die wahrscheinliche Akteursgruppe, den Markt- oder Governance-Kontext und das Quellenmaterial, das Leser beim Vergleich von Signalen heranziehen sollten. Betreiber, Analysten und mit Governance befasste Leser können erkennen, wie derselbe Themenbereich in Ereignissen, Profilen, Marktveränderungen, Belegen aus öffentlichen Quellen, regionalen Abhängigkeiten und langfristigen Infrastrukturentscheidungen immer wieder auftaucht.
Geschichte
Die Adresse kam an. Der Resolver nicht: Wie IPv6 DNS ankündigte
SLAAC konnte einem Rechner eine IPv6-Adresse und einen Standardrouter geben, ohne ihm zu sagen, wo er nach einem Domainnamen fragen sollte. Die Antwort wanderte in die Router Advertisements. Danach mussten die Standards Paketverlust, konkurrierende Konfigurationsquellen und die…
Geschichte
Fast 5.000 Usenet-Gruppen mit einer Anzeige – danach drohte dem Zugangsanbieter eine Klage über 250.000 Dollar
Am 12. April 1994 berichtete der Systemadministrator von Internet Direct, eine Anzeige zur Green-Card-Lotterie habe fast 5.000 Usenet-Gruppen erreicht. Die beteiligten Nutzer seien im eigenen System gesperrt worden; anschließend habe die Kanzlei mit einer Klage über 250.000…
Fallakte
Ein Exchange im Namen, ein Hub im Prospekt
Der öffentliche Mitgliedereintrag von APNIC führt für ASIX Asia Satellite Internet eXchange Ltd am 1. November 2026 genau drei Angaben: den Namen, die Stufe SMALL und den Ländercode HK. Die Website, auf die dieser Eintrag verlinkt, beschreibt einen 2005 gegründeten…
Geschichte
Koreas .kr kam 1986; die direkte Leitung nach Hawaii erst 1990
Für den Internetstart eines Landes gibt es selten nur einen sinnvollen Termin. Die National Information Society Agency datiert die Einführung der Länder-Domain .kr auf 1986. Eine dedizierte Leitung zwischen KAIST und der Universität von Hawaii, die den direkten Internetanschluss…
Berichte
RIPE NCC nennt sechs Schiedsrichter, aber der Bericht zeigt den Stimmenweg nicht
Der Ergebnisbericht für Oktober weist sechs Gewinner und ihre Sitze aus. Die Runden und übertragenen Präferenzen, die zu diesen sechs Ergebnissen im Instant-Runoff-Verfahren führten, fehlen. Die angekündigten Amtszeiten laufen bis zum Ende der Herbst-Generalversammlung 2031.
Geschichte
Napster zentralisierte die Suche, nicht den Song
Die MP3-Datei blieb auf dem Rechner eines Nutzers. Ihr Name landete jedoch in einem laufend aktualisierten Verzeichnis auf Napsters Servern. So wurden Suche und Teilnahme zu konkreten Kontrollpunkten des Dienstes.
Berichte
RIPEs Datenbank hakte acht Stunden. Keine fehlgeschlagene Anfrage änderte eine Reverse-DNS-Delegation.
Die erste Meldung von RIPE NCC sprach von Auswirkungen auf Reverse DNS. Zwei Tage später präzisierte die Untersuchung den Befund: Jede fehlgeschlagene Anfrage enthielt entweder keine Änderung oder scheiterte an den Zonemaster-Prüfungen. Der Schreibpfad stockte; die…
Akademiker
Vier französische Netze teilen 17.435 Antennen. Auch die zweite SIM braucht eine Karte.
Alexandre Vogel und Cristel Pelsser haben erfasst, wo Frankreichs vier historische Mobilfunkanbieter dieselben Funkanlagen nutzen. In ihrer Bestandsaufnahme für Januar 2026 waren 17.435 Antennen allen vier Netzen zugeordnet. Ein zweiter Anbietername ist noch kein zweiter…
Berichte
Zwei Wochen Probezeit vor dem ewigen Archiv: Ties de Kock will RIS-Peering neu sortieren
Die bisherigen Auswahlkriterien waren schwer auf neue Anfragen anzuwenden. Auf der RIPE 93 schlug Ties de Kock deshalb vor, neue BGP-Sitzungen zunächst etwa zwei Wochen zu beobachten und erst danach über ihre dauerhafte Archivierung zu entscheiden.
Führungskräfte
Sieben Sekunden bis ins WLAN: Jen Linkova machte den Aussetzer zum IETF-Thema
Als das Gäste-WLAN ihres Büros 2019 auf IPv6-only umgestellt wurde, brauchte das Telefon eines Managers sieben Sekunden bis zur Verbindung. Jen Linkova führte die Verzögerung auf Neighbor Discovery zurück, brachte eine Korrektur in die IETF und sah sie später als RFC 9131…
Führungskräfte
Für jede Route eine gültige ROA: MANRS muss klären, wer sie ausstellen kann
Auf der RIPE 93 skizzierte Andrei Robachevsky eine strengere RPKI-Untergrenze für Netzbetreiber. Die heikle Stelle liegt vor der Prüfung: Wer darf die Autorisierung für alte oder an Kunden vermietete Präfixe erstellen?
Führungskräfte
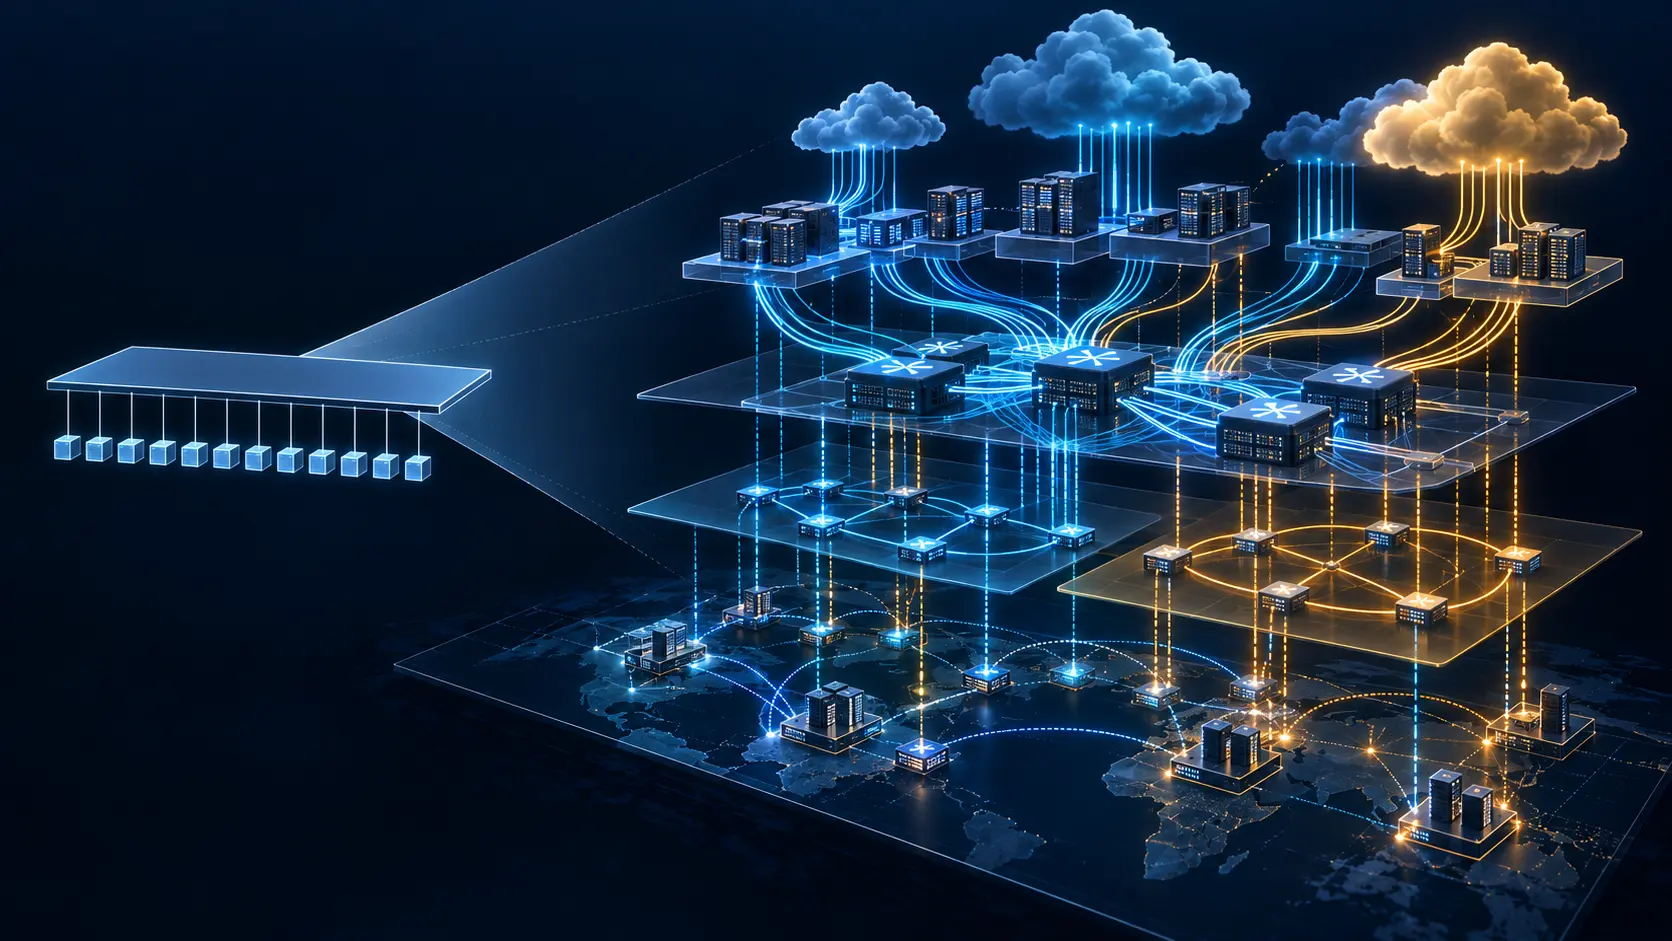
Ein IXP passt nicht mehr in ein einziges LAN. Stefan Wahl will ein größeres Verzeichnis.
Auf der RIPE 92 beschrieb Stefan Wahl, wie ein flaches Verzeichnisbild mit einer gewachsenen Servicewelt kollidiert. Die fehlende Servicegrenze wird zum Problem für Routenfilter, Vertrauensregeln und Automatisierung.
Berichte
RIPE sieht 37 Prozent der ROA-Definitionen nicht in BGP. Wer räumt auf?
Die Analyse-Zusammenfassung zu RIPE sieht 37 Prozent der ROA-Definitionen nicht in BGP. Wer räumt auf? erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…
Geschichte
Ein Schreibrecht zu viel: uidNumber konnte ein Konto dem Superuser gleichstellen. RFC 2307 hielt das LDAP-Risiko fest
Eine Zahl, viele Clients, ein Schreibrecht: RFC 2307 machte 1998 aus der unscheinbaren uidNumber eine konkrete Frage der Systemkontrolle. Wer durfte den Wert ändern, den Unix zur Kontozuordnung las?
Geschichte
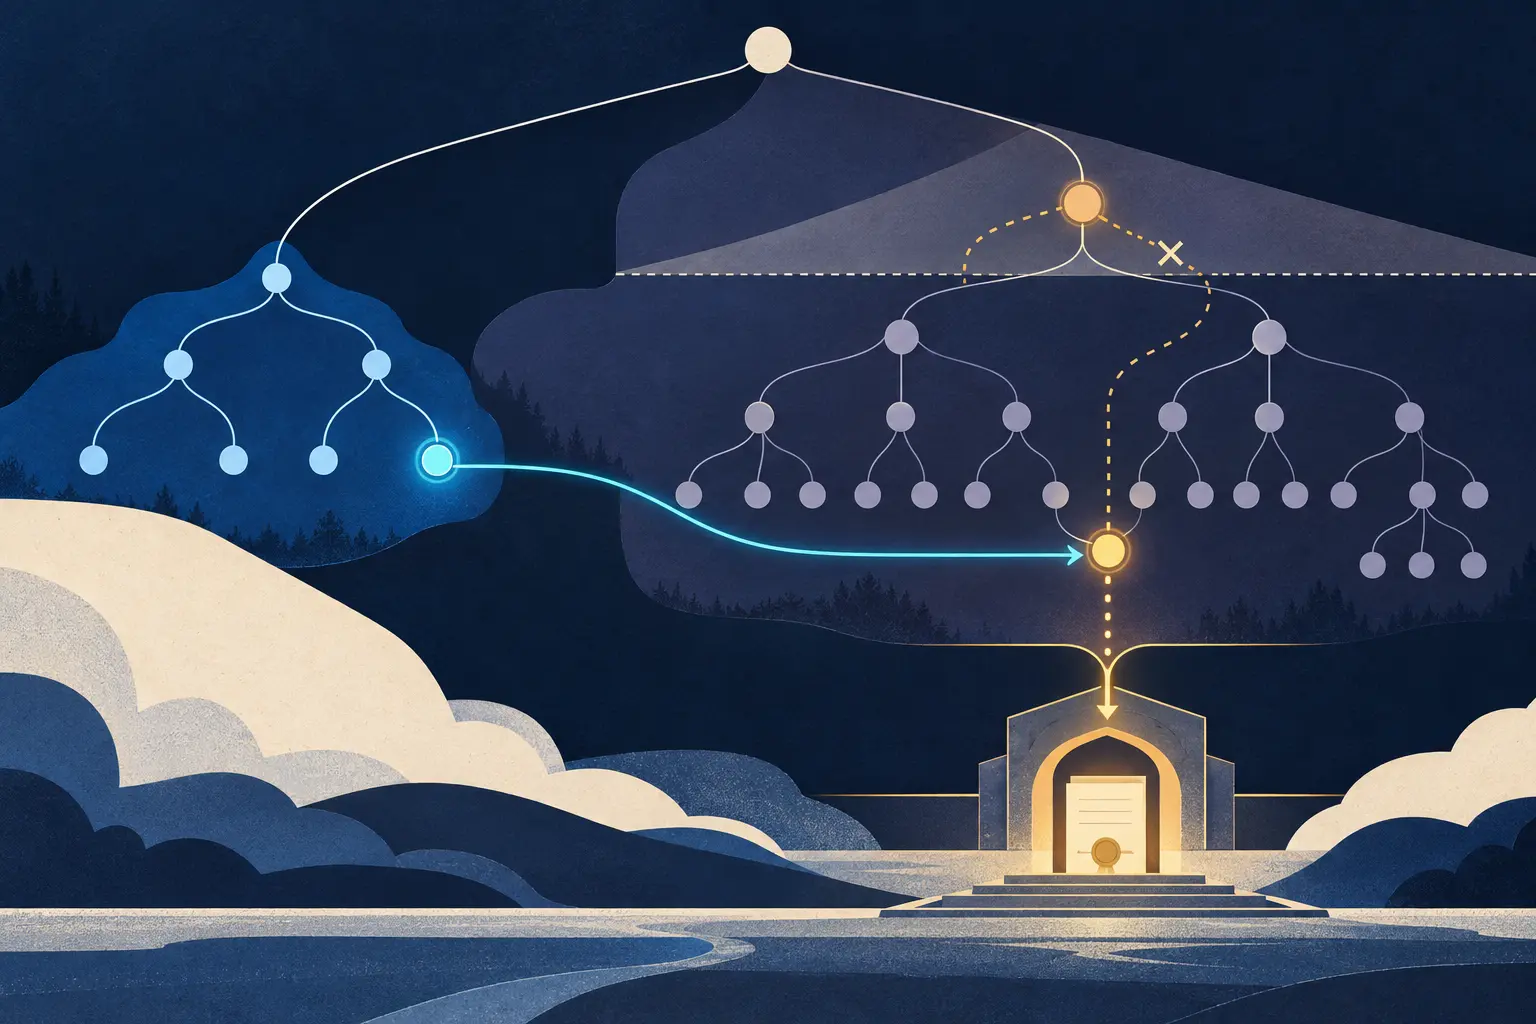
Die CAA-Regel eines Hosters konnte seine Kunden erreichen. RFC 8659 änderte die Suche.
Ein CNAME kann den Namen eines Kunden in den DNS-Namensbaum seines Hosters führen. Die erste CAA-Suchregel konnte von dort bis zu den übergeordneten Namen des Ziels weiterlaufen. 2019 zog RFC 8659 eine neue Grenze.
IETF
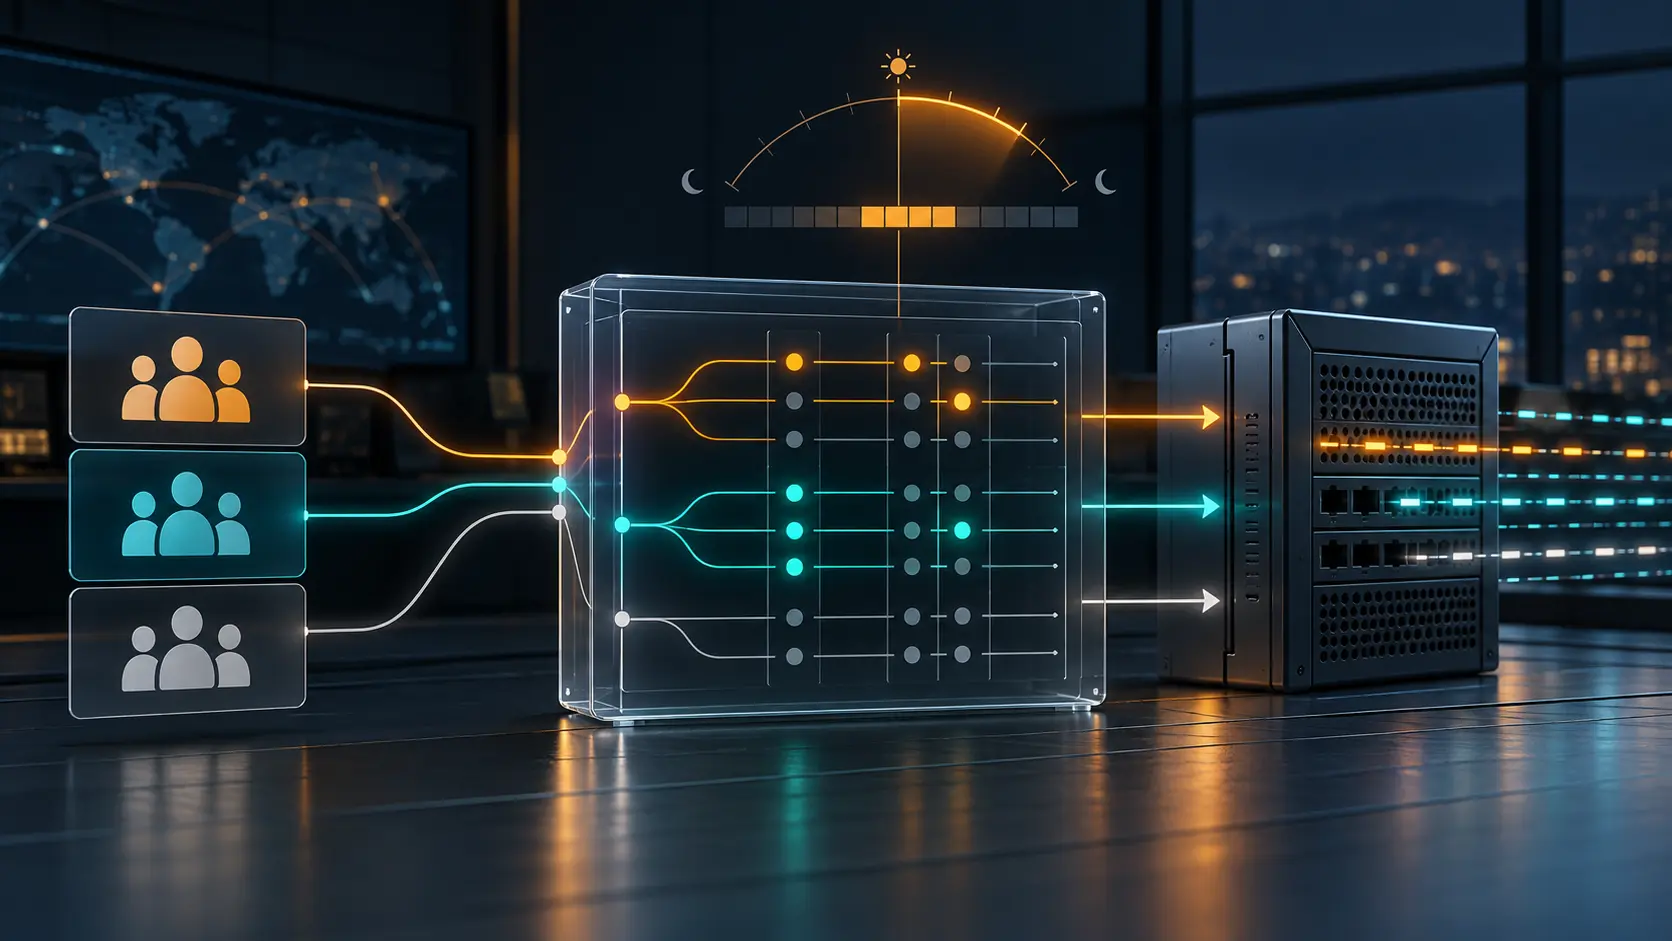
Die ACL hat jetzt einen Kalender. Die Gruppenzuordnung muss trotzdem stimmen
RFC 10065 schafft eine gemeinsame Möglichkeit, Netzwerkzugriffsregeln an Endpunktgruppen und Zeitfenster zu knüpfen. Der schwierige Teil bleibt die Verbindung zwischen der Identität beim Login und den Paketen, die ein Gerät tatsächlich filtert.
Geschichte
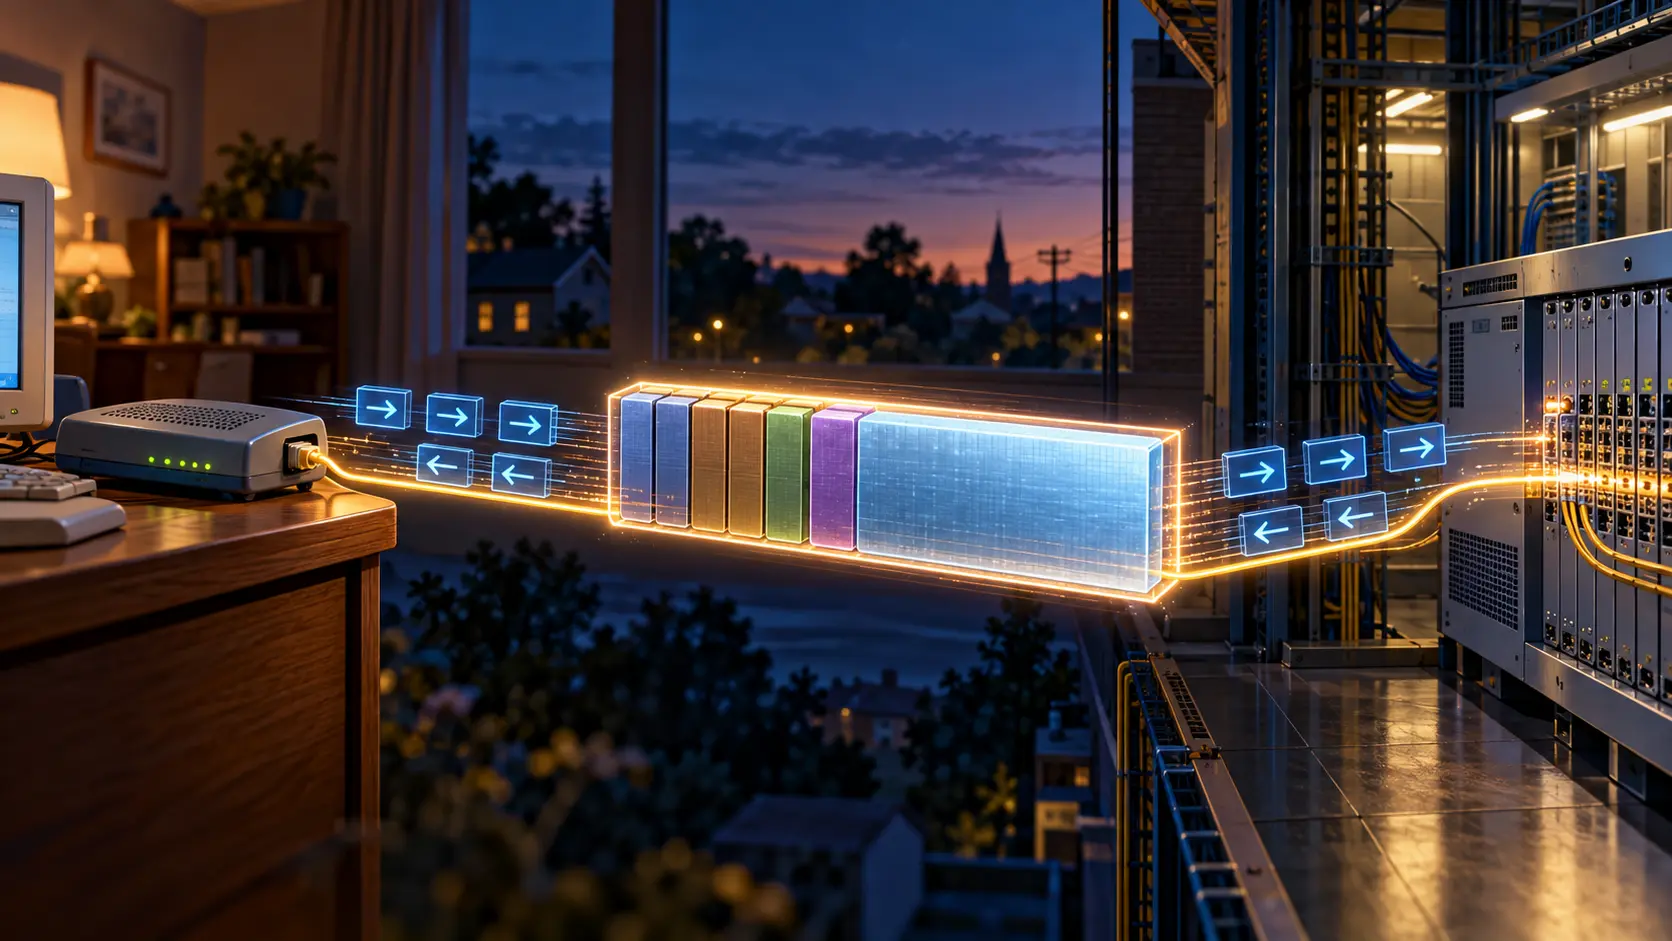
PPPoE verlor acht Bytes. RFC 4638 machte ihre Rückgewinnung zur Verhandlung beider Seiten
1999 begrenzte PPPoE die PPP-MTU auf 1.492 Byte, damit sie in die standardmäßige Ethernet-Nutzlast von 1.500 Byte passte. Eine Erweiterung von 2006 gab die übrigen acht Byte frei, sofern Client, Zugangs-Konzentrator und der gesamte Pfad sie transportieren konnten.
Geschichte
HTTP reservierte 1997 einen Platz fürs Bezahlen. 402 hat noch immer keine Kassenregeln.
HTTP/1.1 gab der Zahlungsforderung eine Statusnummer, ließ den Zahlungsvorgang aber außerhalb des Protokolls. Jede spätere Semantikfassung übernahm die Reservierung für die Zukunft.
Akademiker
76.700 Wege vermessen: Vaishnavi Raghavajosyula findet die Grenze am Netzzugang
In der RIPE-Atlas-Stichprobe trugen 80,5 Prozent der Wege 1.500 Byte. Niedrigere Grenzen häuften sich am Rand der Zugangsnetze – dort stößt eine globale Paketgröße zuerst auf eine harte Schranke.
Berichte
Eine Firewall kappte RIPE NCCs DNS-Messwerte. Die Route blieb stehen.
Eine falsche Firewall-Änderung unterbrach die Sammlung von Atlas-Erreichbarkeitsdaten. Plötzlich meldeten alle DNS-Instanzen null Prozent. RIPE NCC ließ die Dienstpräfixe weiter angekündigt – das gemeinsame Muster sprach für einen Messfehler, nicht für den gleichzeitigen Ausfall…