Zusammenfassung
- RFC 10065 erschien im Oktober 2026 als Proposed Standard. Sie erweitert das IETF-YANG-Modell für ACLs um Endpunktgruppen und Regeln, die für einen Zeitraum oder nach einem Wiederholungsplan gelten.
- Das neue RADIUS-Attribut
User-Access-Group-IDgibt der Gruppe eines authentifizierten Nutzers einen festen Platz in der Richtlinienkette. Die Zuordnung zu Paketfeldern oder zur Durchsetzung auf dem Gerät bleibt Implementierungsarbeit.
Auch Zugriffsregeln haben jetzt Feierabend
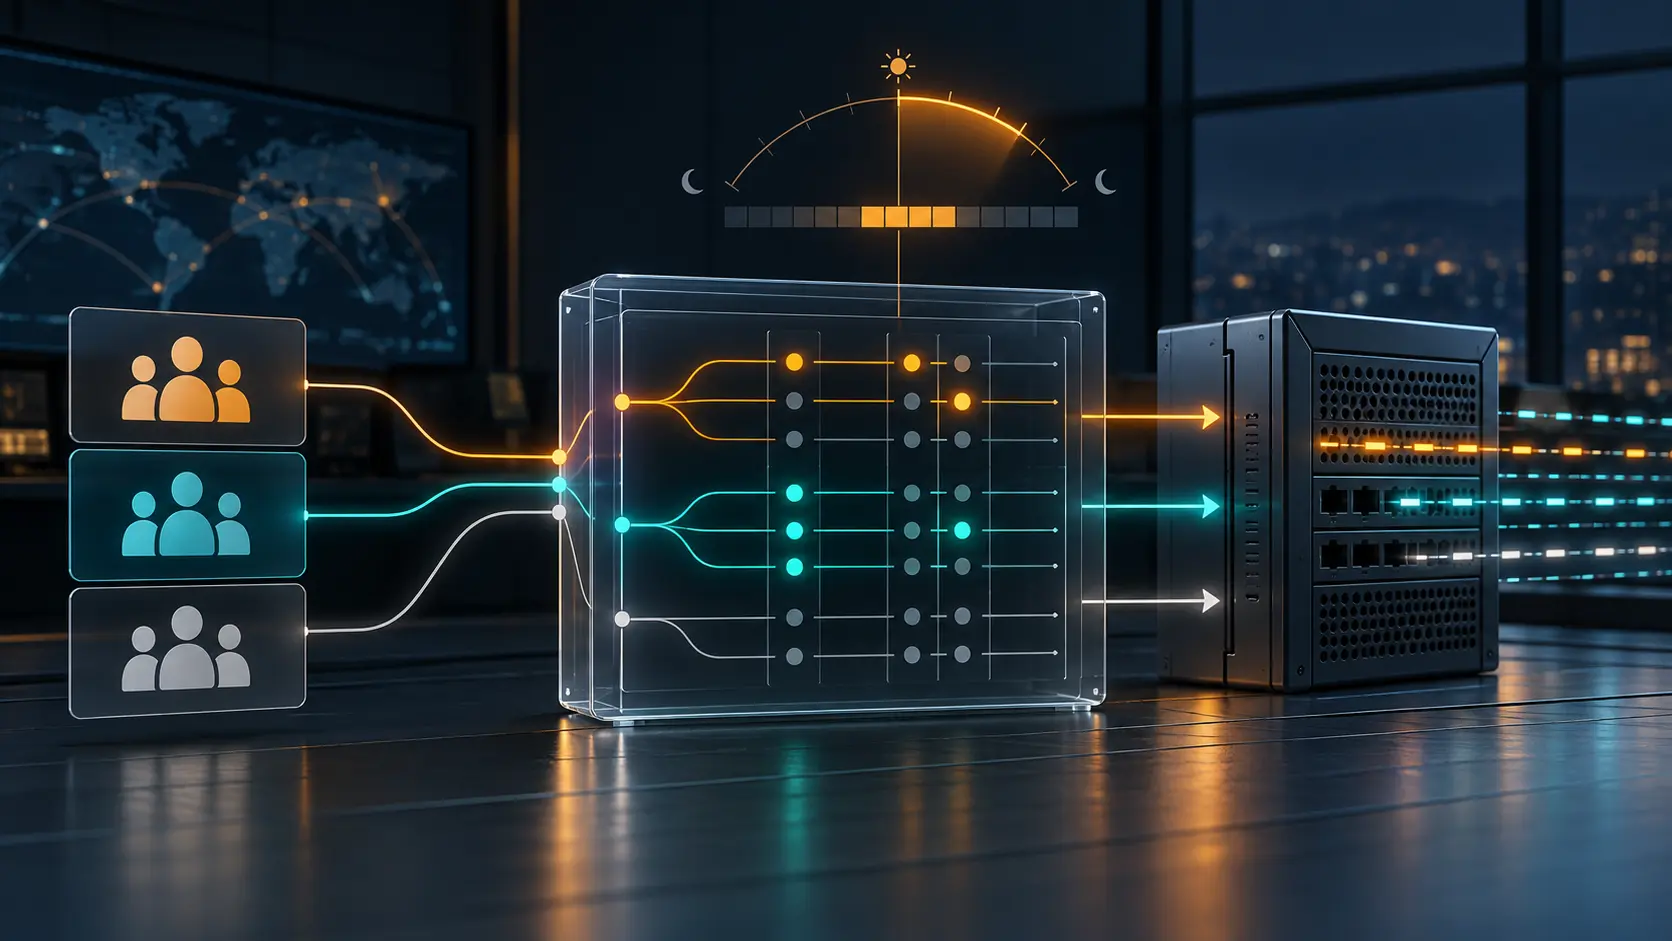
Ein Wartungskonto soll während eines 90-minütigen Einsatzfensters auf ein Verwaltungsnetz zugreifen können. Eine gewöhnliche Zugriffsliste prüft Adressen und Ports. RFC 10065 ergänzt eine Möglichkeit, die Endpunktgruppe und den Zeitpunkt einer Zugriffsregel zu beschreiben. Die Regel kann für einen festen Zeitraum oder wiederkehrend gelten. Ohne Zeitplan greift der Eintrag sofort und dauerhaft.
Dieser letzte Standardwert ist eine kleine Zeile mit großer Wirkung, sobald sie in eine Vorlage kopiert wird. Eine Zeitbedingung steuert den Zugriff nur, wenn sie das Gerät erreicht, das sie durchsetzen soll.
RFC 10065 erweitert das bestehende IETF-Modell für Zugriffskontrolllisten. Das Modul User-group-based Control List kann Quell- oder Zielgruppen-IDs abgleichen und einen Zeitplan an einen einzelnen Eintrag hängen. Dafür nutzt es zwei Formen aus RFC 9922: einen Zeitraum oder eine Wiederholung. Bei Bedarf enthält das gemeinsame Modell auch eine Zeitzonenkennung.
Für den Zugang von Personen definiert die RFC User-Access-Group-ID, RADIUS-Attribut 241.12. Nach erfolgreicher Authentifizierung kann ein RADIUS-Server eine oder mehrere Gruppen-IDs in einem Access-Accept zurückgeben. Ein Access-Request darf das Attribut als Wunsch mitführen, doch der Server muss ihm nicht folgen. Die Anmeldeanfrage wählt also nicht ihre eigenen Berechtigungen.
Die Zeichenkette ist nur ein Glied
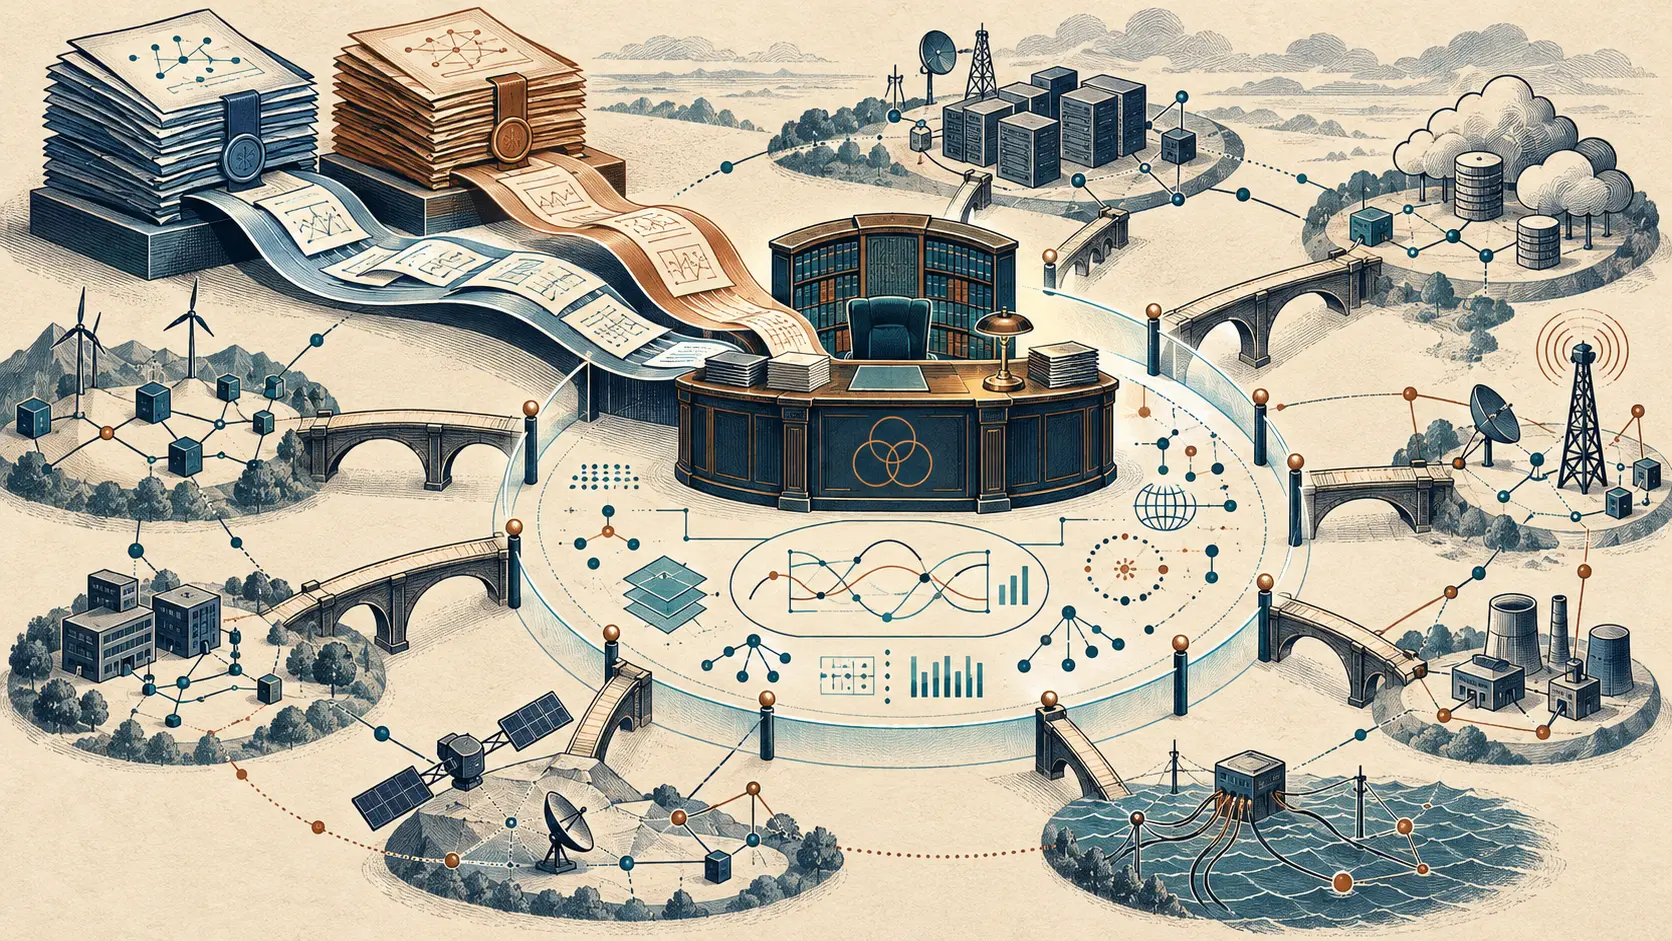
Zwischen Anmeldung und Paket liegen mehrere Entscheidungen. Ein Nutzer meldet sich an einem Network Access Server an; ein Authentifizierungs-, Autorisierungs- und Abrechnungssystem weist die Gruppe zu; anschließend muss ein Controller oder Durchsetzungspunkt diese Gruppe dem sichtbaren Verkehr zuordnen. RFC 10065 beschreibt zwei grundsätzliche Wege. Ein Controller kann die Gruppe in Paketfelder wie IP-Adresse oder Fünf-Tupel übersetzen und an den Durchsetzungspunkten herkömmliche ACL-Regeln installieren. Oder ein Gerät gleicht die Gruppe direkt ab, sofern seine Software oder Hardware das unterstützt.
Der Standard legt weder die Zuordnung von Gruppen-IDs zu Paketfeldern noch das genaue Verfahren fest, mit dem der Controller davon erfährt. Er verlangt ausdrücklich, die Konsistenz der Zuordnung zu prüfen, wenn mehrere Mechanismen zusammenarbeiten. Ändern sich die Merkmale, nach denen ein Nutzer eingestuft wird, kann sich auch dessen Gruppe ändern. Eine korrekte RADIUS-Antwort verankert die Identität nicht für alle Zeit.
Die Wahl ist operativ. Eine Übersetzung im Controller lässt vorhandene Geräte mit vertrauten Adressregeln weiterarbeiten, muss aber Änderungen an Identität, Adresse und Richtlinie nachverfolgen. Direkter Gruppenabgleich kann häufige Controller-Updates vermeiden, wenn sich ein Nutzer oder eine Arbeitslast bewegt; dafür braucht es passende Geräte und die Weiterleitungsleistung kann betroffen sein. RFC 10065 weist darauf hin, dass manche Geräte Software- oder Hardware-Upgrades benötigen. Verbreitungszahlen oder Leistungsmessungen nennt die RFC nicht.
Das Zeitfeld schafft eine weitere Verwaltungsgrenze. Laut RFC 10065 können unberechtigte Schreibzugriffe Gruppenmitgliedschaften, Abgleichkriterien oder den Zeitplan verändern. Wer den Zeitplan lesen kann, erfährt möglicherweise auch, wann eine Regel aktiv ist. Eine Uhr neben der ACL ist praktisch; eine Uhr, deren Einstellungen niemand kontrolliert, wird zum zusätzlichen Zugangspfad.
Der nächste nützliche Nachweis wäre eine Erklärung von Controller oder Gerät, welche Gruppen- und Zeitplanfunktionen es unterstützt, gefolgt von einem Ablaufprotokoll: zurückgegebene Gruppe, installierte Regel und ihr Zustand zu Beginn und Ende des Fensters. Bis dahin bietet RFC 10065 eine gemeinsame Sprache für zeitgesteuerte Gruppenrichtlinien. Zuordnung und Durchsetzung bleiben in den laufenden Systemen des Betreibers.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für den Strategischen Kreis
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten