
Thema
Digitale Identität und Nachweise
Innerhalb der Facette Thema verbindet die Themenanalyse Digitale Identität und Nachweise Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.
IETF
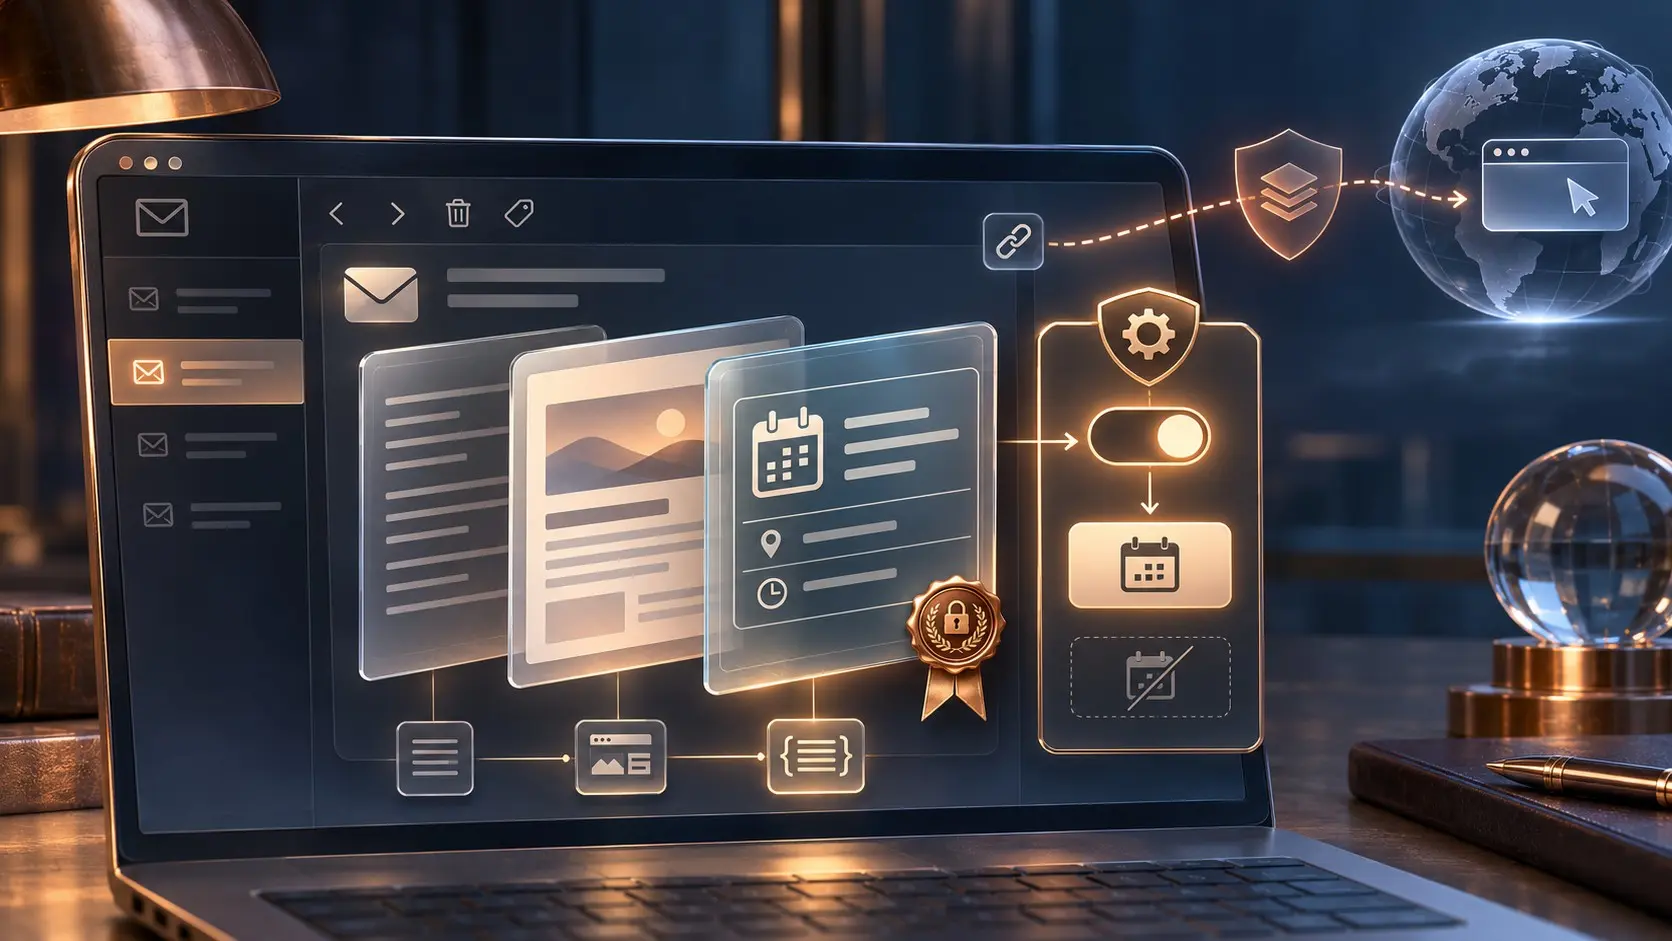
Die E-Mail ist signiert. Den Knopf setzt das Programm.
Eine Flugänderung landet im Postfach. Reiseplan, Buchungsnummer und eine Schaltfläche zur Umbuchung wirken vertraut. Die Signatur belegt eine Bindung zwischen Inhalt und Unterzeichner. Ob daraus eine ausführbare Aktion auf dem Bildschirm wird, entscheidet die Mail-Anwendung.…
Geschichte
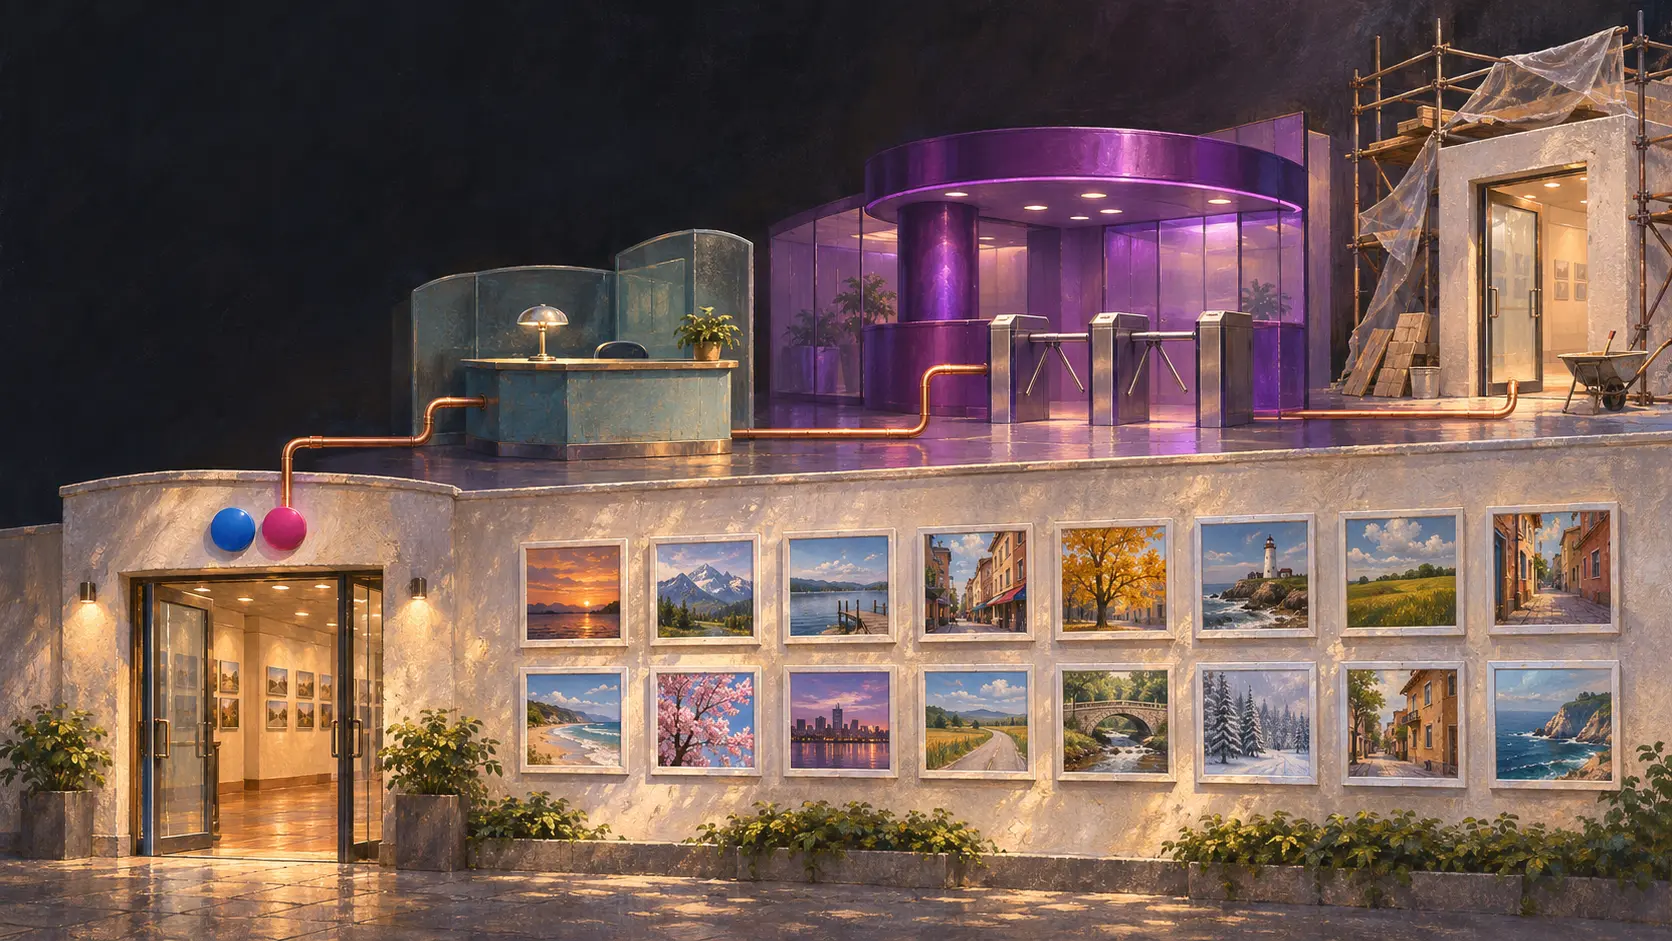
Die Fotos blieben bei Flickr. Den Schlüssel bekam Yahoo.
Ein Foto kann an derselben Webadresse bleiben, während der Zugang zu seinem Konto den Besitzer wechselt. Flickr trennte diese beiden Ebenen zwischen 2005 und 2007: Die öffentlichen Namen und Bildlinks sollten bestehen bleiben, die Anmeldung aber über Yahoo ID laufen. 2019 begann…
Geschichte
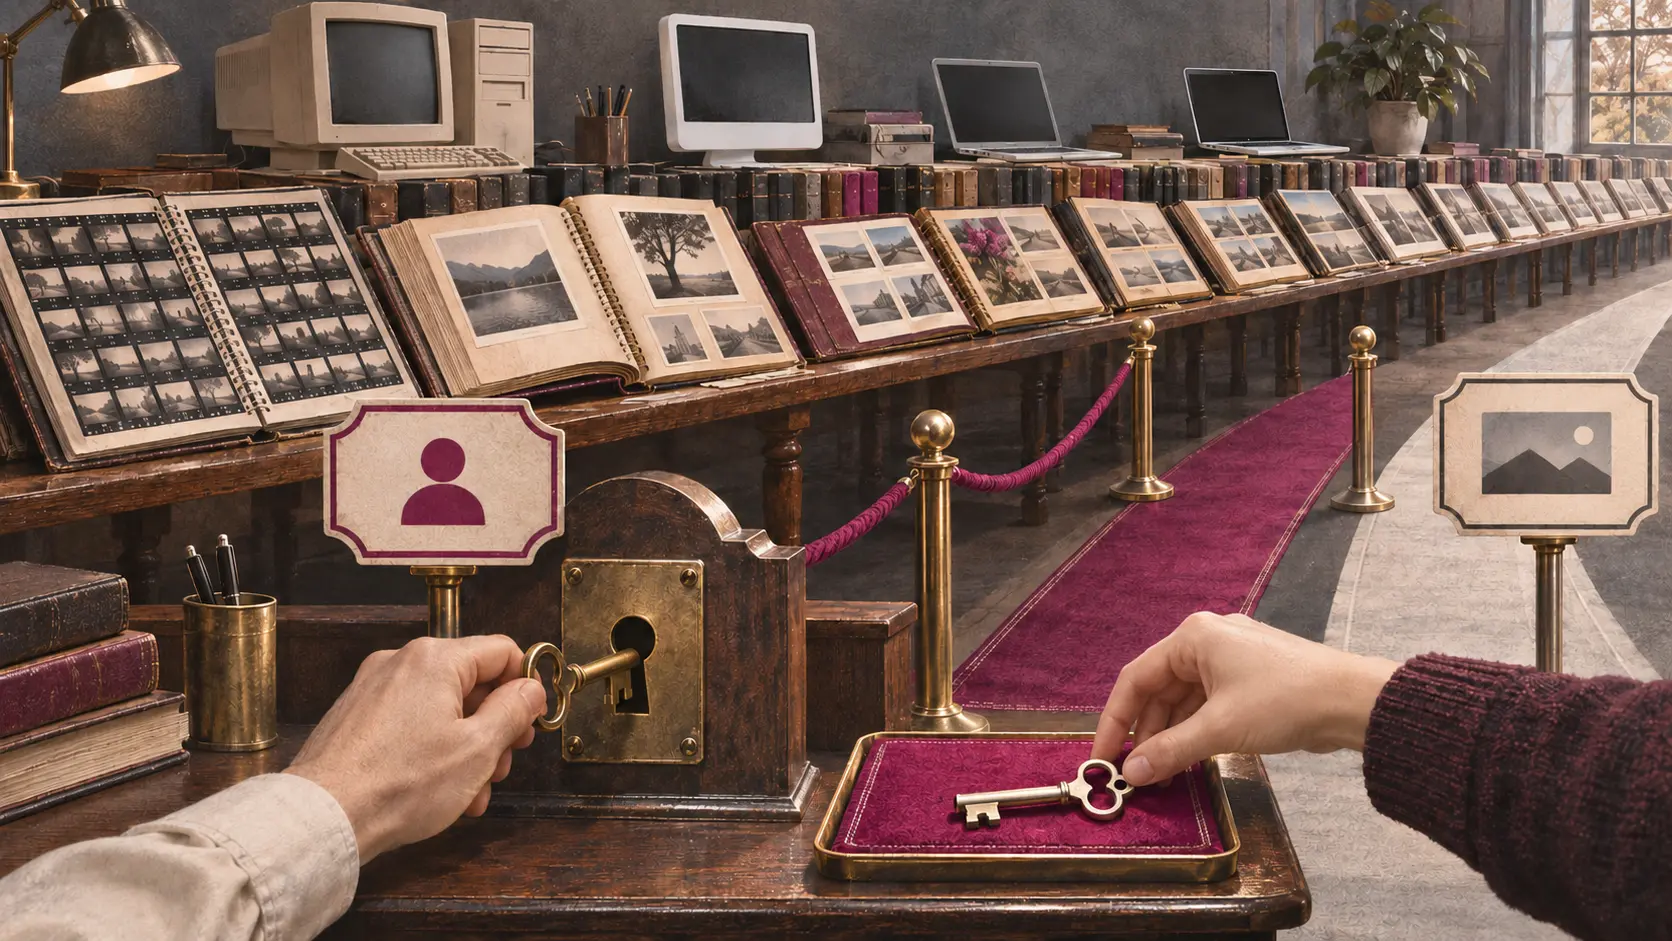
SmugMug kaufte Flickr. Der Login-Schlüssel lag noch bei Yahoo.
Nach dem Eigentümerwechsel 2018 blieben die Adressen der Flickr-Fotos bestehen. Für den Zugang zum eigenen Konto brauchten Mitglieder weiterhin ihre Yahoo-Anmeldedaten. Die Sammlung konnte ihren Besitzer wechseln, während die Tür zu ihren privaten Konten am alten Ort blieb.
IETF
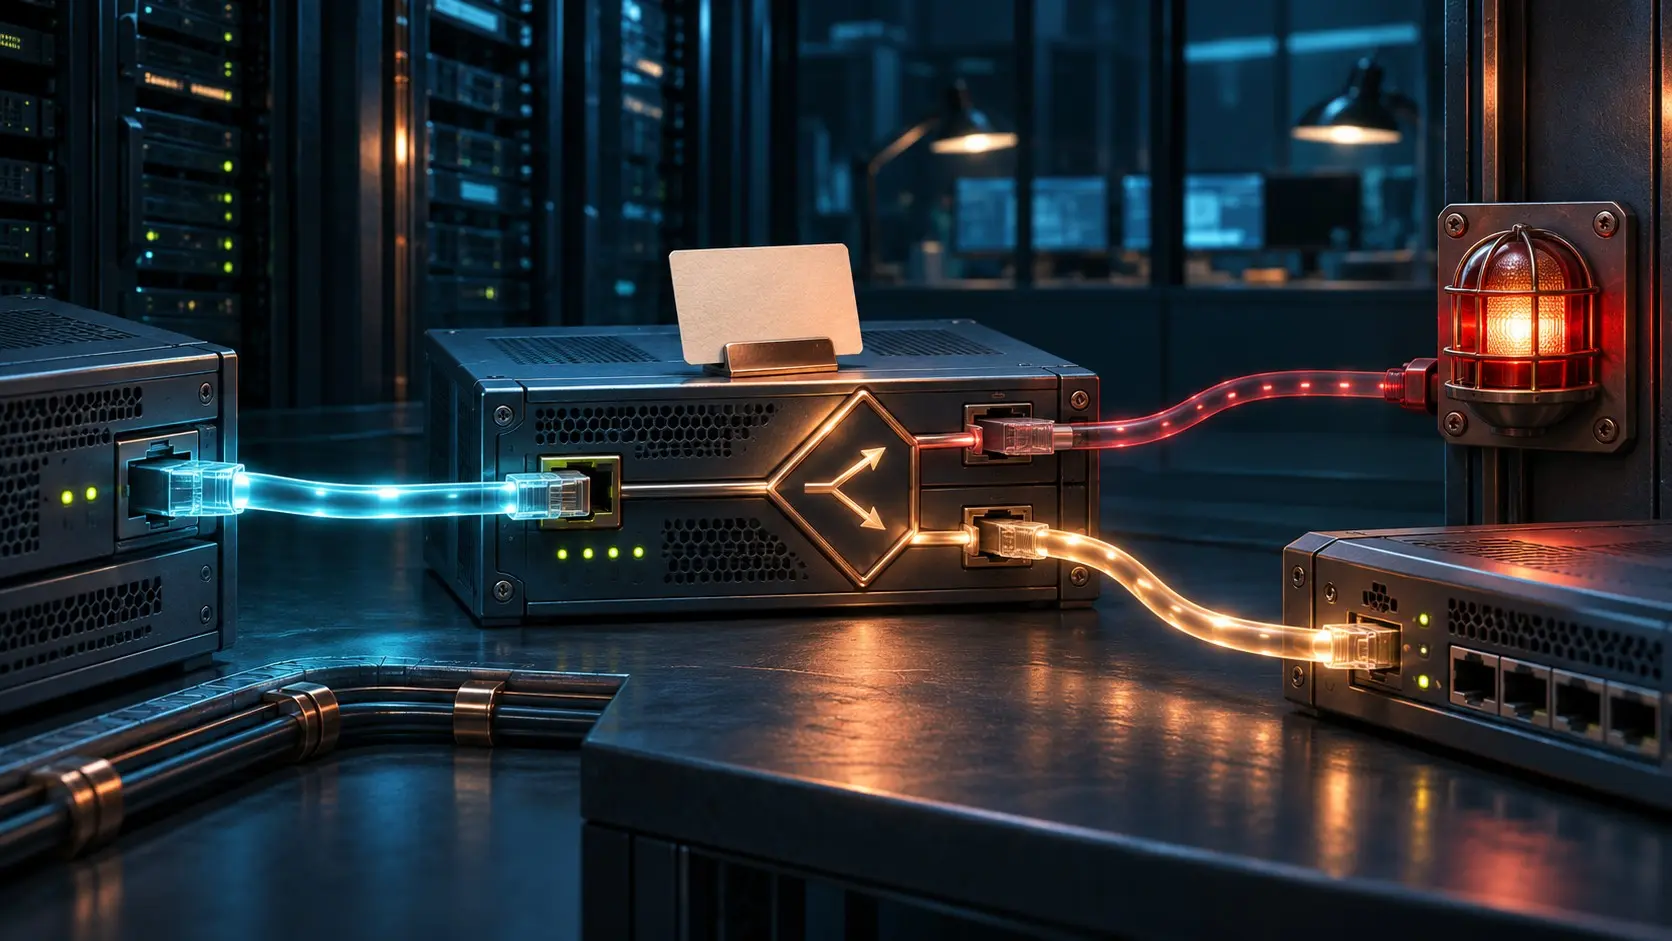
RADIUS meldet einen Fehler. Der Proxy muss den nächsten Weg wählen.
Ein Zugangsgerät schickt eine RADIUS-Anfrage an einen Proxy. Der nächste Server meldet einen Fehler zurück. Nun kann der Proxy eine andere Verbindung suchen oder seinem eigenen Client eine neue Fehlermeldung geben. Das empfangene Paket einfach durchzureichen wäre bequem und würde…
IETF
Der Transfer bekam eine URL. Die Domain blieb beim alten Registrar.
Ein Registrar beantragt die Übernahme einer Domain und erhält `201 Created` samt URL. Erstellt wurde womöglich der Transferprozess, nicht die neue Zuständigkeit für den Namen. Der RPP-Entwurf der IETF trennt Antrag, Entscheidung des bisherigen Sponsors, spätere Nachricht und…
Geschichte
Red Hat kaufte zwei Netscape-Sicherheitssysteme. Zuerst ging eines auf.
Im September 2004 kündigte Red Hat den Kauf von Netscape Security Solutions an. Zum Paket gehörten ein Verzeichnisserver und ein Zertifikatssystem. Der Abschluss folgte erst im Dezember. Im Juni 2005 lag der Code des Directory Server unter der GPL offen, begleitet von einem…
IETF
Acht MLS-Suiten bekommen Quantenschlüssel und behalten alte Unterschriften
Ein IETF-Entwurf schlägt elf neue Chiffrensuiten für sichere Gruppennachrichten vor. Acht setzen bei der Schlüsselvereinbarung auf ML-KEM oder hybride Verfahren, unterschreiben aber weiter mit Ed25519 oder ECDSA. Drei verwenden auch ML-DSA-Signaturen. Die Novemberfassung…
IETF
Die Datei war verschlüsselt. Der Download führte Gästeliste.
Ein Messenger kann einen Anhang verschlüsseln und dennoch verraten, wer ihn abruft. Im MIMI-Entwurf der IETF stehen drei Wege für Dateien in Gesprächen zwischen Anbietern. Der Weg bestimmt, ob der Dateiserver die Adresse des Lesers sieht, ob dessen Anbieter die Datei einem Raum…
IETF
Der CNAME zog um. Der alte Anbieter behielt den Schlüssel.
Ein Website-Betreiber lenkt seinen DNS-Alias zu einem neuen Dienstleister. Neue Verbindungen folgen dem neuen Weg. Ein Entwurf für HTTP/2 und HTTP/3 erschwert den Abschied: Der bisherige Anbieter kann das Zertifikat der umgezogenen Seite noch auf einer Verbindung vorzeigen, die…
Geschichte
Persona hinterließ die E-Mail-Adresse. Wer bestätigte danach den Besitzer?
Mozilla Persona versprach Anmeldung ohne ein weiteres Passwort für jede Website. Die Website erhielt weiterhin die E-Mail-Adresse des Nutzers und konnte sein Konto führen. Als Mozilla 2016 den gehosteten Dienst beendete, blieb diese Adresse in der Datenbank. Der Nachweis, dass…
Globale Cloud-Dienste-Trends
Die Anmeldung scheitert. Twilio zählt die SMS-Versuche trotzdem.
Ein Nutzer fordert einen Code an, verlangt einen zweiten und bricht ab. In der Erfolgsstatistik steht null. Für den SMS-Kanal stehen zwei Versuche im Raum. Twilio verkauft die bestätigte Verifizierung und berechnet den Weg dorthin nach einer eigenen Logik.
Nationale Telekommunikationstrends in Europa und dem Nahen Osten
Schwedens Beweis-Postfach öffnet womöglich vor dem ersten Dienstplan.
Ein registrierter Zugangsadministrator macht einen schwedischen Empfangspunkt im europäischen Beweisportal erreichbar. Die Sachbearbeiter legt er erst danach an. PTS beschreibt diese Reihenfolge ausdrücklich; bei einem Eilauftrag läuft die Frist in acht Stunden ab.

IETF
Der EST-Server reicht den Antrag durch. Über den Schlüssel entscheidet jemand anders.
Ein individueller Entwurf vom 2. November verbindet EST mit Fernattestierung. Der Server transportiert Nachweise und verschlüsselte Antworten, während Aussteller und Tresor getrennt über neue und vorhandene Zugangsdaten entscheiden.

IETF
Die App bleibt gleich, die Agenten-Tür zieht um
Ein individueller IETF-Entwurf vom 2. November macht eine Datei auf dem Ursprungssystem zum Verzeichnis der für Agenten offenen Abläufe. Wer diese Datei austauschen kann, beeinflusst den Weg des Agenten auch ohne neue App-Version.

IETF
Die Kette kennt den gesperrten Agenten. Am Eingang zählt sein Nachfolger.
Ein IETF-Entwurf will die Arbeit von KI-Agenten über mehrere Betreiber hinweg belegbar machen. Seine November-Fassung zieht eine unbequeme Grenze: Frühere Akteure stehen in der Beweiskette, doch die Zugangsentscheidung richtet sich nach dem aktuellen Akteur.

Geschichte
Die Website gab dem Browser Cookies. Beim nächsten Besuch waren sie ihr zu viel.
Ein erfolgreicher Besuch kann die nächste Fehlermeldung vorbereiten. Der Server lässt den Browser Zustandsdaten speichern, der Browser schickt sie wieder mit, und am Eingang ist der Header plötzlich zu groß. Seit 2012 heißt diese Kollision HTTP 431. Die Nummer benennt die…

IETF
Das Schlüsselprotokoll stimmt. Der Betreiber liefert trotzdem den Prüfer.
Eine neue Passage im IETF-Entwurf zur Schlüsseltransparenz legt die Hand auf den Software-Verteiler: Der Dienst kann oft sowohl das Protokoll als auch die App beeinflussen, die es beim Nutzer prüfen soll.

Geschichte
DoubleClick speicherte Ihr Nein als Cookie. Die Cookie-Sperre konnte es löschen.
Wer DoubleClicks Datensammlung verlassen wollte, erhielt ein Opt-out-Cookie. Bei manchen Browsern löschte die allgemeine Cookie-Sperre auch genau dieses Zeichen. Wurden Cookies später wieder zugelassen, musste der Nutzer erneut widersprechen. Die amerikanische Federal Trade…

IETF
Der Auftrag gilt noch. Der Agent steht mit abgelaufenem Ausweis am Tor.
Zwischen der Prüfung einer Vollmacht und der Freigabe einer Aktion können Minuten vergehen. Ein am 1. November überarbeiteter Internet-Draft zwingt die empfangende Stelle, in dieser Lücke auch auf die Identität der ausführenden Agenteninstanz zu schauen. Eine gültige Anweisung…

IETF
Zertifikat abgewiesen, Wurzel vertraut: TLS zieht die Grenze beim zweiten Versuch
Der Server hat noch einen Vorschlag. Der Client hat schon Nein gesagt: Das Zertifikat ist abgelaufen, widerrufen oder trägt den falschen Namen. Ein neuer TLS-Entwurf hält dieses Nein auch beim Wiederverbinden fest.