
主题
数字身份与凭证
在主题维度下,数字身份与凭证主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。
IETF
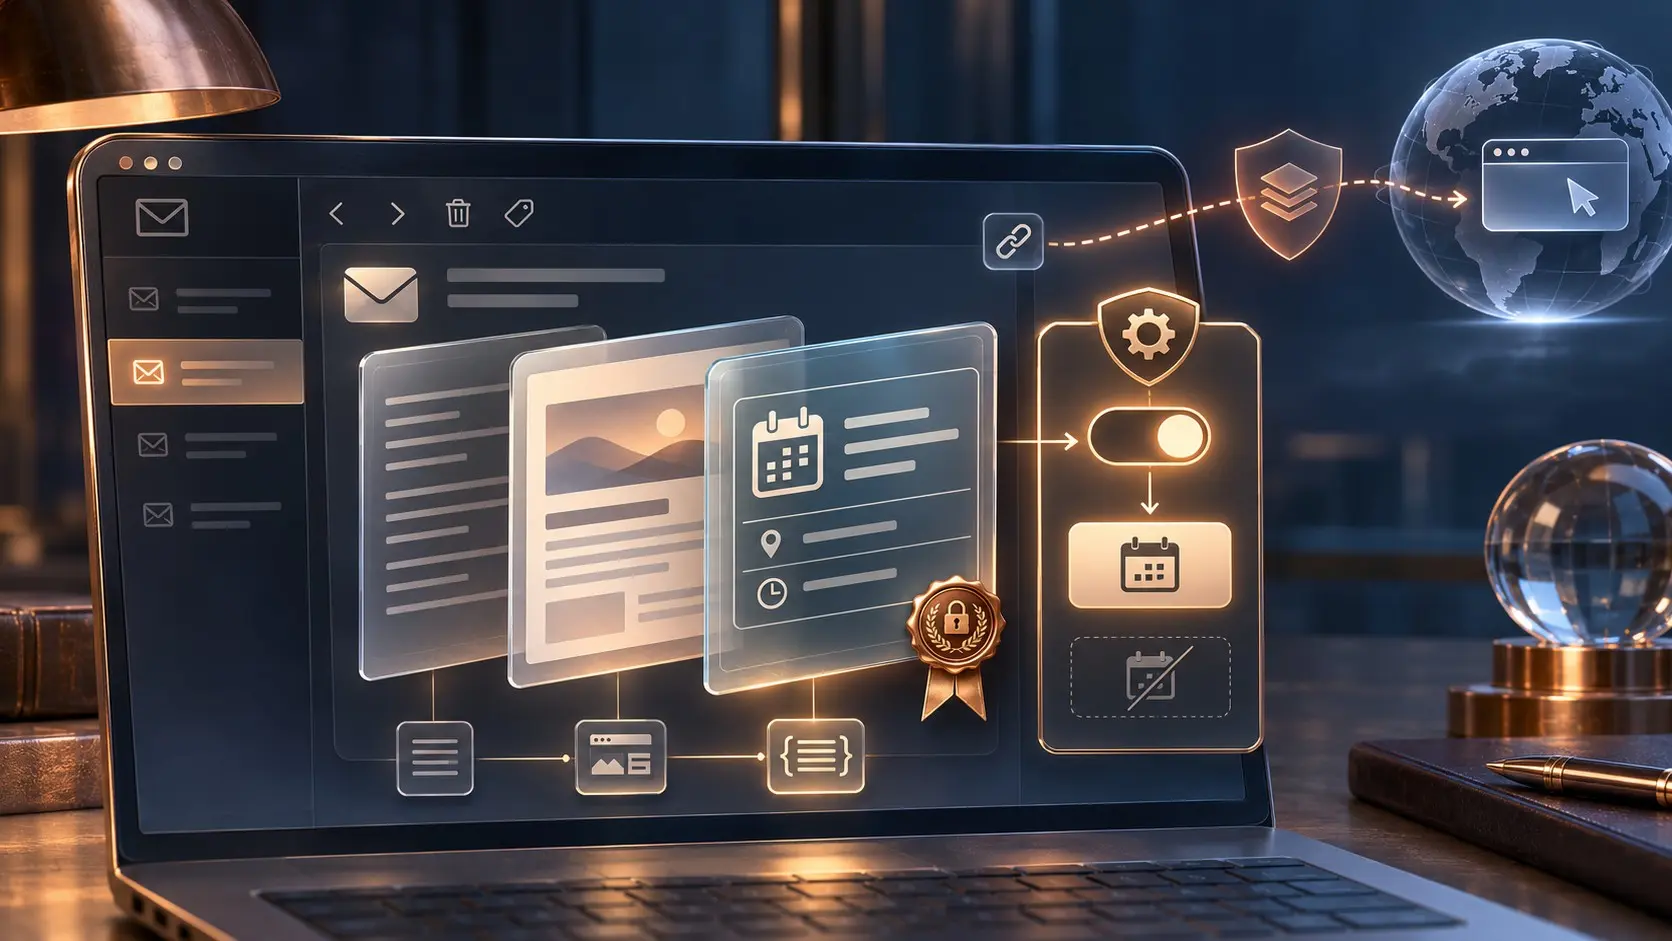
邮件签了名,按钮是谁放上去的?
一封航班变更邮件带着熟悉的行程和“修改预订”按钮。签名能证明某个发送方覆盖了哪些内容,却不会替收件人决定该不该点。真正把数据升格为操作入口的是邮件客户端。IETF 的一份新草案,正把这个长期藏在界面背后的决定搬到台前。
互联网历史
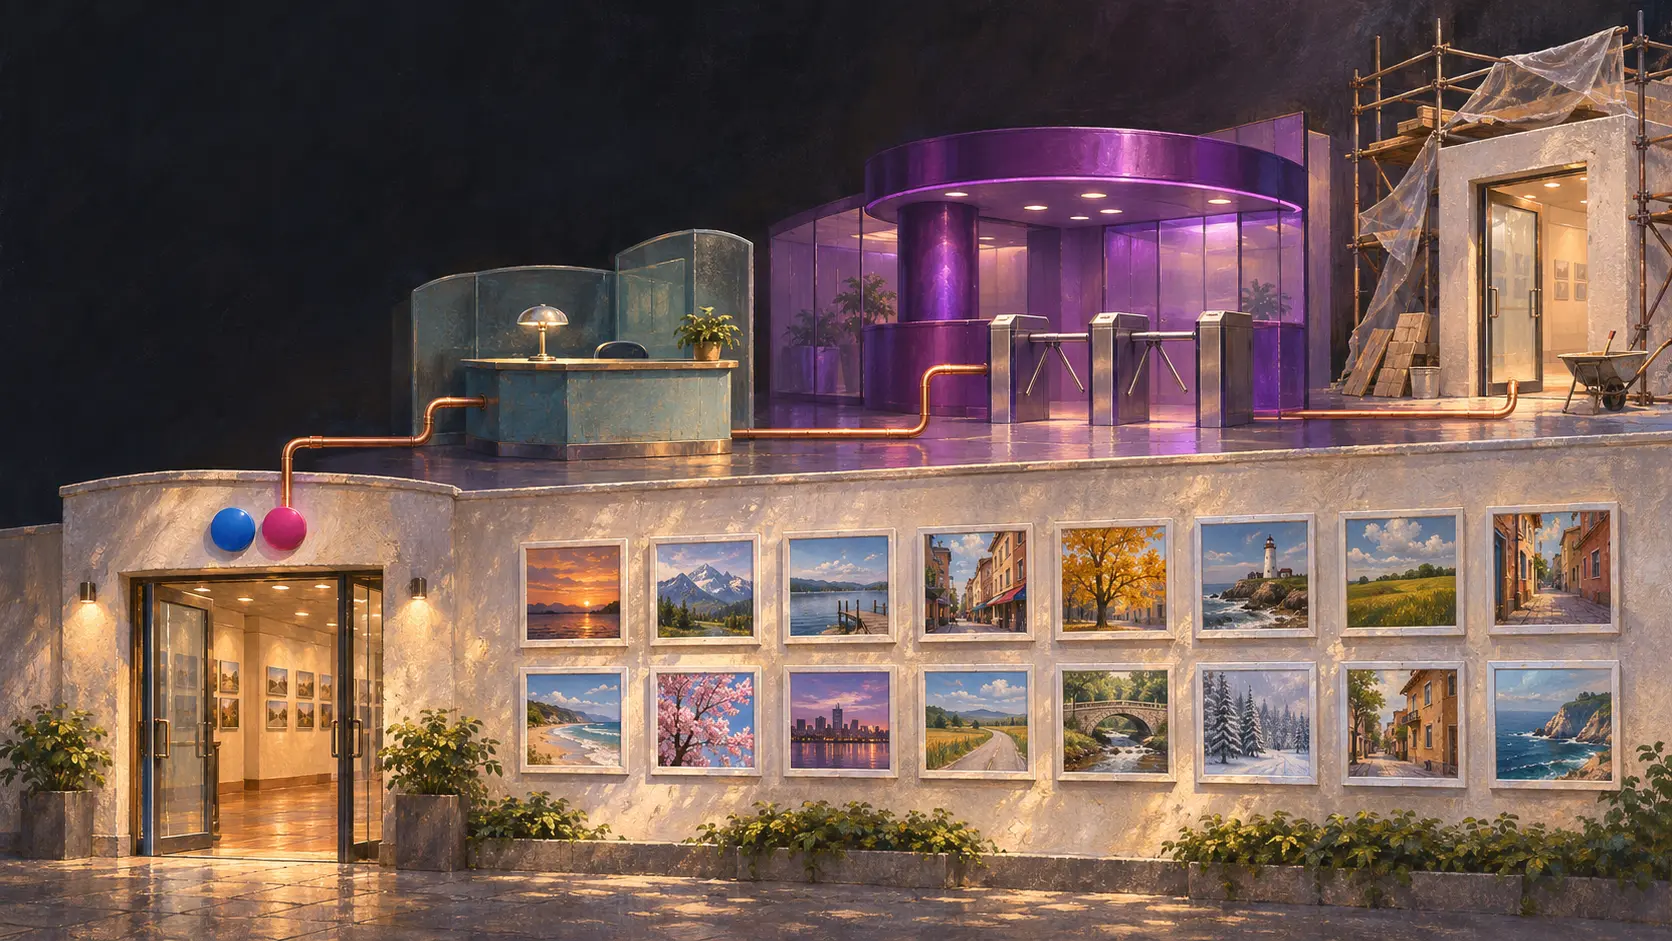
Flickr 保住了照片地址,Yahoo 拿走了开门的钥匙
2005 年,Flickr 告诉摄影者:照片的网址不会搬家,页面上的名字也不会改。搬走的是登录入口。新用户必须拿 Yahoo ID 进门,老用户的 Flickr 邮箱和密码暂时还管用。到 2007 年,这条旧通道也要关闭。照片仍在朋友收藏的地址上,拍照的人却要通过另一家公司确认身份才能管理它。2019 年 Flickr 再把钥匙收回来时,又得逐个账户排队。
互联网历史
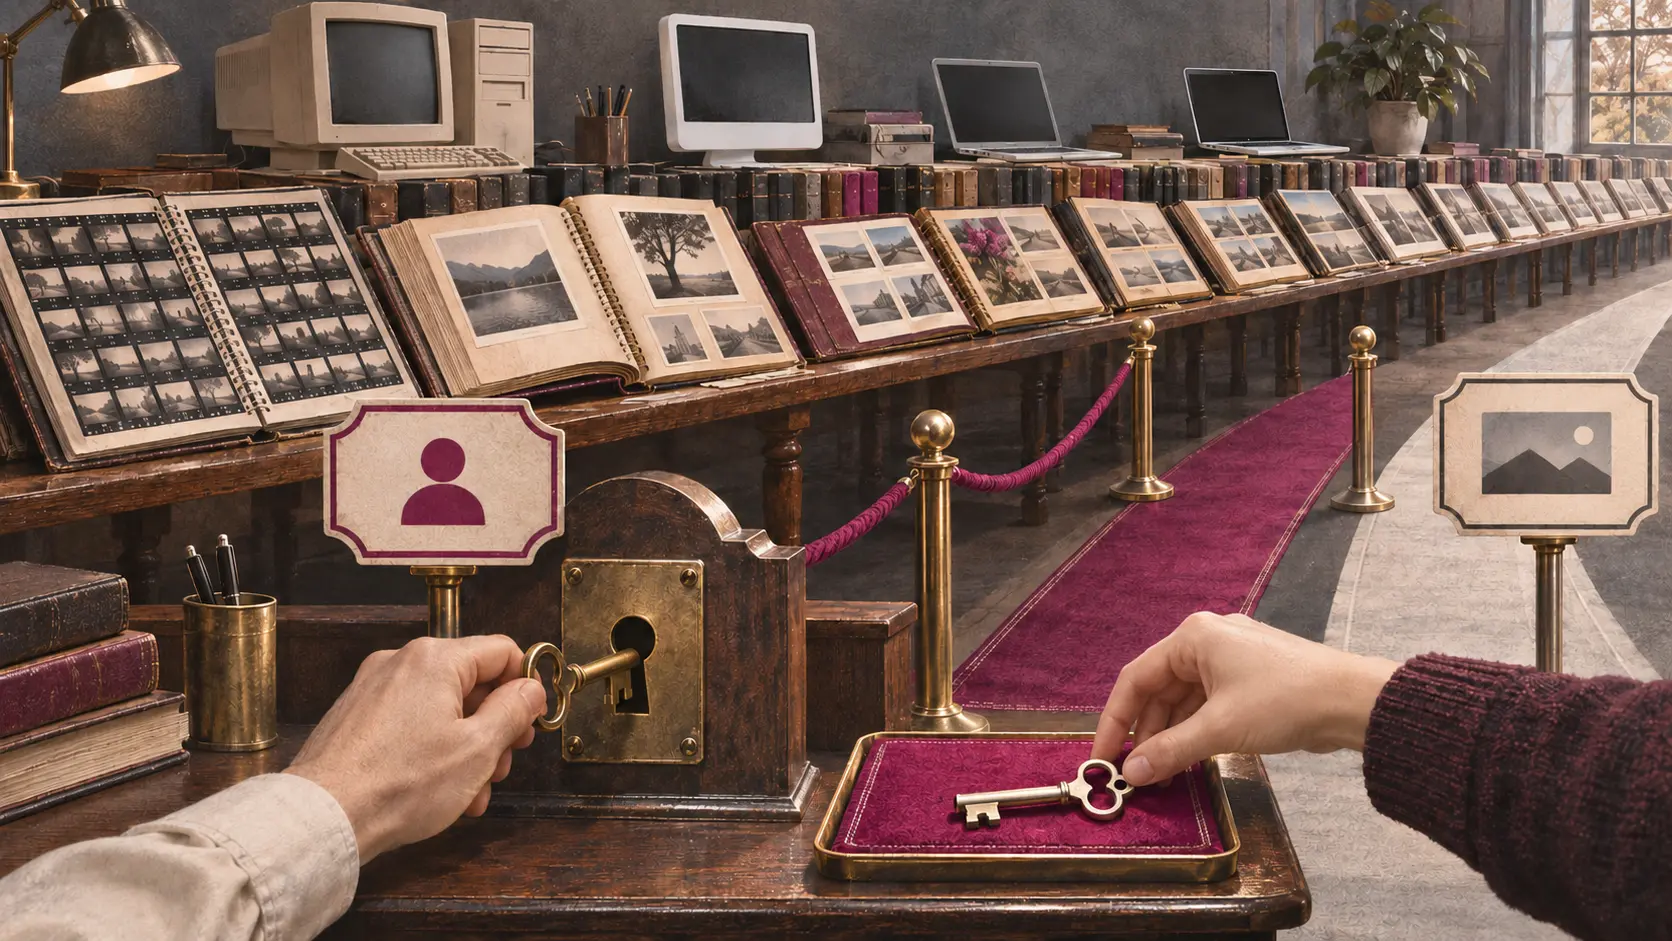
SmugMug 买下 Flickr,登录钥匙还握在 Yahoo 手里
2018 年 Flickr 换了主人,照片的 flickr.com 地址照旧,老用户却仍要拿 Yahoo 凭证开门。照片可以随业务交易保持原位,账户入口却得另做一次迁移。到 2019 年,新钥匙才开始分批发到用户手上。
IETF
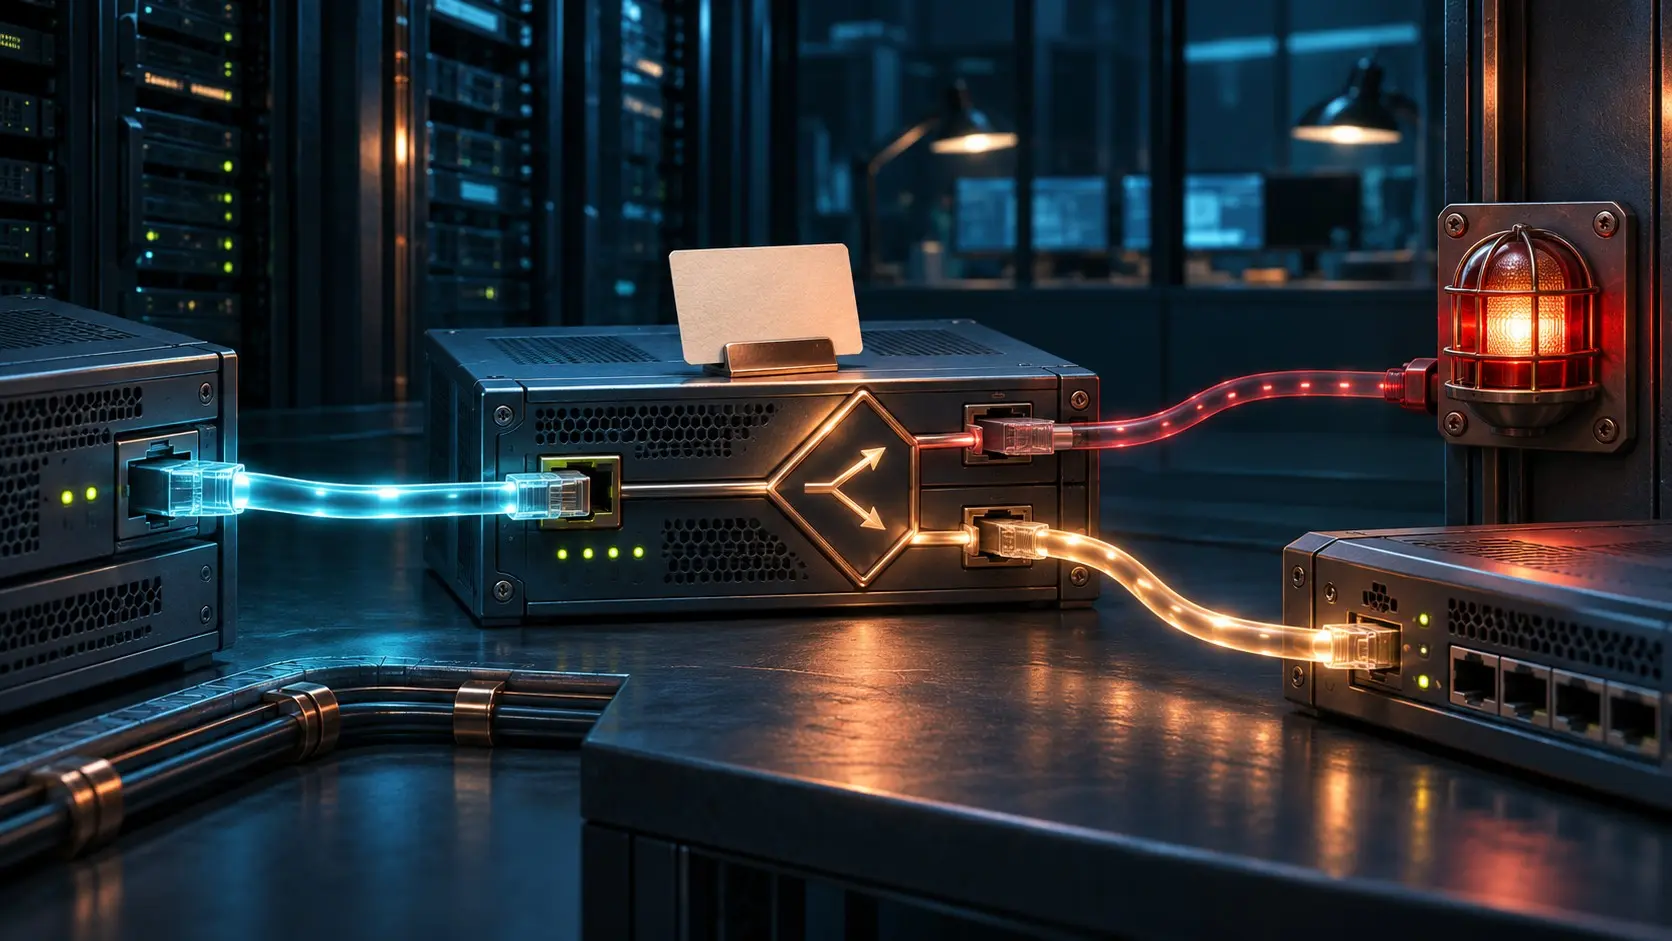
RADIUS 报了错,代理服务器得自己决定下一跳
接入设备把登录请求交给 RADIUS 代理,代理的下游回了一条错误。下一步由谁做?若代理把错误原封不动甩给接入设备,就把自己那段连接的故障当成了别人的事。IETF 新草案给 `Protocol-Error` 规定了一条更难偷懒的路线:先辨认故障来源,再选择另一路,或者向上游发出一条新的错误。
IETF
注册局给转移发了网址,域名却还没搬家
新注册商提出接管域名,服务器回了一个 `201 Created`,附上一条网址。被创建的可能只是“转移流程”,不是已经改好的注册商归属。IETF 的 RPP 草案把发起、当前注册商的决定、事后通知和通知确认拆成不同记录。若用户界面见到第一个成功码就写“转移完成”,那只是网页比域名跑得快。
互联网历史
Red Hat 买下 Netscape 两套安全系统,先打开了一套的源码
2004 年 9 月,Red Hat 宣布收购 Netscape Security Solutions 的资产,点名目录服务器和证书管理系统。交易到 12 月才交割。次年 6 月,目录服务器的代码已按 GPL 开放,商业版本准备按年订阅;其他收购技术的开放仍是计划。合同还把软件、专利和商标拆开处理。新闻稿里的“收购完成”似乎只要一个动词,实际运行的软件却要一份份权利和交付记录。
IETF
十一种 MLS 后量子套件,八种还拿传统签名当门锁
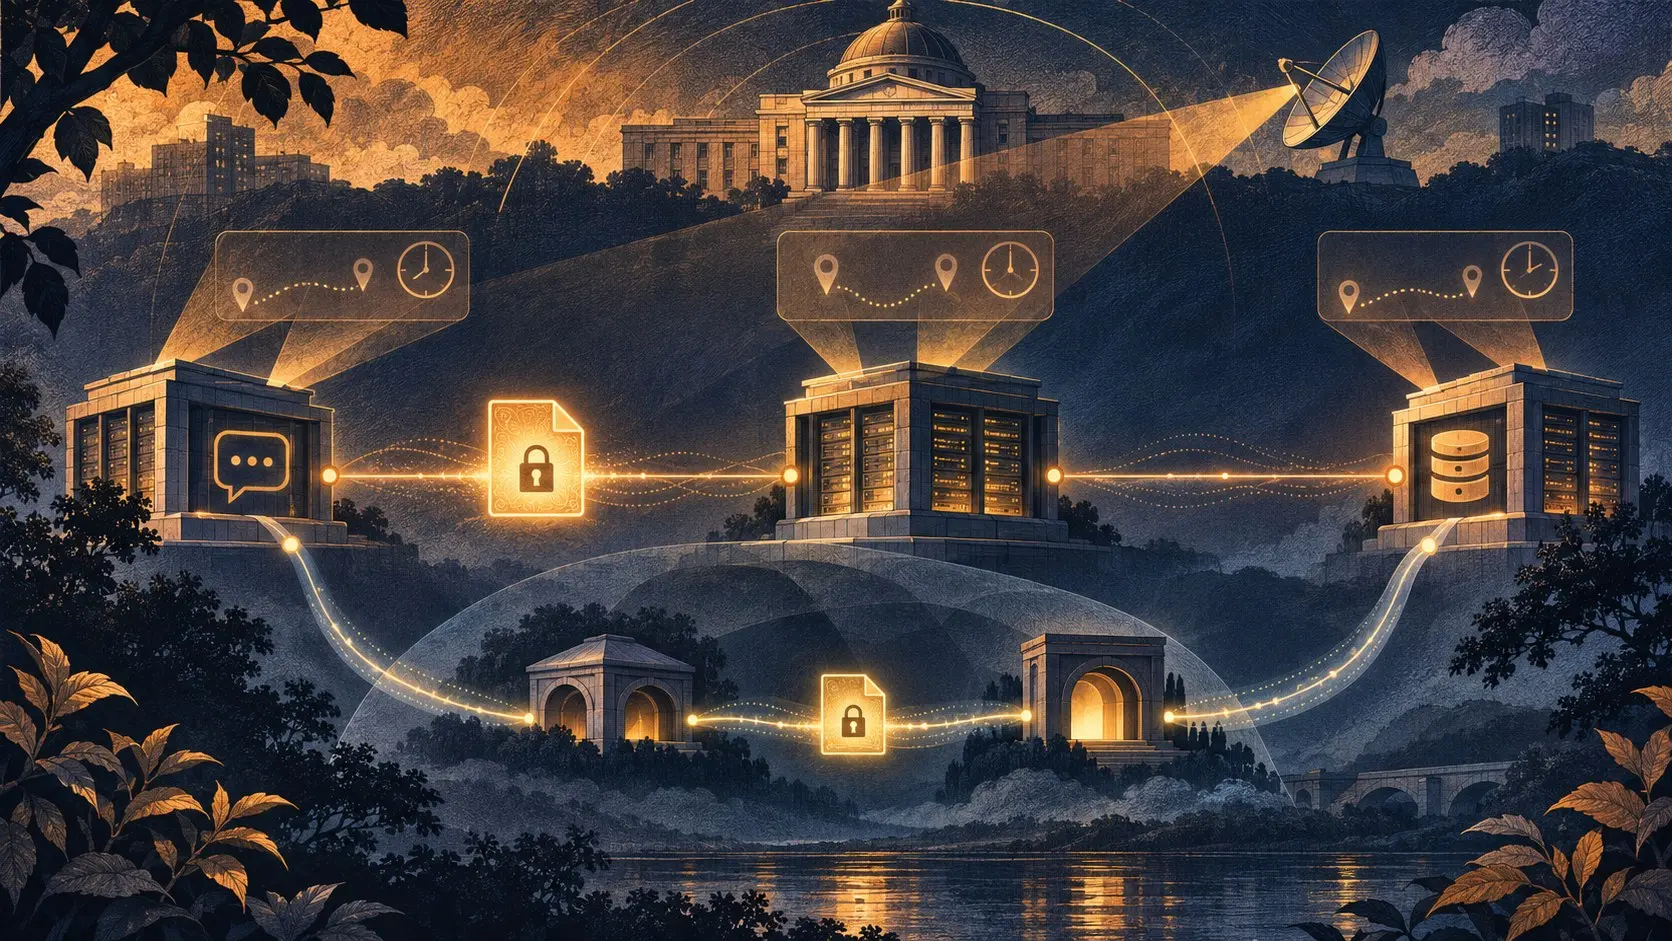
IETF 的群组消息草案列出十一种新密码套件。八种用 ML-KEM 或混合密钥封装保护保密性,却仍由 Ed25519、ECDSA 签署群组操作;另三种把签名也换成 ML-DSA。11 月修订版把传统签名被伪造时的后果,以及 ML-DSA 上线时每一段字节该怎么放,写得更具体。
IETF
文件加了密,下载却留下了访客名单
跨服务群聊里的附件与消息分开传送。照片已经加密,收件人仍须去取。IETF 的 MIMI 草案给下载安排了三条路线,每条都让不同的服务商看见请求的一部分。hub 代理能挡住文件服务器看到读者地址,却仍可能让接收方服务商把下载链接与用户、群聊对应起来。决定隐私边界的是取文件的路。
IETF
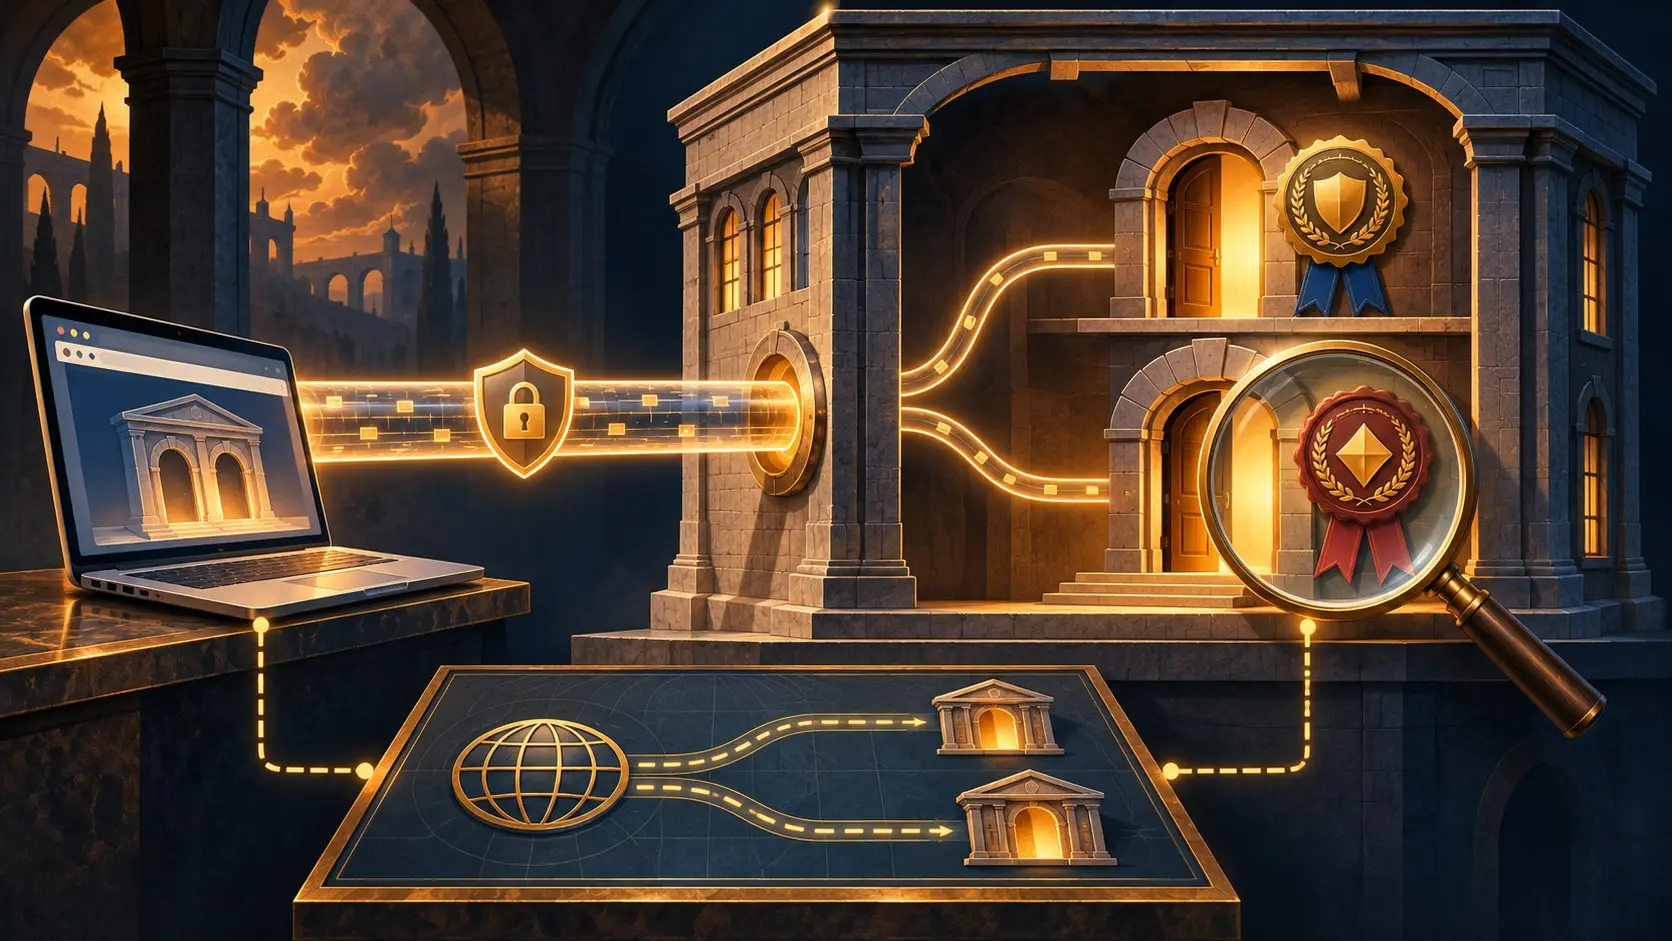
CNAME 已搬家,旧服务商还握着钥匙
网站把 DNS 别名指向新服务商,新建立的连接已经走了新路。IETF 一份 HTTP 草案却给“离开旧服务商”添了一道手续:旧服务商仍可能在为其他网站保持的连接上出示该网站的证书。持有私钥的证明与网站所有者今天选定的服务路径,可以在同一条连接里分开。
互联网历史
Persona 把邮箱留给网站,验证身份的服务却到了关门时间
Mozilla Persona 曾向网站开出一个很讨喜的条件:用户不必再设一组网站专用密码,网站仍能拿到邮箱地址并维系自己的账户。2016 年,Mozilla 停止托管服务后,邮箱地址还在各网站的账户表里。证明回访者确实控制那个邮箱的通道,却有了截止日期。
全球云服务趋势
Twilio 验证没成功,短信计费却已经开跑
用户收不到验证码,又点了一次发送,最后放弃登录。产品报表把这次流程记为失败,短信通道却可能已经产生两次费用。Twilio 把“验证成功”和“尝试送达”放在两本账上,买方若只盯成功率,就漏看了先行发生的成本。
欧洲与中东国家电信趋势
瑞典电子证据收件箱可能先开通,值班人随后才上岗
跨境证据调取不再只靠纸面转交。瑞典 PTS 的操作指引写明:权限管理员一经登记,接收点就可能收到调取或保全请求;具体处理请求的门户用户还要由管理员随后指定。紧急调取只有八小时。

IETF
EST 服务器递得了材料,盖不了发证的章
11 月 2 日的一份远程证明草案,给工作负载领取新凭证和取回旧凭证各设一条路。EST 负责把材料送到,核验和授权则留给明确的决策者。

IETF
应用没更新,代理的门却换了位置
一份 11 月 2 日发布的 IETF 个人草案,让源站上的小型能力文件决定代理能走哪些流程。真正有分量的问题是:谁能改这份静态文件,谁就可能在应用代码不动的情况下改写入口。

IETF
上游代理已被停用,门口却只检查最后接棒的人
一份 11 月更新的 IETF 个人草案,把代理交接记录得更完整,也把它的用途划得更窄:旧代理的名字可用于事后追查,接收请求的服务却不能仅因旧代理被停用而拒绝当前调用。

互联网历史
网站把 Cookie 塞给你,回访时又嫌你带得太多
一次成功的访问可能为下一次失败埋下伏笔:服务器让浏览器保存状态,浏览器照办并在回访时带回,入口却说请求头太大。HTTP 在 2012 年给这种拒收取了编号 431。编号能指向堵塞,真正决定谁来缩小行李的,仍是网站内部那几道互不相让的控制。

IETF
账本没撒谎,运营者却能给你的手机换一双眼睛
密钥透明机制想抓住通信服务暗中替换公钥的手。IETF 新版架构草案把镜头转向客户端:负责验账的应用和配置,往往也由被监督的服务运营者发放。

互联网历史
DoubleClick 把“拒绝跟踪”写进 cookie,禁用 cookie 却可能把拒绝一起删掉
用户向 DoubleClick 申请退出跟踪,得到的是一枚记录拒绝的 cookie。某些浏览器在用户选择全面拒收 cookie 时,会把这枚退出标记一并删除。日后重新允许 cookie,用户还得再退出一次。美国联邦贸易委员会在 2001 年的结案信里要求公司解释这个陷阱:保护选择被存放在用户准备清空的容器里。

IETF
委托书还有效,代理的身份证却在放行前过期了
跨机构软件代理最尴尬的一刻,可能发生在材料已经核对、交易尚未放行之间。11 月 1 日更新的一份互联网草案,把代理实例自身的身份有效期写进最后一道授权检查:委托没过期,也不能替执行者续命。

IETF
信任根证书,不能让坏证书再闯一次关
TLS 工作组 11 月 2 日的修订,把一次恢复连接的捷径堵在选择信任锚 ID 的地方:证书因过期、吊销或名称不符被拒,根受信任也不能替它洗掉拒绝原因。