
摘要
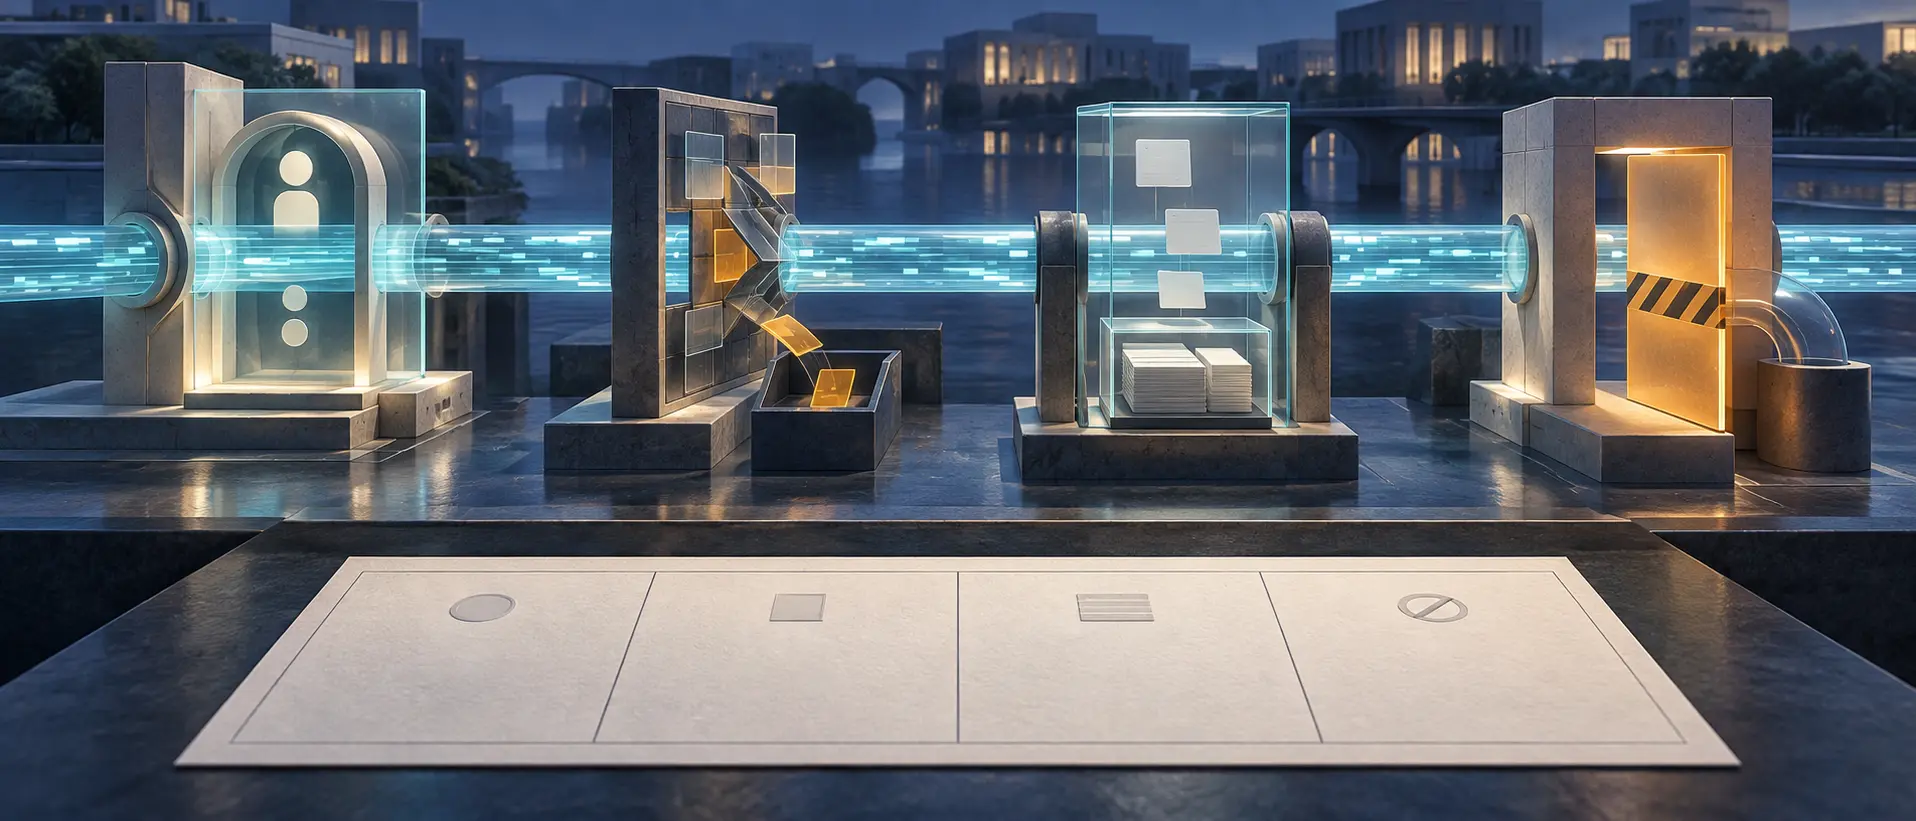
- Internet Society 9 月 9 日发布的政策简报把 VPN 相关干预分为年龄验证、内容屏蔽、监控要求和禁令。对损害与替代方案的判断属于该组织的政策立场,不是已生效法律,也不能证明四类措施效果相同。
- 犹他州、意大利、印度和中国的官方文件显示,同一个“VPN”字样可以落到网站发布者、接入服务、客户记录系统或跨境电信经营活动上;执法对象、数据和救济均不相同。
- 本文建议为每一项措施单独发布一张治理凭证,逐项写明授权、目标、执行点、所需数据、地域外溢、例外、申诉、期限和可观察结果。该凭证是 Daniel Kade 的编辑建议,不是任何来源已经采用的制度。
一条法律提到 VPN,不等于它在规管 VPN 服务商。一个监管机关要求 VPN 服务参与屏蔽,也不等于它禁止加密隧道。网络安全指令要求公共服务保存客户资料,可能同时明确排除企业内部的远程接入。而一项跨境电信经营规则,在离开原文之后,又可能被简写成“全面禁用 VPN”。
这些差别不是措辞游戏。它们决定谁必须行动、谁要收集身份、屏蔽在哪里发生、错误由谁恢复,以及一国命令会不会被带到境外。
Internet Society 的政策简报提供了一张及时的地图。它区分 VPN 年龄验证、内容屏蔽、监控要求和禁令,并认为这些做法可能损害安全、隐私、接入与信任,主张尽量在违法内容或行为的源头处理。后半句是 Internet Society 的判断和建议,不是共同法律标准。分类告诉我们该问什么,却不能替任何具体制度回答。
先找法律对象,再看数据包
犹他州 2026 年通过的 S.B. 73 很能说明年龄验证为何不能只看 VPN 三个字母。法案针对向未成年人提供有害内容的网站发布者;即使访问者通过 VPN 或代理掩盖所在地,相关访问仍可被视为来自犹他州,网站也不得帮助或鼓励这种规避。文本同时规定,完成访问后不得继续保留用于识别个人的信息,并设有新闻与公共利益例外,也给互联网接入、搜索、云服务等中介划出边界。
年龄门槛因此落在内容目的地,而不是加密隧道提供者。验证事件、保存限制和例外都围绕发布者展开。若把它写成“犹他限制 VPN”,最关键的责任分配反而消失。
英国提供了另一个边界,但不是本文的中心。2026 年 7 月政府回应明确表示,不会禁止 VPN,也不会要求 VPN 服务验证年龄。政府可以拒绝四分法中的两种路径,同时仍在别处追求儿童安全目标。BTW 已有文章详细讨论英国的平台执行问题;这里仅取一项结论:政策目标本身不能决定合法的执行位置。
屏蔽是在改变可达性
意大利通信监管机构 AGCOM 把 Piracy Shield描述为一套版权执法平台,自 2024 年 2 月启用。其页面称,命令可要求在 30 分钟内停止访问指定的完整域名和 IP 地址;当事人可在十日内提出申诉,但申诉本身不自动暂停执行。401/24/CONS 决议及监管说明把 VPN、DNS 等参与可达性的服务纳入登记和执行界面,并描述了对境外服务商的适用条件。
这类措施改变的是到达路径。应审查的是标识符来源、提交精度、传播时间、附带影响、通知、纠正和恢复。它不需要判断用户年龄,也不必因此建立多年客户档案,却可能很快产生跨境效果:一国发出的命令,由另一地的服务架构执行。
CANAL+ 对巴黎司法法院命令的通报展示了另一条法律路径。CANAL+ 称,2025 年 5 月有五家 VPN 服务商被命令屏蔽 203 个域名。在未直接核对裁判文书前,这个数量和定性都应归于申请方的新闻稿。即便同属“内容屏蔽”,发令机关、证据、技术对象和救济也不能从个案上剥离。
留存义务创造的是一项数据资产
印度 CERT-In 的官方问答解释了 2022 年网络安全指令下公共 VPN 服务的客户资料义务。文件明确表示,相关定义不包括企业或公司内部 VPN;它也讨论了境外服务商向印度用户提供服务时,如何提交保存在境外的记录。
这里不必屏蔽任何网站,系统也已经改变。措施新增或标准化了一项记录:谁订购服务、使用多久、以什么资料识别、在何种要求下交付。执行点是服务商的客户与日志系统;地域问题是对服务关系和境外记录的管辖;最难逆转的风险则是积累。一份为网络安全事件建立的数据集,会延续到事件之后,并吸引新的使用目的。
因此,监控义务不能用“屏蔽了多少域名”衡量。相关分母应是覆盖账户、收集字段、保存期限、调取次数、挑战结果和删除情况。
“禁令”最需要原文证明
禁令不是增加验证、名单或留存,而是移除一种合法的经营或使用类别。提供、销售、宣传、安装、持有和使用是六个不同对象,不能用一个词替代。
中国 2017 年关于清理规范互联网网络接入服务市场的官方通知,针对的是未经批准经营跨境电信业务,并要求用于跨境经营活动的专线、包括 VPN 服务,依法获得批准。随后发布的官方问答称,企业和普通用户的合法办公使用不受影响。此后的具体执法仍应逐案核对,但仅凭这两份文件,不能推出一项没有限定语的“全面 VPN 禁令”。
Internet Society 把禁令列为独立类别并提出批评,这是该组织的政策评价。媒体在采用“禁令”之前仍应回答:禁止谁做什么、从何时起、是否有许可或例外、由谁执行、到哪里申诉?
每项措施都要有自己的治理凭证
解决办法不是再发明一套适用于所有 VPN 政策的总测试,而是拒绝把它们当成同一对象。
我建议每项公共干预都附一张九栏凭证:第一,法律授权和当前状态,是草案、生效法律、法院命令、监管指令、自愿请求还是政策意向;第二,受保护目标;第三,规管对象与决策负责人;第四,技术执行点;第五,所需或新增的数据;第六,地域范围与域外影响;第七,例外与受保护使用;第八,申诉、纠正和恢复;第九,终止或续期日期,以及带分母的可观察结果。
这张凭证是我的编辑建议,不存在于 Internet Society 简报中,也不是 AGCOM、CERT-In 或本文所引法案已经承诺的工具。它借用三条编辑纪律:《The Policy Mirror》要求沿着授权而不是标签追责;《Running-Code Primacy》要求回到运行系统真正需要的最小功能;《Why BTW.Media Exists》要求把可观察结构与机构立场分开。
凭证不会替读者判断一项措施是否明智。它只阻止四种不同权力借用同一个熟悉缩写获得未经审查的正当性。
资料来源
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance