摘要
draft-ietf-v6ops-framework-md-ipv6only-underlay-28让多 AS IPv6-only 底座在边缘做无状态 IPv4/IPv6 转换,由跨域分发的地址映射规则选择出口。- 不保存逐流表,不等于没有共享状态:规则来源、Conversion Type、MR-DB 版本、映射前缀递归可达性、撤回与默认出口都是独立事实。
- 可审计回执必须串起协议、授权前缀、认证规则、本地导入、IPv6 路由、边缘转换、出口 IPv4 路由、回程和应用结果。
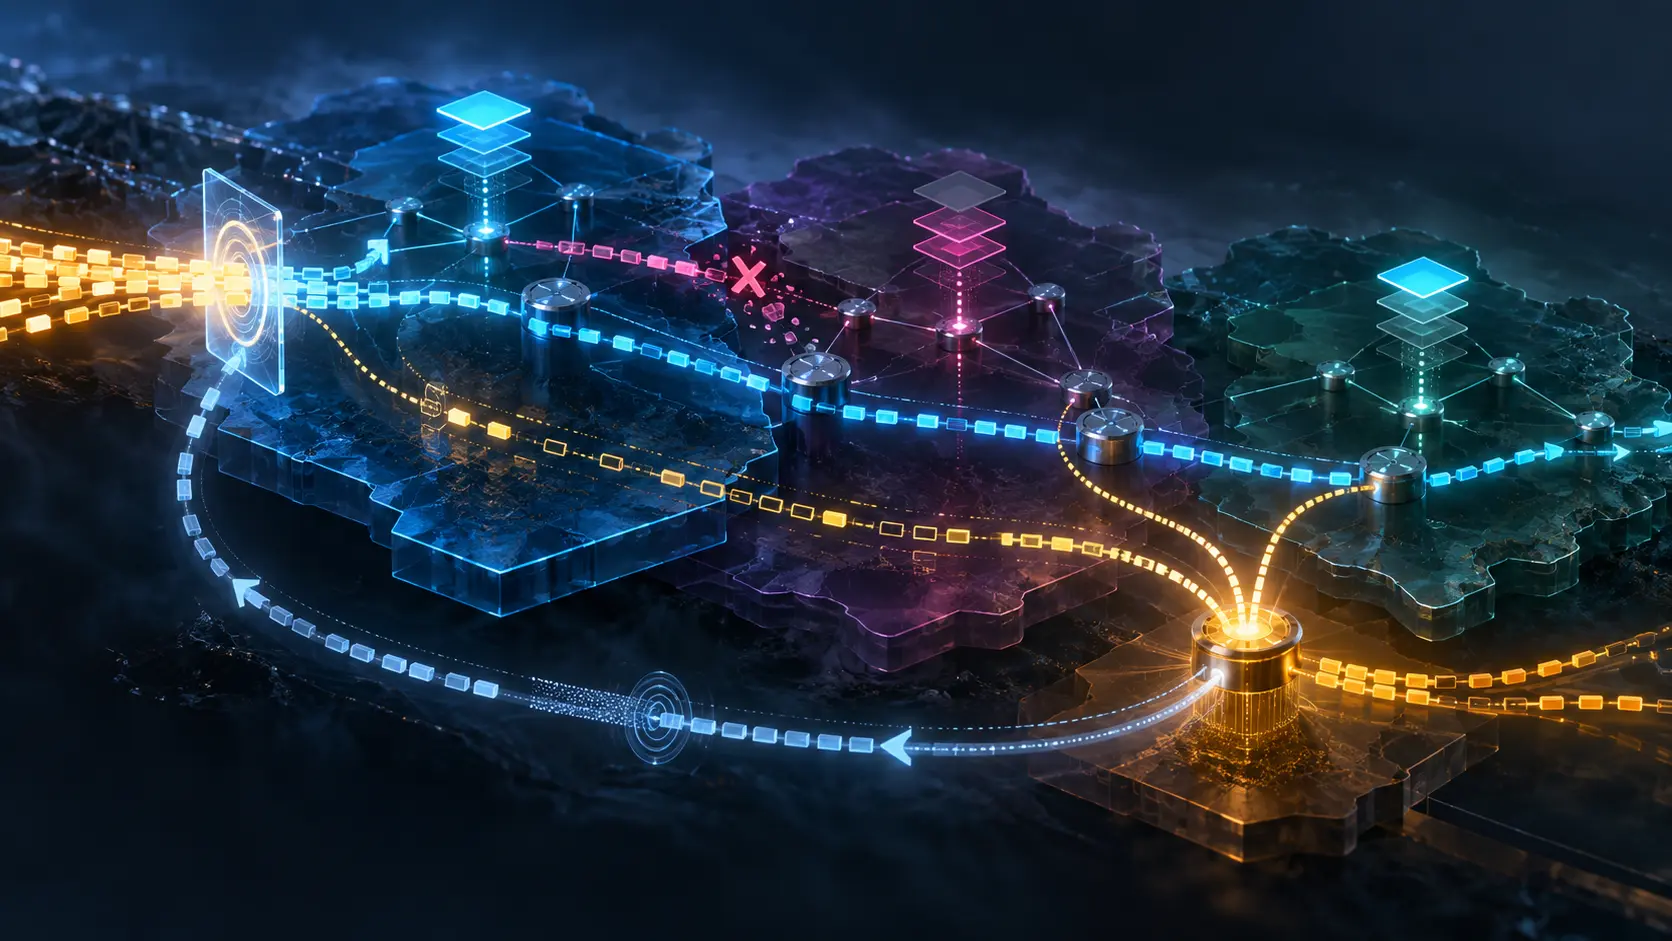
一家运营商撤回某段 IPv4 的明确映射。第一台 PE 已删除规则,第二台仍保留旧版本,第三台从未收到它,于是命中 0.0.0.0/0。三台设备都没有逐流 NAT 表,因而都可以被叫作“无状态”;但它们已经把同一个包交给三个不同的现实。
修订版 28讨论的正是这种多域底座。Datatracker 页面、历史与当前记录显示,它是 2026 年 9 月 28 日发布、正在 IESG Evaluation 的 V6OPS Informational 草案。它不是 RFC,也没有定义完成的规则分发协议,更不证明任何部署或互通结果。
框架把 IPv4 包留在网络边缘处理:入口 PE 根据本地 MR-DB 的最长匹配,选出出口的 Pref6(PE),按 RFC 6052嵌入 IPv4 地址,再按 RFC 7915转换。中间 P 路由器只看 IPv6;出口 PE 验证来源、还原 IPv4,并按自己的 IPv4 表继续转发。
这条路径看似算法化,却建立在制度前提上。草案假设参与者已经有双边协议、协调过的映射前缀、统一的 ICMP 过滤原则与可信入口。它把这些条件明说成前提,而不是框架自动产生的属性。RFC 8799提供“受限域”概念,但一个标签不会签署协议,也不会替边界路由器阻止前缀泄漏。
规则本身至少绑定 IPv4 地址块、出口映射前缀和 Conversion Type。出口只能为自己直接连接、配置或聚合负责的 IPv4 块产生明确规则,不得把外部 BGP transit 路由重新包装成自己的映射。未来分发机制必须保持字段不被中间节点修改、支持边界过滤、认证来源,并让接收方拒绝超出来源授权范围的绑定。
认证仍不是所有权与运行结果的合并证明。它能说明谁在某时刻发出了哪条断言,不能说明该主体仍控制 IPv4 块、设备真的实现所声明的转换能力、每台 PE 都导入了同一版本,或 Pref6 此刻还通向原出口。运营回执必须同时保存原始断言与本地导入决策。
草案要求 Pref6(PE) 递归解析到产生规则的正确出口。若可达性消失,规则必须撤回或停用,不能继续转发。于是 MR-DB 中“有规则”只证明数据库状态;入口 FIB 的实际下一跳是另一份证明。两个 MR-DB 摘要相同,也可能因本地路由不同而把包送到不同地方。
默认规则把缺失状态变成行动。0.0.0.0/0: Pref6(PE) 可在明确规则缺失时维持一次尝试,却也把未知流量集中到同一节点。默认规则计数上升既可能表示韧性,也可能表示分发已悄悄失败。草案因此要求:跨管理边界使用默认规则必须有明确双边协议。
更隐蔽的是重入循环。默认出口还原 IPv4 后,包里没有“已穿过此框架”的标记。如果出口的 IPv4 最佳路径又指向另一参与 PE,包会再次被映射。TTL 或 Hop Limit 只会最终截断循环,不会预防容量浪费。默认出口必须拥有所吸引流量的完整 IPv4 转发表,并保证不把它重新送回框架。
撤回也不是一个原子瞬间。草案建议:新转换立即停止使用旧规则;已进入流水线的包可以有秒级宽限;没有明确规则时转默认,否则丢弃并返回错误;同时记录前缀和原因。来源、分发系统、各地 MR-DB、流水线与默认策略可能在短时间处于五种状态。只有时间化回执才能解释某个包为何仍走旧出口。
来源验证另有一层。出口应确认 IPv6 源前缀属于授权入口、内嵌 IPv4 源与该入口策略一致,并且包来自预期参与网络。RFC 2827给出反欺骗原则。通过验证仅说明满足已部署条件,不证明商业授权或应用成功。
路径还会在 MTU 与 ICMP 边界断裂。跨域 MTU 不一致,加上独立过滤策略,可能吞掉 ICMPv6 Packet Too Big,形成 PMTUD 黑洞。RFC 6791帮助合成 ICMP 错误源地址,却不能强迫另一运营商放行。小包探针成功、MR-DB 一致、递归路由正常时,大流仍可能反复消失。
早期文档界定了本草案的空白:RFC 6992处理单 AS OSPFv3;RFC 8950允许 IPv4 NLRI 携带 IPv6 下一跳,却不定义映射前缀唯一性、默认出口与边界过滤;RFC 5565的 Softwire Mesh 明列多 AS 限制;RFC 8585与 RFC 9313关注接入侧 IPv4aaS,不会替多运营商维护同一个 MR-DB。
因此,值班记录应逐层保存:双边协议与参与边界;IPv4 块和映射前缀授权;认证规则与导入结果;各 PE 的版本;到原出口的递归路由;来源验证与转换计数;撤回、宽限与默认选择;出口 IPv4 非重入证明;回程与应用确认。
现实分层要求不要把协议、断言、安装与结果混作一层。最小初始规范说明共同层应只固定可验证的最小合同,给本地未来决策留空间。运行代码优先则把最终权重放在版本、路由、计数、错误与应用结果,而不是“无状态”架构图的整洁感。
来源
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance