
行业情报
最新文章
关于基础设施运营商、政策决策、市场动向与数字权力转移的最新情报。

案例档案
探针走了同一条路,却没排同一个队:RFC 10014 与 OAM 的证据边界
业务流遭遇拥塞时,探针完全可能穿过同一组节点和链路,却因为进入了更高优先级的队列而一路畅通。RFC 10014 的价值,是把过去常被“带内 OAM”混在一起的三个事实重新拆开:测量如何参与流量、是否走同一路径、是否受到同样的转发待遇。

互联网历史
确认止于链路:PPP 如何把可靠性限定在本地
1994 年,PPP 获得了一种可选的编号、确认与重传办法。RFC 1663 把这套相邻节点之间的恢复循环写得很精确,也把它的权力边界写得很窄:一份确认可以证明某条链路上的帧推进了,却不能替身份认证、路由连通或应用完成作证。

报道
ARIN把ROA与IRR对象连在一起,可见操作记录却只在ROA一侧
ARIN 的 IRR Auto-Manager 让一次操作可以同时留下两类记录:一份 ROA,以及与它关联的 IRR 路由对象。这项自动化确实减少了重复工作。问题出现在两者后来分开时:公开说明的变更历史能够解释 ROA 发生了什么,却还不能还原生成、关联、保留或删除 IRR 对象的完整操作。

ICANN
ICANN 给 SSE 申请人 21 天提出异议:第一天应保存什么?
21 天窗口启动时,申请人往往还没有完成是否提出异议的专业判断。因此,第一天最重要的不是仓促形成结论,而是把决定、传送与接收事件、适用规则、潜在错误及后续提交材料纳入同一条可核验记录。

互联网历史
层级其实是一张图:Gopher 如何把下一台服务器写进每一行菜单
屏幕上是一棵整齐的目录树,线缆里却没有一棵由中心统一维护的树。Gopher 的每一行菜单都把两种信息并排放置:读者看到的名称,以及客户端必须执行的下一步——类型、不透明 selector、host 和 port。人只做了一次选择,程序却可能跨过机构边界,重新建立一段无状态连接。

案例档案
W3C 的 DID 再授权需要一份标准状态交接单
同一项标准可以同时拥有四个“当前状态”。8 月 28 日的 Candidate Recommendation Draft 是最新可读文本,8 月 6 日的 Candidate Recommendation Snapshot 是本轮专利排除机会对应的稳定参照,3 月 27 日是公开实现报告显示的测试时间,而 2024 年章程仍是工作组目前的权限来源。四个日期各自正确,合在一句“DID Resolution 现在到了哪一步”里却可能互相冒充。正在细化的新章程仍停留在 7 月 10 日 Working Draft…

IETF
Steve Sheng 与那把没有让 DNSSEC 维护停下来的锁
域名管理界面亮着“已锁定”,父区中的 DS 记录却发生了合规变更。RFC 10026 提醒我们:这并非天然矛盾。真正需要查明的不是锁的名字,而是谁设置了它、它拒绝谁发出的哪类命令,以及另一条经过认证的维护路径为何仍然成立。

报道
AFRINIC申诉委员会五个席位均于12月31日到期
AFRINIC 于 8 月 28 日补齐政策制定申诉委员会,五人的公开任期却没有错开:全部到 2026 年 12 月 31 日止。若把首尾两天都计入,这一首段任期覆盖 126 个日历日。短任期本身不能证明委员会有瑕疵,但它把续任决定和未结工作的保管同时压在一个年末节点上。

互联网历史
报告只能报数,不能判死:PPP 如何把链路质量处置权留在本地
一端可以报告自己发出了多少包,另一端也可以把实际收到的数量带回来;但这些数字不会自动变成“链路已经不可用”的结论。PPP 的链路质量报告把计量方法做成双方都能理解的协议,却把阈值、判定和处置保留给每一端自己的运行环境。

案例档案
令牌从未进入 JavaScript,指令却照样执行:RFC 10017 与浏览器 OAuth 的权限边界
把 OAuth 令牌锁在服务端,能堵住一批真实而严重的攻击,但不能替用户判断浏览器里发出的每一条指令。RFC 10017 的关键价值,正在于把“凭据没有泄露”和“这次操作获得授权”重新拆成两件事。

ICANN
ICANN 确认 SSE 出错后还要重新评估:两次决定如何衔接?
申请人可能赢得 ICANN 字符串相似性评估挑战,却还没有赢得新的评估结果。中间不可省略的是重新评估记录:挑战确认了什么、评估人员重新考虑了什么,以及后来的决定如何承接第一次决定。
互联网历史
穆罕默德·阿旺·拉与JARING:谁掌握技术,谁掌握公司命运
穆罕默德·阿旺·拉是马来西亚早期互联网发展中最醒目的个人之一,但醒目并不等于拥有全部权力。公开记录显示,他在技术建设和运营管理上承担了核心责任;同一批记录也表明,JARING 的机构发起、公司重组、所有权变动、管理层继任以及最终清盘,分别受 MIMOS、股东与治理机构、后任管理层、债权人和法院控制。把这些不同权力放回各自的位置,才能既不抹去他的贡献,也不把一家机构数十年的全部成败写成一个人的传记。

案例档案
四个批次都返回了,邮箱却从未被冻结:RFC 10022 与 UIDBATCHES 的结案权限
RFC 10022 允许 IMAP 服务器用几个 UID 区间,为大邮箱预先划分后续工作。区间的端点可以没有对应邮件,实际数量可以少于请求值,旧区间会因删除变稀,新邮件则在原最高 UID 之外继续增长。因此,`OK UIDBATCHES completed` 只证明“地图算完了”,不证明地图里的工作已经执行,更不证明整座邮箱已经被清点。
互联网历史
一条链路其实由多条组成:PPP Multilink 如何让整个束共用同一序列
第二条线路接通时,PPP 不必另起一场网络层会话。Multilink 把每条线路看作同一个束的成员:分片各自经过链路封装与校验,接收端却按一个贯穿全束的序列重新拼成原包。标准真正节制之处,在于它只规定重组所需的共同事实,把如何分、发往哪条线路、何时增减带宽留在本地。

案例档案
许可证失效了,配置却没有消失:RFC 10016 与系统状态的执行权
一项功能被关闭时,设备可以撤下由系统生成的节点,控制器却仍保存着自己的配置意图。RFC 10016 把这类分歧从厂商私有行为带进标准数据模型,也迫使管理者回答:设备提供的值、客户端提交的值、经过合并的目标与真正运行的状态,究竟由谁负责。

MENOG
MENOG 本地主办方可以签合同,但批准权仍在秘书处
MENOG 把大量现场工作和可见权益交给本地主办方,同时在主办要求里划出一条清楚的边界:主办方可以代表 MENOG 秘书处签署服务合同,但签署必须取得秘书处批准。
互联网历史
成功为何终结了自己的流:XMPP 在 TLS 与 SASL 之后为何重新开流
TCP 连接没有断,XMPP 却认定原来的 XML 流已经失效。TLS 或 SASL 成功改变了通道的安全与身份条件;旧流里出现过的地址、编号和能力,不能因此自动升级为可信事实。协议保留昂贵的传输连接,同时重新建立应用层语境。

互联网历史
校验和没有见过的字符:PPP 如何先整理串行路径,再判断帧是否可信
PPP 并没有让校验和记住串行线路上出现过的每一个字符。它先划定哪些字节属于帧,哪些只是临时的透明传输包装,哪些低位控制字符可能由中间设备插入;接收端撤销这些有边界的路径处理之后,才校验对端真正要发送的那一帧。
案例档案
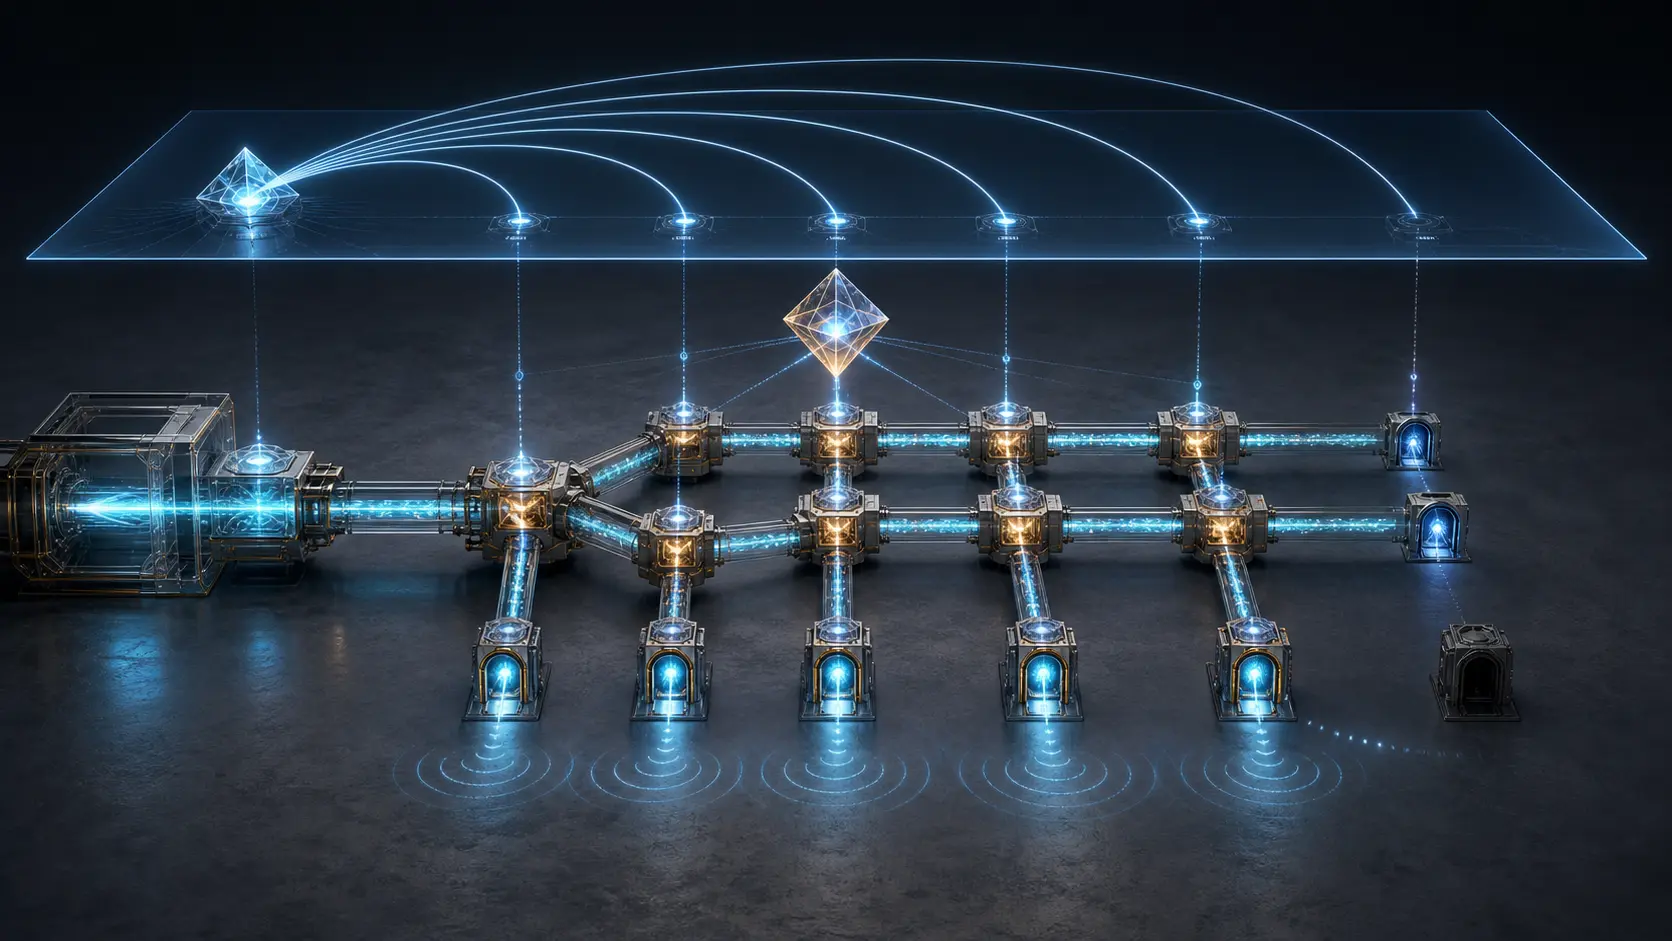
树已激活,第十二个叶子却一包未收:RFC 10018 与多点交付的结案边界
多点业务最容易被“多数成功”掩护:根节点只发一份,网络在途中复制,十一处有流量,第十二处全黑,汇总曲线仍像一次成功变更。RFC 10018 为 MVPN、EVPN 与 SR-MPLS/SRv6 P2MP 建立了清晰的互操作接口;它并没有把路由通告、控制器回执或 Tree-SID 变成所有叶节点的收货单。真正可结案的对象,是同一个树版本下逐叶对齐的意图、成员、安装、转发、OAM 与业务结果。

案例档案
版本没有退场,旧握手必须退场:RFC 10015 与 TLS 1.2 密钥交换的执行权
把 TLS 1.2 留在允许清单,不等于把它历史上所有握手方式一并保留。RFC 10015 划出更窄也更难执行的边界:有限域 DH 与 RSA 密钥交换必须从 1.2 的协商路径中消失,静态 ECDH 应当退出,而配置是否真正生效只能由运行中的端点和观测到的握手证明。