
摘要
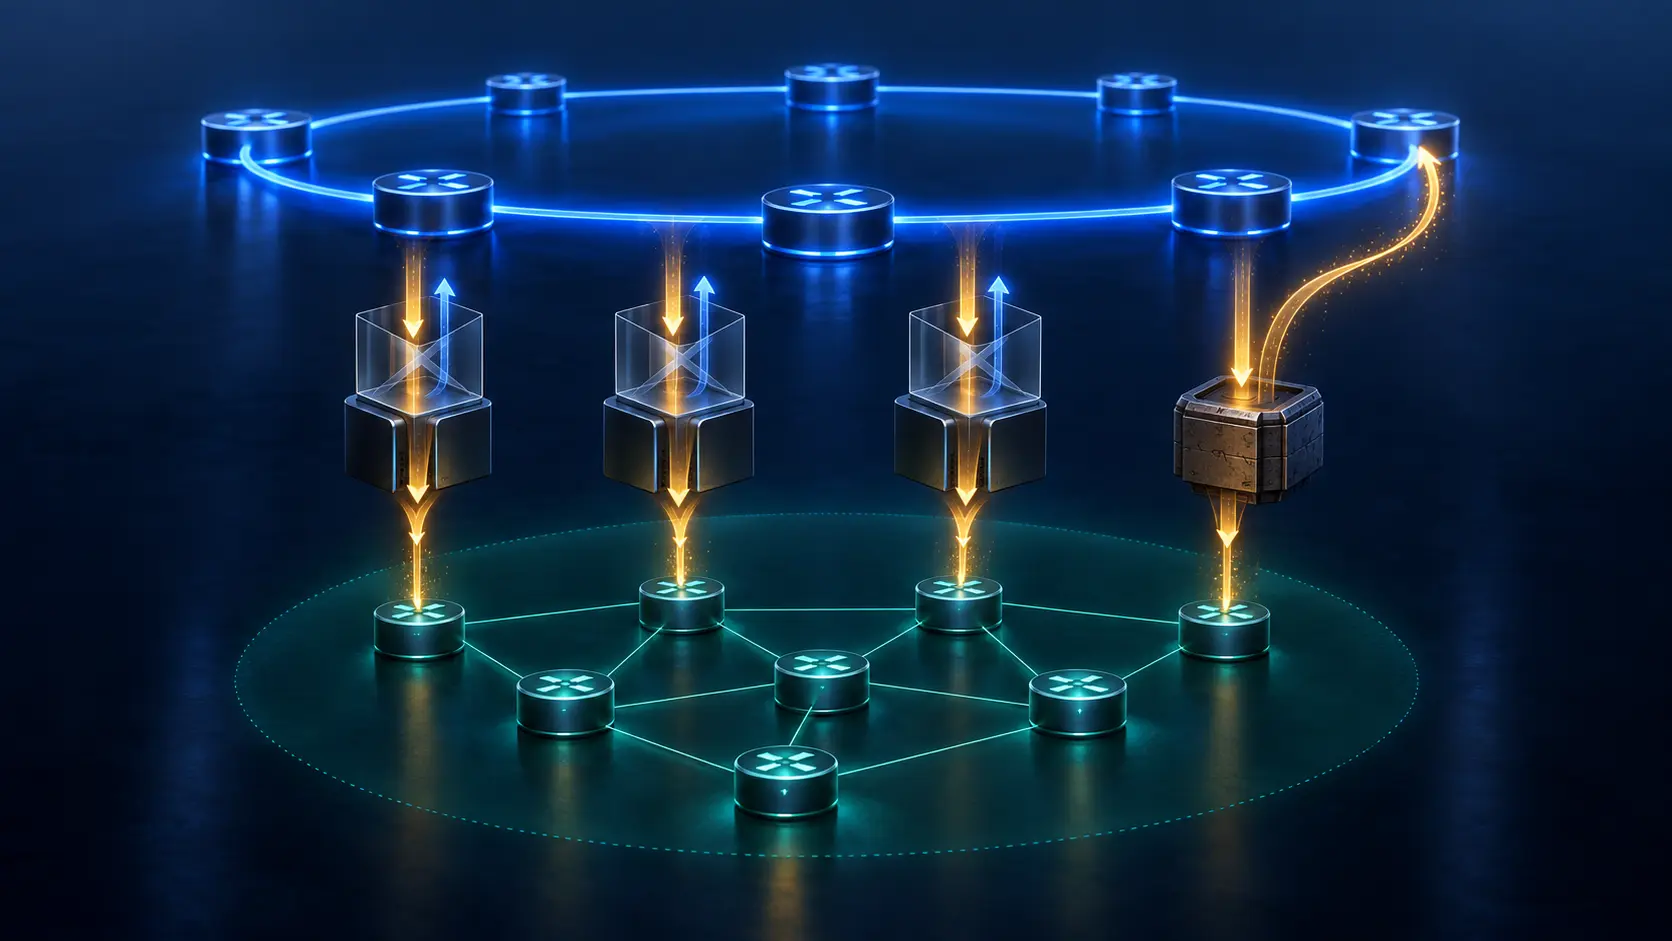
- RFC 5302 允许有选择地把 Level 2 前缀送入 Level 1,并用 TLV 128、130 的 up/down 位标明下降来源,阻止边界再次向 Level 2 通告。
- 混合版本是否安全取决于角色:旧的 Level 1-only 路由器可以忽略该位而不独自形成关键回路;旧的 Level 1/Level 2 边界却可能抹掉来源并打开返程。
绿灯亮在接收端,风险藏在另一处出口
RFC 1195 的两级 IS-IS 结构让多个 Level 1 区域通过 Level 2 拓扑互连。区域内设备通常把外部目的地交给最近的 attached L1/L2 路由器。Level 1 学到的可达性可以向 Level 2 上送,反向的跨区域明细却没有被定义。RFC 5302 补上这条路,让区域能够获得比默认路径更精确的信息。
新能力也补出了一条潜在的信息回路。来自 Level 2 的前缀被写入 Level 1 LSP 后,如果另一台边界把它误认成普通的 Level 1 起源,就可能再次把它发布到 Level 2。于是核心收到的不是新事实,而是一条忘记了下降历史的旧事实。
因此,看到路由被接受不是部署证明。收到、接受、优选、安装、通告、抑制、转发与送达属于不同阶段。接收端全部通过,只说明预期收益存在;它没有回答每一条返程通道是否都被关闭。
一个保留位承担方向性来源
RFC 1195 用 TLV 128 表示 IP Internal Reachability Information,用 TLV 130 表示 IP External Reachability Information。它们 Default Metric 字段的最高位原本保留:发送方置零,接收方忽略。RFC 5302 将这个位置重新定义为 up/down 位。
当 L1/L2 路由器把 Level 2 计算所得前缀放进 Level 1 LSP 时,必须把该位置一。两级模型下,其余前缀保持为零。一台边界若通过 Level 1 学到置位前缀,就不得再把它通告进 Level 2。这不是一条关于“路由好坏”的判断,而是一条关于“信息从哪里来、不能往哪里回”的约束。
该位也没有证明前缀已胜出 SPF、进入全局 RIB、写入 FIB 或真正送达。即使 LSP 的认证完全正确,分发策略仍可能错误。一台合法设备可以产生完整认证的报文,同时因为软件版本过旧而不理解这个重新定义的位。来源真实性与层级纪律是两份不同的证据。
同一种旧实现,在不同角色上结论相反
向后兼容来自一个有意设计:RFC 1195 时代的接收方本来就应该忽略保留位。旧的 Level 1-only 路由器因而能接收新前缀,并把它当成普通区域内路由。RFC 5302 指出,这种行为本身不会在纯 Level 1 路由器之间造成决定性的回路。
把同一行为放到 Level 1/Level 2 边界上,后果便改变了。设备没有识别下降标记,就可能把前缀当作 Level 1 原生信息,再向 Level 2 发布。标准明确列出可能结果:路由环路、次优路径与额外不稳定。
升级范围因此既不是全网,也不是只更新执行下泄的那台设备。凡是在启用区域内承担 L1/L2 角色、并可能参与返程的路由器,都必须理解这个位。平时沉默的备用边界、维护时才启用的链路、当前没有承载该前缀的设备,都不能因为“没在用”而离开证明范围。能力要求跟随角色,而不是跟随当天的流量。
TLV 类型不能替代完整路由分类
TLV 与 metric type 是两条独立轴线。TLV 128 表达内部可达性,TLV 130 表达外部可达性;metric 又分 internal 与 external。internal metric 可以同域内链路代价比较,external metric 则不能直接比较。external metric 只对外部前缀有效,TLV 128 与 external metric 的组合无效,接收方必须忽略。
在 IS-IS SPF 偏好中,内部前缀与携带 internal metric 的外部前缀地位相同。携带 external metric 的外部前缀低于同一目的地的 internal metric 版本,不取决于数值大小。普通 Level 1 路由优先于 Level 2,Level 2 又优先于 Level 2 下泄到 Level 1 的跨区域路由;external metric 类别排在之后。
已验证的 Errata 3994 修正了一个关键来源:带 external metric 的外部跨区域路由是在 Level 2 SPF 期间导出,而非 Level 1 SPF。若遥测只保留“installed=true”,这些区别就全部丢失。可靠记录应保存原始层级、来源 LSP、TLV、内外部路由类型、metric 类型与数值、up/down 状态、SPF 来源、RIB 决策及 FIB 结果。
默认关闭把技术动作变成可问责授权
RFC 5302 建议 L1/L2 路由器默认不要把 Level 2 路由发布到 Level 1,并要求管理员手工启用。这一步摩擦提供了治理入口:授权应绑定具体区域、前缀、策略代次、边界清单、能力凭据、过滤或汇总方式、观察窗口及回滚条件。
一台边界启用成功,不能替其他边界作证。变更前要枚举区域内每一台 L1/L2 设备并确认版本能力;变更中要从多个位置观察带标记的前缀进入 Level 1;变更后要在每个潜在出口验证它没有出现在禁止的 Level 2 通告中。这里的“没有出现”不是证据缺失,而是系统购买的核心性质。
正常上行也需要纪律。边界应只向 Level 2 发布自己实际用于转发的 Level 1 路由,而非无条件复制整个 Level 1 数据库。过滤与汇总决定信息穿越层级的表面积,不能被视为附属配置。
Level 2 LSP 里的同一个位不能机械套用
“从 Level 1 学到后不得回送”不等于“看到置位就拒绝”。在 RFC 5302 的两级模型中,up/down 位在 Level 2 LSP 内没有操作用途;文档建议在那里忽略它并接受前缀,以便保留未来多层层级的空间。RFC 7775 随后澄清,该模型并不存在所谓 Level 2 inter-area 路由类型,并纠正 RFC 5308 中不一致的 IPv6 偏好表述。
告警必须同时带上 LSP 所在层级和接收者角色。脱离上下文的一位数值无法推出策略结论。机械拒绝可能伤害合法 Level 2 信息,同时漏掉真正危险的动作:一台边界把从 Level 1 学到的下降路由重新送上去。
证据链要覆盖所有可能返程
一份不含秘密的变更凭据可以连接:前缀、地址族、原始层级、来源系统与 LSP、TLV、内外部路由类型、metric 类型与值、入口处的 up/down 位、批准的下泄策略及代次、每台边界的软件与能力状态、Level 1 通告、所有其他边界的观测、禁止上行通告的明确缺席、SPF 来源、RIB 选择、FIB 安装、转发结果和回滚决定。
这条链不能被一个总数替代。安装量全绿时,另一台边界仍可能已经把前缀送回核心。只有当每个可能的返回点都留下“抑制而未通告”的证据,接收成功才有资格升级为部署安全。
来源
- https://www.rfc-editor.org/rfc/rfc5302.html
- https://www.rfc-editor.org/rfc/rfc5302.txt
- https://www.rfc-editor.org/info/rfc5302/
- https://datatracker.ietf.org/doc/rfc5302/
- https://datatracker.ietf.org/doc/rfc5302/history/
- https://datatracker.ietf.org/doc/rfc5302/references/
- https://datatracker.ietf.org/doc/rfc5302/referencedby/
- https://www.rfc-editor.org/errata/rfc5302
- https://www.rfc-editor.org/rfc/rfc1195.html
- https://www.rfc-editor.org/rfc/rfc2966.html
- https://www.rfc-editor.org/rfc/rfc5305.html
- https://www.rfc-editor.org/rfc/rfc5308.html
- https://www.rfc-editor.org/rfc/rfc7775.html
- https://www.rfc-editor.org/rfc/rfc5120.html
- https://www.rfc-editor.org/rfc/rfc3784.html
- https://www.rfc-editor.org/rfc/rfc5304.html
- https://www.rfc-editor.org/rfc/rfc5310.html
- https://www.iana.org/assignments/isis-tlv-codepoints/isis-tlv-codepoints.xhtml
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance