
摘要
draft-drake-agent-identity-problem-statement-00把持续存在的自主实体,与围绕它更换的名称、账号、密钥、凭据、硬件、服务商和运营方分开。- 密码学可以证明锚点控制链连续,却不能直接观察现实中的控制者是否仍为同一主体;合法迁移与隐蔽转让可能留下相同签名轨迹。
- 主体连续性、控制权变更、凭据状态、运营授权和行为记录需要分别留证;识别同一主体并不等于证明其安全、可信或已获授权。
外观是线索,不是身份
机器人进入物理世界后,身份连续性的错误不再只是日志问题。同型号设备可以视觉与行为高度相似,但保险理赔、产品召回、事故归因和安全认证都要落到具体单元。用外观、网络地址、账号、消息风格或请求频率推断身份,只能得到风险线索,不能得到“是哪一个持续主体”的证明。
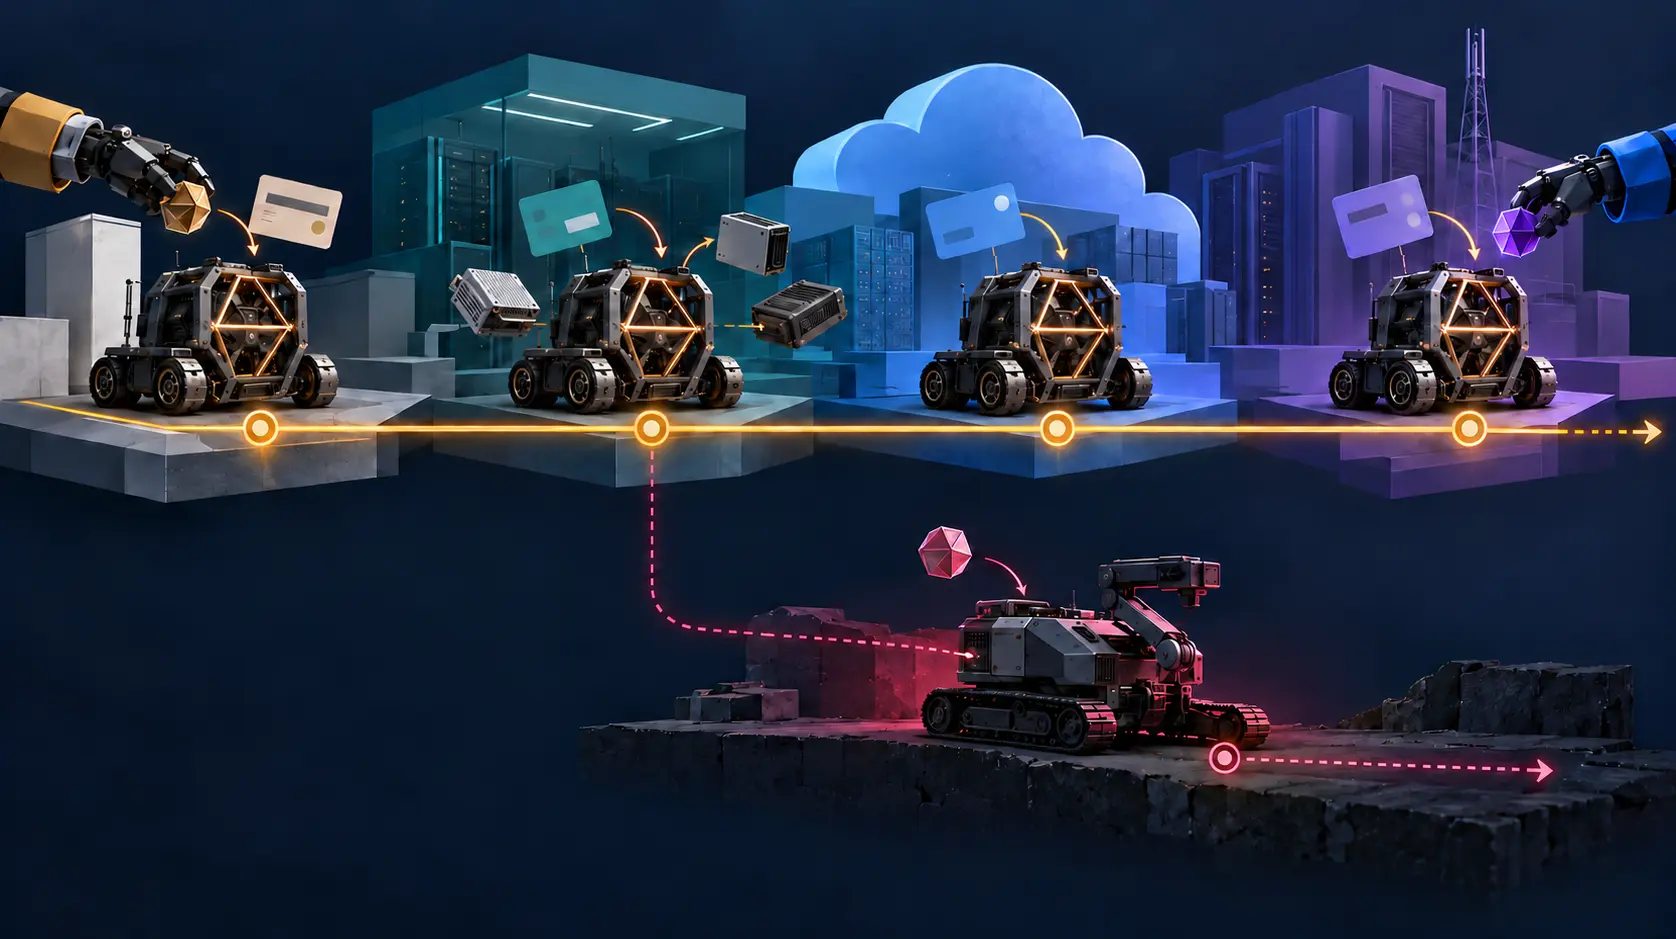
2026 年 9 月 25 日发布的 Identity for Autonomous Agents and Robots 第 00 版把这种错位称为“连续性缺口”:实体没有变,但凭据、硬件、服务商或运营方变了;反过来,外部物件没有变,背后的实体却已经换了。草案另造 identity0 一词指称严格意义上的单一持续主体。这个术语是作者的提议,不是 IETF 共识。
状态边界必须写清。它是仍有效的个人 Internet-Draft,目标为 Informational,不是 RFC,不是工作组成果,也没有定义协议。五份配套草案分别提出 AIRS 注册、EPP 写入、RDAP 解析、硬件证明应用和治理结构,均为同一作者的个人提案;作者还披露自己运营参考实现。问题陈述值得检验,不等于这些架构已被采用或部署。
先确定谁需要独立承担历史
一个编排系统可以为一次任务启动上百个短时进程。进程数量不应自动变成身份数量。草案给出的边界是“独立可问责行为者”:其行动、义务、声誉或历史是否需要长期与其他单元区分。
对短时工作进程,母体身份可能已经足够;对会进入公共空间的机器人,每个物理单元可能都要有独立连续记录。真正的问题不是“启动了几个实例”,而是“依赖方需要向哪个最小主体追责”。
如果把 IP、账号或设备序列当成主体,错误会向两个方向扩散。责任方更换代理信号就能摆脱负面历史;无关主体也可能因共享账号或网络而承受别人的后果。
锚点不是实体,运营方也不是实体
硬件锚点可以保护密钥,或提高批量制造高保证身份的成本;它本身不是机器人。标识符给主体命名,凭据携带属性且可以过期或吊销,认证验证一次出示,运营方关系说明谁在某个时间段有权指挥,授权说明能做什么,声誉则来自行为观察。
这些记录可以关联,但不能互相冒充。RFC 9334 把证明材料、证明评估和依赖方策略分开,是相邻领域中有用的纪律。WebAuthn 与 NIST SP 800-63-4 说明了认证器绑定、恢复和撤销的生命周期;严格完成凭据仪式,仍不能证明现实中的自主实体没有被出售、拆分或暗中重分配。
吊销凭据应当停止未来使用该证明,不应抹去旧行动的责任主体。反过来,账号或密钥继续存在,也不能让新控制者自动继承旧主体积累的正面声誉。
密码学承认的盲区
第 00 版最有价值之处,是它没有把密码学包装成全知工具。草案明确说,不可转让性是关于身份“指向谁”的规则,不是密码学能够单独强制的属性。
合法硬件迁移可以由旧锚点批准新锚点,再永久退役旧锚点。若卖方与买方合作,秘密转让也能产生同样的签名序列。协议看到的是控制链连续,无法直接看到现实中哪个实体正在控制。
因此,系统至少要分别记录:所声称的持续主体、锚点加入与退役、凭据有效期、运营授权区间、行为证据及声誉变更。合同、治理和依赖方策略负责处理隐蔽转让风险。一个同时回答所有问题的“同一代理已验证”绿灯,恰恰消灭了审计需要的不确定性。
防克隆与防女巫不是同一件事
软件复制成本很低。草案建议为高保证等级使用稀缺且难以克隆的锚点,同时允许软件主体以较低、明确标注的保证等级参与。经典 Sybil 研究解释了一个参与者伪装成多个身份的基本风险。
但稀缺性与密钥不可导出解决的是两件事。稀缺性提高批量制造身份的成本;防提取降低凭据被复制到别处重复使用的概率。二者都不能证明行为安全、运营方有权、决策正确或控制已经产生外部效果。“硬件支持”只能是关于具体保护机制的窄声明,不是全面信誉证书。
连续性也会制造隐私风险
持久机器身份天然是强关联器。自主代理往往代表个人或组织,它的跨场景标识会反向暴露雇主、客户、家庭或业务关系。RFC 6973 对人的情境身份采用不同隐私视角,这与机器来源追踪的单一主体概念并不矛盾,但说明公开方式必须克制。
把可变属性放在身份层之上,并使用选择性披露,可以缩小暴露面。持续主体不需要在每次交互中展示同一个全球公开号码;可问责也不等于把全部运营信息公开给每个依赖方。
从术语栈走向可观察失败
按 Heng Lu 的现实层方法,物理锚点、持续实体、名称、凭据、运营关系、授权、行为和外部结果各有自己的证据。最小初始规范只应协调互操作真正需要的连续性、唯一性、控制证明与转换语义,可变角色、司法辖区、能力、信任和行为不应被中央层吸收。
运行代码优先意味着要看独立实现的负面测试:锚点轮换后历史是否保留,退役锚点是否真不能复用,恢复后出现两个合法继承者时如何冲突,复制凭据能否同时使用,运营方变更是否留下准确的授权区间。通过模式校验的记录和写得很长的治理章程仍是符号证据,不是互操作证明。
相邻的 WIMSE 代理身份草案讨论把工作负载凭据与所有者或组织权限绑定,但该版本已于 2026 年 9 月 1 日过期;另一份代理身份需求稿也已过期。当前 agentic use cases 继续讨论认证、发现和授权。它们可以在各自层次有用,却没有因此证明持续指称问题已经解决。
来源与限制
- https://datatracker.ietf.org/doc/draft-drake-agent-identity-problem-statement/
- https://datatracker.ietf.org/doc/draft-drake-agent-identity-problem-statement/history/
- https://www.ietf.org/archive/id/draft-drake-agent-identity-problem-statement-00.txt
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-registry-04
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-epp-00
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-resolution-00
- https://datatracker.ietf.org/doc/html/draft-drake-email-hardware-attestation-02
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-governance-00
- https://datatracker.ietf.org/doc/html/draft-ni-wimse-ai-agent-identity-02
- https://datatracker.ietf.org/doc/html/draft-agentic-ai-usecases-requirements-02
- https://datatracker.ietf.org/doc/html/draft-yl-agent-id-requirements-00
- https://www.rfc-editor.org/rfc/rfc4949.txt
- https://www.rfc-editor.org/rfc/rfc6973.txt
- https://www.rfc-editor.org/rfc/rfc9334.txt
- https://www.w3.org/TR/webauthn-3/
- https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-63-4.pdf
- https://www.microsoft.com/en-us/research/wp-content/uploads/2002/01/IPTPS2002.pdf
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
证据冻结于上海时间 2026 年 9 月 30 日。第 00 版是仍有效、目标为 Informational 的个人 Internet-Draft,不是 RFC。五份 AIRS 文件同样只是个人草案,没有 IETF 共识或生产部署证明。所引 WIMSE 与 draft-yl 版本当时均已过期。没有任何来源证明某一架构已经在生产环境解决主体不可转让性、隐私与治理问题。Heng Lu 框架在本文中的应用属于 Daniel Kade 的分析。
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance