
摘要
- APRICOT 公布了严格的网络要求,2024 至 2026 年的报告则记录了实际配置、测量、故障与修复。
- “宪章”只是指一套可重复、可证伪的运行约定;它不是法律文件,也不是对普通生产环境的普遍证明。
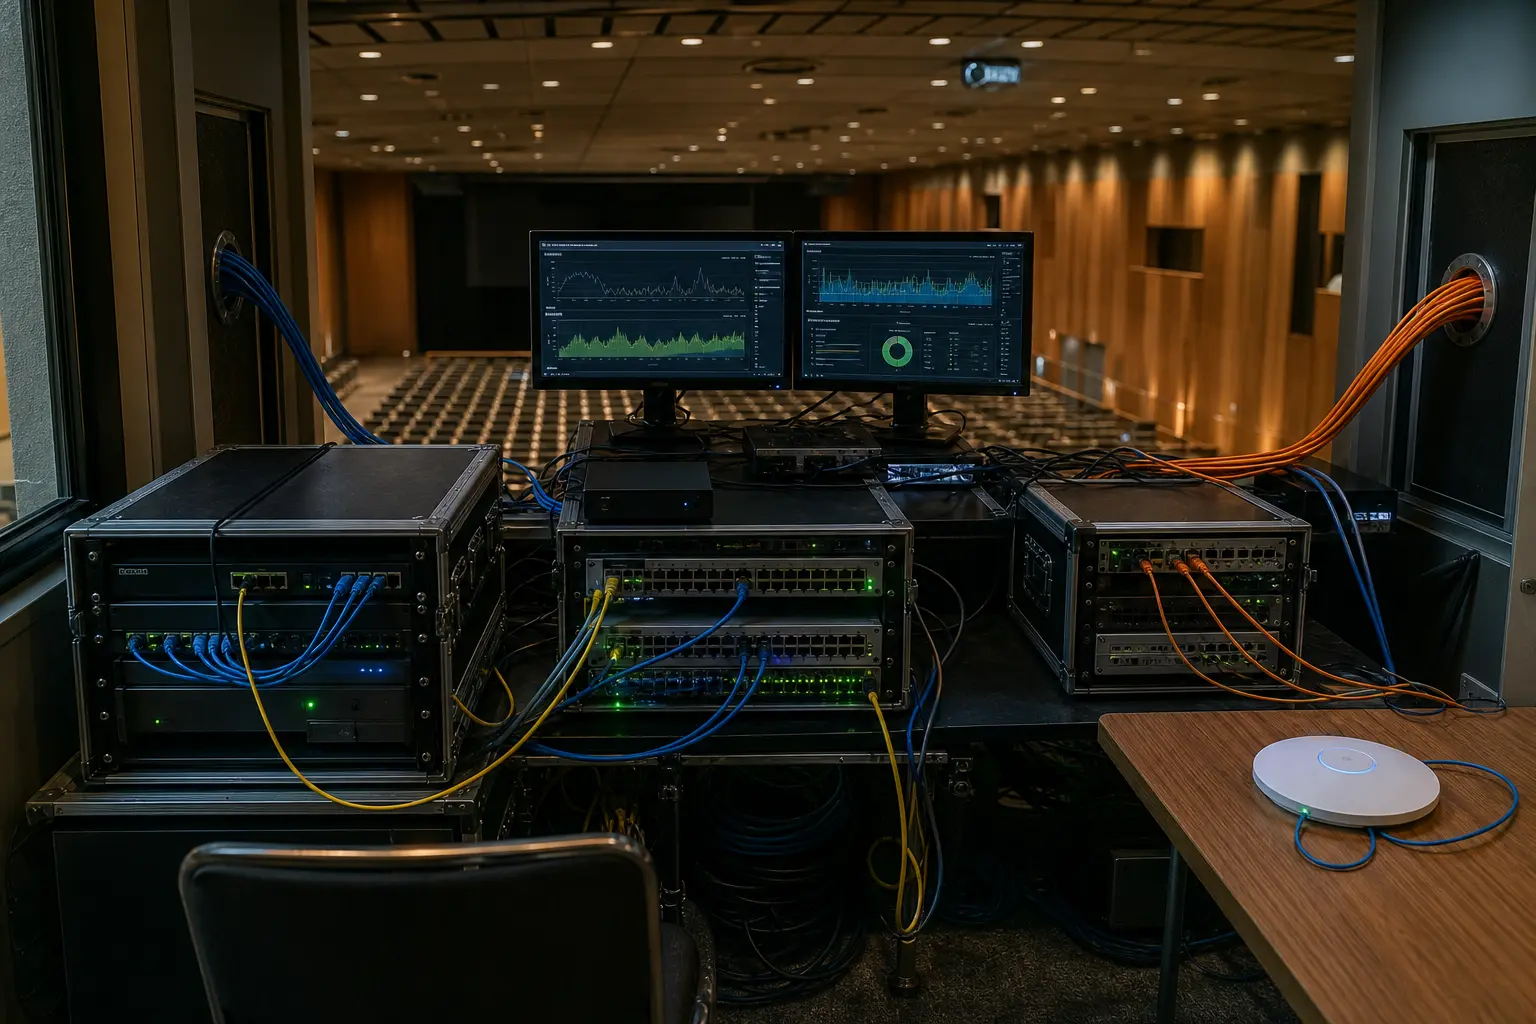
制度通常用文字说明谁有权做什么。APRICOT 的会议网络提供了另一种较窄但更容易检验的表达:让要求接受真实流量的检验。规范要求两个独立运营者、独立光纤、双边界路由器、双三层核心、完整 IPv4/IPv6 BGP 路由、本地 DNS 和 DHCP、Routinator、现场监测,以及双栈和 IPv6-mostly 接入。
这些首先是机构主张。网页写着“两条独立路径”,并不能证明光纤物理分离或故障切换成功;图中出现 Routinator,也不能证明路由器执行了 ROV 并丢弃无效路由。最有价值的证据,来自设计遇上用户之后留下的不便记录。
2024 年的 IPv6-only 网络不只产生了幻灯片。一个 coredhcp 补丁经过公开审查并合并,贡献者称其正在 APRICOT 2024 使用。报告统计了 142 个唯一 MAC,其中 115 个请求 DHCP Option 108。这个分母是接口标识,不是 142 名参会者;MAC 随机化和重复连接都阻止这种换算。报告同时记录了持续请求 IPv4 的设备、无线控制器排除客户端、偶发 UDP 失败、银行应用不可用,以及与旧版 Jool 相关的 NDP 问题。公开这些摩擦,反而使试验更可信。
2025 年,实践规模扩大。报告再次列出 AS24555、固定的 IPv4/IPv6 地址块、两条 1 Gbit/s 链路、本地服务和 IPv6-mostly 配置。2 月 25 日的 1,082 个唯一 MAC 中,944 个使用 IPv6+NAT64,138 个使用 IPv6+IPv4,峰值流量为 400 Mbit/s。它们是客户端模式和流量数据,不是参会者采用率,也不是可用性指标。报告还称,基于地理位置的 DNS 映射把用户送到约 100 毫秒外的服务器;改变转发服务后,所报 RTT 降至 2 毫秒。没有原始探测序列,就不能把这一结果推广到全部流量。
2026 年的报告最能阻止宣传式结论。它记录了 609 个唯一 MAC、70% 的 IPv6+NAT64 模式和 300 Mbit/s 峰值,也承认四类故障。开幕人群造成 Wi-Fi 过载和中断;部分 AS 无法访问前缀,尽管 RouteViews 与 RIPE RIS 看来显示“全球可达”;技术委员会谨慎称其可能是 ghost route,并称一个外部 AS 修正了配置。一台 AP 广播正确 SSID,却不在本地控制器之下。公共 DNS 对部分 IPv4 递归查询间歇失败,团队随后部署本地解析器。
四类故障分别检验了容量、控制面与数据面的差异、现场管理和依赖控制。路由在收集器中可见,不等于端到端可达;本地控制器的价值,恰恰在出现游离 AP 时才显现;本地 DNS 则在公共依赖失效后成为连续性工具。报告说明进行了修复,但没有故障时长、用户影响、原始日志或独立复测,因此不能声称永久解决。
外部记录只能证明其中一部分。APNIC RDAP 把 AS24555 与两个地址块描述为亚太会议资源,并明确 APNIC 不运营所指网络。RIPEstat 观察到两个聚合由 AS24555 在覆盖 APRICOT 2026 的时间段内起源,后来不再可见;活动期存在相应 RPKI 对象,当前起源验证有效。这不证明会场路由器实施 ROV,更不证明 RPKI 阻止了 ghost route。
APRICOT 也不是会议网络实验的发明者。RIPE 早在 2016 年提供 best-effort NAT64,IETF 也公开专用前缀、IPv6-Only Preferred、双栈、本地 DNS 和现场 NOC。更准确的说法是,APRICOT 参与了一种更广泛的运营者会议传统,并以连续报告让自己的实践更容易被质疑。
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance